业务场景
国产化域管建设
客户画像: 面向已启动或规划信创改造的党政机关、金融、央国企等强监管单位,通常为数千至数万用户的集团或多分支机构规模。共同特征:终端、应用、网络深度绑定微软 AD,面临供应链与自主可控压力;信创终端(麒麟、统信)规模采购、存在单轨信创验收要求;替代过程不容影响业务连续性。按建设起点可分为两类:从零新建统一身份底座,或已有自研身份系统 / IAM 需统一打通(保护既有投资)。
国产化身份先行:先从 AD 做起
痛点: 微软 AD 存在供应链与自主可控风险,信创政策要求身份基础设施国产化;但终端、应用、网络深度绑定 AD,替代过程不能影响业务连续性,密码策略与认证习惯也要保持一致。
解决方案:
-
统一身份底座:以宁盾身份域管为统一身份底座,与 AD 双向同步账号与密码策略(密码学习、员工无感),先完成信创 / 非信创身份的统一——终端、应用、网络后续全部接入同一身份体系,身份不因终端系统而异。
-
信创终端统一管理:在统一身份底座之上,统一管控 Windows 专业版 / 家庭版、麒麟、统信、鸿蒙等终端,支持统一登录认证、常用组策略、终端资产可视化,以及终端加域、域账号登录与离线登录。
-
基础设施应用接入:同样接入统一身份体系——VPN 叠加双因素认证加固远程访问;桌面云支持免密登录虚拟桌面、专有 / 池桌面与虚拟应用;存储按用户 / 部门分配空间,文件漫游与文件夹重定向,终端本地不持久化敏感数据;网络认证通过 RADIUS / 802.1X 对接交换机与无线控制器,统一实名审计。
-
三步走平滑替代迁移理念:一期宁盾与 AD 并行部署,账号与密码策略同步(密码学习、员工无感),信创终端优先加域宁盾;二期 AD 下的 LDAP 应用逐步切换指向宁盾,统信、麒麟终端规模纳管,国产云桌面对接迁移;三期 AD 停服只读归档,桌面域单点(应用 / 网络 / 桌面)完善,服务器加域并复制推广——全程业务连续、可验证、可回退。
使用效果:
-
管理视角
-
信创与非信创终端统一纳管,替代过程不向 AD 写入数据,业务连续有保障;
-
应用、网络、桌面统一身份接入,账号与权限集中管理,审计完备;
-
满足信创验收与等保合规要求,摆脱对国外厂商依赖。
-
-
员工视角
-
密码策略与 AD 一致、密码学习无感切换,无需改变使用习惯;
-
一次登录即可访问桌面、应用与网络,办公体验不中断。
-
为什么选宁盾:
-
不侵入现有 AD:宁盾信创域与 AD 独立部署、双向同步,无需先加入 AD、不向现网 AD 写入数据,并行阶段认证流程与 AD 保持一致、可完整验证,保障现有 AD 稳定运行。
-
异构终端统一纳管:不只管理单一操作系统,Windows 专业版 / 家庭版、麒麟、统信、鸿蒙一套体系统一管控,同时把 VPN、桌面云、存储、网络认证等基础设施纳入同一身份体系,一套底座支撑终端与应用全场景;芯片、操作系统、数据库、中间件全栈适配,已累计完成 40 余项信创兼容互认证。
-
安全架构重构:基于 PKI 证书体系与国密算法自研,加域与登录不使用 SMB / Kerberos、不开放 135 / 445 / 88 等高危端口,规避 AD 固有安全风险。
-
经验深厚:2019 年起投入国产身份域管自研,交付客户覆盖金融、央企等关键行业,早期客户稳定运行超 3 年并持续扩容。
-
适用范围清晰:对深度依赖微软 AD 专属技术栈的应用(如 Office、Teams、Citrix 桌面云等),建议采用「并行部署、逐步过渡」的路径,具体兼容性以 POC 实测为准——不夸大、不隐瞒,让客户选型有据可依。
案例:
-
某基因科技龙头企业:以「并行-切换-平替」路线替代微软 AD 域控,覆盖 5 个平台、约 1 万用户;标准 LDAP 无缝对接 IAM、VPN、邮箱等应用,多节点异地高可用,实现自主可控与全球分支高可用。
-
某央企航天集团:旗下多家二、三级子公司统一部署宁盾国产化身份域管,同步 AD 账号、统一管理 Windows 与麒麟终端及云桌面、邮箱、OA 等应用,商密网与办公网双网覆盖,逐步下线微软 AD,支撑航天系信创建设。
-
某船舶央企:旗下船用发动机制造企业部署宁盾国产化身份域管,与存量 AD 并行运行、信创终端与应用分批接入统一账号管理,关键业务系统启用动态密码认证加固,员工通过自助门户改密、解锁,支撑信创改造规划落地。
-
某大型期货交易所:双域并行、平滑切换,完成信创 / 非信创统一身份管理,为金融行业信创域管建设提供参考。
已有 OS 域管与 IAM 的架构
痛点: 企业已有自研身份系统或 IAM,已经开始了信创终端采购并接入信创域管,但国产 LDAP 应用各自为政、账号不统一,缺少一个身份底座为IAM、信创域管、LDAP应用提供统一身份。
解决方案:
-
基础架构身份源:以宁盾身份目录作为底层 LDAP 统一目录(如某头部金融机构模式:以自研 IDS 为主身份,宁盾作为 LDAP 工具统一管理下游各 LDAP 国产系统),实现用统一账号登录信创与非信创的网络、终端及各类应用;
-
全量身份源:在 HR → AD → IAM 链路中,宁盾身份目录提供符合 RFC 标准的 LDAP 服务,同步组织架构与账号,作为全量身份源向下游终端、网络、应用统一供给身份,人、机身份统一管理。
使用效果:
-
管理视角
-
与既有 IAM / 身份系统协同而非替换,保护已有投资;
-
国产与非国产系统账号统一供给,接入新系统零改造;
-
人、机身份在一个目录中统一管理,审计口径一致。
-
-
员工视角
-
一套账号登录所有终端、网络与应用,无需重复输入密码;
-
信创与非信创环境体验一致。
-
为什么选宁盾:
-
开放标准、零改造接入:遵循 RFC 标准、兼容微软 AD Schema,存量 LDAP 应用无需改造即可接入;
-
角色灵活:既可做底层统一目录,也可做全量身份源,适配不同建设阶段;
-
协同而非替代:与既有 IAM / 域管体系兼容并保护客户已有投资,后续选型与扩展自由灵活。
案例:
-
某大型国有政策性银行旗下多家二级机构:以宁盾国产化身份域管构建集团统一身份底座——某清算中心由宁盾接管云桌面等20+个信创应用,另一家则统一接管信创终端域管、IAM 及应用系统等基础架构。
-
某央企二级单位:集团总部以 IAM 管理集团级应用,其下属单位选用宁盾承担国产化身份目录,与集团 IAM 身份打通,实现集团与下级单位身份统一管理。
统一弱口令安全治理
客户画像: 面向金融(银行、证券、保险)、电力能源、政务、运营商等强监管行业的中大型企业(数千至十万级账号)。共同特征:邮箱、VPN、堡垒机、服务器、网络设备、数据库及业务系统仍以「用户名+静态密码」登录,弱口令、撞库风险高;有明确的等保二 / 三级、密评或国密合规硬性要求,部分已进入信创环境。安全部门主导、合规与审计部门参与,需要以最小存量改造快速加固全场景登录。
痛点: 邮箱、VPN、堡垒机、业务系统仍以「用户名+静态密码」登录,弱口令、撞库、账号冒用导致的数据泄露事件频发;等保与密评对身份鉴别提出硬性要求。
解决方案:
-
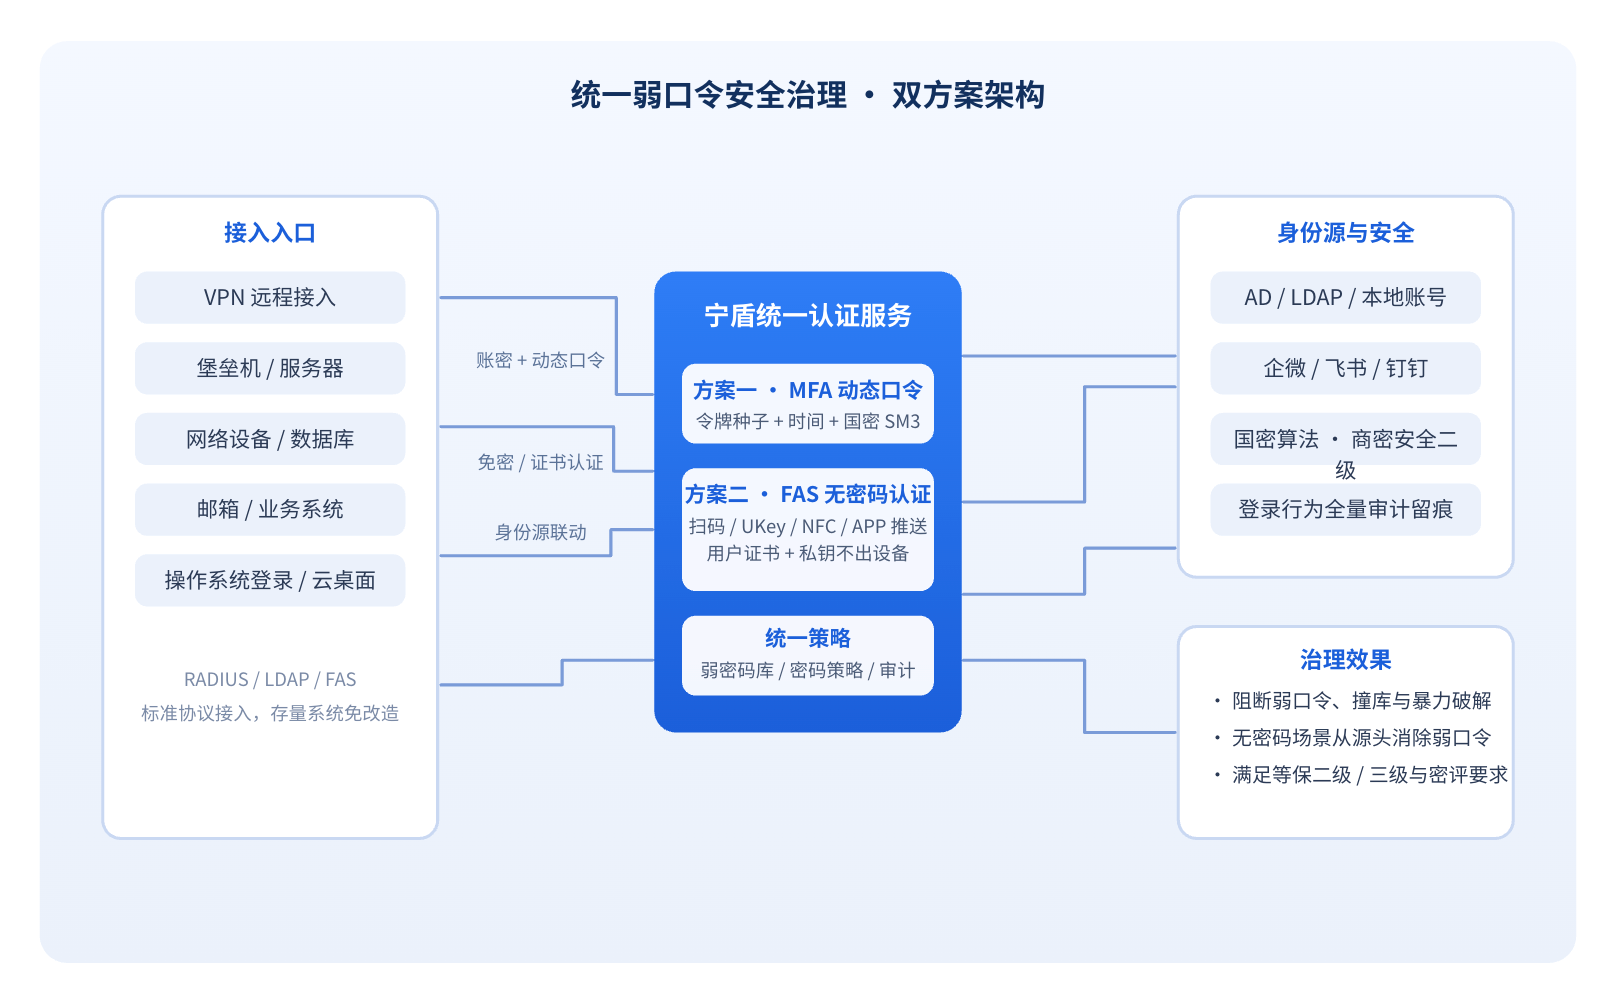
全场景动态口令二次认证(方案一):为 VPN、堡垒机、服务器、网络设备、数据库、邮箱及业务系统叠加动态口令认证,基于标准 RADIUS / LDAP 协议快速接入,存量系统免改造;
-
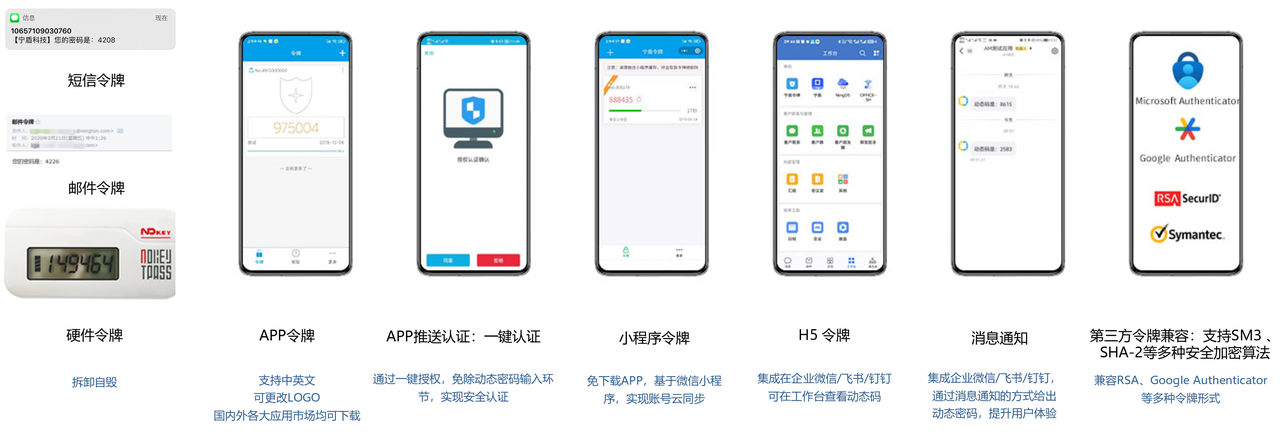
多种令牌形式,兼顾安全与体验:硬件令牌、移动 APP 令牌、H5 令牌、短信、小程序等,可嵌入企微、飞书、钉钉工作台,员工入职即激活、离职统一回收;
-
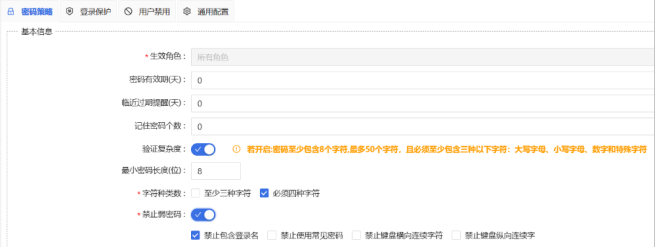
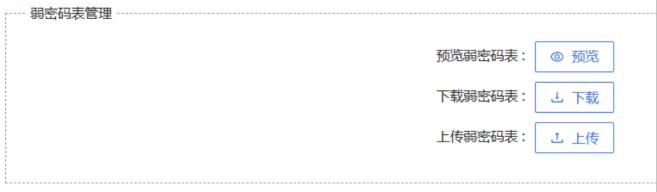
密码策略与弱密码库:统一管理密码复杂度、有效期与历史密码,内置弱密码库,从源头切断弱口令;
-
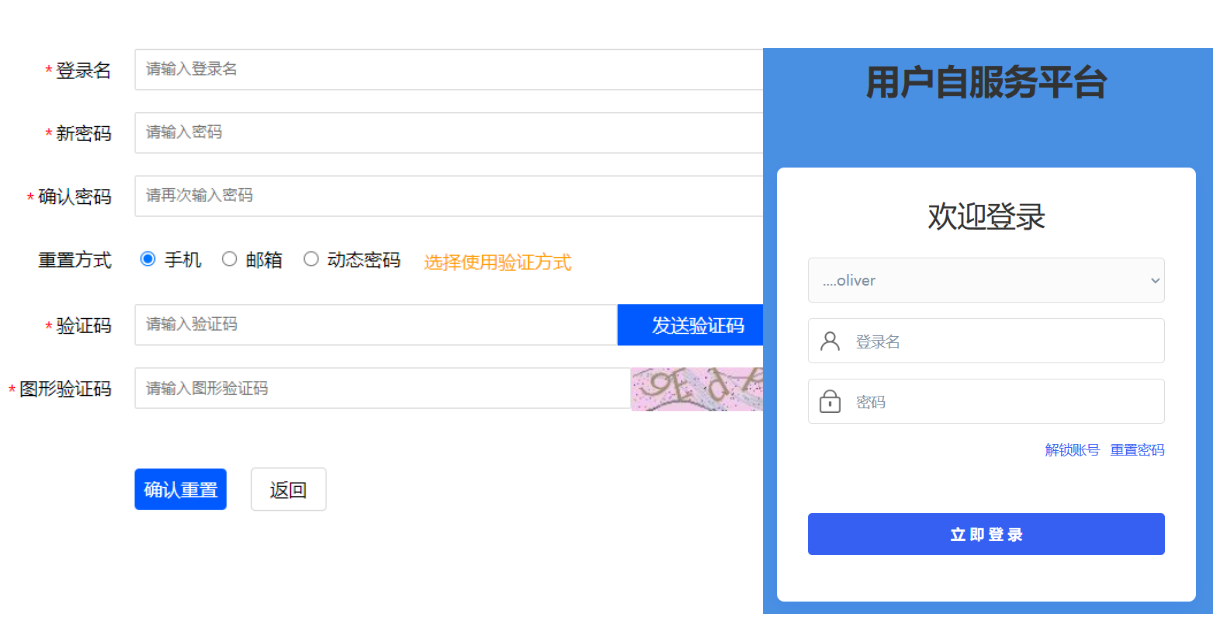
用户自服务:员工自助改密、解锁账号、自助绑定令牌,减少 IT 工单、提升服务效率。
-
-
FAS 无密码认证(方案二):基于宁盾联合身份认证服务(ND FAS),以用户证书替代账号密码登录——支持企微 / 飞书 / 钉钉 / 企业自研 APP 扫码登录操作系统、UKey / NFC 身份卡登录、APP 推送一键认证、云桌面 VDI 免密进入;用户证书与账号、终端绑定,私钥不出设备、国密加密存储,从源头消灭弱口令。
-
两个方案如何选:
-
方案一适合存量系统快速加固(RADIUS / LDAP 免改造即可接入);
-
方案二适合追求免密体验、从源头消灭弱口令的场景。
-
使用效果:
-
阻断弱口令、撞库与暴力破解攻击,登录行为全量审计、可溯源到人;
-
满足等保二级、三级与密评对身份鉴别的合规要求;
-
令牌统一发放、回收与审计,避免离职人员令牌失控风险。
-
无密码登录场景下,弱口令、撞库风险从源头消除,员工免记密码、登录体验更便捷。
为什么选宁盾:
-
覆盖全栈基础设施:VPN、堡垒机、服务器、网络设备、数据库等多只支持 RADIUS / LDAP 协议,应用层 MFA 覆盖不到,宁盾可全场景接入;
-
国密与商密合规:采用国密算法,动态令牌获国密安全二级认证(商用密码产品认证证书编号 GM013111420250947,有效期至 2030 年 12 月),满足等保三级、密评硬性要求;支持对接加密机/加密卡;
-
高可用部署:支持双机热备、异地多活,认证服务稳定不中断。
案例:
-
某股份制商业银行(金融):为满足全行 10 万+ 员工的双因素保护与国产化要求,替换既有动态口令与双因素认证系统,建立符合《动态口令密码应用技术规范》的全栈国产化动态口令认证体系;宁盾 MFA 部署于国产操作系统、芯片与数据库环境,上海、合肥异地双活;动态令牌 SDK 集成银行自有 APP,员工无需额外安装,兼顾安全与体验;
-
某大型电网企业(电力):4 个电力调度系统部署持二级密码模块认证的信创国密 MFA,以国密动态口令完成身份鉴别,助力通过商用密码应用安全性评估(密评),满足电力关键信息基础设施合规要求;
-
某高科技制造企业(制造):全球精密制造领域领先企业,在安全事件后采购宁盾 MFA 等多款产品补齐安全短板;为十余个工厂部署多因素认证系统、主备架构,覆盖邮箱、服务器、堡垒机、VMware vCenter 等场景,为数万用户提供身份双重验证。
办公及生产网络准入
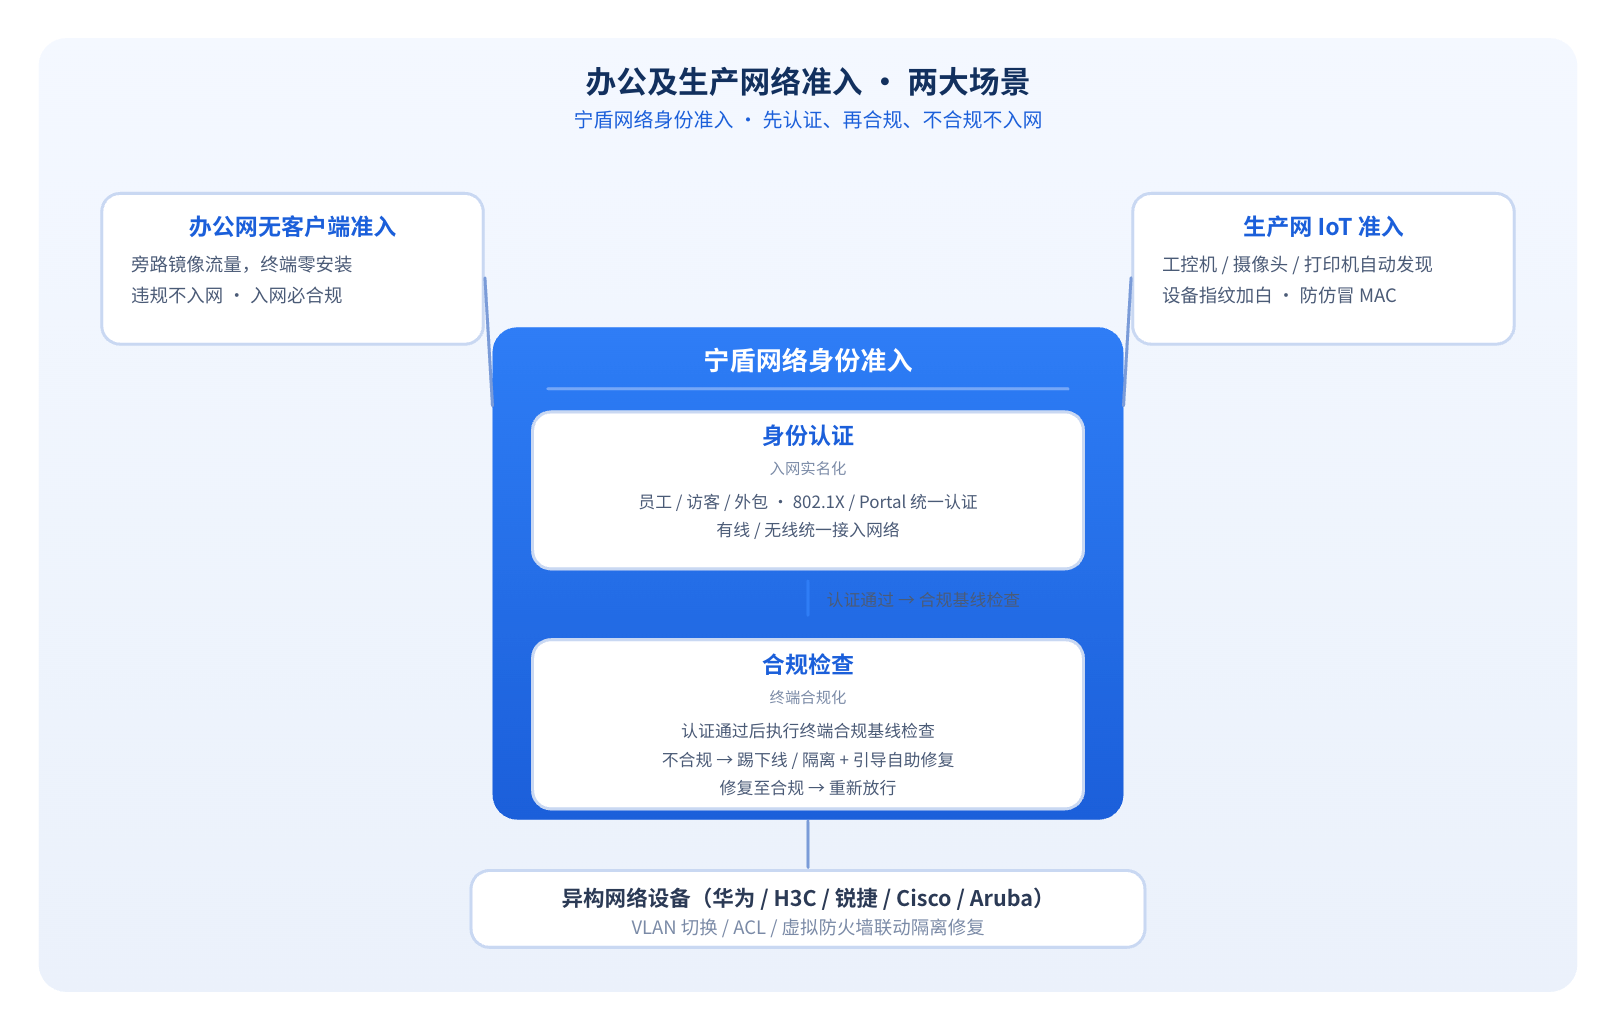
办公网络接入包含“身份认证”与“合规检查”两个环节:宁盾网络身份准入统一完成员工、访客、外包的身份认证与接入控制,并在认证之上执行终端合规基线检查,不合规终端踢下线、修复至合规后放行。一套产品覆盖办公网无客户端准入(含终端合规基线检查)与生产网 IoT 准入等场景,实现“先认证、再合规、不合规不入网”。
客户画像:
-
办公网:多分支、多厂区的各类规模企业,访客、外包、供应商等外部人员接入频繁;通常已有 AD 域统一账号体系,但对入网行为缺乏统一认证与合规检查,且不愿安装客户端、不愿改造网络。
-
生产网:高科技制造、汽车、能源、物流等行业企业,工控机、摄像头等 IoT 泛终端数量大、无法输入账号,私接与仿冒风险高。网络部门(IT 基础设施)主导,需要「先认证、再合规、不合规不入网」的闭环。
办公网无客户端准入
痛点: 办公网接入缺乏统一的身份认证,员工、访客、外包上网行为不可控;传统准入又依赖终端客户端或网络改造,实施成本高、推进阻力大。
方案: 宁盾网络身份准入提供员工、访客、外包的分权上网认证,802.1X / Portal 双模式、有线 / 无线统一认证,无客户端即可接入;认证通过后即执行终端合规基线检查,覆盖杀毒软件、系统补丁、加域状态、违规软件与外联工具等基线项,未装杀毒、未打补丁、未加域的带病终端自动隔离并引导自助修复,复查通过后重新放行,形成“认证—检查—修复—放行”闭环。
效果: 入网先认证、入网必合规,检测—控制—修复联动、合规基线全程闭环,满足等保与行业监管要求;无客户端快速上线、零打扰办公。
生产网 IoT 准入
痛点: 工控机、摄像头、打印机等 IoT 设备无交互界面、无法输入账号,仿冒 MAC 难防范。
方案: 基于设备指纹自动识别 IoT / 哑终端,MAB 自动准入、入网白名单加白;新设备自动发现,违规接入自动告警隔离。
效果: 生产网设备接入可管可控,仿冒与私接风险显著下降。
为什么选宁盾:
-
无客户端、旁路部署:无需在终端安装任何软件,旁路镜像流量即可完成终端检测与准入控制,无需改造网络架构、不依赖网络设备 802.1X / Portal 配置,不影响业务连续,实施周期短;
-
802.1X / Portal + 交换机联动:覆盖有线、无线、访客与 IoT 全场景,隔离修复方式多(VLAN / ACL / 虚拟防火墙),用户体验好;
-
泛终端 / IoT 准入纵深:IoT 设备自动识别、分类、加白,直击办公网与生产网融合下的工控安全盲区;
-
异构设备广泛兼容:适配华为、H3C、锐捷、Aruba、Cisco 等多品牌网络设备,不改网络架构即可落地。
案例:
-
某高科技制造企业:多厂区网络准入原采用国外网络准入方案,因降本与自主可控需求替换为宁盾网络身份准入;员工域账号认证、跨厂区无缝漫游,访客短信实名认证,统一身份认证与终端准入,1500+ 用户。
-
某数字货运平台企业(生产制造与物流行业):5 个分支统一有线无线认证与终端准入,员工 802.1X 域账号认证并基于身份访问不同网络资源,终端合规基线检查、不合规不入网,15000+ 终端。
终端资产合规台账平台
客户画像: 面向正处风口扩张期的高科技制造企业——半导体(晶圆厂)、AI 算力、PCB、光模块、精密制造等,多为数千点至 20 万点规模的集团客户。共同特征:产线设备(光刻、封测、PLC 等)极其敏感、不能被打扰,办公与生产设备多数装不了客户端;合规—审计—监管—保险价值网络要求「设备看得见、台账交得出」。典型入口是合规部门(需设备打标签、资产台账、审计证据),安全部门仅有「看见」诉求,两部门均有明确诉求。
痛点: 办公网与生产网的设备种类远超想象——摄像头、打印机、门禁考勤机、会议室设备、访客终端、BYOD 层出不穷,大多装不了客户端、也不在资产清单里;资产台账不清,说不清内网里到底有哪些设备、分别在什么位置、归谁使用,也分辨不出哪些设备根本不该接入内网。更隐蔽的是 MAC 伪造风险:几乎所有终端的 MAC 都可被修改,攻击者嗅探到一台已授权设备的 MAC 即可冒名接入,台账上“认得”的设备可能早已被顶替。设备底数说不清,审计、监管、保险需要交出台账时,往往拿不出可信依据。
方案: 宁盾终端资产合规台账平台提供「终端自动发现、智能分类打标签、资产台账可视化、风险识别统计」四大核心能力——旁路镜像流量即可自动发现全网设备(Agent / 无 Agent 均可),自动识别并分类 PC、Mac、手机、IoT、工控机、打印机等终端,一屏呈现终端数量、类型、所在区域与归属人;全程被动识别、产线零打扰,可关闭主动探测,光刻、封测、PLC 等敏感产线零误伤;针对 MAC 伪造,不把 MAC 当作唯一信任凭据,先识别设备、再核对 MAC——设备指纹与 MAC 不一致即判定疑似冒名,自动告警与管控;Agent 资源占用全量化、轻量化,升级与扫描各版本 Windows 的消耗清晰可查;结合身份域管终端 Agent(NDA)或对接既有资产管理平台,补充 CPU、内存、硬盘等深度资产信息与变动告警。
效果: 设备有标签——每台设备是什么、谁在用、什么风险一目了然;运营不断线——全程被动识别、零打扰,产线照常运行;合规有台账——实时资产台账可导出,审计、监管、保险随时交得出证据;Agent 轻量化——部署免客户端、资源占用可量化。MAC 冒名顶替进不了网,风险设备实时识别、定位到人,为网络日志留存与等保 / 密评审计提供基础证据。
运维场景身份权限
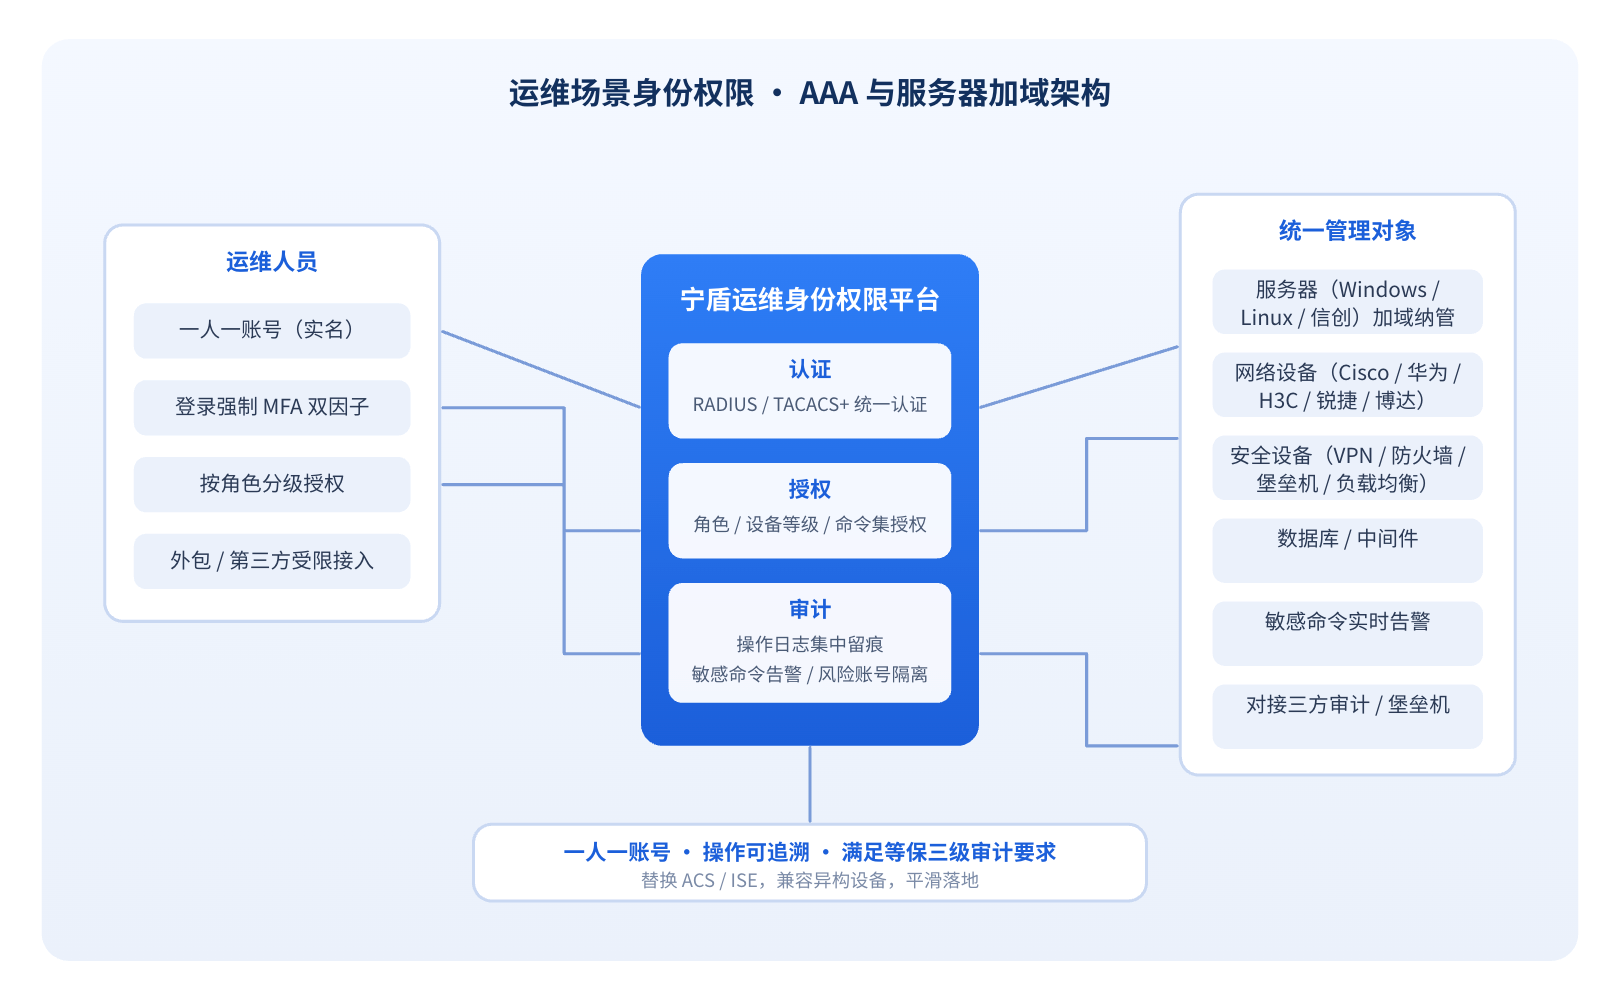
运维场景身份权限覆盖网络设备、服务器与管理系统三类运维入口,统一账号、统一认证、细粒度授权与全程审计——运维人员一次认证、按权限操作、行为全程留痕,满足等保与密评合规要求。
客户画像: 面向网络设备、服务器、管理平台密集的金融(城商行、基金、证券等)、运营商、能源、央国企等大型数据中心(数百至数千台设备)。共同特征:设备本地账号分散、弱口令普遍、多人共用,特权账号不可控;运维行为需定位到人、满足等保三级审计;已部署或规划国产化与密评要求。运维 / 基础架构部门主导,需要认证、授权、审计一体化。
网络设备场景(网络设备 AAA)
痛点: 网络设备本地账号分散、弱口令普遍、多人共用,登录与操作难以定位到人,等保审计条款难过关。
方案: 基于 RADIUS / TACACS+ 标准协议,异构兼容 Cisco、华为、H3C、锐捷等主流网络设备;账号集中管理、统一认证,按角色与设备等级细粒度授权,支持 TACACS+ 命令 / 命令集级授权;敏感命令实时告警、风险账号自动隔离,登录与操作日志集中留痕;登录叠加国密动态令牌双因素认证。
效果: 一人一账号、登录到人,运维行为可定位、可追溯;敏感命令实时告警、越权操作及时拦截;登录与操作日志集中留痕,满足等保三级审计与运维合规要求。
服务器场景(服务器 MFA)
痛点: 服务器特权账号共用、root / admin 一人多机,出现问题难以定位到人;本地账号分散、密码策略无管控。
方案: Windows / Linux / 信创服务器统一加域纳管,域账号登录、策略统一下发,替代分散的本地账号;服务器登录强制国密动态令牌双因素认证,一人一账号、登录到人。
效果: 服务器访问统一受控,特权账号可管可用;登录到人、全程可追溯,满足国产化与密评合规要求。
管理系统场景(SOC、堡垒机等统一认证)
痛点: 堡垒机、SOC、监控运维平台账号分散、各自管理,弱口令风险高,登录入口多、体验差。
方案: 堡垒机、防火墙等通过 LDAP 同步账号并统一登录认证;Grafana、Zabbix 等运维系统接入 SSO 单点登录;关键系统登录叠加 MFA 加固。
效果: 一个账号通行所有管理平台,账号统一治理、弱口令风险收敛;登录可审计、权限可管控,运维效率显著提升。
为什么选宁盾:
-
异构兼容广:适配 Cisco、华为、H3C、锐捷、博达等主流网络设备与 Windows / Linux / 信创服务器,可平滑替换国外主流准入 / AAA 方案;
-
认证授权审计一体化:一个平台完成认证、授权、审计,覆盖事前、事中、事后,敏感命令实时告警、风险账号自动隔离;
-
与堡垒机协同互补:AAA 负责设备接入层身份认证与命令级授权,堡垒机聚焦操作回放与深度审计,协同形成纵深防护;
-
国密合规:国密算法动态令牌、国密安全二级认证,满足等保三级与密评要求。
案例:
-
某城商行:数据中心 3000 台服务器信创 AAA 统一管理,支持 RADIUS / TACACS+ 认证、敏感命令集告警与风险审计,满足国产化与等保合规要求;
-
某头部基金公司:服务器统一加域、运维登录强制 MFA,500 台 Windows 终端统一纳管,运维工作量大幅下降。
全场景统一身份管理
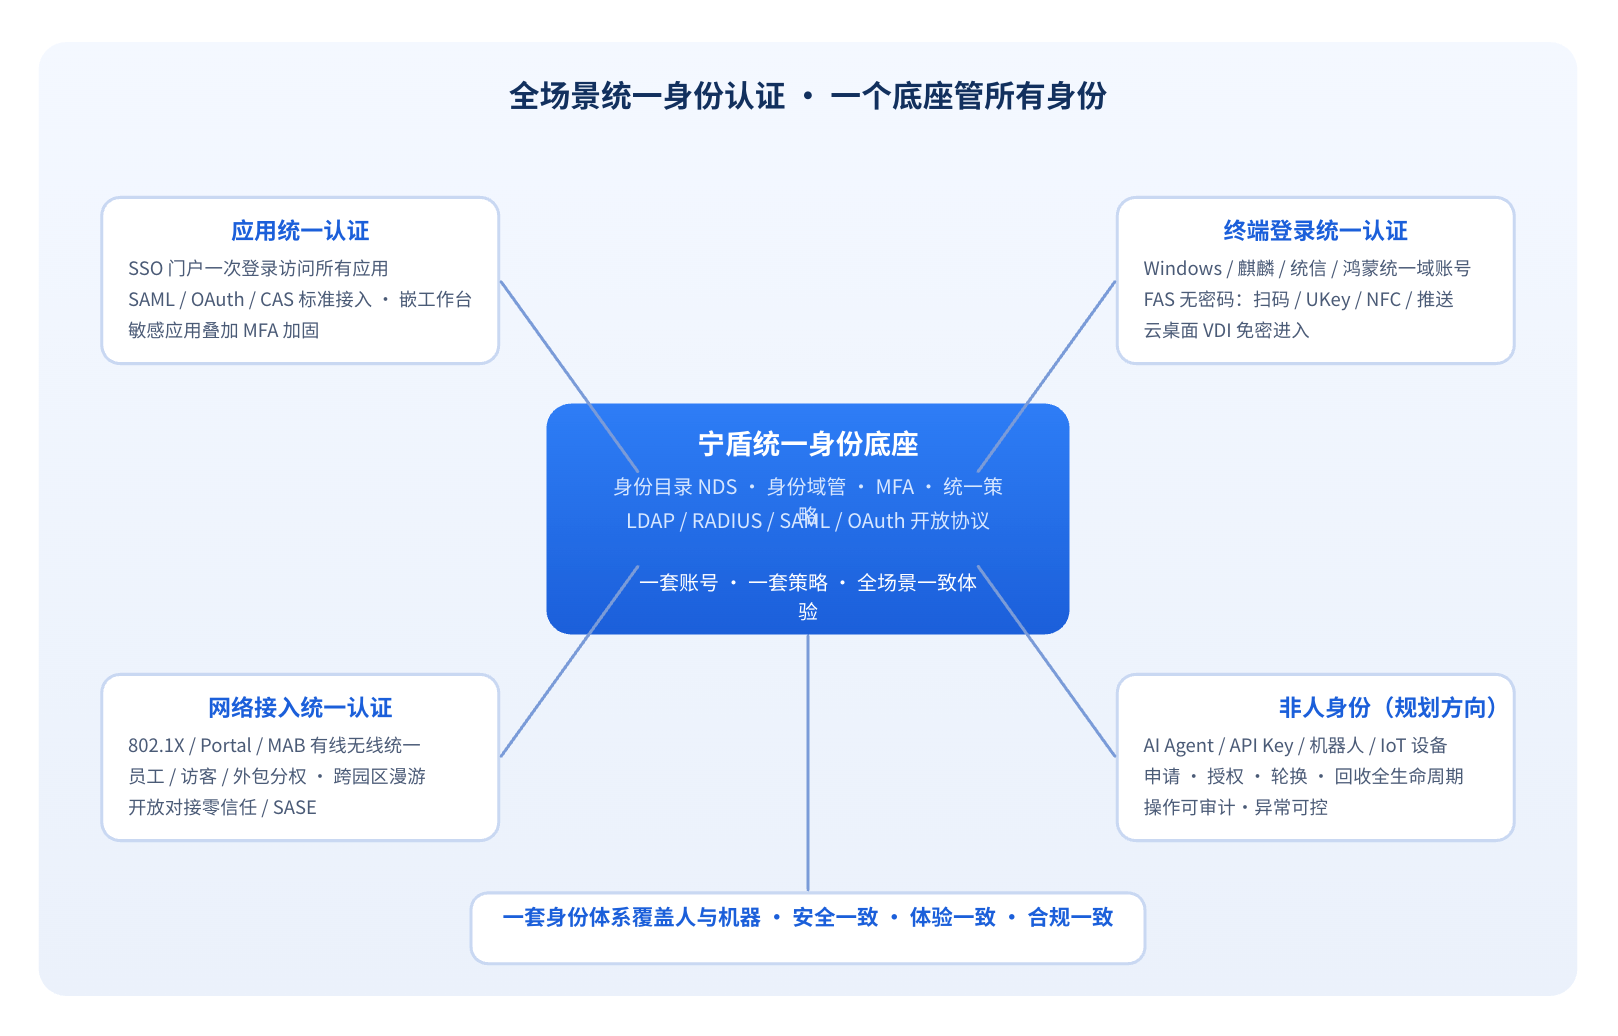
场景定位:当您有“统一身份认证”的需求,最先想到的往往是单点登录(SSO)——一次登录、访问所有应用。但统一的身份远不止应用登录:终端登录、网络接入、AI 时代大量出现的非人身份,同样是身份的入口。宁盾提供覆盖应用、终端、网络与非人身份四类入口的全场景统一认证——不论您要做哪一方面的统一认证,都能在本节找到对应答案;按需单点使用,或组合演进为全场景身份网络。
客户画像: 面向应用多、登录入口分散、已有部分 IAM / SSO 但覆盖不全的中大型企业,尤其对安全体验、合规与信创有要求、且不希望被单一 SSO 厂商锁定的客户;AI 时代引入 AI Agent、API Key、机器人等非人身份的企业同样适用。共同特征:应用、终端、网络账号各管各的,需要一个底座统管人、机、应用四类入口。安全 / 信息化部门主导,按需单点起步、可组合演进。
痛点: 应用、终端、网络各管各的账号,入口分散、密码记不住、安全强度不一;AI 时代 AI Agent、API Key 等非人身份大量出现,缺少统一认证与生命周期管控。
解决方案: 宁盾以统一身份底座为核心,一套账号体系、统一认证策略、全场景一致体验,覆盖应用、终端、网络与新兴非人身份四类入口(非人身份为规划方向)——四个子场景对应最常见的统一认证诉求,按图索骥即可找到答案。
账号统一管理
痛点: 企业账号散落在 AD、HR 与各业务系统中,一人多号、同名不同步,离职账号清理不及时,弱口令与幽灵账号风险高,账号底数说不清。
方案: 以宁盾身份目录 NDS 为统一身份底座,对接 AD / LDAP / HR 系统等既有账号源,自动同步组织架构与人员信息,一人一号、覆盖入职开通、转岗调整、离职回收全生命周期;通过 LDAP / SCIM 等标准协议向各应用分发账号,口径统一、变更自动同步。
效果: 账号底数清晰、一人一号、变更即时生效,幽灵账号与弱口令风险收敛,为全场景统一认证打下基础。
单点登录门户
痛点: 应用各自登录、密码记不住,反复输入体验差,密码复用带来账号风险;入口分散,缺少统一访问门户。
方案: 统一登录门户一次登录、全场景通行——支持整合 UC、社交登录、零信任门户与各类 OA 入口,员工从统一入口访问全部应用;登录方式灵活,覆盖账号密码、扫码、无密码认证(FAS)等多种方式,按场景选择。
效果: 一次登录访问所有应用,体验统一、密码负担下降;登录行为集中审计,安全可追溯。
应用统一接入
痛点: 业务系统、网络设备等各类应用协议不一、对接方式各异,逐个对接改造工作量大,扩展性差。
方案: 通过 SAML / OAuth / LDAP / RADIUS 等开放协议统一接入各类型应用——业务系统走标准 SSO 协议,网络设备走 RADIUS / TACACS+ 认证;存量系统标准协议对接、免改造,新增应用标准化接入,一处配置、全局生效。
效果: 应用接入标准化、扩展便捷,保护既有投资,认证策略统一管控、一处配置全局生效。
非人身份(规划方向)
痛点: AI Agent、API Key、机器人等非人身份缺乏统一认证,密钥泄露难以感知、越权调用难管控。
方案: 作为面向 AI 时代的方向性能力,将支持 AI Agent、API Key、机器人、IoT 设备等非人身份统一纳管与认证,覆盖申请、授权、轮换、回收全生命周期,操作可审计、异常可控。
效果: 非人身份安全可控,面向 AI 时代原生扩展身份管理能力。
对应能力单元: 身份域管(含身份目录 NDS、无密码认证 FAS)+ 多因素认证 MFA + 单点登录 SSO + 网络身份准入
为什么选宁盾:
-
一个底座管所有身份:人、机、应用统一目录,四类入口一套身份体系,策略一致、审计一致;非人身份按规划方向演进扩展。
-
标准协议、零改造接入:LDAP / RADIUS / SAML / OAuth 等开放标准,存量应用与系统快速对接,不替换、不锁定;
-
信创与国密合规:支持国密算法,满足等保三级、密评与国产化要求。
-
开放中立、平滑演进:可对接零信任 / SASE 平台与既有 IAM,保护客户已有投资。
案例:
- 某大型金融企业:以宁盾身份底座建设全场景统一身份认证,PKI 体系替代 AD 认证,应用 SSO、MFA、网络准入与 VPN 统一认证,满足密评与等保三级要求(更多行业与规模细节可联系售前获取)。