AAA
对接说明
DKEY AM上集成了众多支持AAA设备的接口,根据实际设备类型选择相对应的接口类型,默认查询不到时选择通用设备。通过“命令集→策略→设备”完成设备接入,并进行登录测试验证。
宁盾侧AAA配置
Tacacs+命令集配置
-
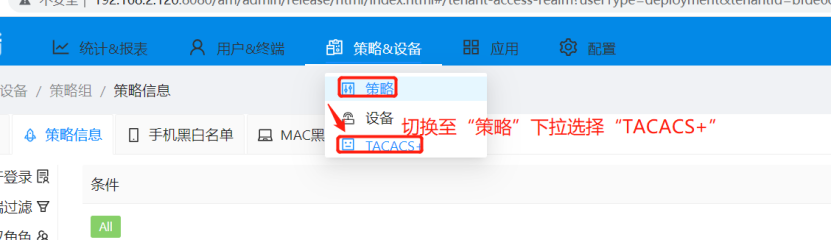
进入站点,点击“策略&设备”--->选择“TACACS”,添加read命令
-
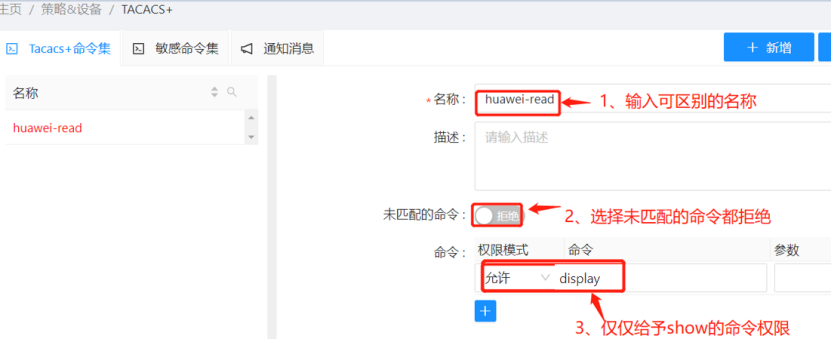
给予最小命令权限
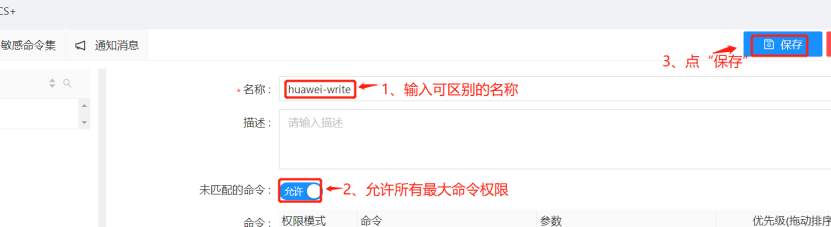
3. 添加write命令
策略配置
-
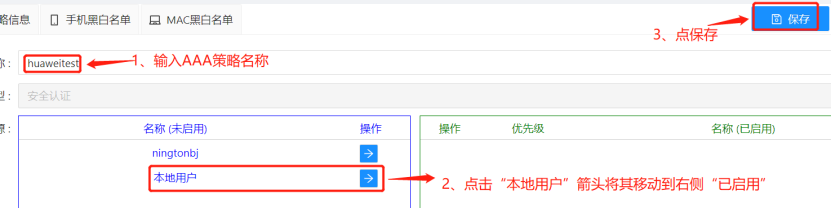
新建AAA策略并开启静态密码,取消动态密码(是否开启动态码根据是否要做双因素决定)
-
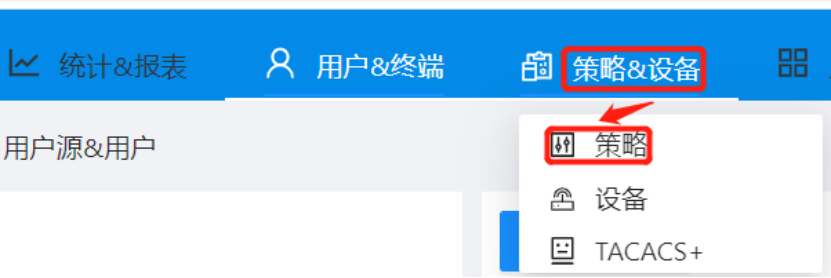
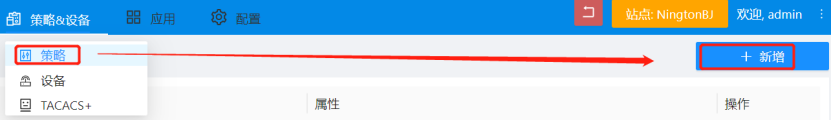
如下图,点击“策略&设备”--->选择“策略”,点击“新增”,如下图
-
定义策略名称以及勾选“安全认证”,通过点击箭头将建立的本地认证用户移动到右侧“已启用”位置
-
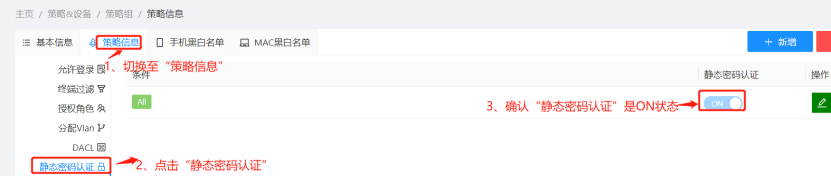
确认“策略信息”里的“静态密码认证”状态是ON
-
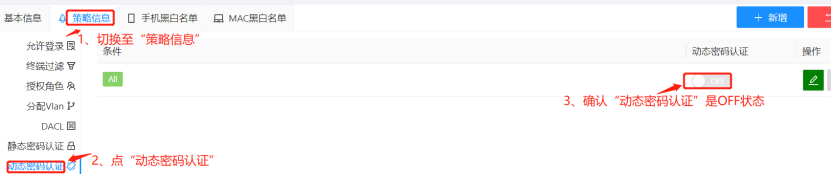
确认“策略信息”里的“动态密码认证”是OFF状态
设备配置
-
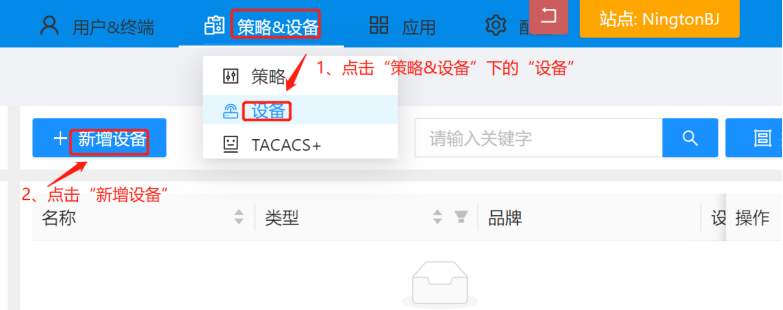
点击“策略&设备”下的设备菜单,并点击“新增设备”菜单,
-
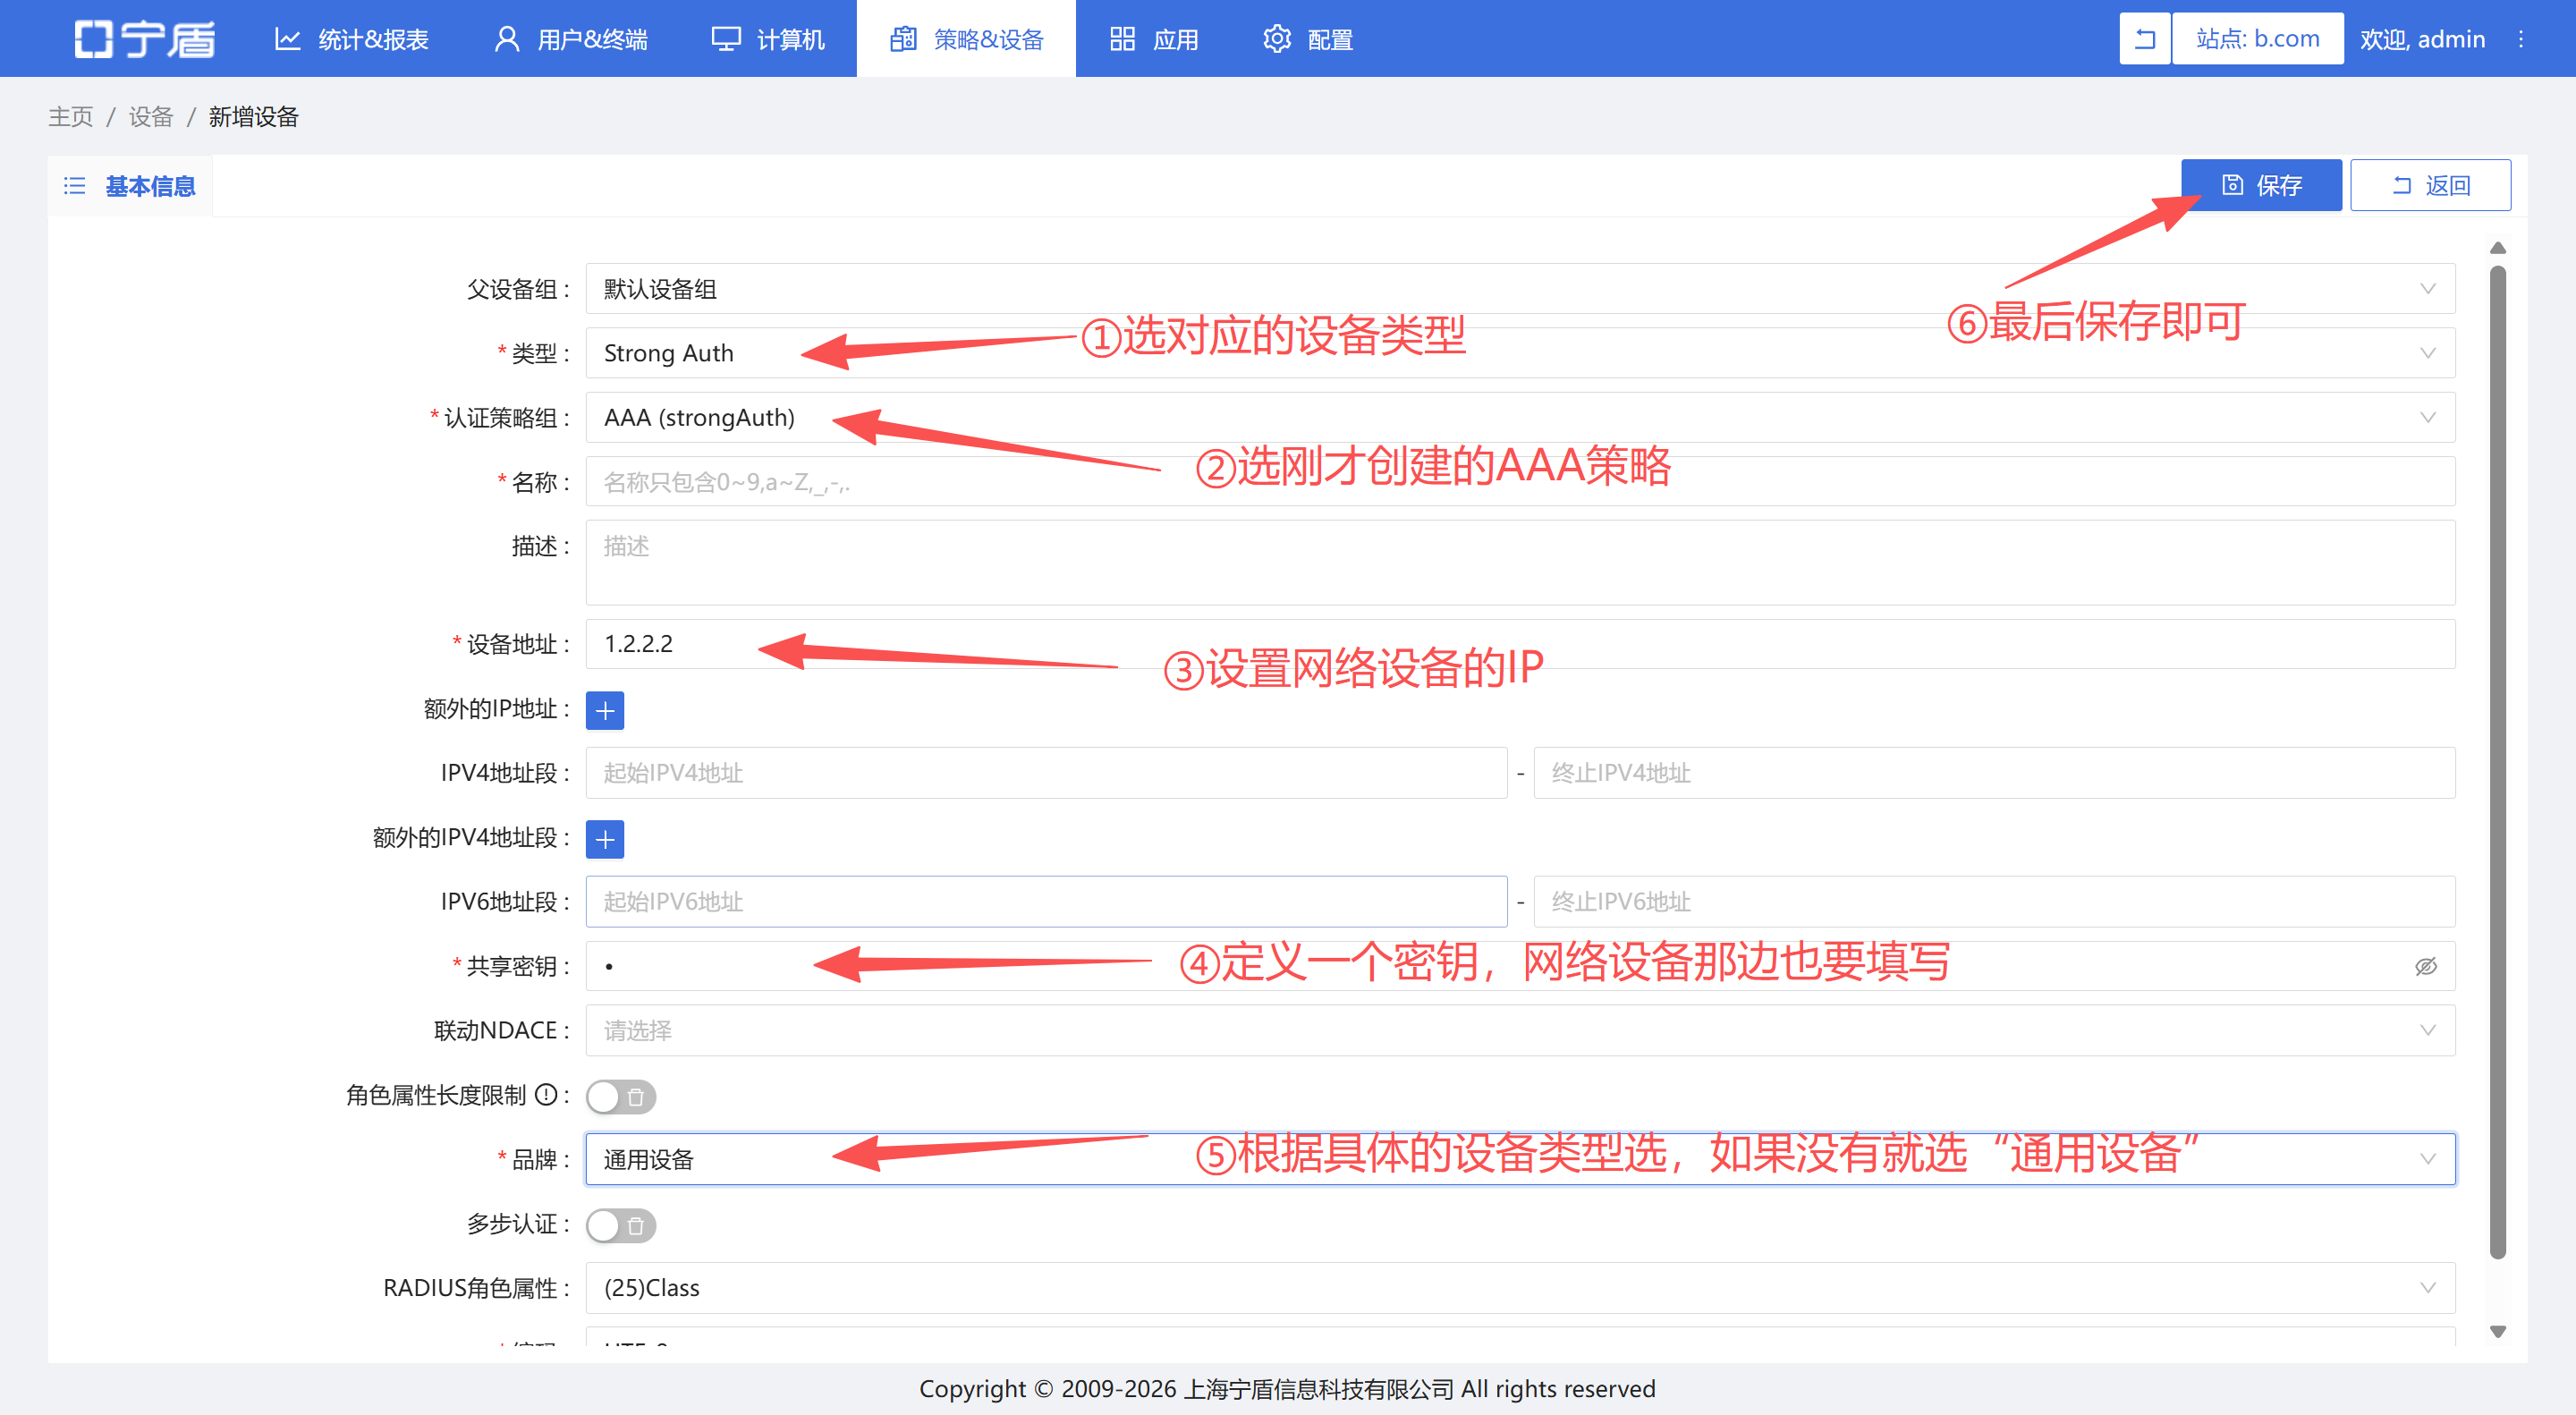
如下图,勾选刚刚建立的策略,为要做AAA的网络设备命名及填写对方IP以及填写共享秘钥(需要与网络设备上所配置Radius秘钥保持一致),勾选“通用设备”后点“保存”
Cisco
设置逃生用户
1.设置一个本地用户用于逃生
Switchconfig#username 111 password 222
查看用户名及密码确保建立成功
Switch#show run | se username
AAA认证配置(通用)
2.开启AAA,认证指向AM服务器
Switchconfig#aaa new-model //开启AAA功能
Switchconfig#aaa group server tacacs+ ningtonNB1 //定义aaa group,服务类型为tacacs+,名称为ningtonNB1
Switchconfig\-sg\-tacacs\+#server-private 192.168.1.46(linux服务器需要加 port 4900)key admin //AM地址、TCP端口及共享密钥
Switchconfig#aaa authentication login nington group ningtonNB1 local //认证到nington进行,关联group为ningtonNB1,逃生则走本地local
Switchconfig#aaa authorization config-commands //开启AAA命令授权
Switchconfig#aaa authorization exec nington group ningtonNB1 local //命令授权到nington进行,关联group为ningtonNB1,逃生则走本地local
Switchconfig#aaa authorization commands 0 nington group ningtonNB1 local
Switchconfig#aaa authorization commands 1 nington group ningtonNB1 local
Switchconfig#aaa authorization commands 15 nington group ningtonNB1 loca
//对权限等级为0、1、15的命令到nington进行,关联group为ningtonNB1
Switchconfig#aaa accounting exec nington start-stop group ningtonNB1 //审计授权到nington进行,关联group为ningtonNB1,逃生则走本地local
Switchconfig#aaa accounting commands 0 nington start-stop group ningtonNB1
Switchconfig#aaa accounting commands 1 nington start-stop group ningtonNB1
Switchconfig#aaa accounting commands 15 nington start-stop group ningtonNB1
Switchconfig#aaa accounting connection nington start-stop group ningtonNB1
Switchconfig\-line#line vty 0 4 //vty下调用0/1/15级命令授权,审计到nington
Switchconfig\-line#authorization commands 0 nington
Switchconfig\-line#authorization commands 1 nington
Switchconfig\-line#authorization commands 15 nington
Switchconfig\-line#authorization exec nington
Switchconfig\-line#accounting connection nington
Switchconfig\-line#vaccounting commands 0 nington
Switchconfig\-line#accounting commands 1 nington
Switchconfig\-line#accounting commands 15 nington
Switchconfig\-line#login authentication nington
Switchconfig\-line#transport input all
Cisco C系列交换机(更新于20240708)
username adminAAA privilege 15 secret adminAAA@test1234
!
aaa new-model
!
aaa group server tacacs+ nington
server-private 172.31.192.158 key admin@123
server-private 10.238.23.158 key admin@123
!
aaa authentication login ndkey group nington local
aaa authorization config-commands
aaa authorization exec ndkey group nington local
aaa authorization commands 0 ndkey group nington local
aaa authorization commands 1 ndkey group nington local
aaa authorization commands 15 ndkey group nington local
aaa accounting exec ndkey start-stop group nington
aaa accounting commands 0 ndkey start-stop group nington
aaa accounting commands 1 ndkey start-stop group nington
aaa accounting commands 15 ndkey start-stop group nington
aaa accounting connection ndkey start-stop group nington
!
line vty 0 15
login authentication ndkey
authorization exec ndkey
authorization commands 0 ndkey
authorization commands 1 ndkey
authorization commands 15 ndkey
accounting connection ndkey
accounting commands 0 ndkey
accounting commands 1 ndkey
accounting commands 15 ndkey
!
Cisco NX系列交换机(更新于20240708)
username adminAAA password 5 adminAAA@test1234 role network-admin
feature privilege
feature tacacs+
tacacs-server host 172.31.192.158 key admin@123
tacacs-server host 10.238.23.158 key admin@123
aaa group server tacacs+ ningdun
server 172.31.192.158
server 10.238.23.158
Exit
!
aaa authentication login default group ningdun
aaa authentication login console local
aaa accounting default group ningdun
ip tacacs source-interface xxx
aaa authorization commands default group ningdun local
aaa authorization config-commands
!
Cisco 路由器(更新于20240708)
username adminAAA privilege 15 secret adminAAA@test1234
!
aaa new-model
!
aaa group server tacacs+ nington
server-private 172.31.192.158 key admin@123
server-private 10.238.23.158 key admin@123
!
aaa authentication login ndkey group nington local
aaa authorization config-commands
aaa authorization exec ndkey group nington local
aaa authorization commands 0 ndkey group nington local
aaa authorization commands 1 ndkey group nington local
aaa authorization commands 15 ndkey group nington local
aaa accounting exec ndkey start-stop group nington
aaa accounting commands 0 ndkey start-stop group nington
aaa accounting commands 1 ndkey start-stop group nington
aaa accounting commands 15 ndkey start-stop group nington
aaa accounting connection ndkey start-stop group nington
!
line vty 0 15
login authentication ndkey
authorization exec ndkey
authorization commands 0 ndkey
authorization commands 1 ndkey
authorization commands 15 ndkey
accounting connection ndkey
accounting commands 0 ndkey
accounting commands 1 ndkey
accounting commands 15 ndkey
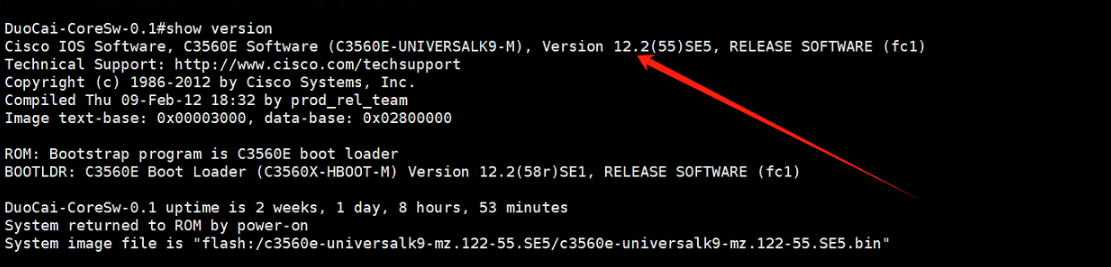
Cisco IOS 12.2交换机
IOS 12.2版本tacacs配置后授权异常,需添加命令:tacacs-server host am的ip key 0 共享密钥
华为
设置逃生用户
ssh authentication-type default password
Huawei aaa
Huawei\-aaa local-user huawei password cipher hello 创建本地逃生用账号:huawei和密码hello
Huawei\-aaa local-user huawei service-type telnet ssh http 设置账号管理方式
Huawei\-aaa local-user huawei level 15
Huawei\-aaa quit
AAA认证配置(通用)(更新于20250530)
hwtacacs-server template nington //建立hwtacacs模板
hwtacacs-server authentication 172.31.192.158
hwtacacs-server authentication 10.238.23.158 secondary
hwtacacs-server authorization 172.31.192.158
hwtacacs-server authorization 10.238.23.158 secondary
hwtacacs-server accounting 172.31.192.158
hwtacacs-server accounting 10.238.23.158 secondary
hwtacacs-server shared-key cipher admin@123
undo hwtacacs-server user-name domain-included //剥离域名
hwtacacs-server source-ip xxx //设备本机地址
aaa
authentication-scheme nington
authentication-mode hwtacacs local
authorization-scheme nington
authorization-mode hwtacacs local
accounting-scheme nington
accounting-mode hwtacacs
accounting realtime 3
accounting start-fail online
authorization-scheme nington
authorization-cmd 0 hwtacacs local
authorization-cmd 1 hwtacacs local
authorization-cmd 15 hwtacacs local
recording-scheme aaa_record recording-mode hwtacacs nington
cmd recording-scheme aaa_record
outbound recording-scheme aaa_record
domain aaa
authentication-scheme nington
accounting-scheme nington
authorization-scheme nington
hwtacacs-server nington
domain aaa admin //修改默认domain后如vty后有配置authentication-mode aaa,会直接生效,检查好前期配置再启用此条
user-interface vty 0 4
authentication-mode aaa
user-interface vty 16 20
authentication-mode aaa
华为DC交换机(更新于20240708)
hwtacacs enable
hwtacacs server template nington
hwtacacs server authentication 172.31.192.158
hwtacacs server authentication 10.238.23.158 secondary
hwtacacs server authorization 172.31.192.158
hwtacacs server authorization 10.238.23.158 secondary
hwtacacs server accounting 172.31.192.158
hwtacacs server accounting 10.238.23.158 secondary
hwtacacs server shared-key cipher admin@123
hwtacacs server user-name domain-excluded
hwtacacs server source-ip xxx #改成设备源地址
aaa
authentication-scheme nington
authentication-mode hwtacacs local
authorization-scheme nington
authorization-mode hwtacacs local
accounting-scheme nington
accounting-mode hwtacacs
authorization-scheme nington
authorization-cmd 0 hwtacacs local
authorization-cmd 1 hwtacacs local
authorization-cmd 3 hwtacacs local //如果华为设备配了0、1、15但授权和审计都没收到,管控不上,加这条
authorization-cmd 15 hwtacacs local
recording-scheme aaa_record
recording-mode hwtacacs nington
cmd recording-scheme aaa_record
outbound recording-scheme aaa_record
domain aaa
authentication-scheme nington
accounting-scheme nington
authorization-scheme nington
hwtacacs server nington
default-domain admin aaa
user-interface vty 0 4
authentication-mode aaa
user-interface vty 16 20
authentication-mode aaa
commit
华为防火墙(更新于20250530)
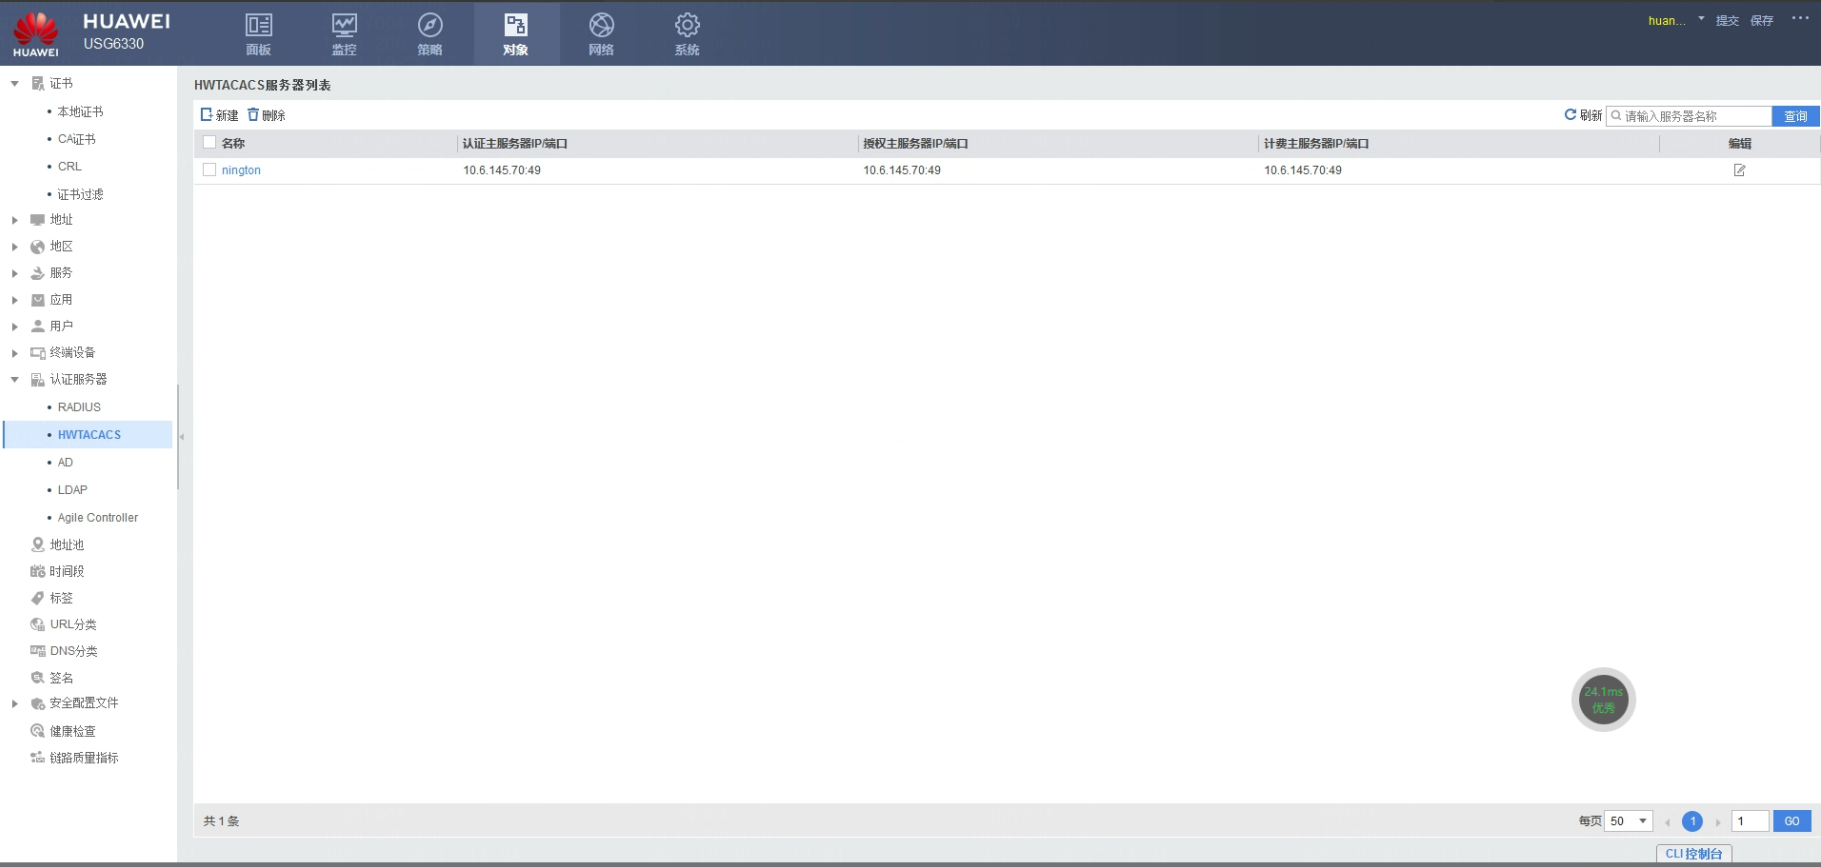
1)AAA服务器配置
2)对应管理员登录认证指向认证服务器
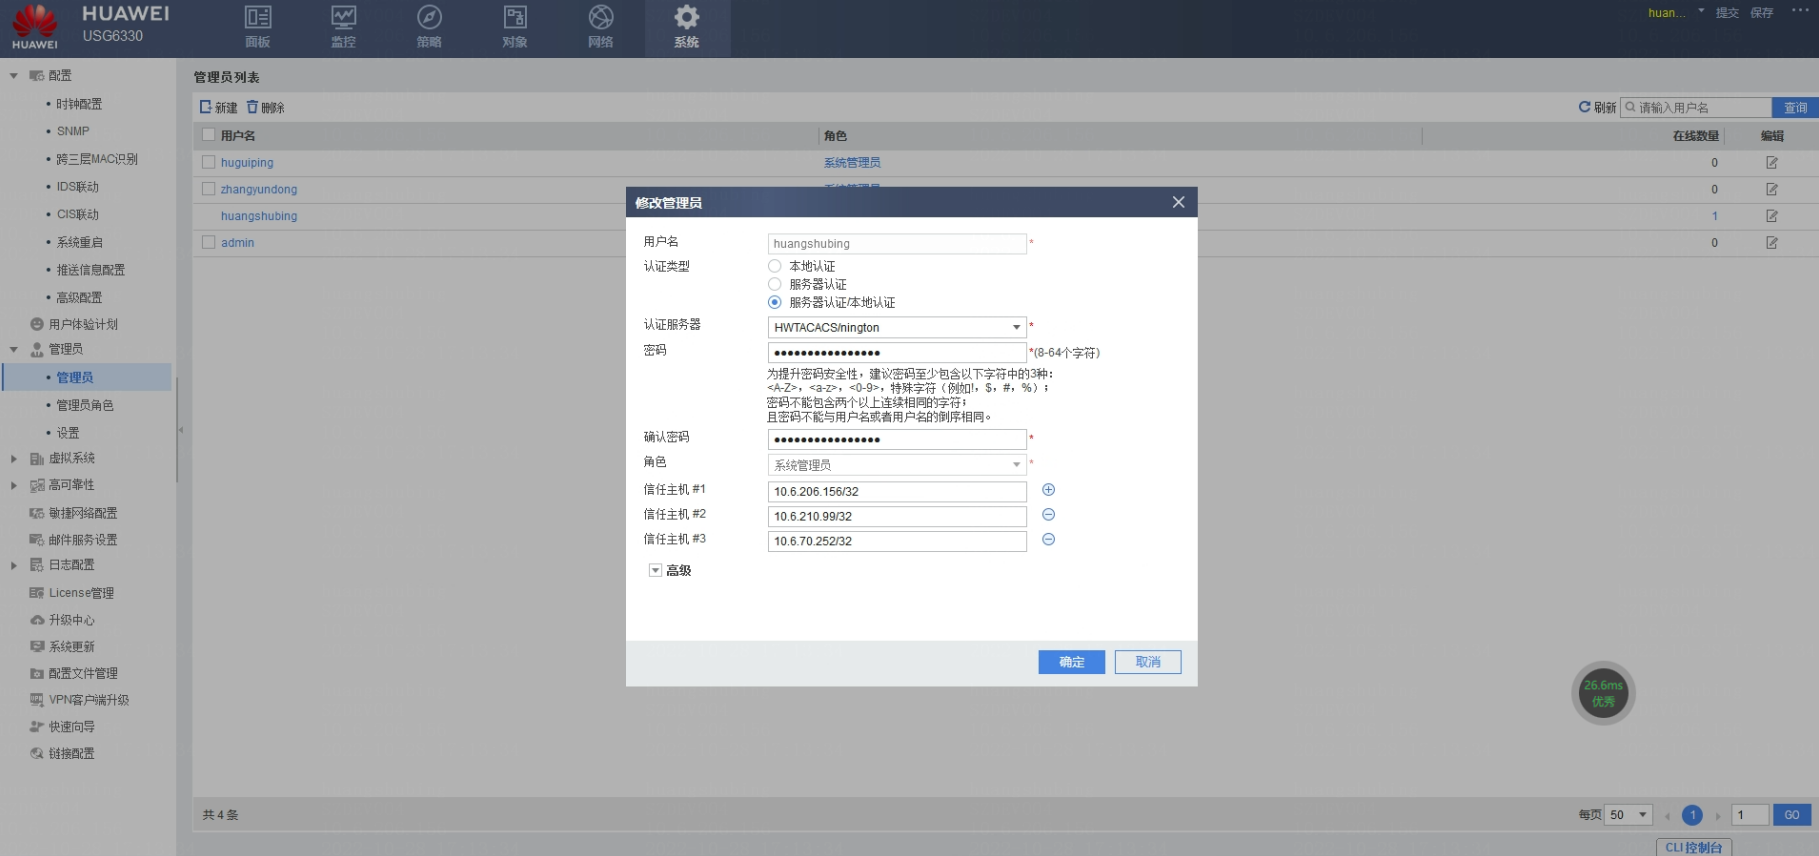
华为防火墙仅能限制对应管理员的登录,无法限制和记录管理员对web界面的操作
H3C
AAA认证配置
H3Ctelnet server enable
H3Chwtacacs scheme nington
Create a new HWTACACS-server scheme
H3C\-hwtacacs\-ningtonprimary authentication 210.37.40.12 49 //主认证服务器 (认证)
H3C\-hwtacacs\-ningtonprimary authorization 210.37.40.12 49 //主认证服务器 (授权)
H3C\-hwtacacs\-ningtonprimary accounting 210.37.40.12 49 //主认证服务器 (计费)
H3C\-hwtacacs\-ningtonnas-ip 192.168.3.201 // nas-ip switch ip
H3C\-hwtacacs\-ningtonkey authentication simple hndx@2022
H3C\-hwtacacs\-ningtonkey authorization simple hndx@2022
H3C\-hwtacacs\-ningtonkey accounting simple hndx@2022
H3C\-hwtacacs\-ningtonuser-name-format without-domain //剥离域名
H3C\-hwtacacs\-ningtonquit
H3Cdomain name ndkey
H3C\-isp\-ndkeyauthentication login hwtacacs-scheme nington local //认证顺序 tacacs 本地
H3C\-isp\-ndkeyauthorization loginhwtacacs-scheme nington local //授权顺序 tacacs 本地
H3C\-isp\-ndkeyaccounting loginhwtacacs-scheme nington local //审计顺序 tacacs 本地
H3C\-isp\-ndkeyauthorization command hwtacacs-scheme nington local //命令授权为 tacacs
H3C\-isp\-ndkeyaccounting command hwtacacs-scheme nington local //审计服务器
H3Cdomain default enable ndkey //默认域指向我们
H3Cuser-interface vty 0 15
H3C\-ui\-vty0\-15authentication-mode scheme //启用认证
H3C\-ui\-vty0\-15command authorization //启用命令授权
H3C\-ui\-vty0\-15command accounting //启用审计
锐捷
AAA认证配置
进入config模式
创建认证模板以及tacas+服务器
Ruijieconfig#aaa new-model
Ruijieconfig#username ruijie privilege 15 password ruijie ----->配置本地的用户及密码(用于逃生,当aaa服务器挂掉时,可以采用本地认证登陆设备)
Ruijieconfig#tacacs-server host 192.168.1.100 ----->配置tacacs服务器的地址
Ruijieconfig#tacacs-server key 0 admin ----->配置与 tacacs服务器通信的密钥为 admin(0代表输入明文密码)
Ruijieconfig#aaa authentication login vty group tacacs+ local (注:vty只是名称,无实际意义)
创建授权模板
注:auth 也仅是名称,此处位登录授权
aaa authorization exec auth group tacacs+ local
aaa authorization commands 0 default group tacacs+ local 注:此处包括下面配置为命令授权
aaa authorization commands 1 default group tacacs+ local 锐捷交换机要求0-15级别必须逐条配置
aaa authorization commands 2 default group tacacs+ local 注:vty接口下默认调用default模板。
aaa authorization commands 3 default group tacacs+ local
aaa authorization commands 4 default group tacacs+ local
aaa authorization commands 5 default group tacacs+ local
aaa authorization commands 6 default group tacacs+ local
aaa authorization commands 7 default group tacacs+ local
aaa authorization commands 8 default group tacacs+ local
aaa authorization commands 9 default group tacacs+ local
aaa authorization commands 10 default group tacacs+ local
aaa authorization commands 11 default group tacacs+ local
aaa authorization commands 12 default group tacacs+ local
aaa authorization commands 13 default group tacacs+ local
aaa authorization commands 14 default group tacacs+ local
aaa authorization commands 15 default group tacacs+ local
aaa authorization config--commands
创建审计模板
注:审计模板仍然需要配置0-15级
aaa accounting exec execaccout start-stop group tacacs+
aaa accounting commands 0 commaccout start-stop group tacacs+
aaa accounting commands 1 commaccout start-stop group tacacs+
aaa accounting commands 2 commaccout start-stop group tacacs+
aaa accounting commands 3 commaccout start-stop group tacacs+
aaa accounting commands 4 commaccout start-stop group tacacs+
aaa accounting commands 5 commaccout start-stop group tacacs+
aaa accounting commands 6 commaccout start-stop group tacacs+
aaa accounting commands 7 commaccout start-stop group tacacs+
aaa accounting commands 8 commaccout start-stop group tacacs+
aaa accounting commands 9 commaccout start-stop group tacacs+
aaa accounting commands 10 commaccout start-stop group tacacs+
aaa accounting commands 11 commaccout start-stop group tacacs+
aaa accounting commands 12 commaccout start-stop group tacacs+
aaa accounting commands 13 commaccout start-stop group tacacs+
aaa accounting commands 14 commaccout start-stop group tacacs+
aaa accounting commands 15 commaccout start-stop group tacacs+
设置本地账户权限
在vty接口下调用模板
line vty 0 15
accounting commands 0 commaccout
accounting commands 1 commaccout
accounting commands 2 commaccout
accounting commands 3 commaccout
accounting commands 4 commaccout
accounting commands 5 commaccout
accounting commands 6 commaccout
accounting commands 7 commaccout
accounting commands 8 commaccout
accounting commands 9 commaccout
accounting commands 10 commaccout
accounting commands 11 commaccout
accounting commands 12 commaccout
accounting commands 13 commaccout
accounting commands 14 commaccout
accounting commands 15 commaccout
authorization exec auth
login authentication vty
Aruba
aaa authentication-server tacacs "ta-cppm"
host "10.3.4.31" //认证服务器IP
key "aruba123" //共享密钥
session-authorization
!
aaa server-group ta-g
auth-serverta-cppm
!
aaa authentication mgmt
server-group"ta-g"
default-role read-only
enable
!
aaa tacacs-accounting server-group ta-g mode enable
aaa tacacs-accounting server-group ta-g command all mode enable
山石
山石防火墙
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
山石web页面
添加对象(Tacacs+和Radius配置方式一致)
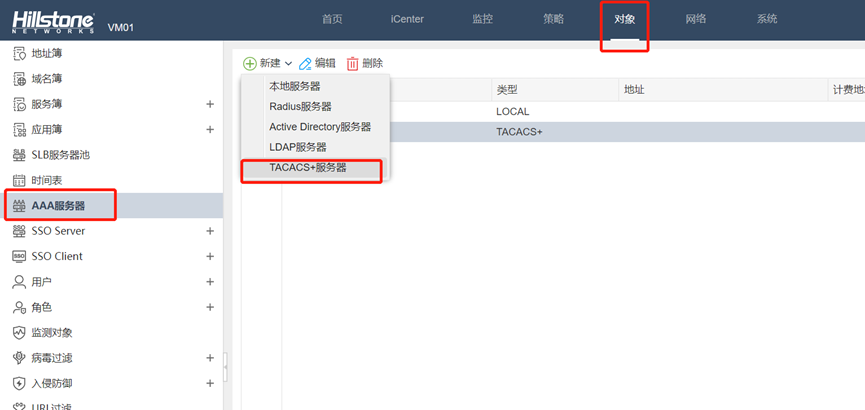
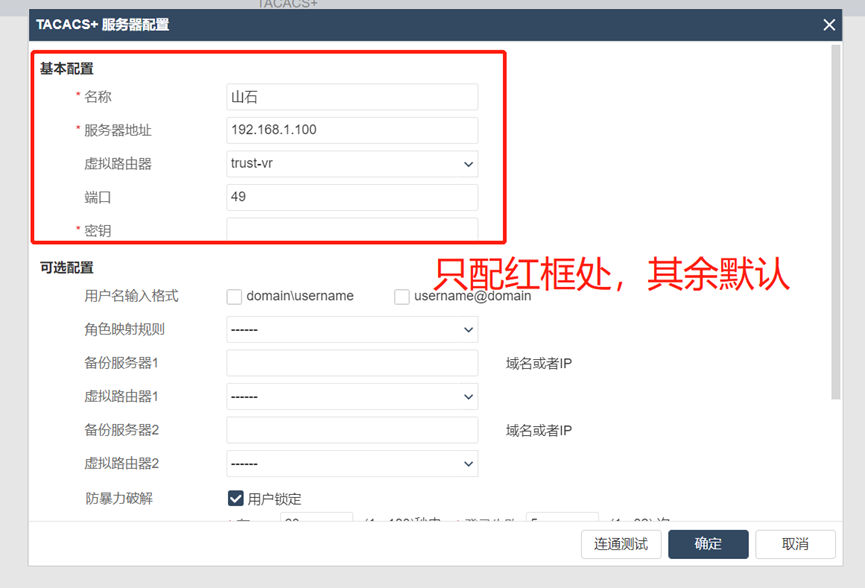
服务器地址:指向宁盾AM的地址
虚拟路由器:需要选择能与AM通信的路由表,默认是trust-vr
端口:tacacs+端口49(Radius端口1812)
密钥:共享密钥,需要和宁盾AM设备中的共享密钥一致
调用对象
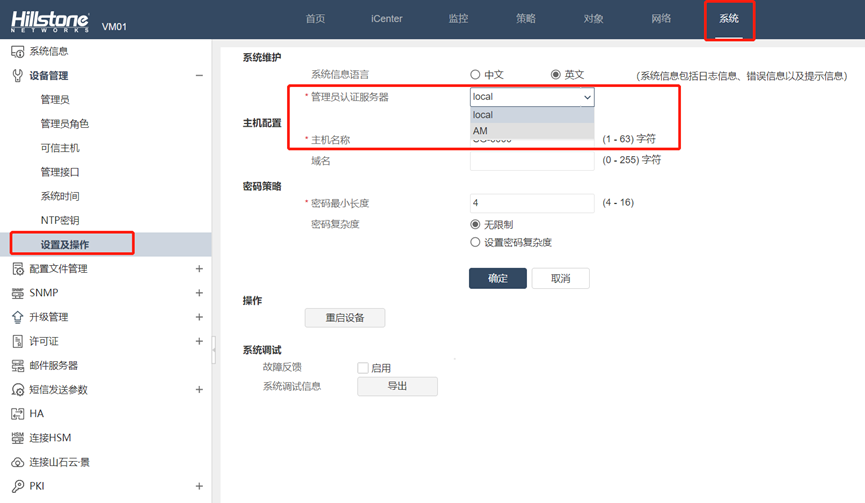
山石防火墙配置完对象的AAA服务器后,需要在系统维护更改认证服务器对象模板,选择已经创建好的AAA服务器对象名称。
Juniper
Juniper EX系列交换机(更新于20240708)
set system login user adminAAA class super-user
set system login user adminAAA authentication encrypted-password
adminAAA@test1234
!
set system authentication-order tacplus
set system tacplus-server 172.31.192.158 secret admin@123
set system tacplus-server 172.31.192.158 timeout 5
set system tacplus-server 172.31.192.158 source-address xxxx
set system tacplus-server 10.238.23.158 secret admin@123
set system tacplus-server 10.238.23.158 timeout 5
set system tacplus-server 10.238.23.158 source-address xxxx
set system tacplus-options service-name junos-exec
set system accounting events login
set system accounting events change-log
set system accounting events interactive-commands
set system accounting destination tacplus server 172.31.192.158 secret admin@123
set system accounting destination tacplus server 172.31.192.158 source-address 10.238.235.143
set system accounting destination tacplus server 10.238.23.158 secret admin@123
set system accounting destination tacplus server 10.238.23.158 source-address 10.238.235.143
set system login class RO permissions view
set system login class RO permissions view-configuration
set system login user OP class operator
set system login user RO class RO
set system login user SU class super-user
set system login user remote class read-only
!
Juniper QFX系列交换机(更新于20240708)
网络设备配置
set system login user adminAAA class super-user
set system login user adminAAA authentication encrypted-password
adminAAA@test1234
!
set system authentication-order tacplus
set system tacplus-server 172.31.192.158 secret admin@123
set system tacplus-server 172.31.192.158 timeout 5
set system tacplus-server 172.31.192.158 source-address xxxx
set system tacplus-server 10.238.23.158 secret admin@123
set system tacplus-server 10.238.23.158 timeout 5
set system tacplus-server 10.238.23.158 source-address xxxx
set system tacplus-options service-name junos-exec
set system accounting events login
set system accounting events change-log
set system accounting events interactive-commands
set system accounting destination tacplus server 172.31.192.158 secret admin@123
set system accounting destination tacplus server 172.31.192.158 source-address 10.238.58.252
set system accounting destination tacplus server 10.238.23.158 secret admin@123
set system accounting destination tacplus server 10.238.23.158 source-address 10.238.58.252
set system login class RO permissions view
set system login class RO permissions view-configuration
set system login user OP class operator
set system login user RO class RO
set system login user SU class super-user
set system login user remote class read-only
迪普
迪普负载
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
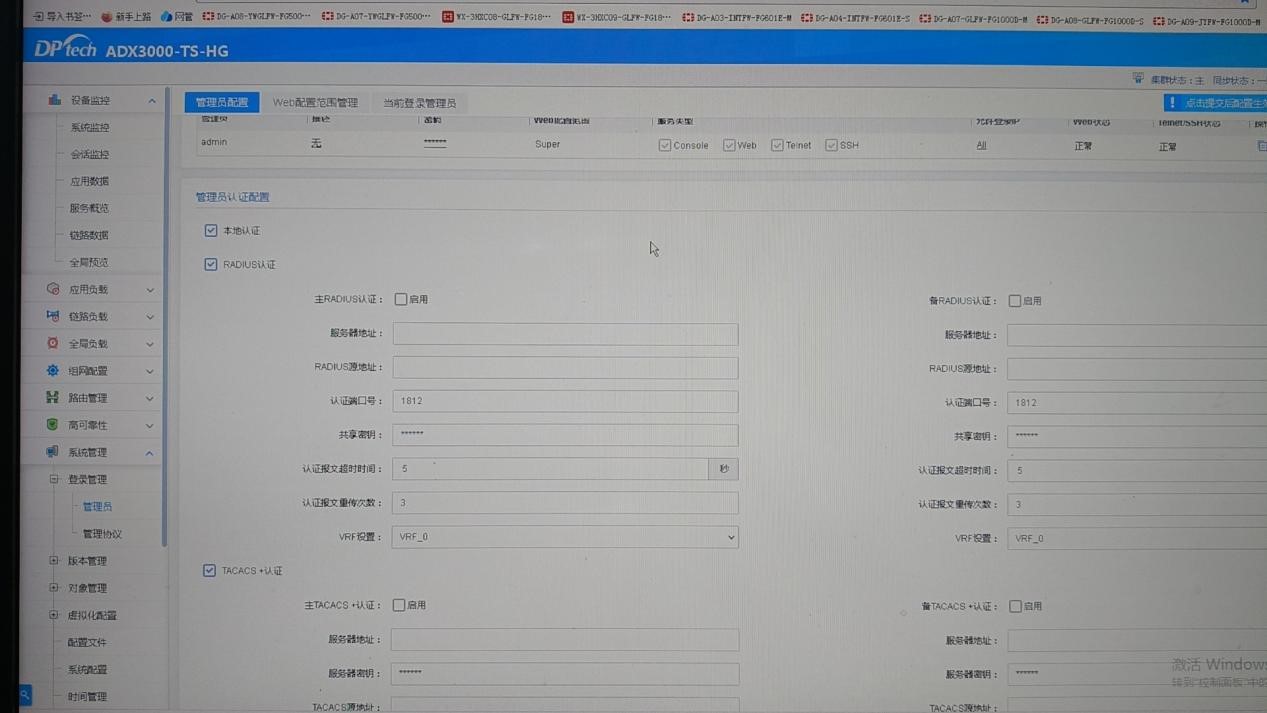
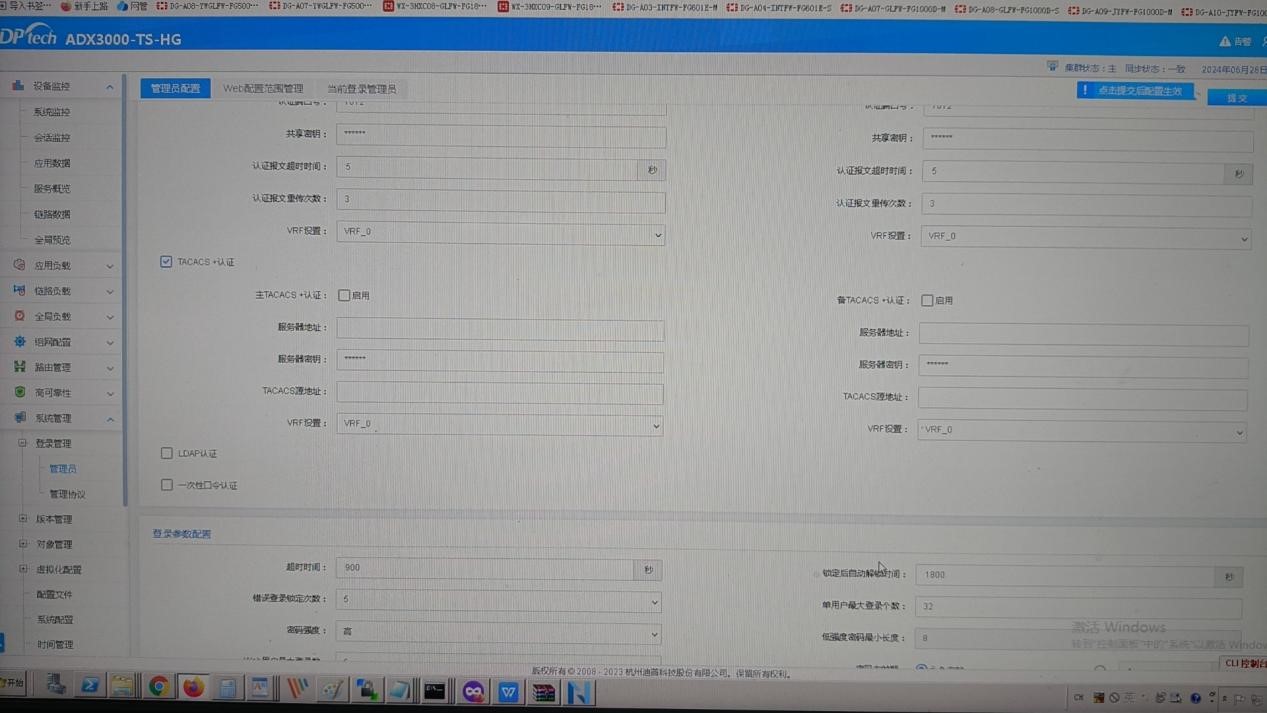
点击登录管理,在配置账号中,有TACACS、radius,ladp等,勾选启用,进行配置
Checkpoint
Checkpoint防火墙
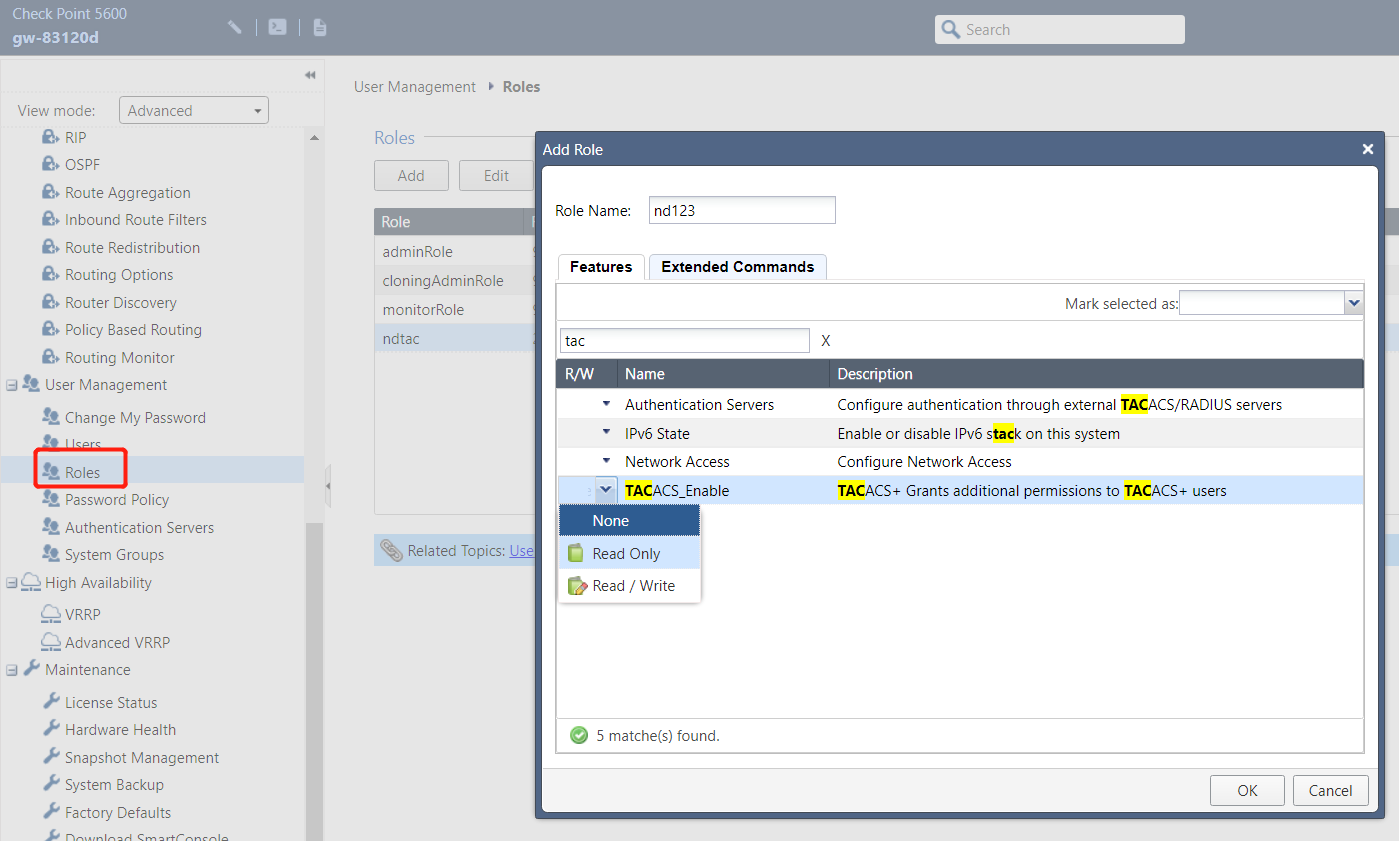
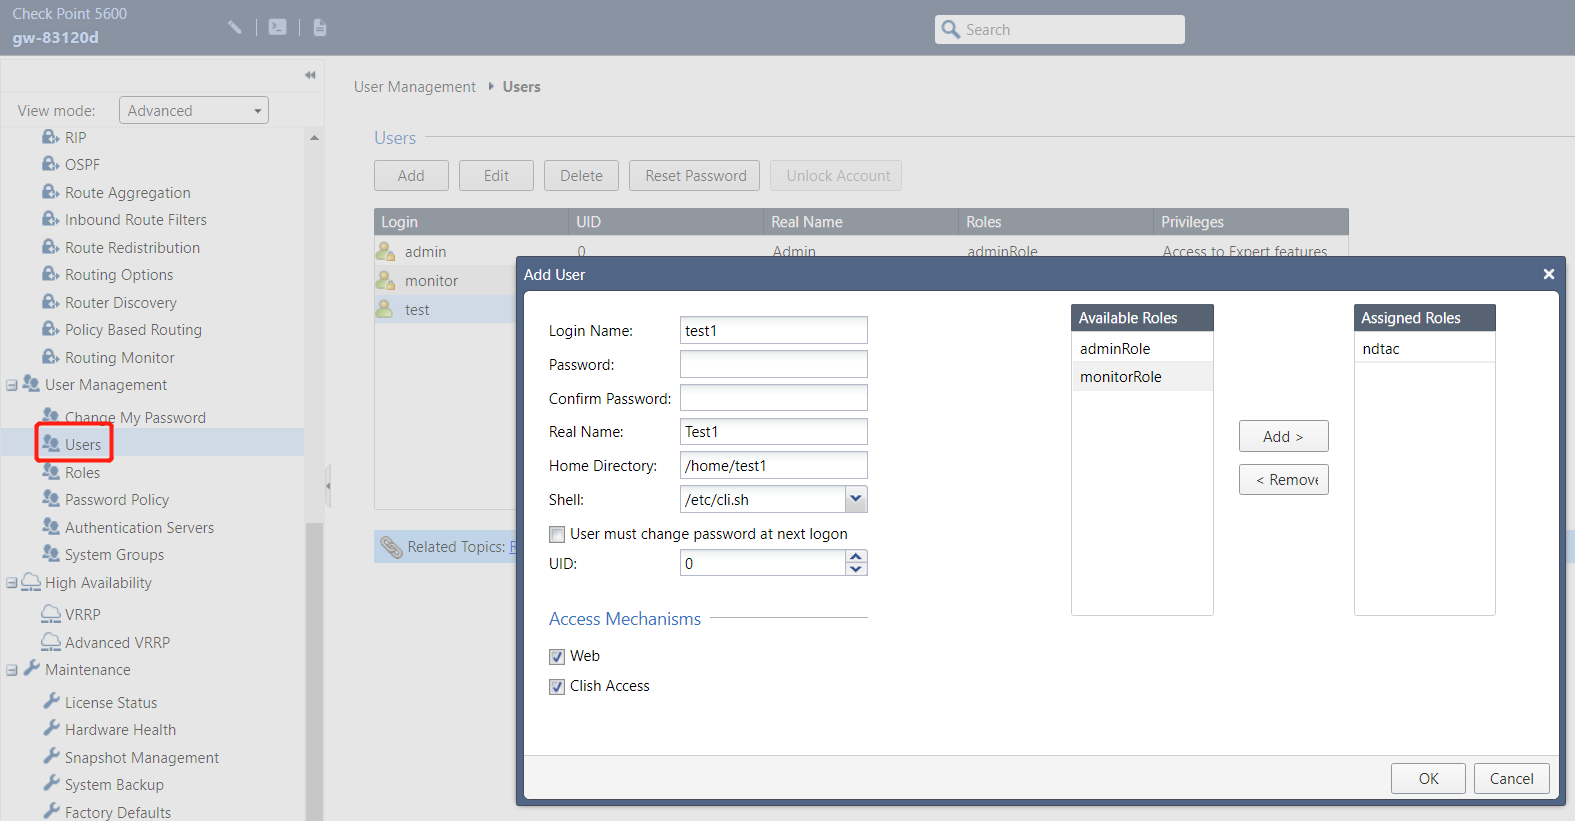
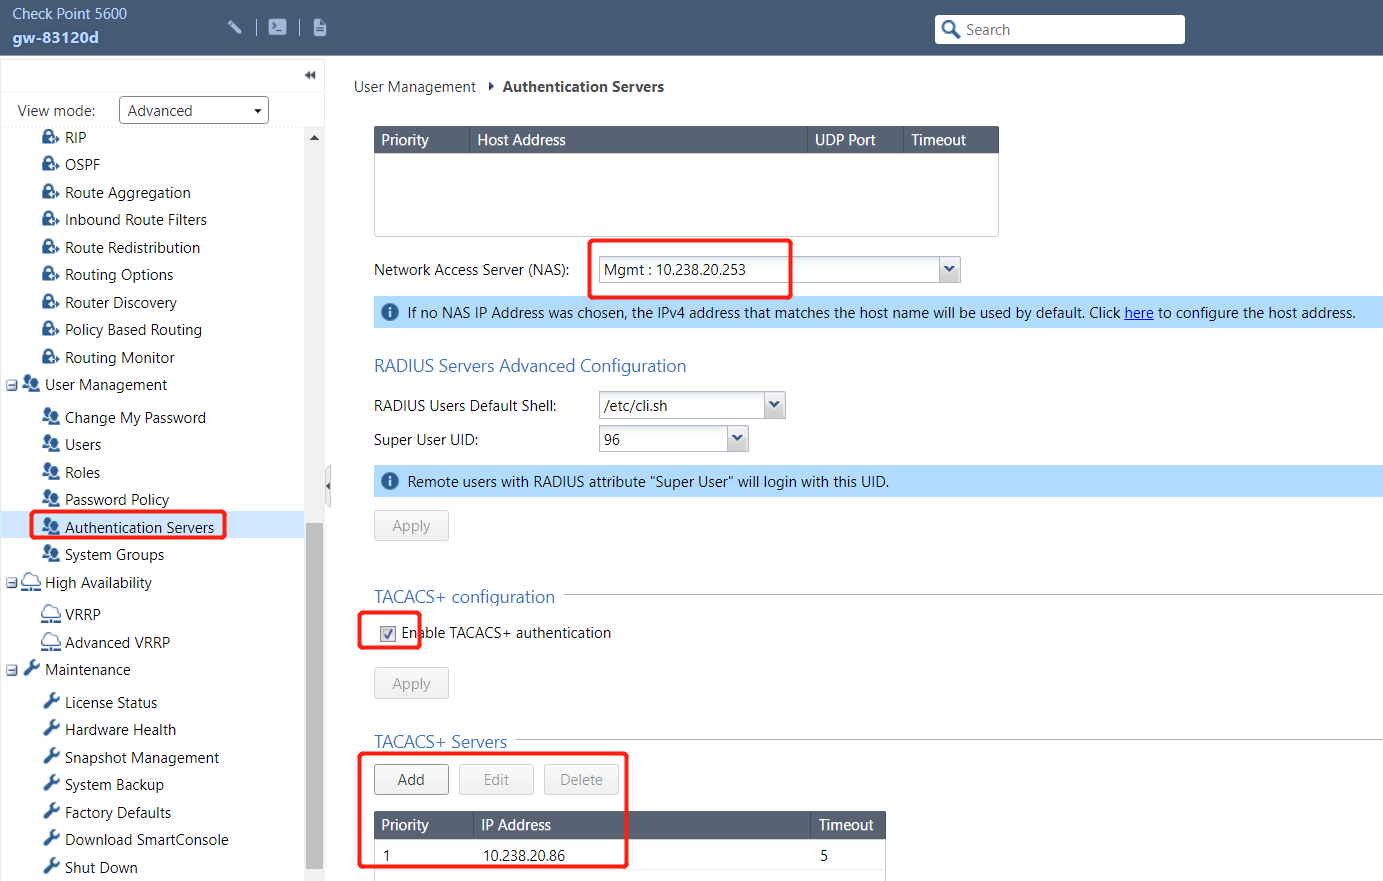
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
Fortinet
Fortinet防火墙
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
config user tacacs+
edit "ningdun"
set server "xxx"
set secondary-server "xxx "
set key admin@123
set secondary-key admin@123
set authorization enable
next
end
config user group
edit "ningdun"
set member "ningdun"
next
end
config system admin
edit "*"
set remote-auth enable
set accprofile "super_admin"
set vdom "root"
set wildcard enable
set remote-group "ningdun"
set accprofile-override enable
next
end
飞塔防火墙界面配置
-
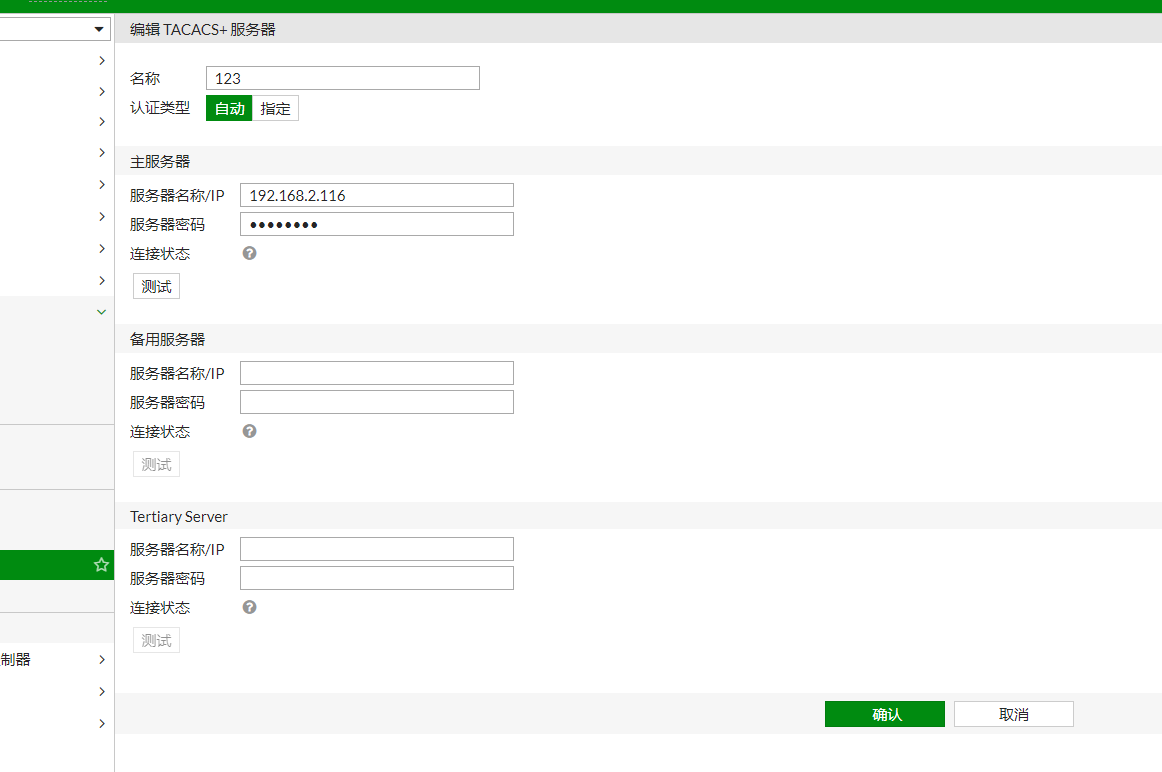
建立tacacs服务器
-
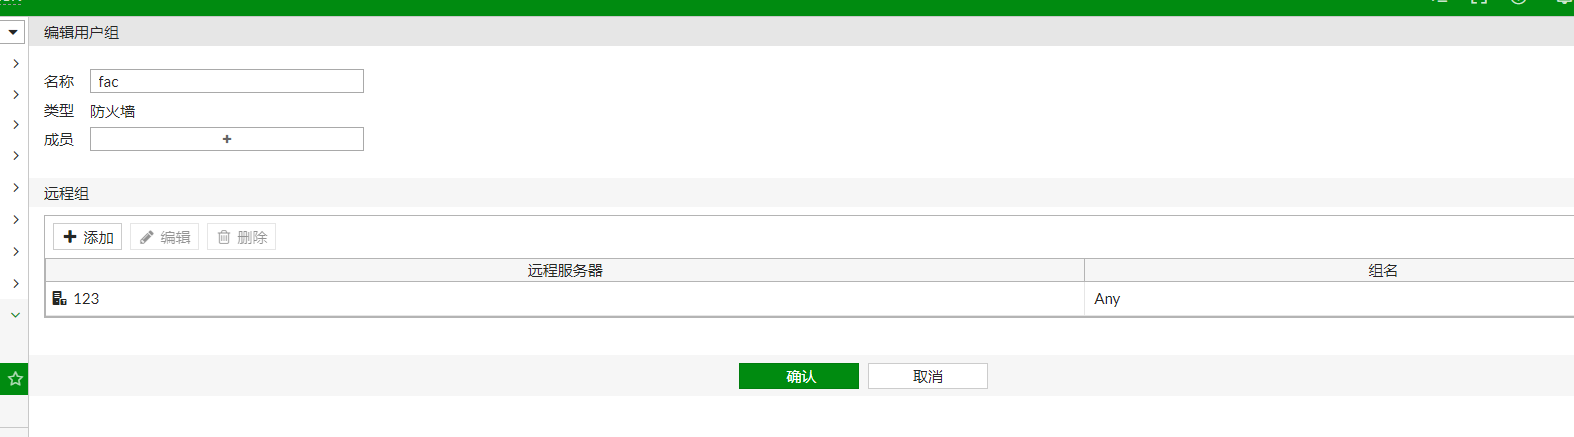
创建用户组
-
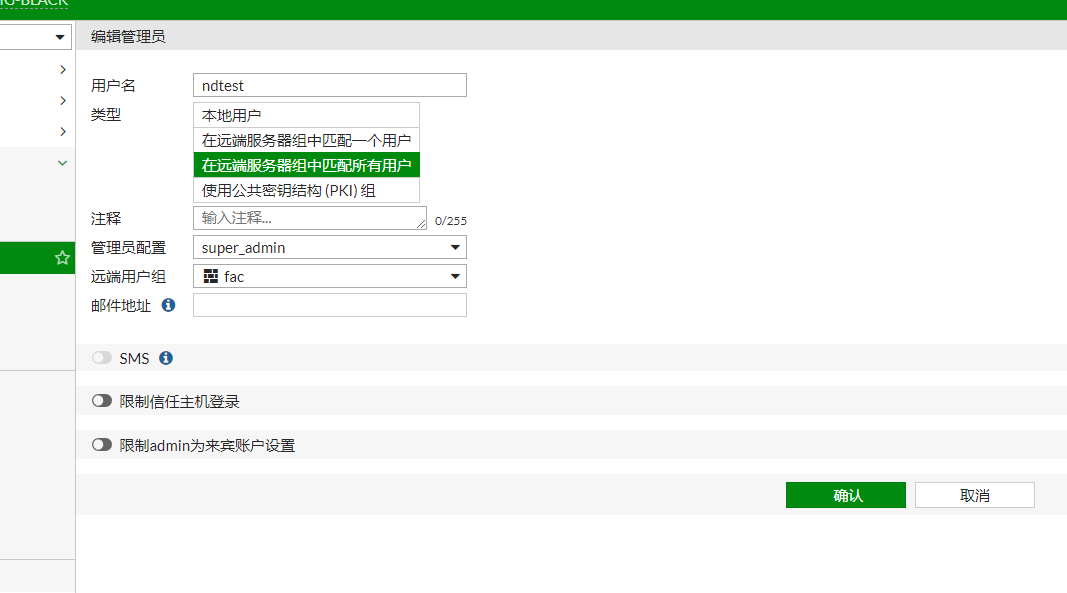
创建用户并管理组
-
修改飞塔的默认tacacs端口
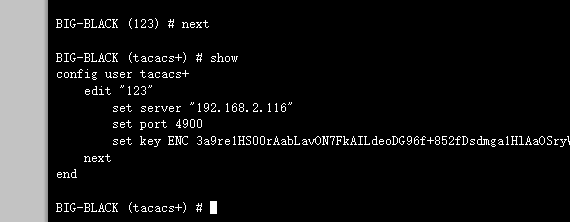
或者设置服务器底层利用iptables规则
ZDNS
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
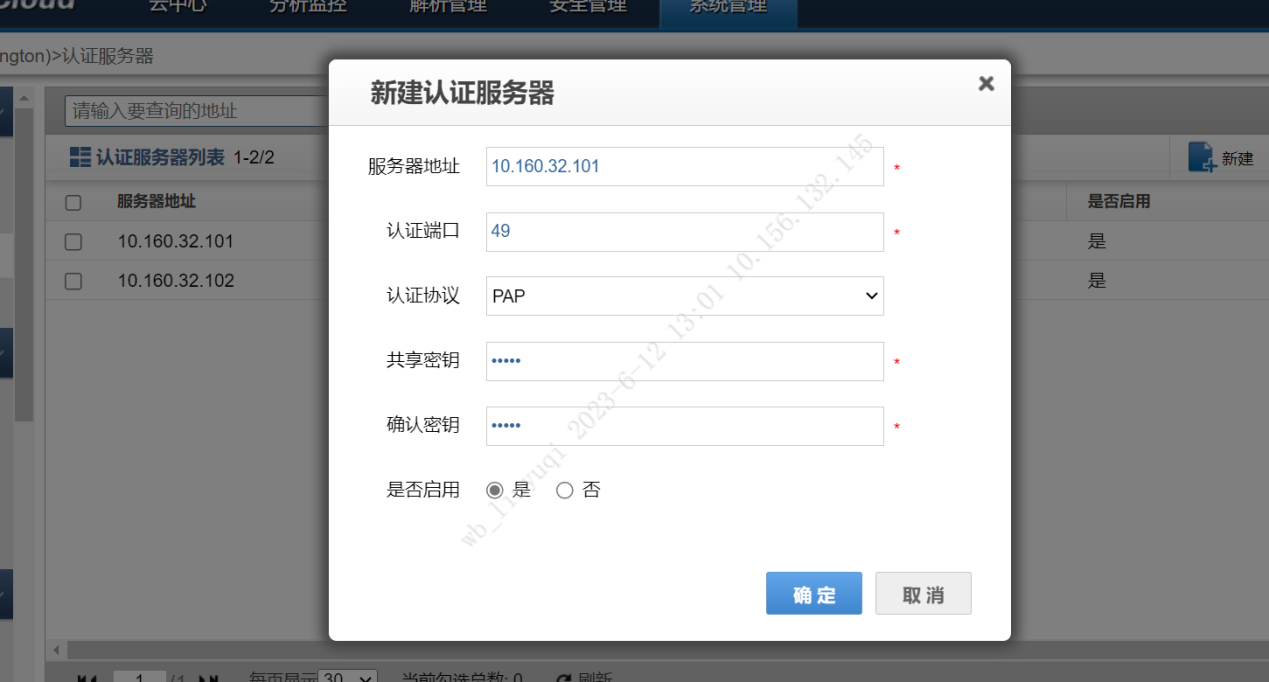
建立tacacs服务器
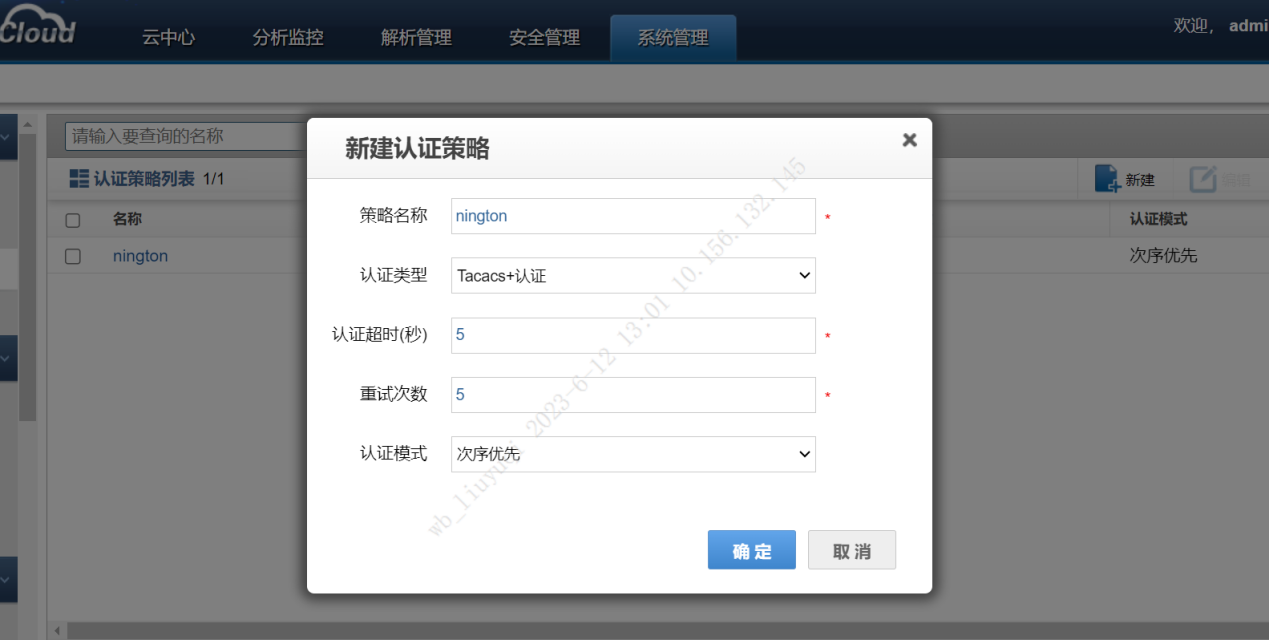
认证协议得选PAP
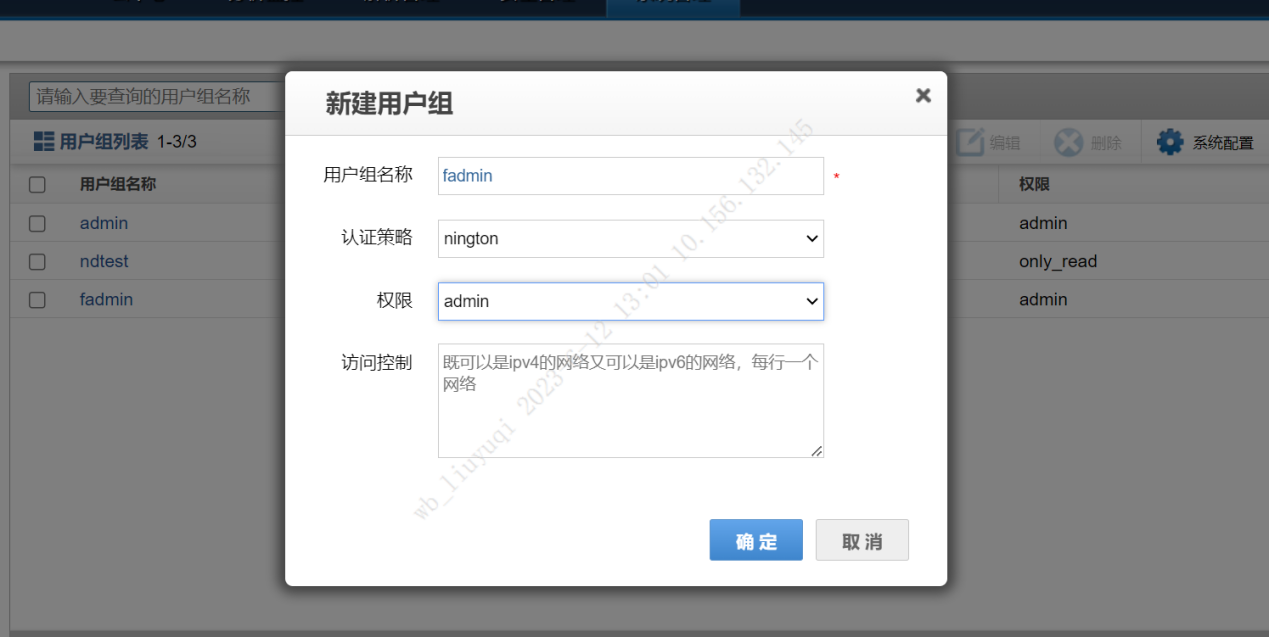
创建用户组
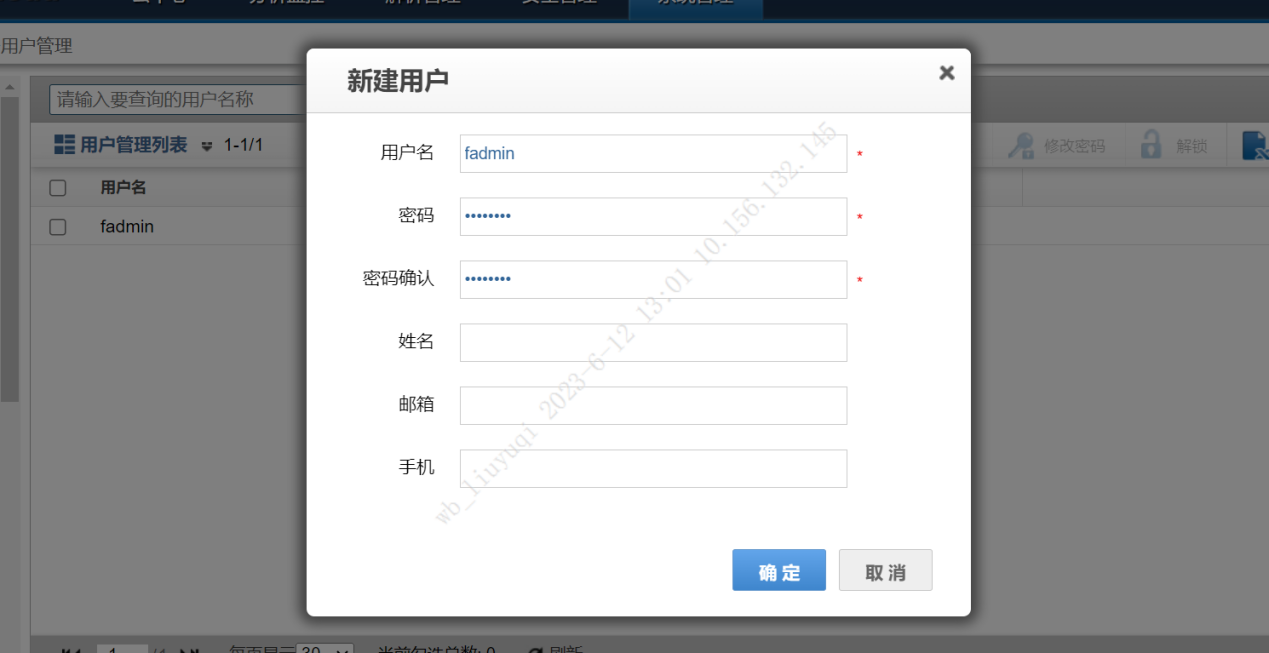
创建用户并管理组
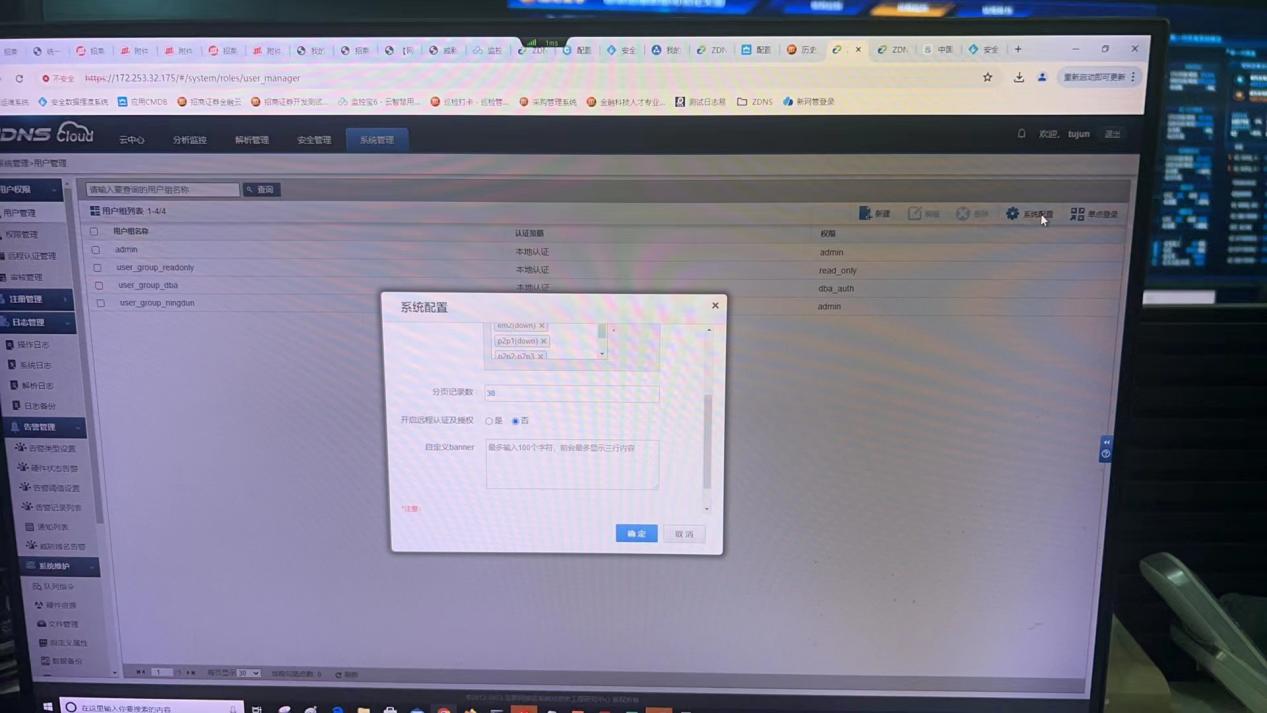
开启远程认证及授权
Citrxi
Citrxi负载均衡器
配置前先在本地新增一个管理员账号adminAAA,账号密码adminAAA@test1234
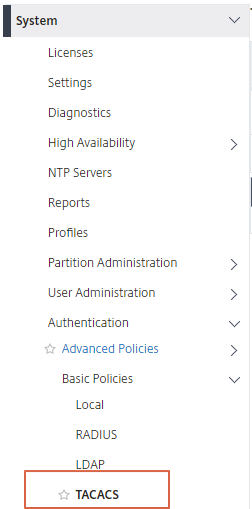
转到 TACACS >系统>身份验证>基本策略并添加服务器。
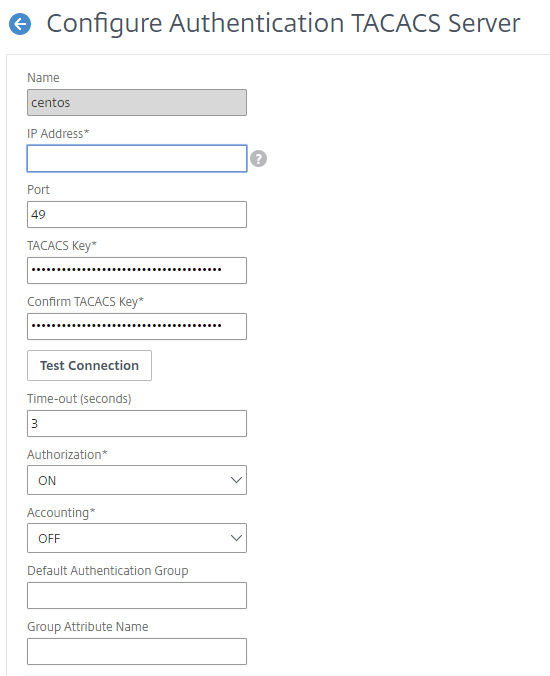
指定 TACACS+ 服务器的 IP 地址和服务器网络配置中定义的相应 TACACS 密钥。
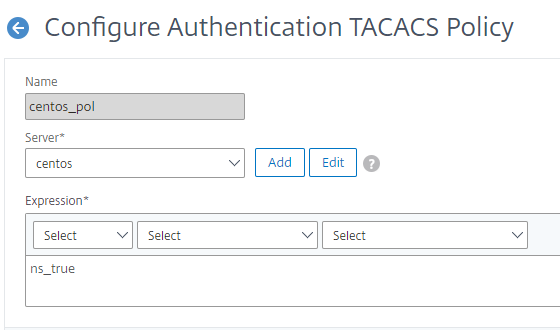
创建 TACACS 策略并将表达式设置为 ns_true。
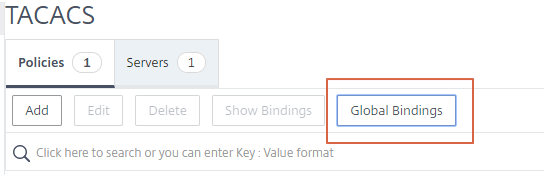
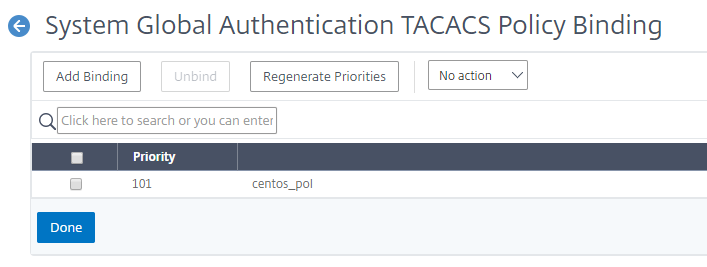
配置全局绑定策略,选中策略旁边的“活动”复选框。
F5
-
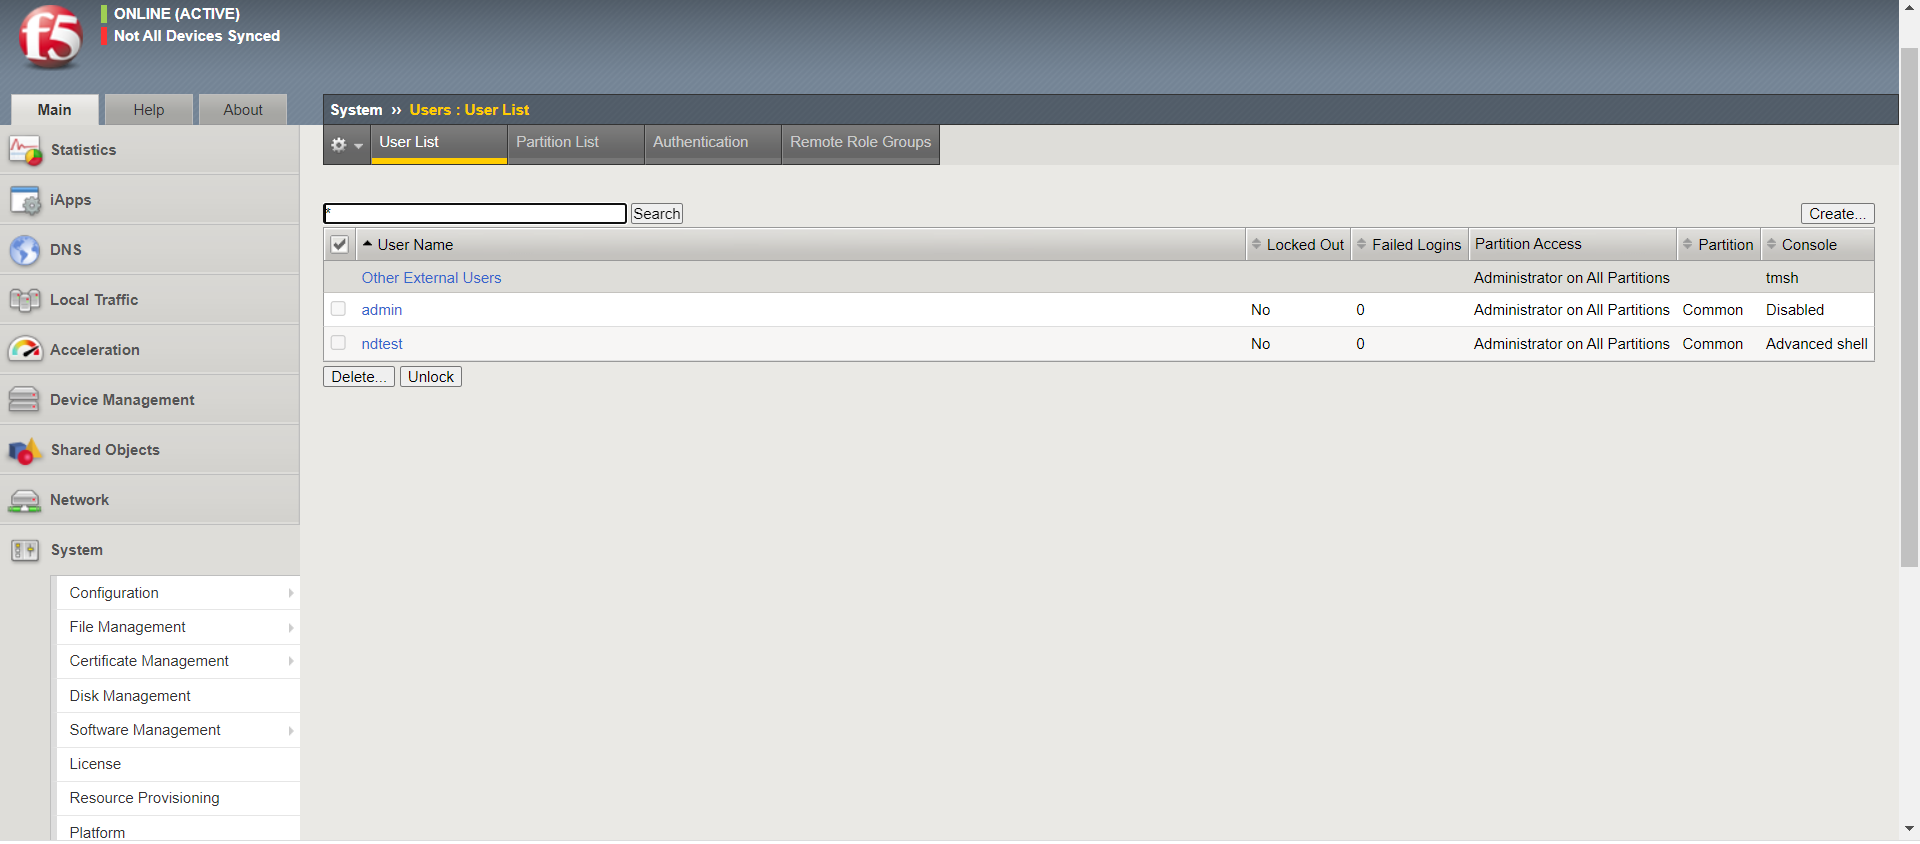
创建同名用户
-
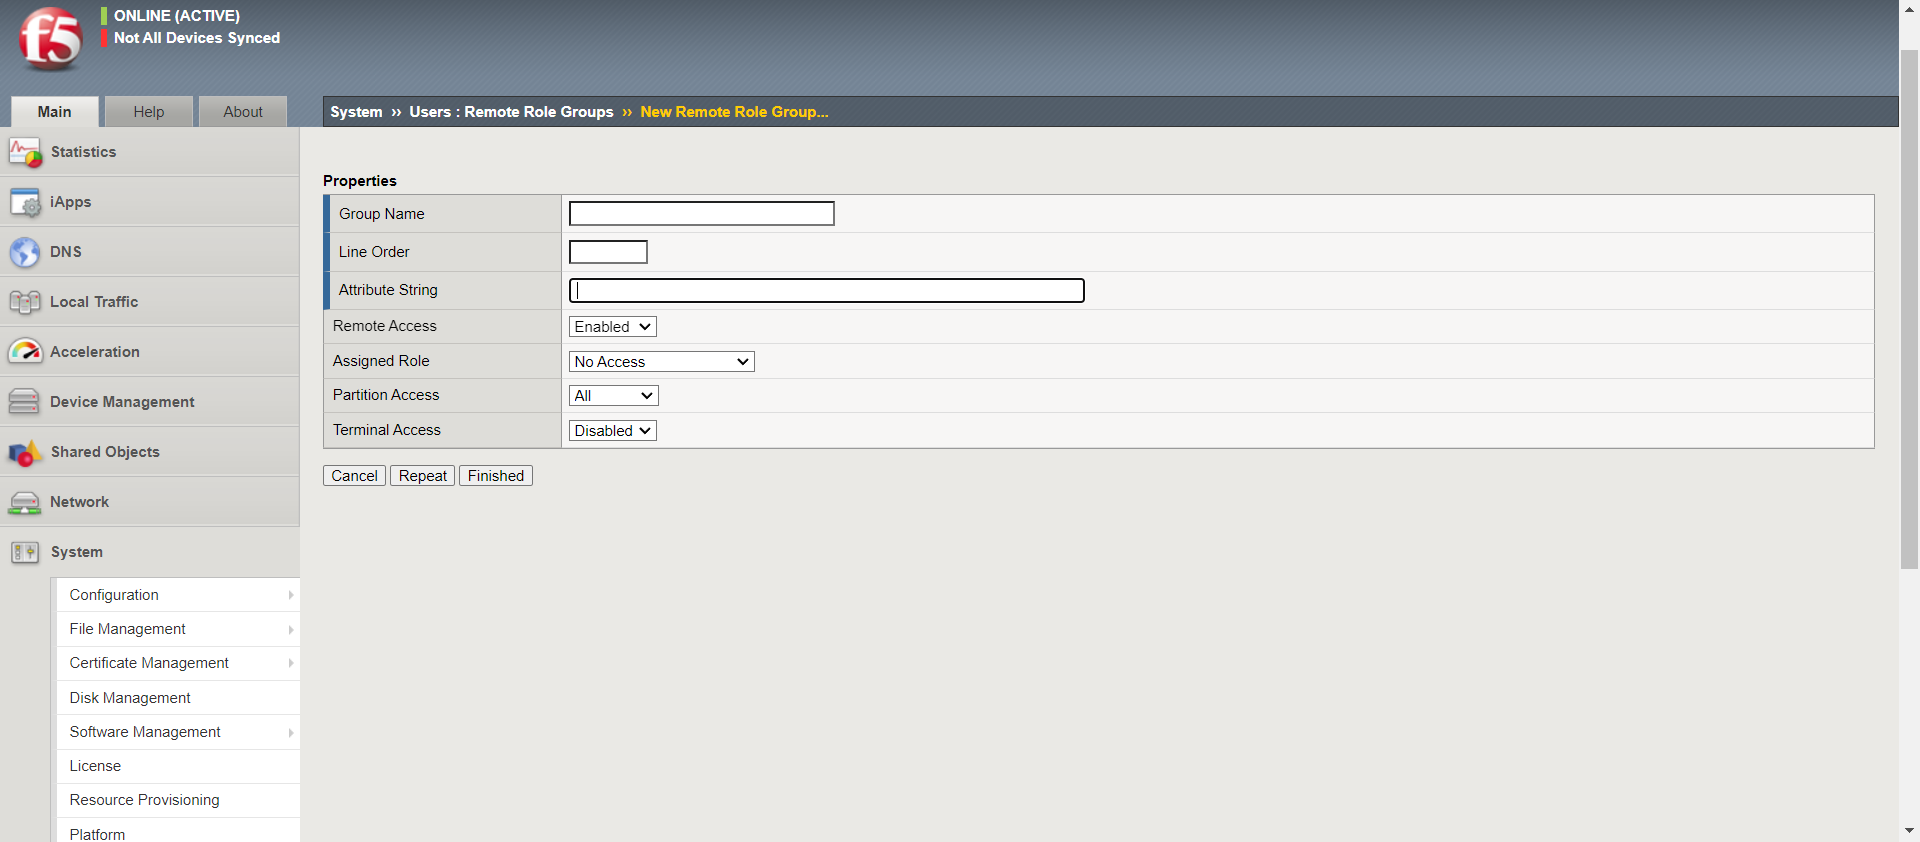
创建组角色通过组角色关联用户-这里组角色可以定义用户的权限等级
-
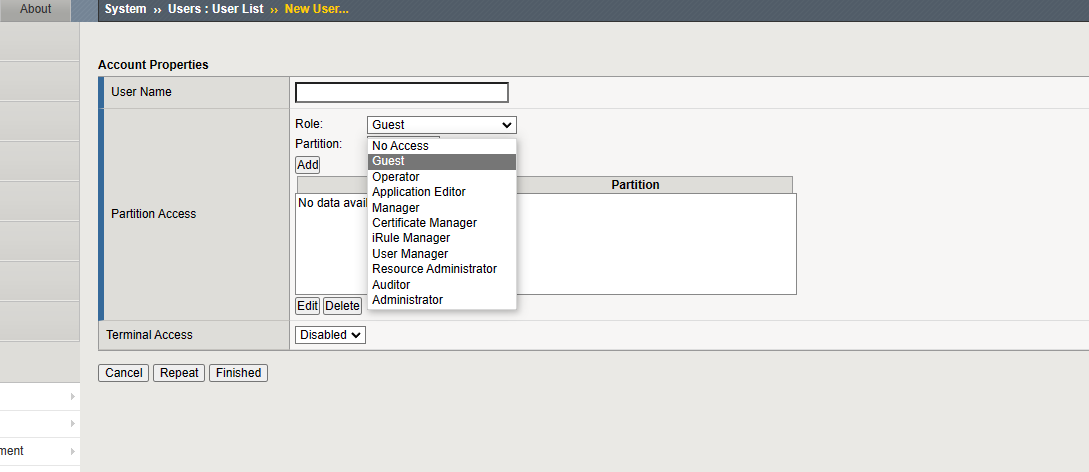
用户关联组
-
用户组下可以配置tacacs配置
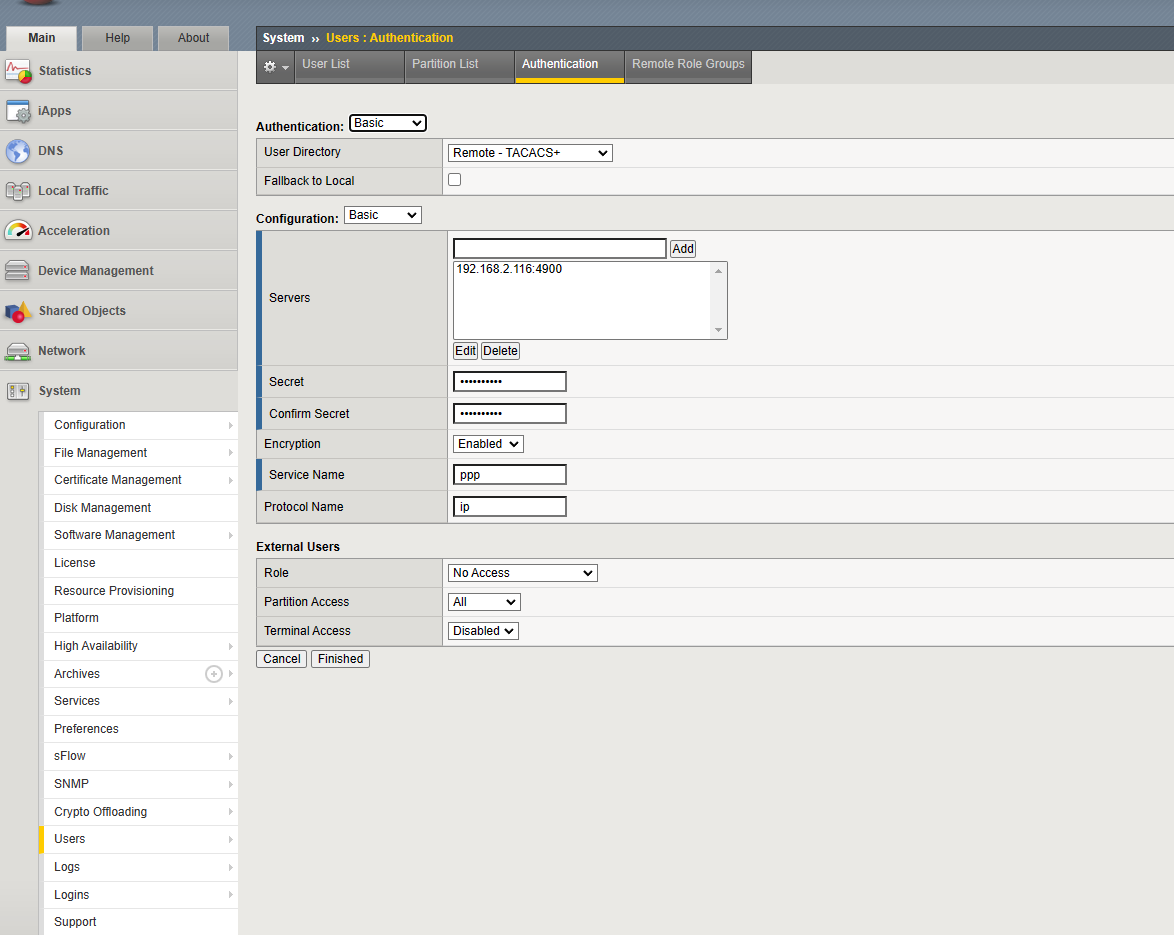
这里注明可以去服务器带上4900端口号就可以进行tacacs的登录
如果不想要去做4900的配置可以在服务器底层写如下命令
iptables -t nat -A PREROUTING -p tcp -d 192.168.2.116 --dport 49 -j DNAT --to-destination 192.168.2.116:4900
-
宁盾侧配置(参考2双因素配置)
-
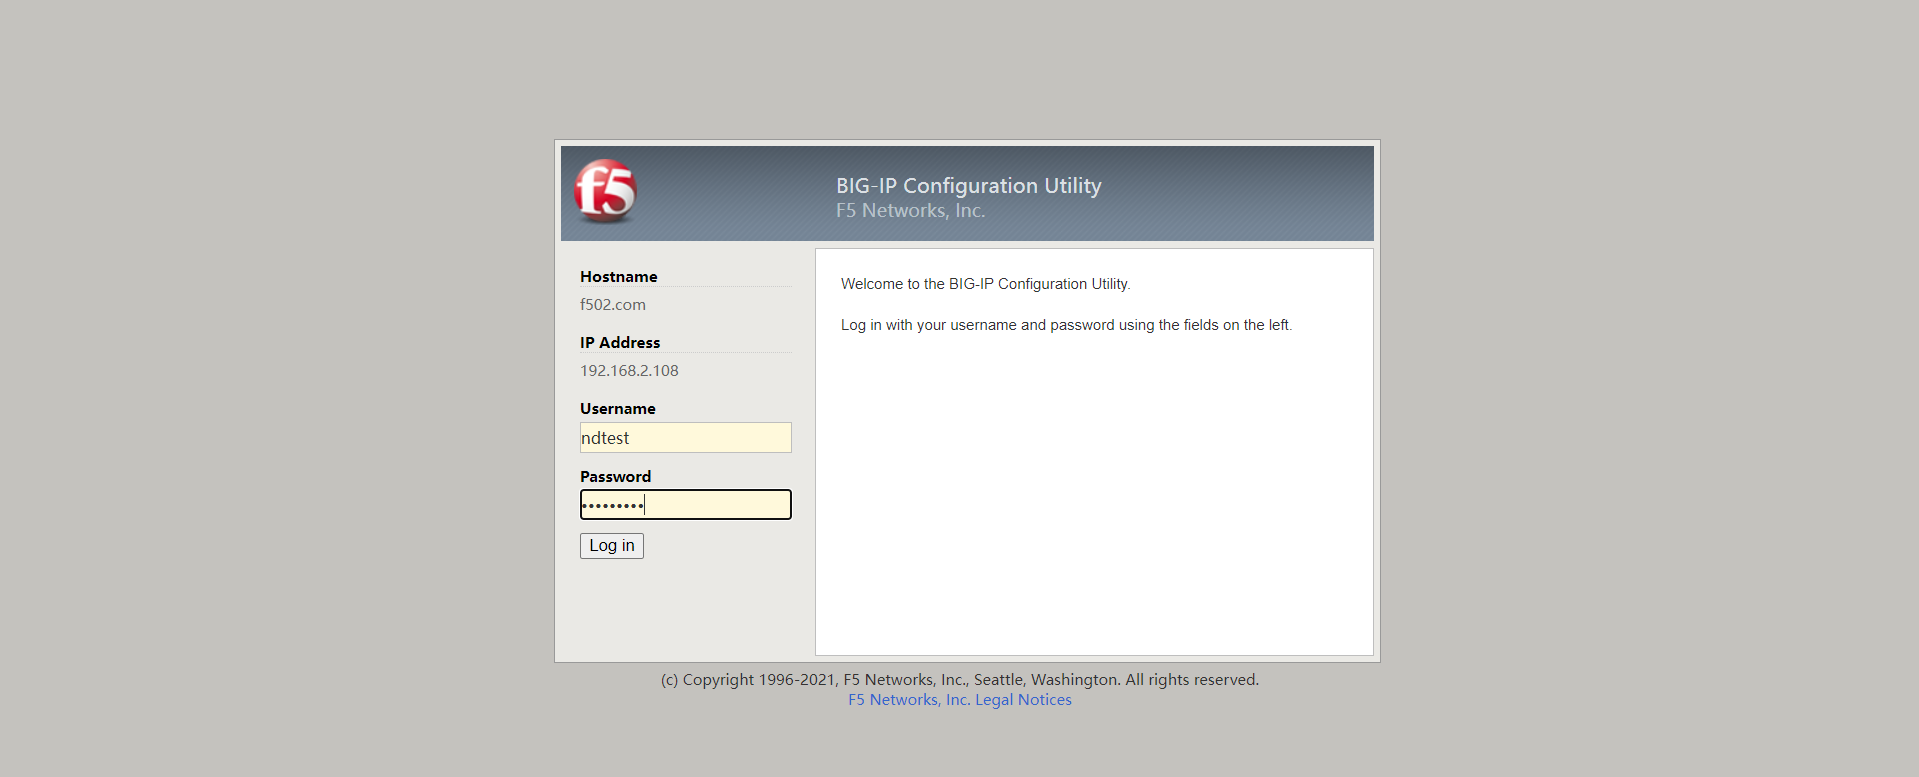
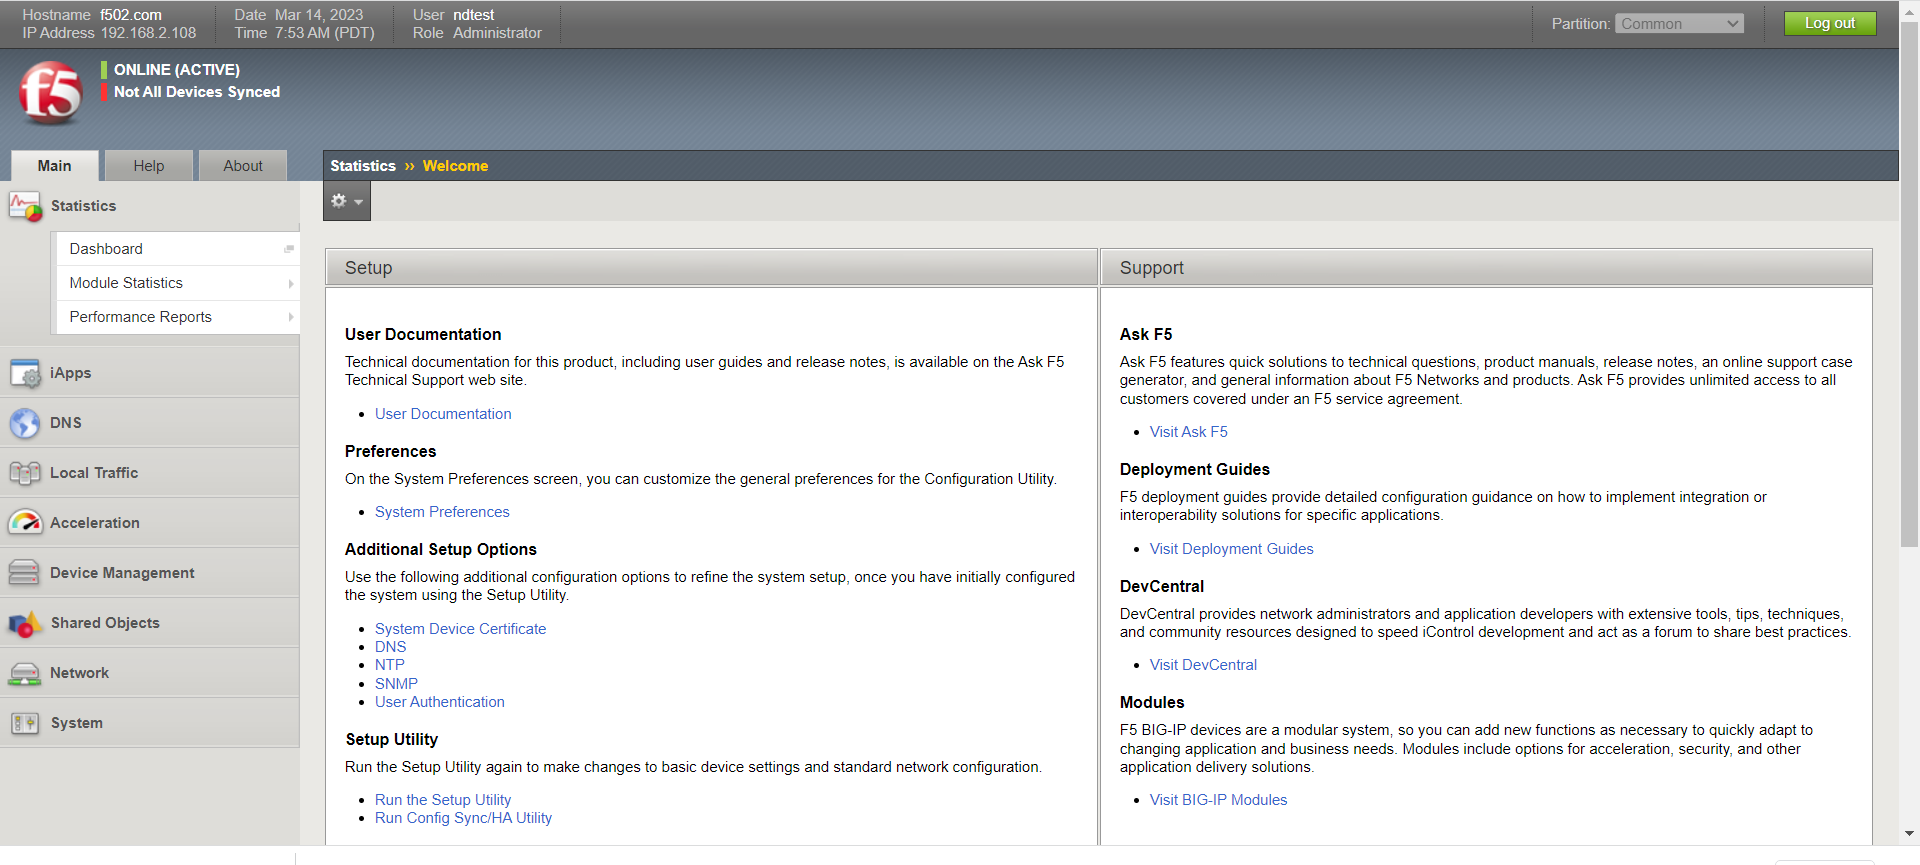
配置完成后进行登录
输入静态密码加动态密码即可
Arista
交换机AAA
tacacs-server host 192.168.3.37 vrf mgmt key 0 123456 //建立tacacs+服务器
#
aaa authentication login default group tacacs+ local //调用tacacs+认证
aaa authorization exec default group tacacs+ local //建立tacacs+授权
aaa authorization commands all default group tacacs+ local //使能tacacs+授权,使能在认证域中
aaa accounting exec default start-stop group tacacs+ //建立tacacs+审计
aaa accounting commands all default start-stop group tacacs+ //使能tacacs+审计,使能在认证域中
天融信
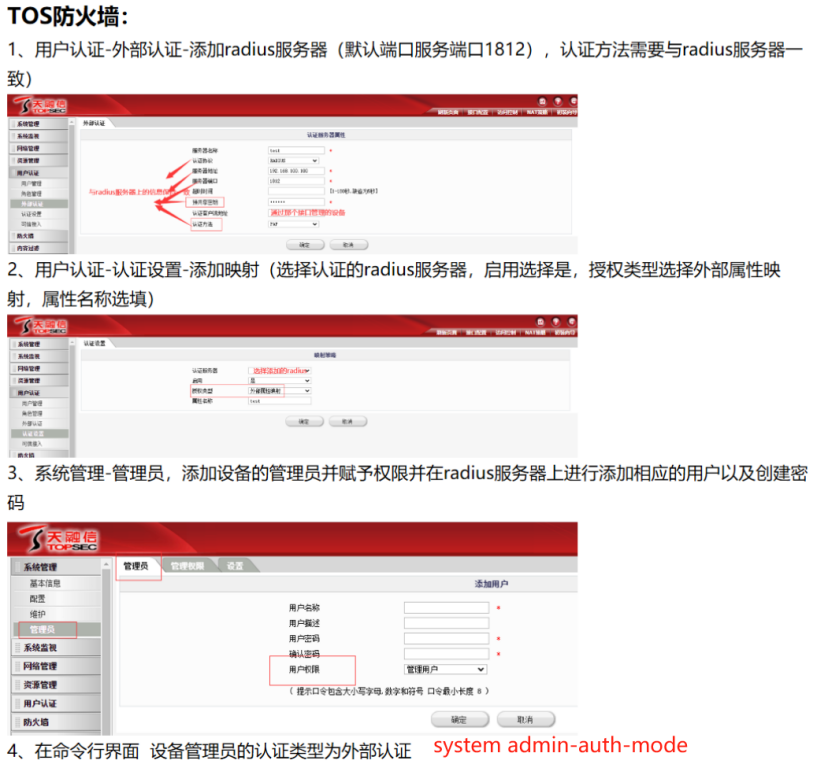
天融信防火墙AAA
需要在命令行把管理员认证类型改为外部认证
#system admin-auth-mode outside