基础功能
用户管理
本地用户
创建用户源
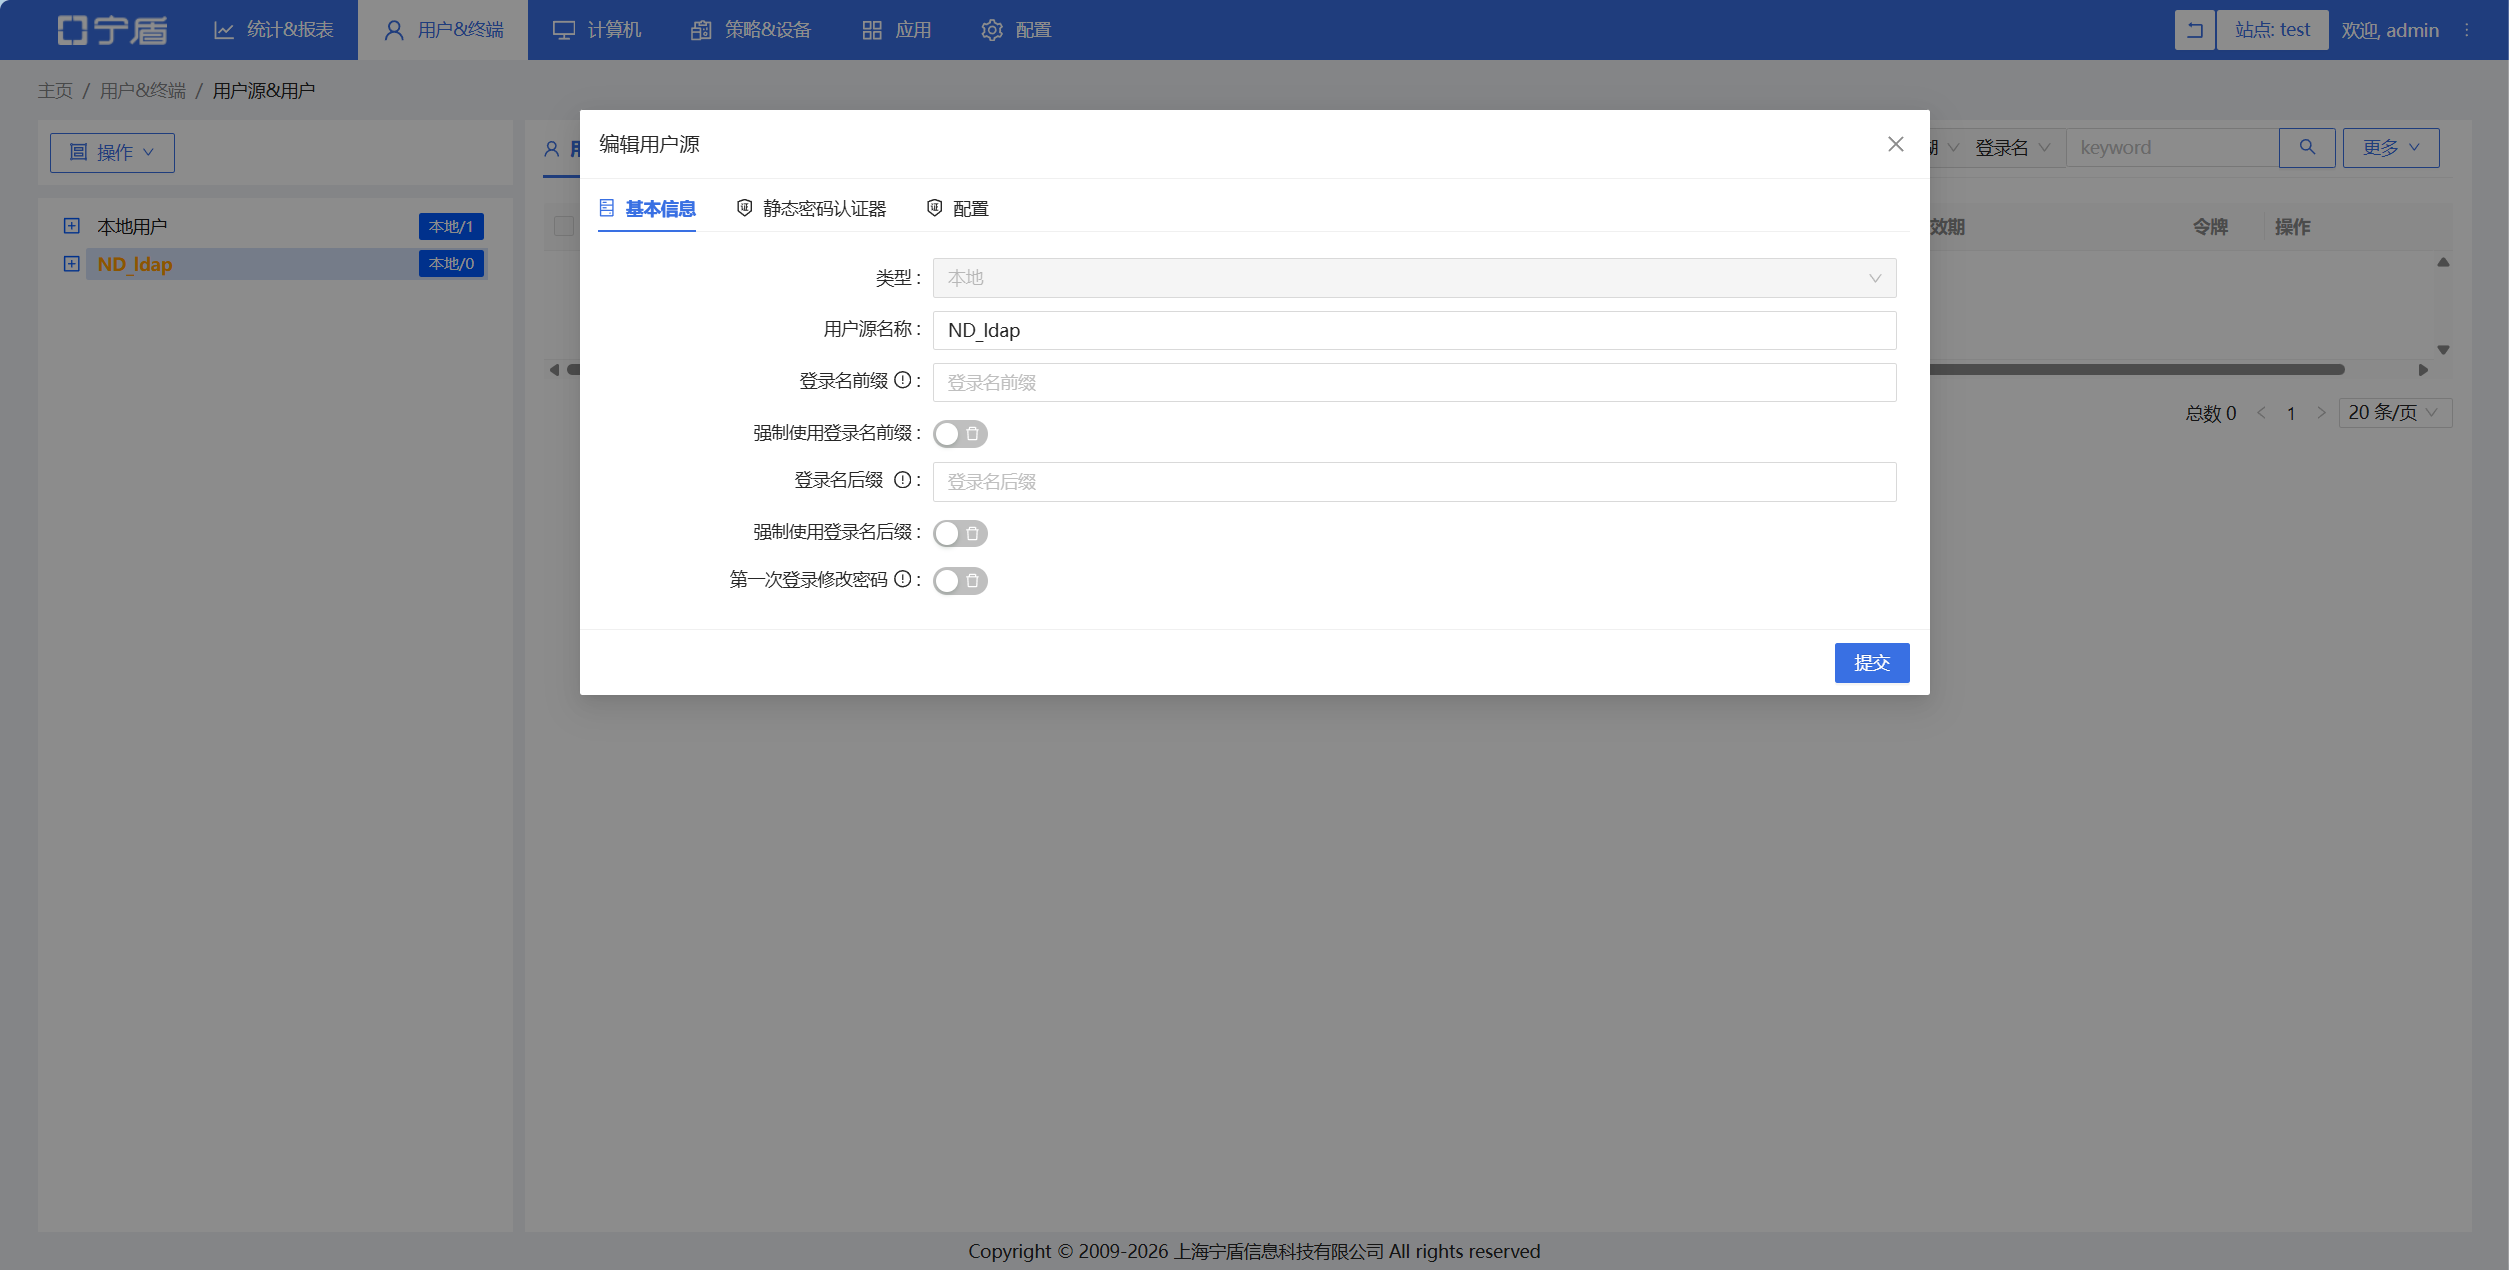
系统默认已经存在一个【本地用户源】,建议不要直接使用,而是新建一个。因为考虑到后续运维,可能会有删除用户源的操作,默认的本地用户源不允许删除。
定位到【用户&终端--用户】,点击【操作--新建用户源】,选择本地,名称自定义即可。
新建用户
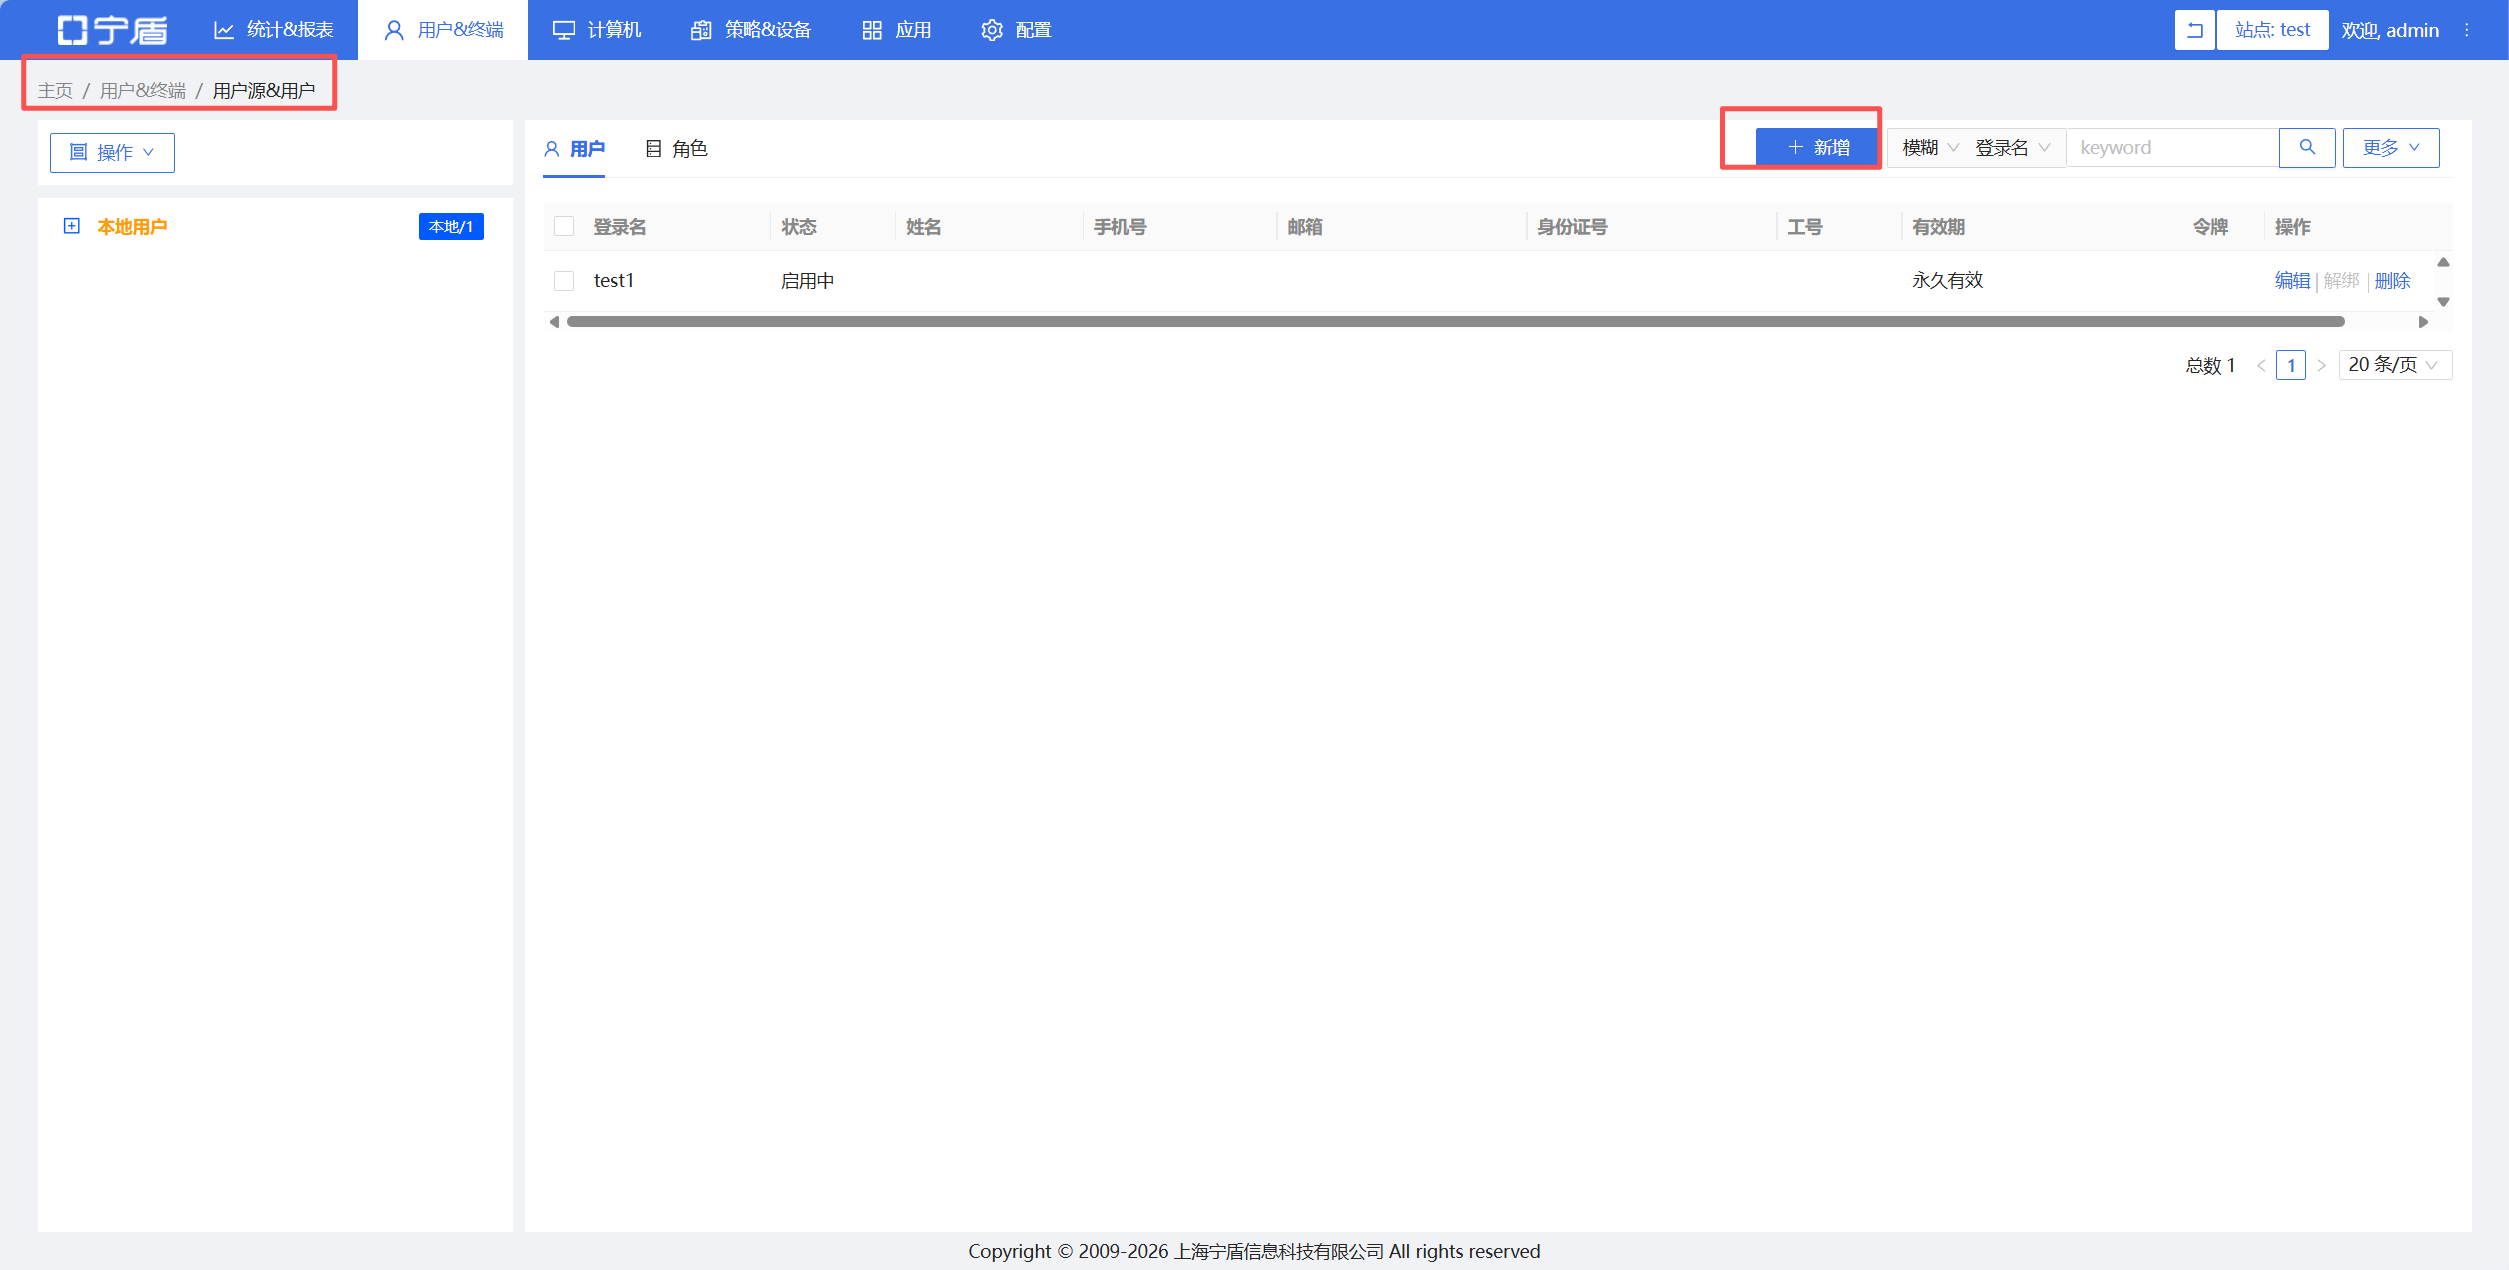
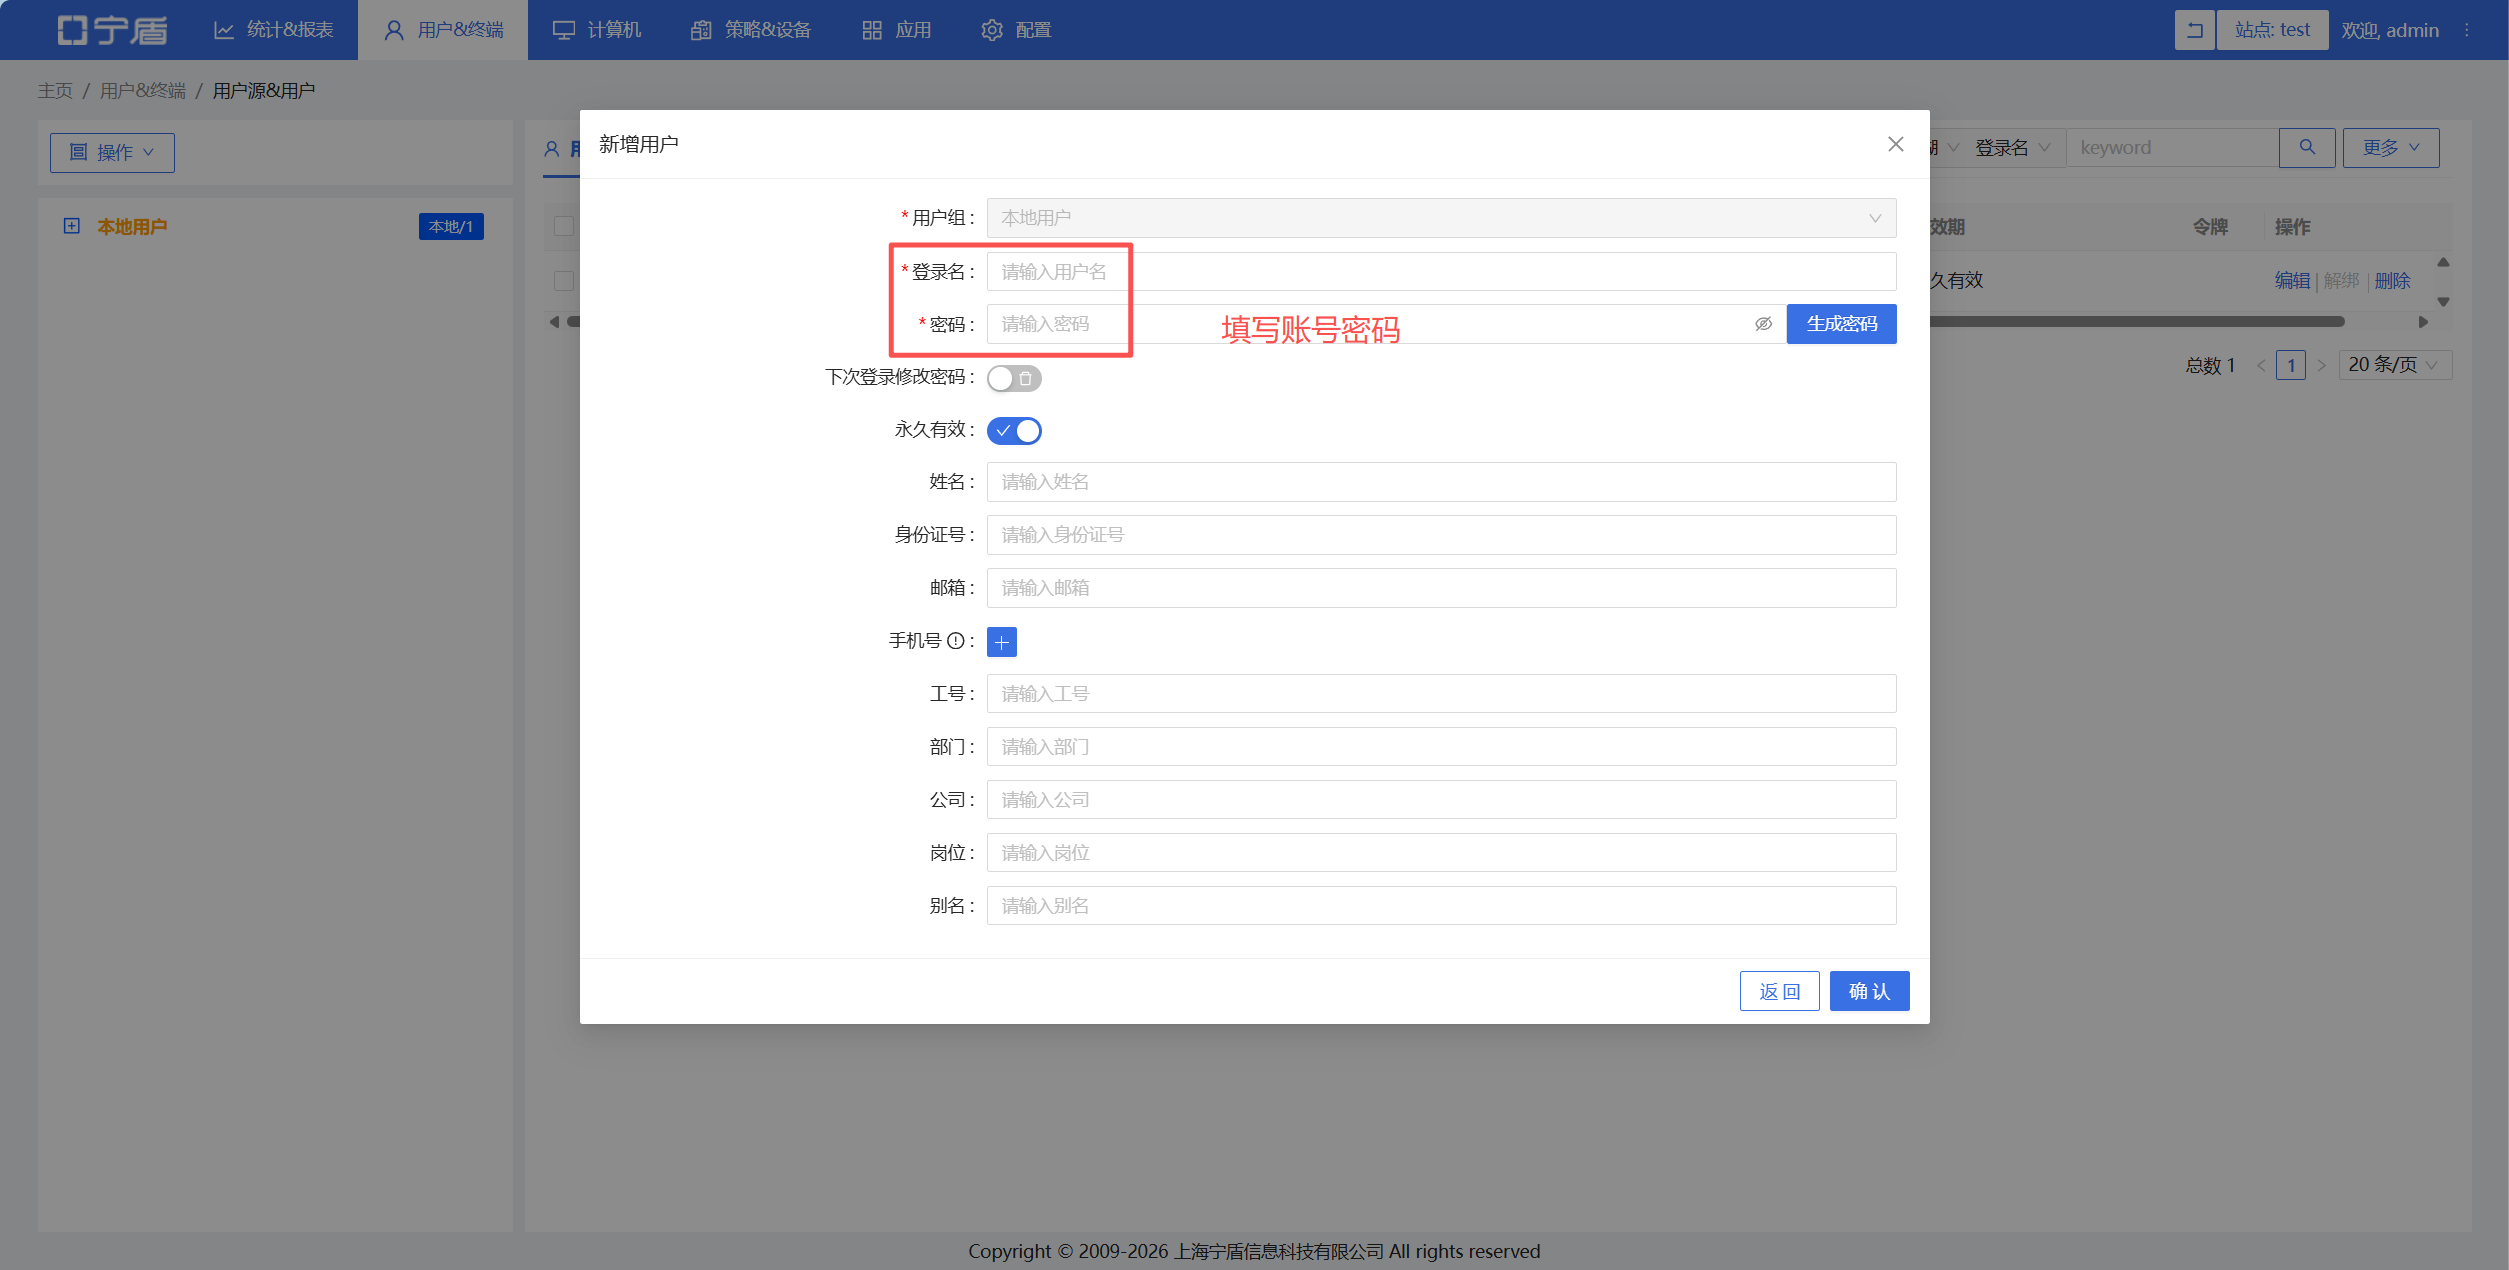
定位到【用户&终端--用户】,点击新增。
编辑用户
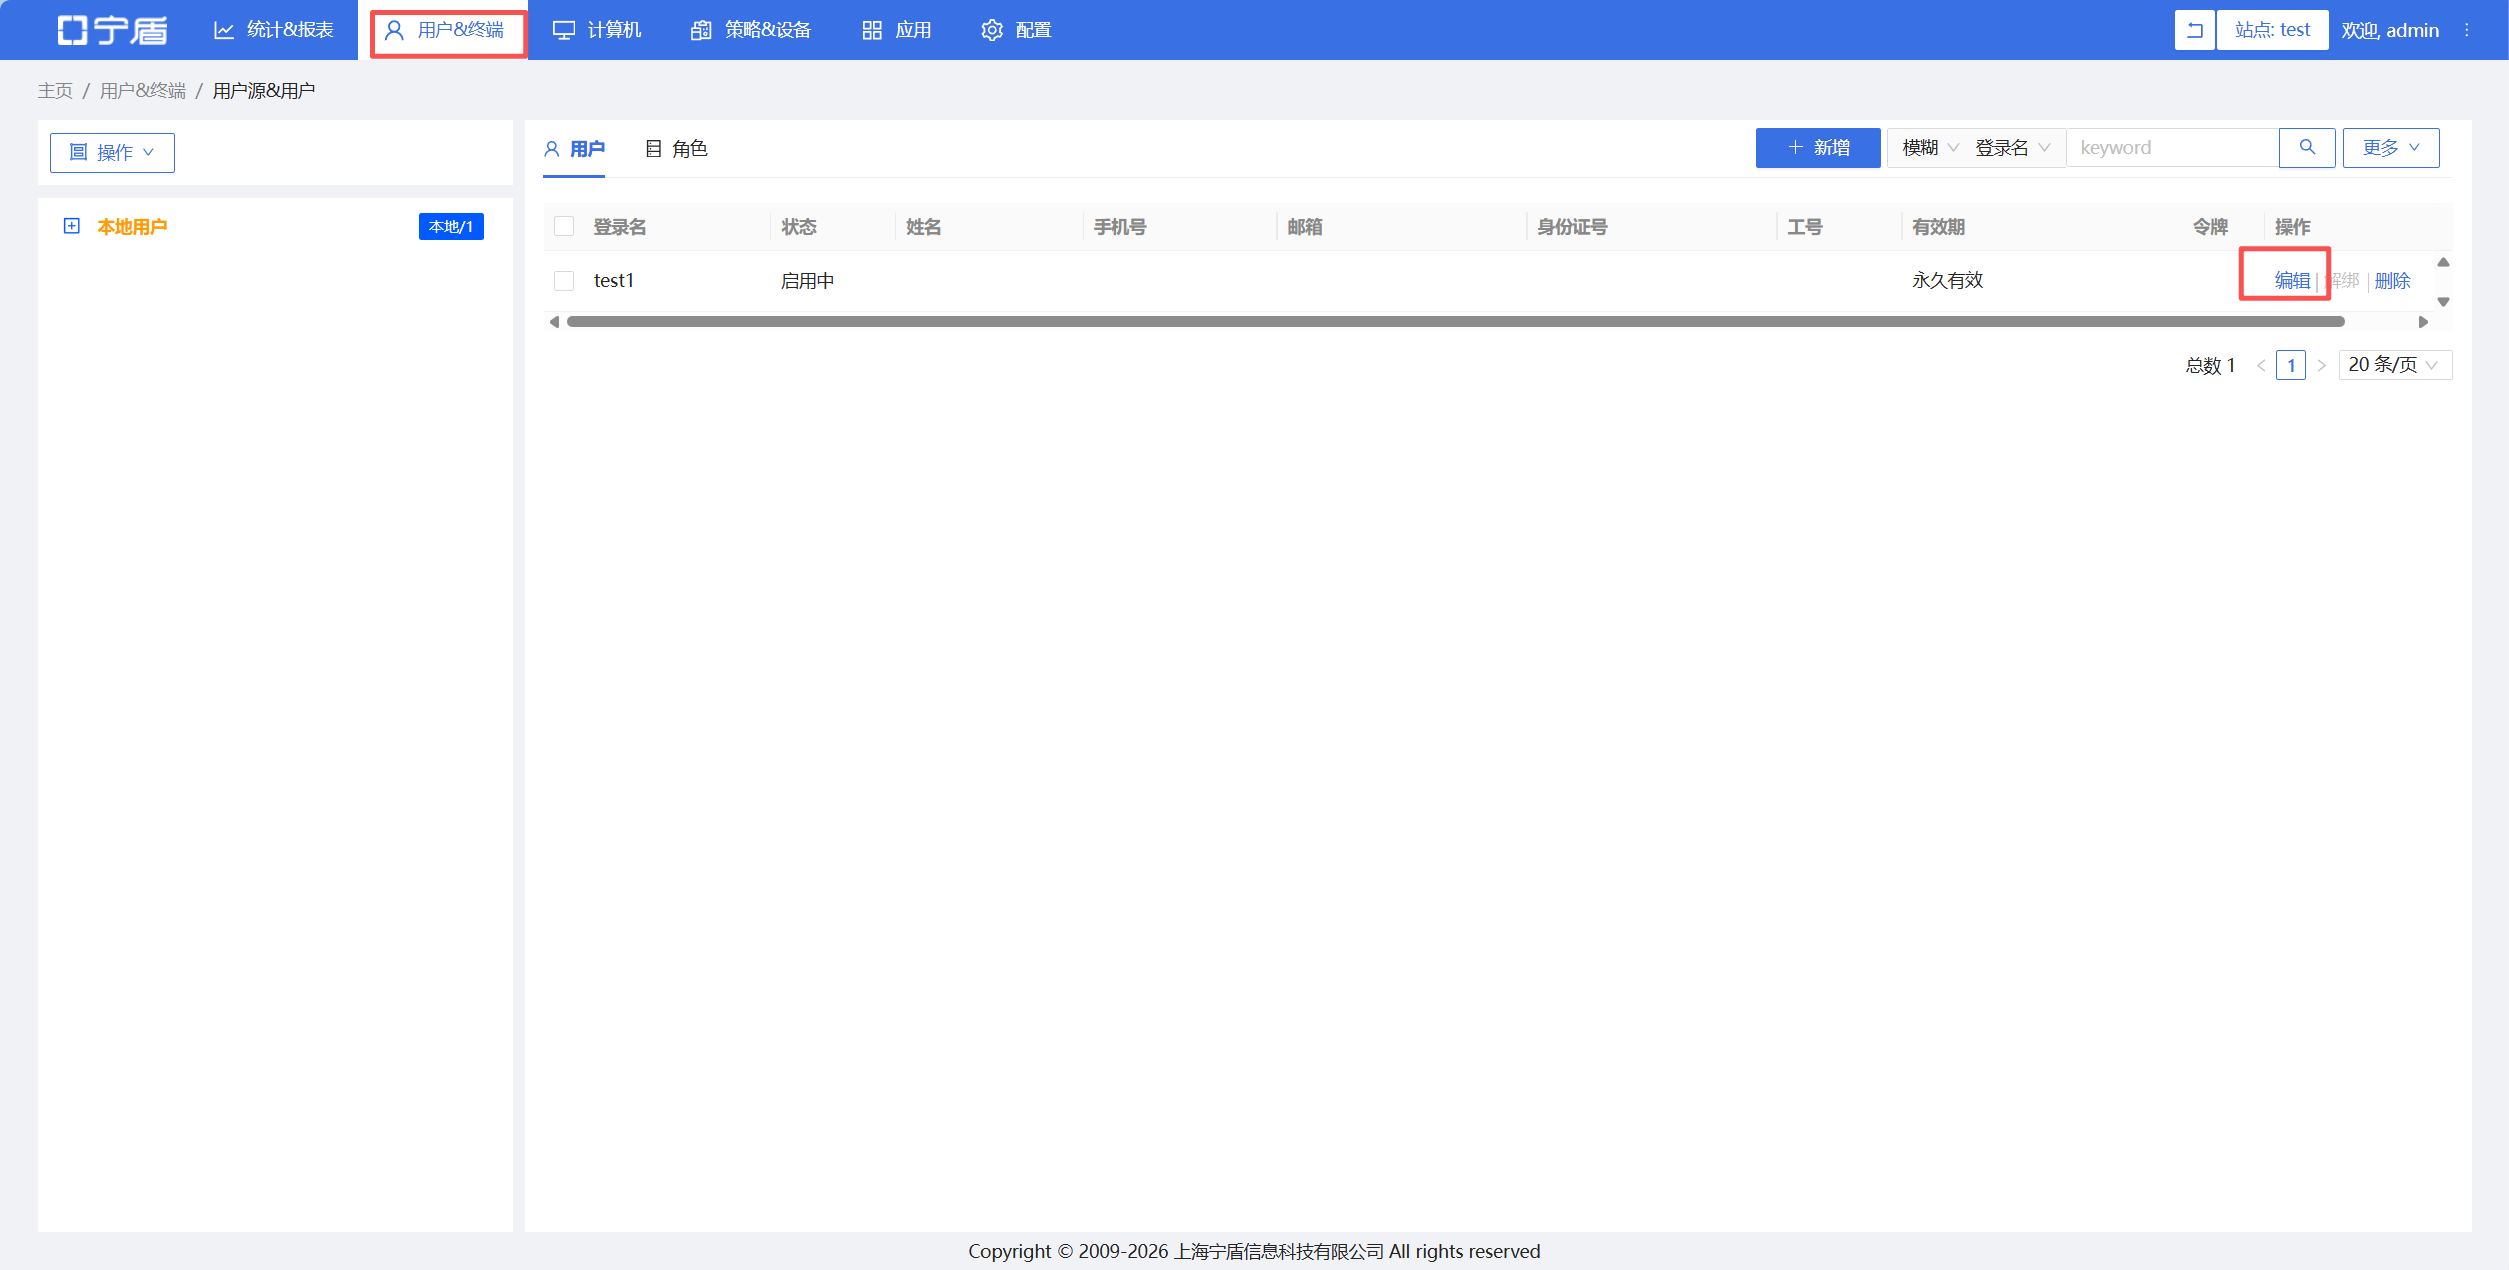
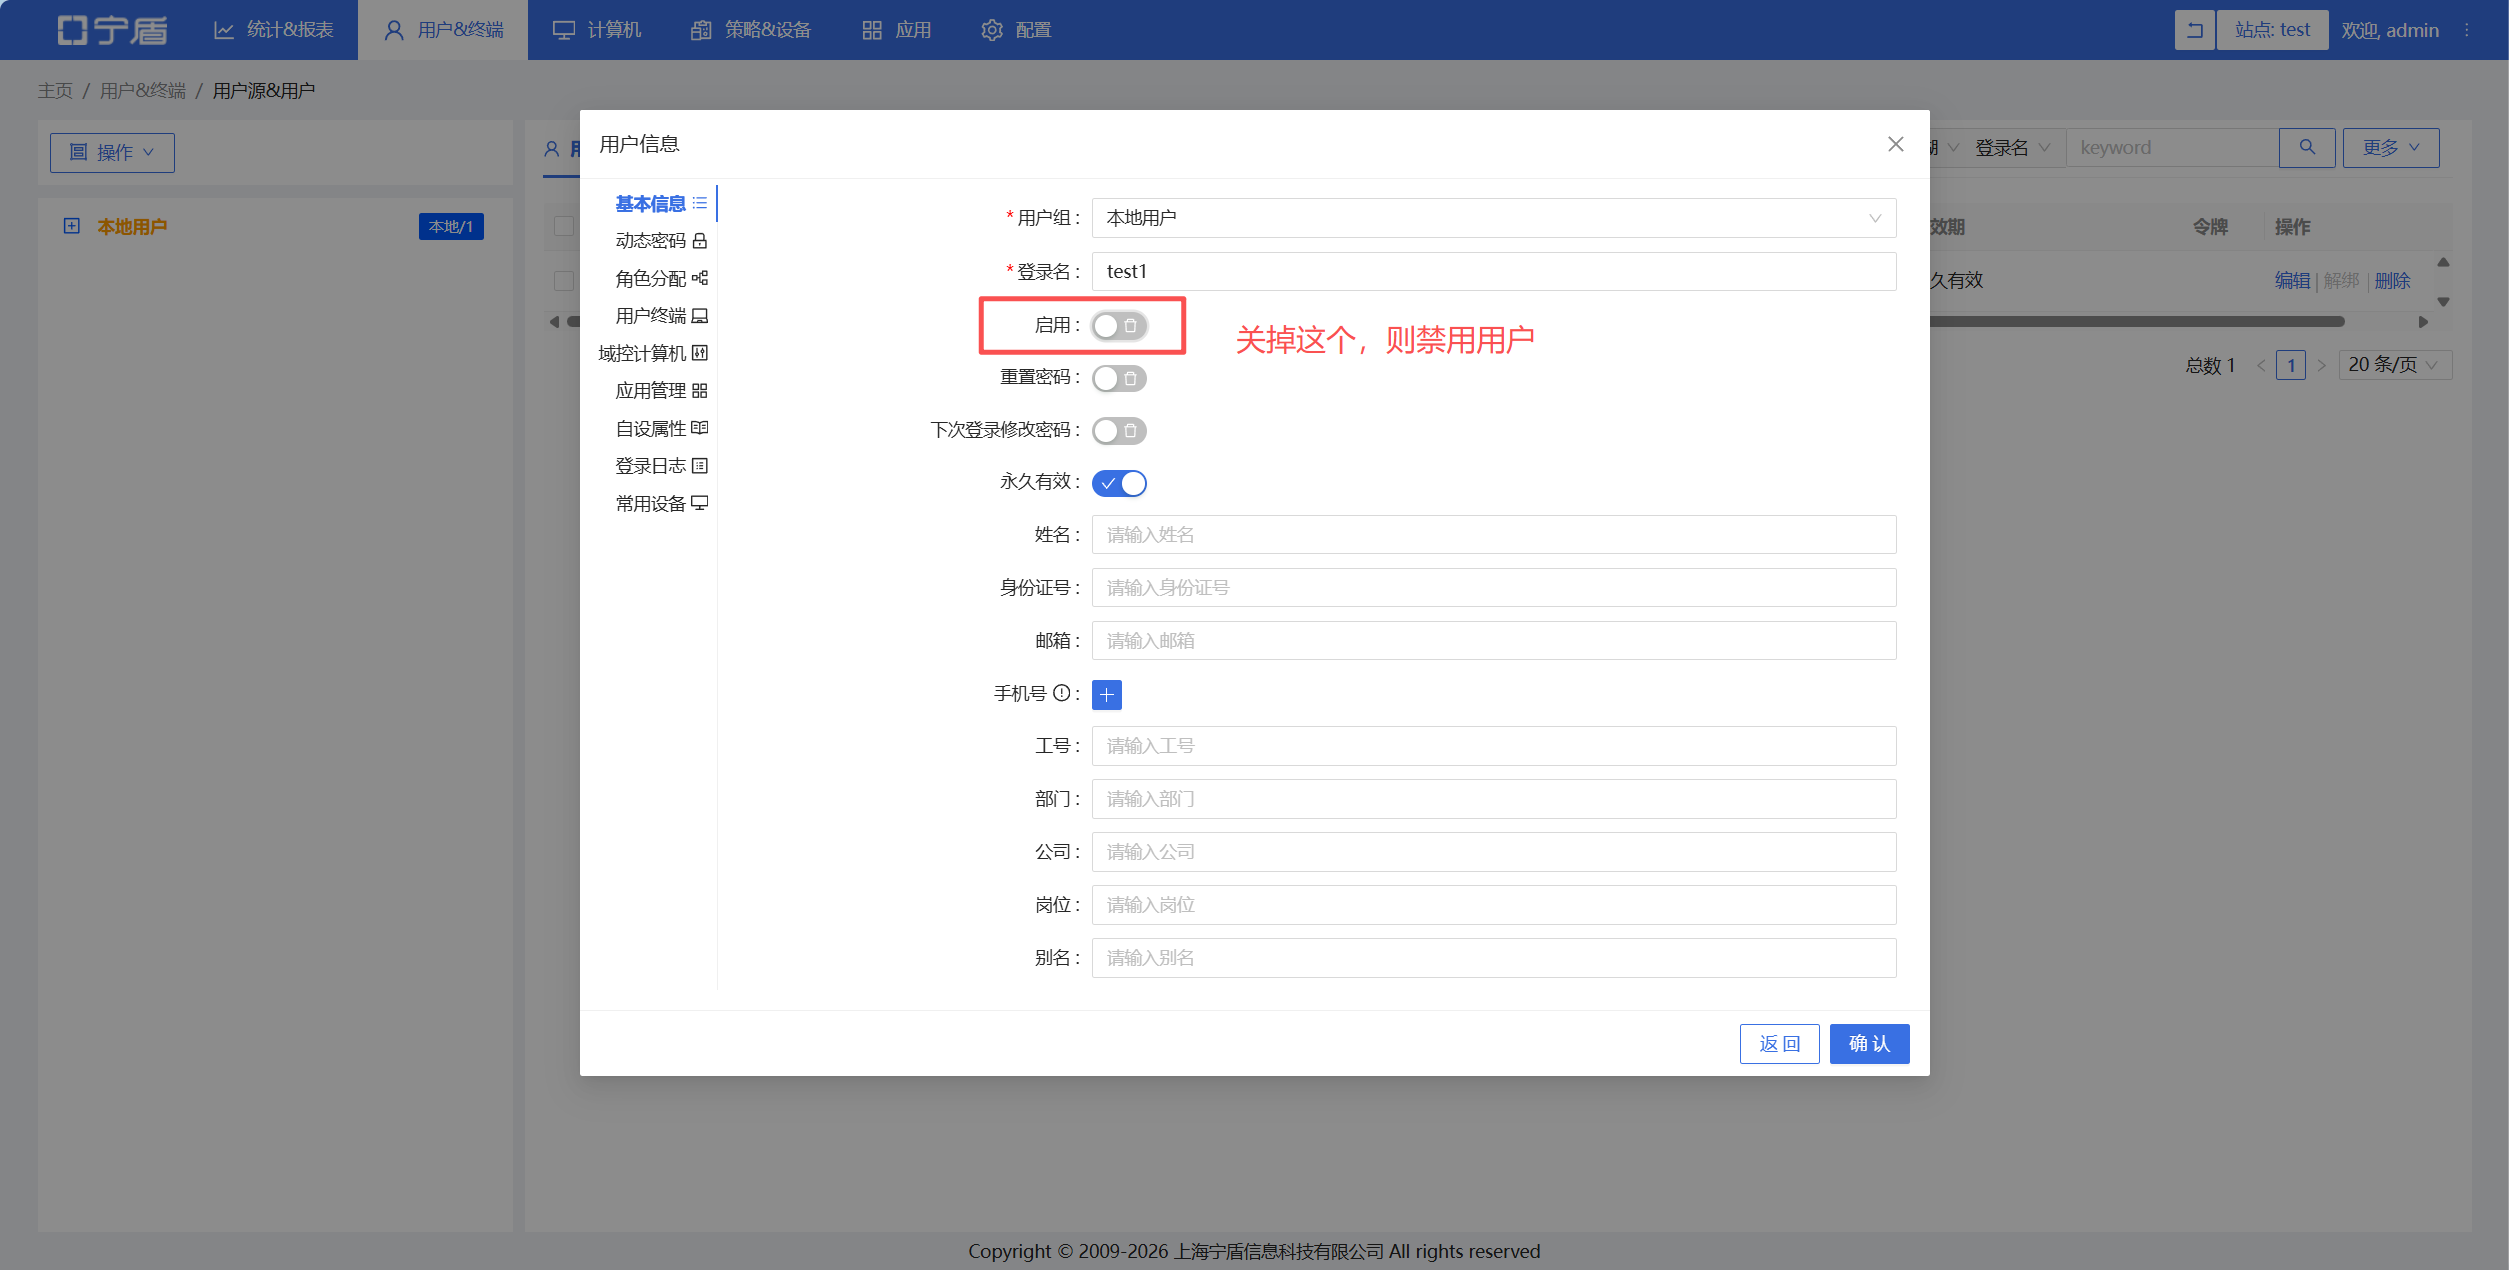
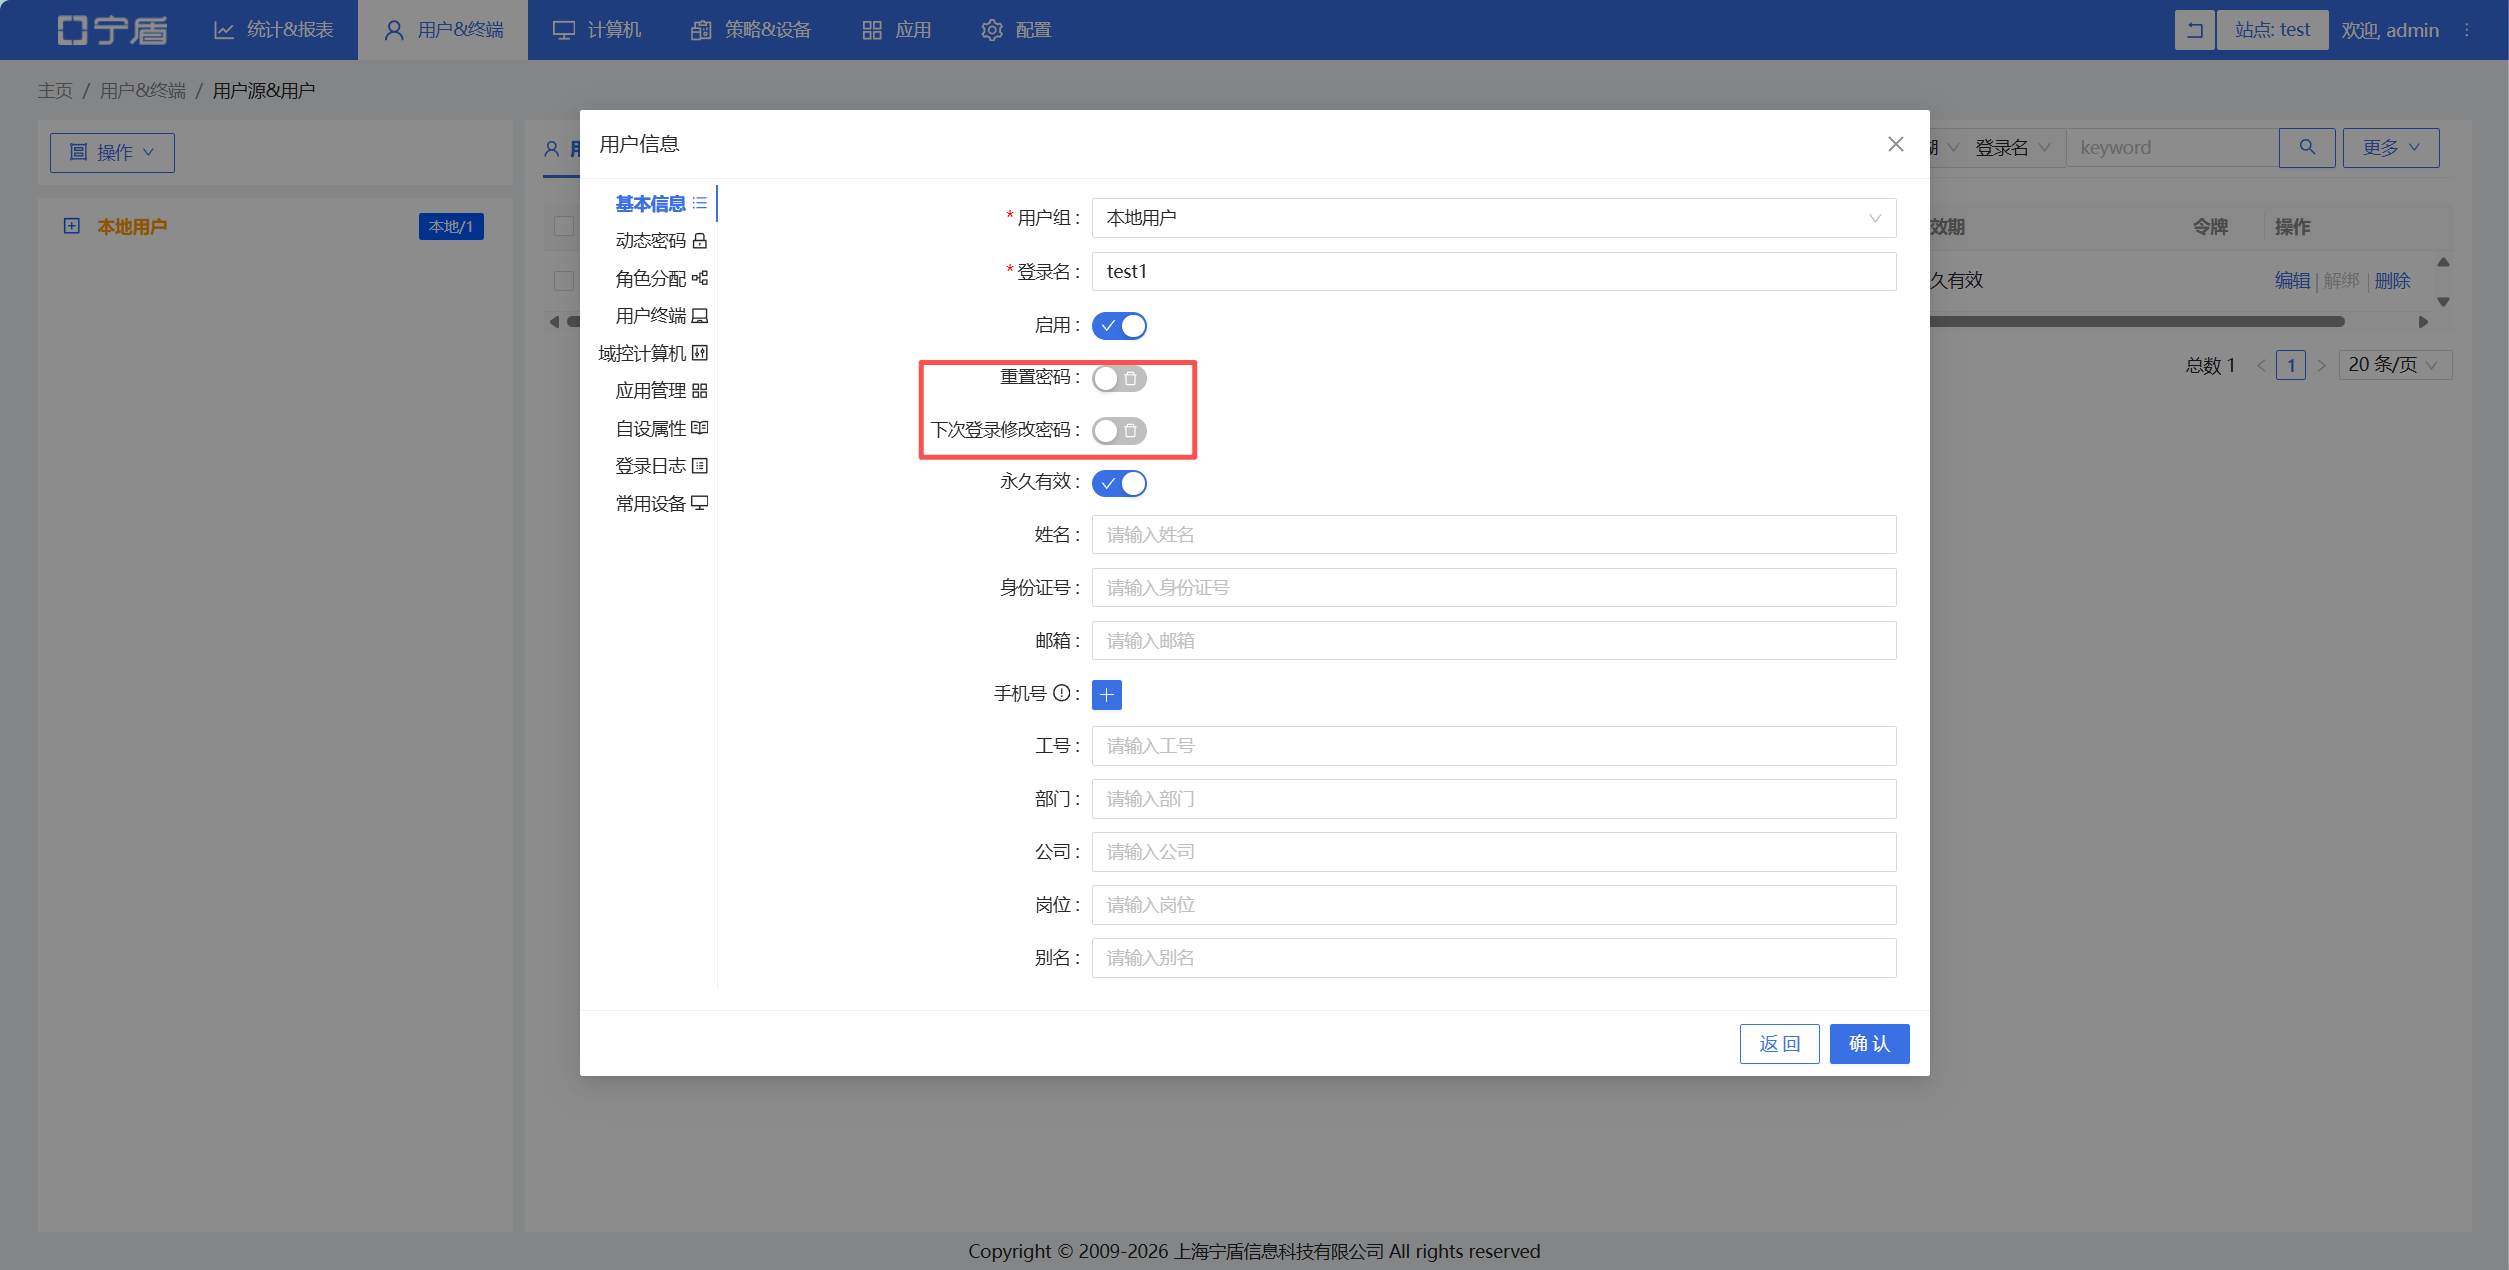
定位到【用户&终端--用户】,找到用户后,点击编辑;可进行用户数据增/删/改、用户禁用、密码重置、下次登录修改密码等操作。
批量更新用户
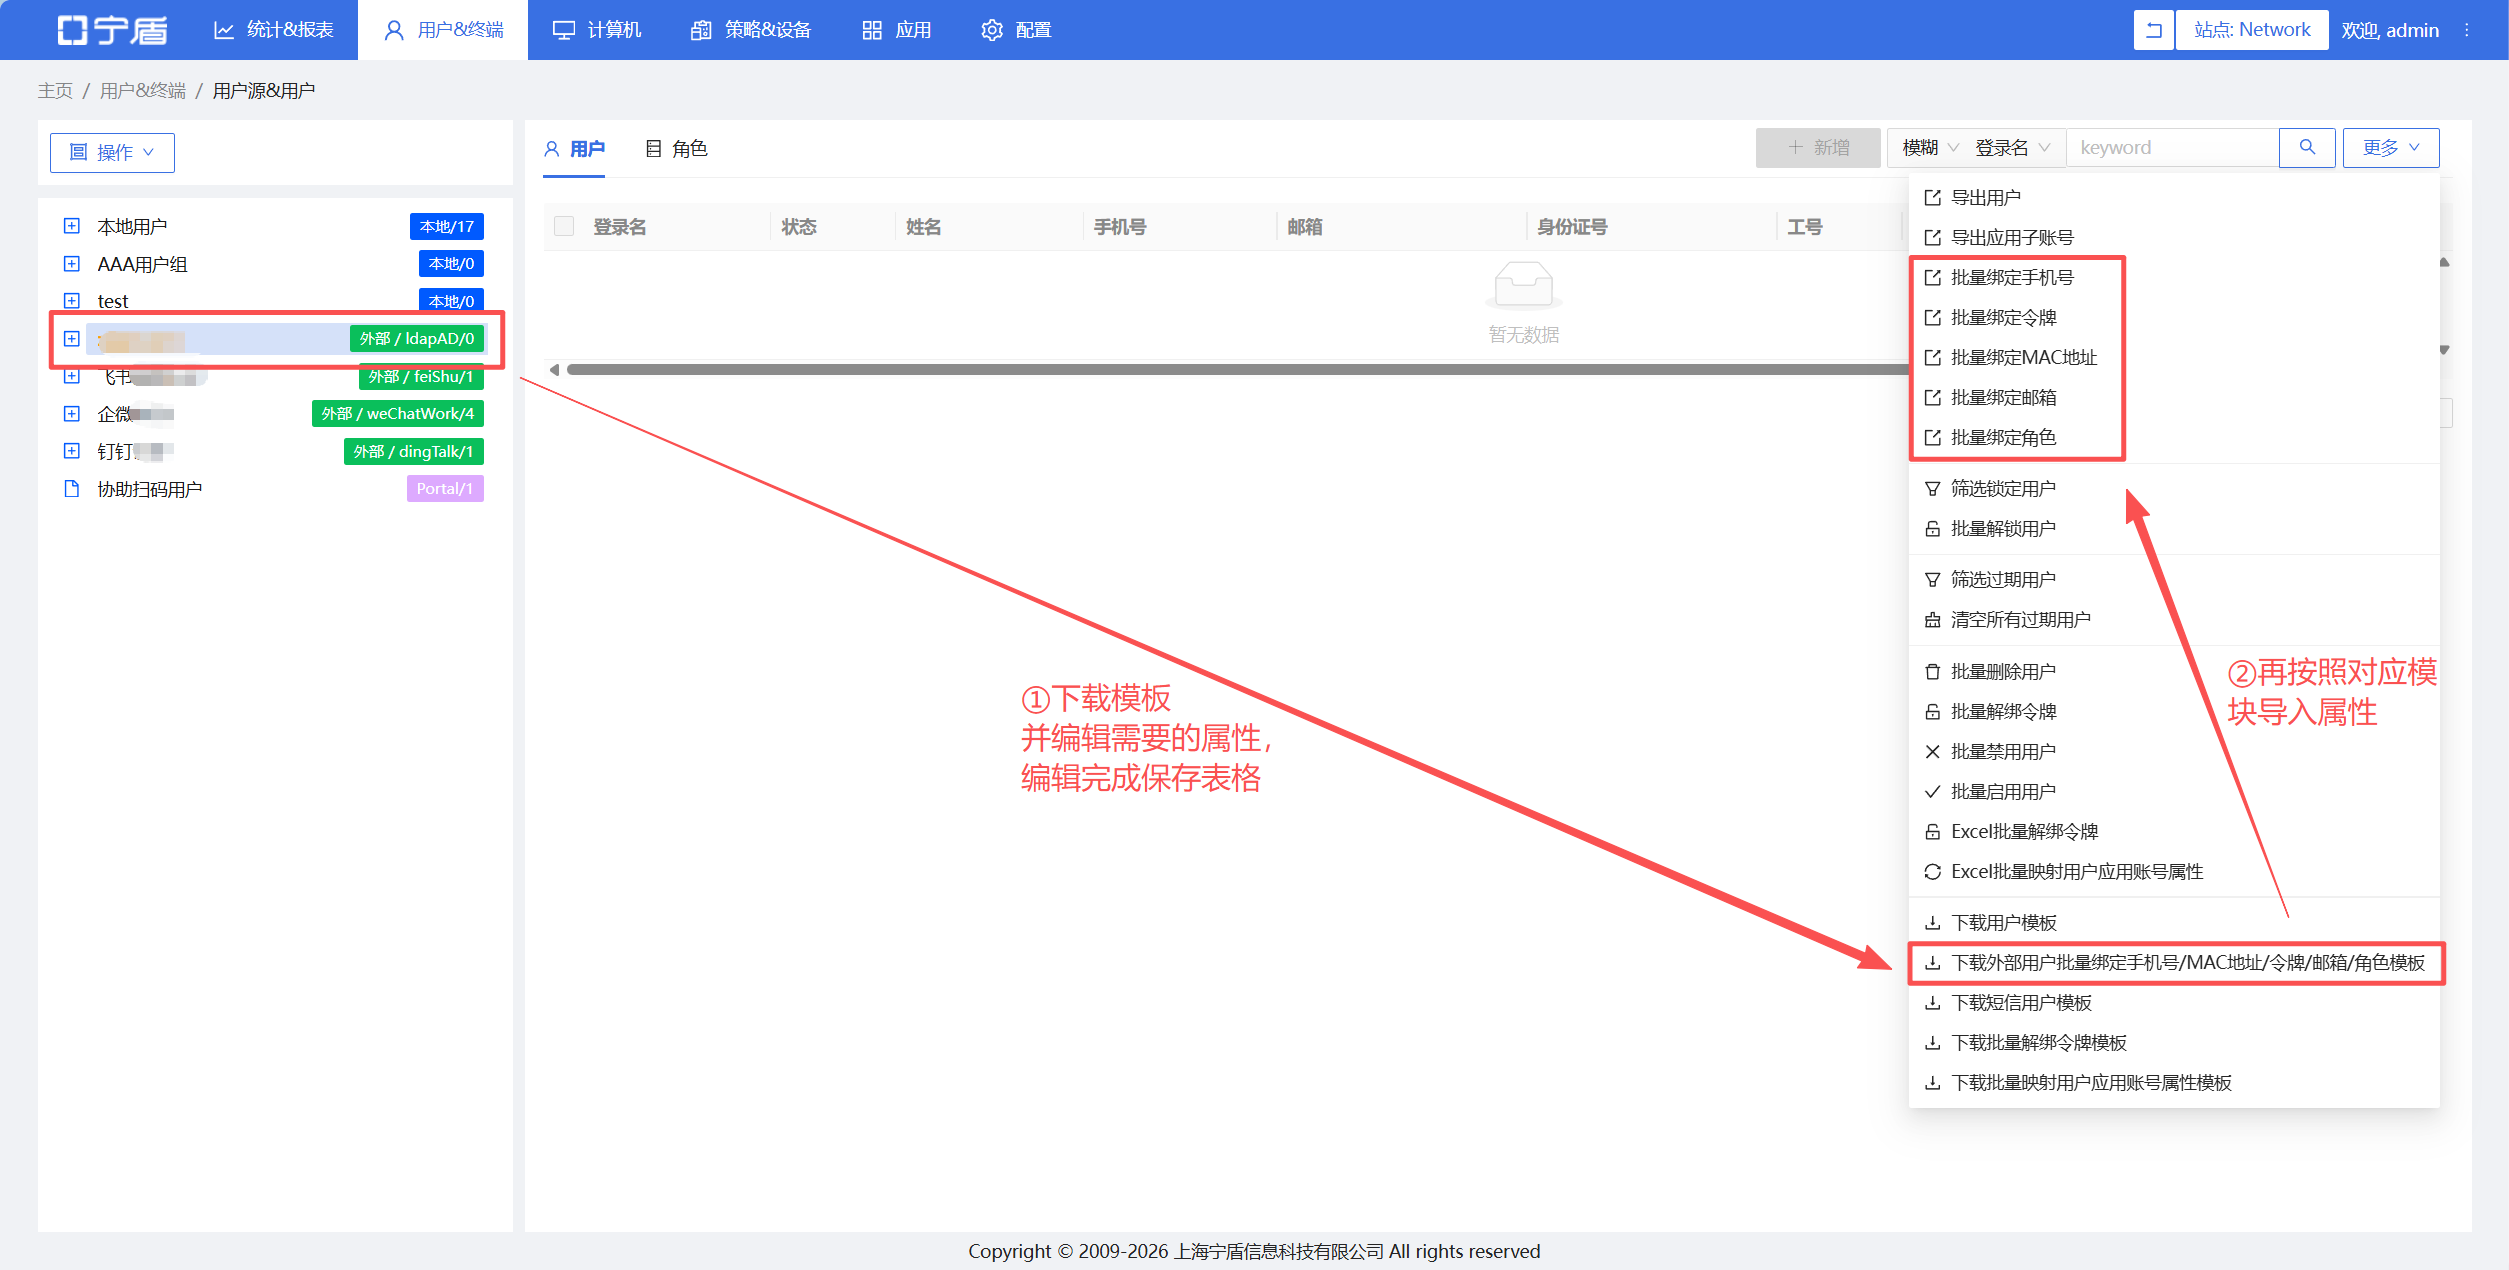
定位到【用户&终端--用户】,选择对应用户源,右上角点击【更多】下载模版,按照需要导入的属性编辑好表格并保存,然后再次选择【更多】,选择需要导入的属性对应模块菜单,上传表格完成属性导入。
外部用户导入
下边以导入AD用户为例,提供两种方法。如果是以AD用户为源,搭建LDAP域管服务,则只能使用方法二。
导入AD用户(方式一)
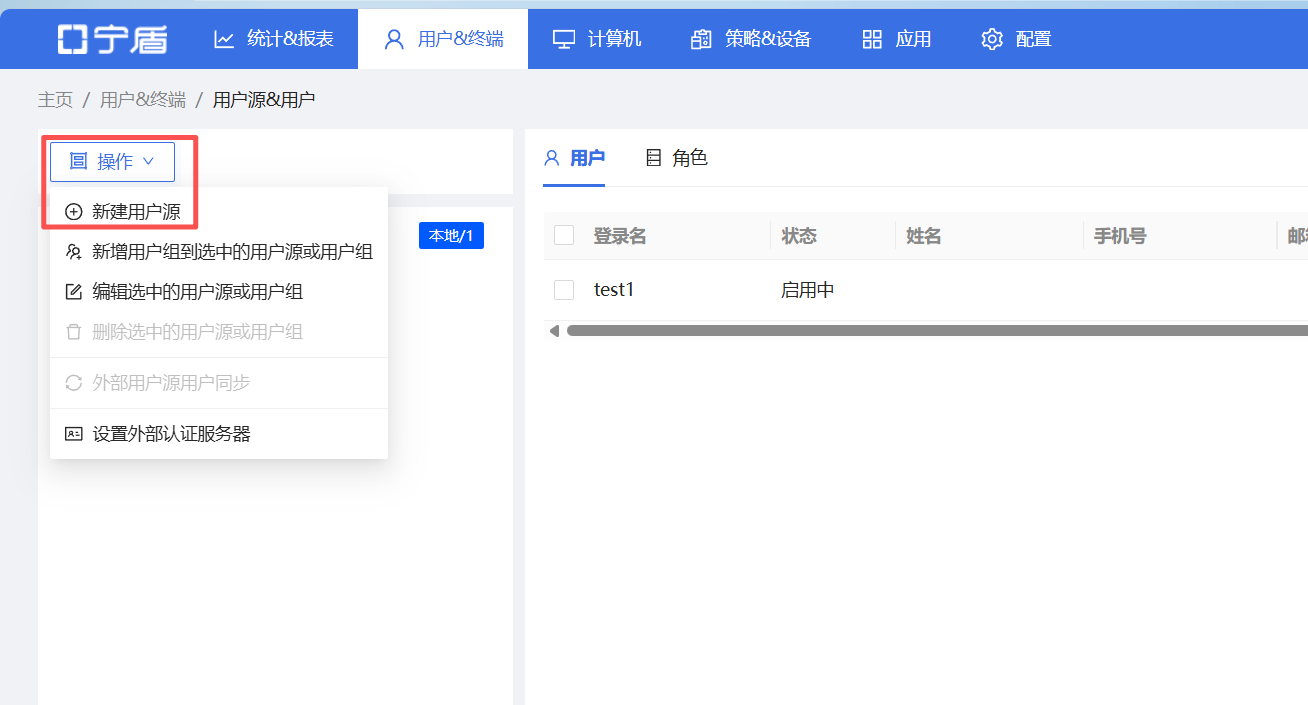
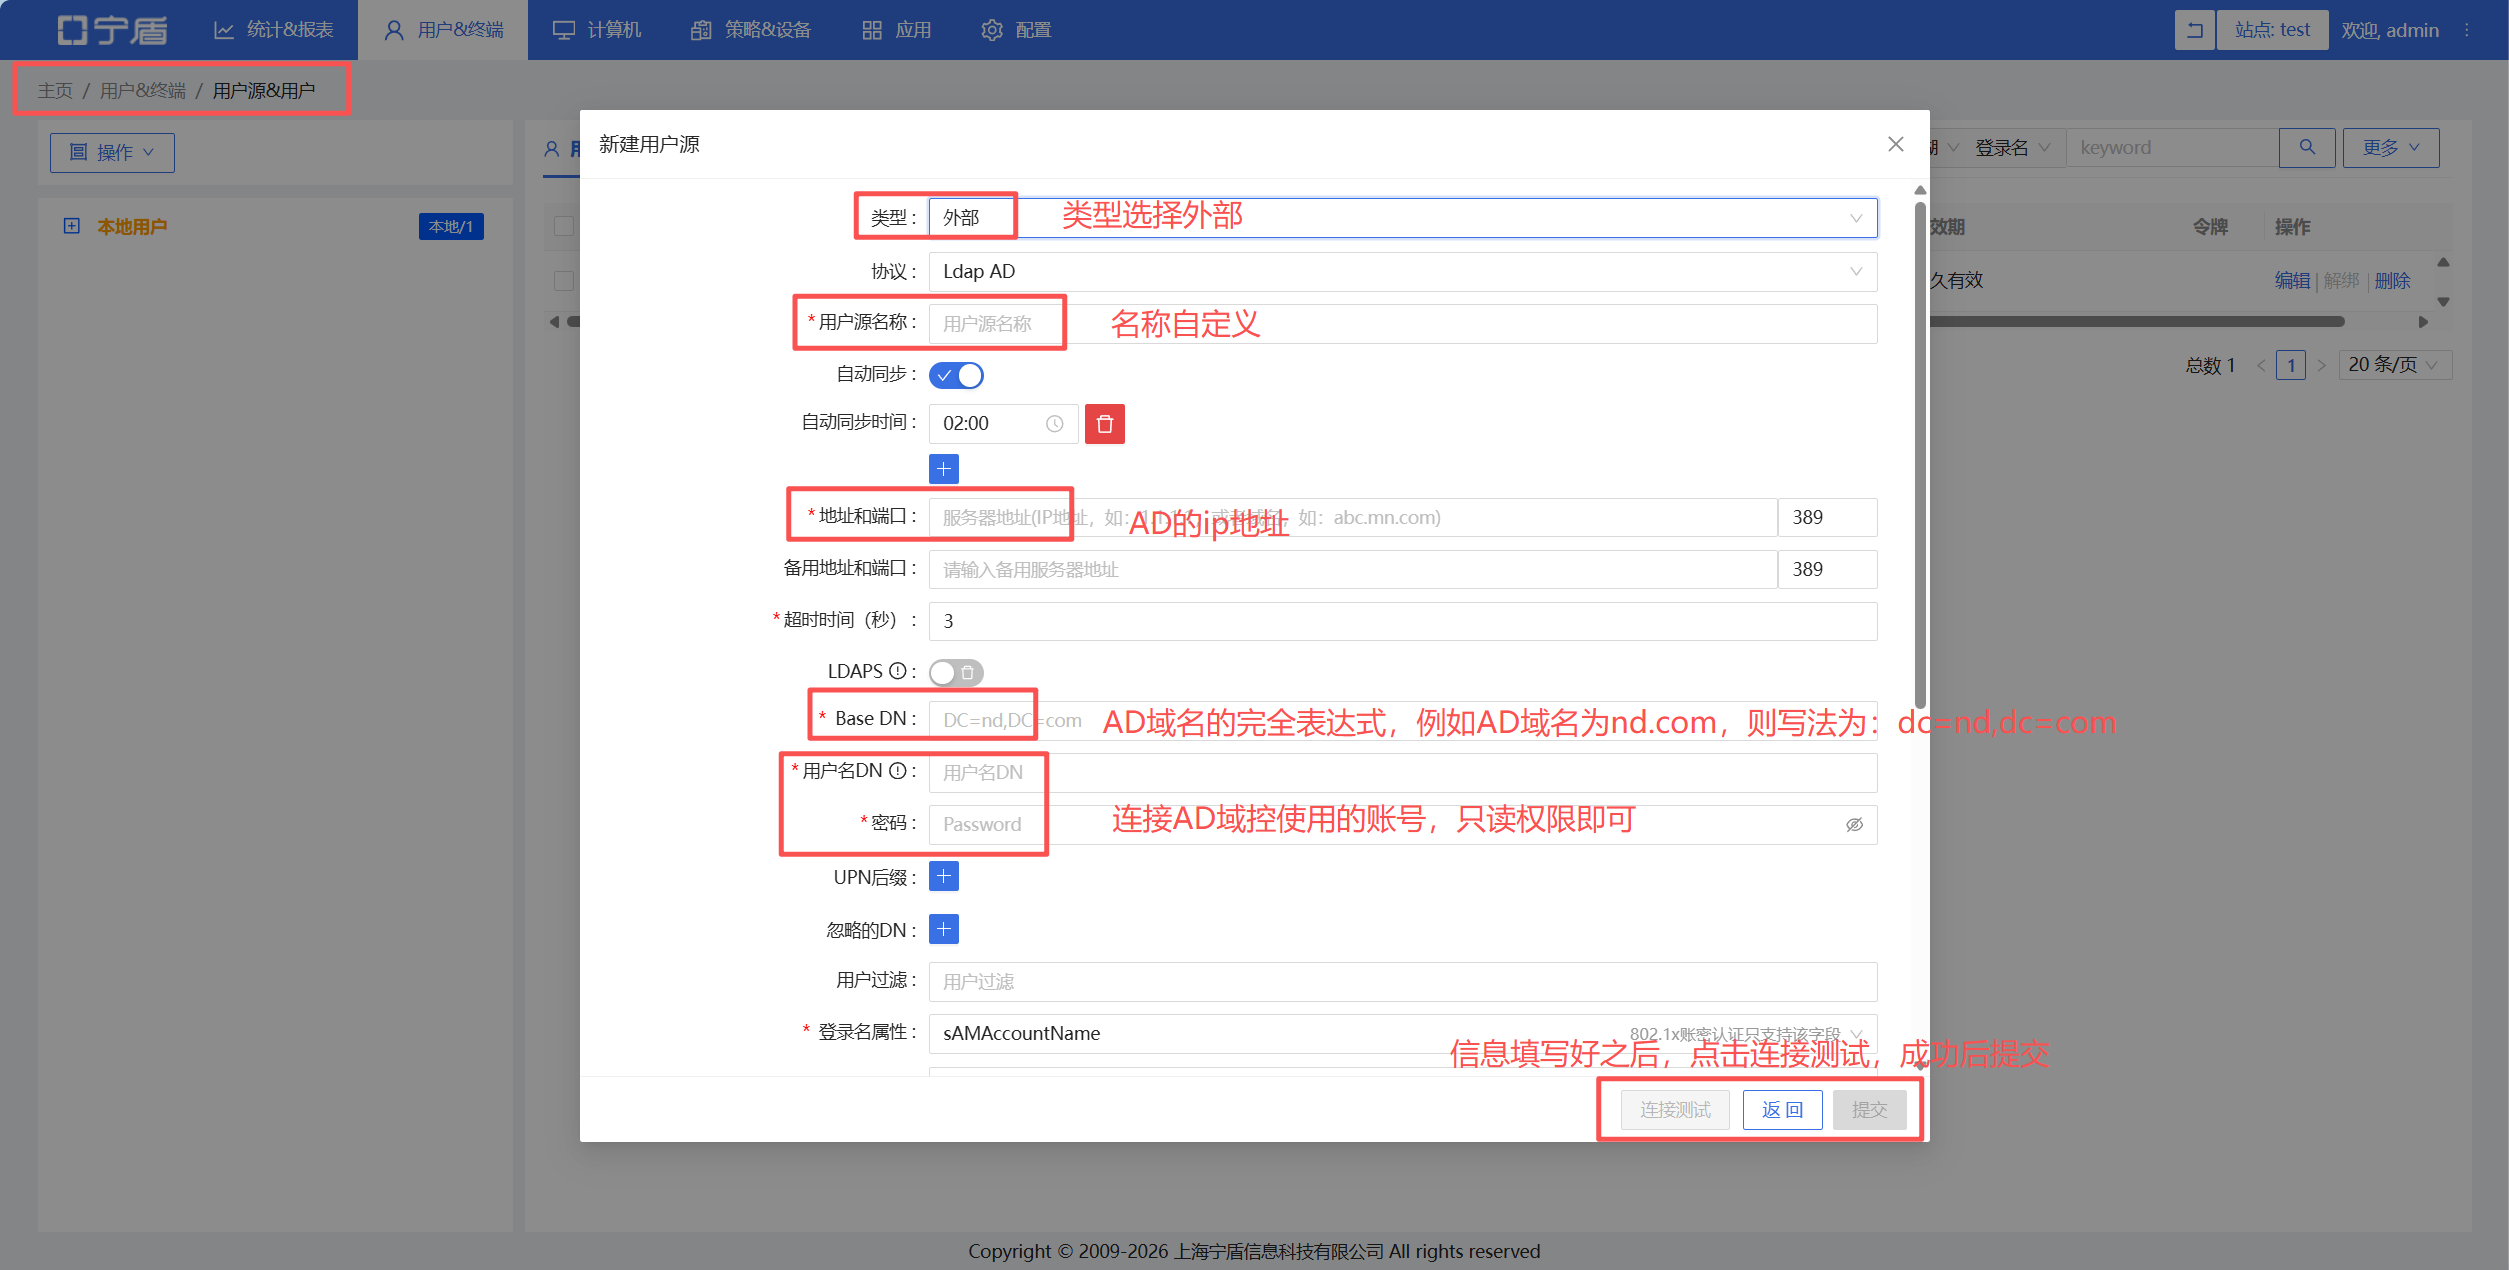
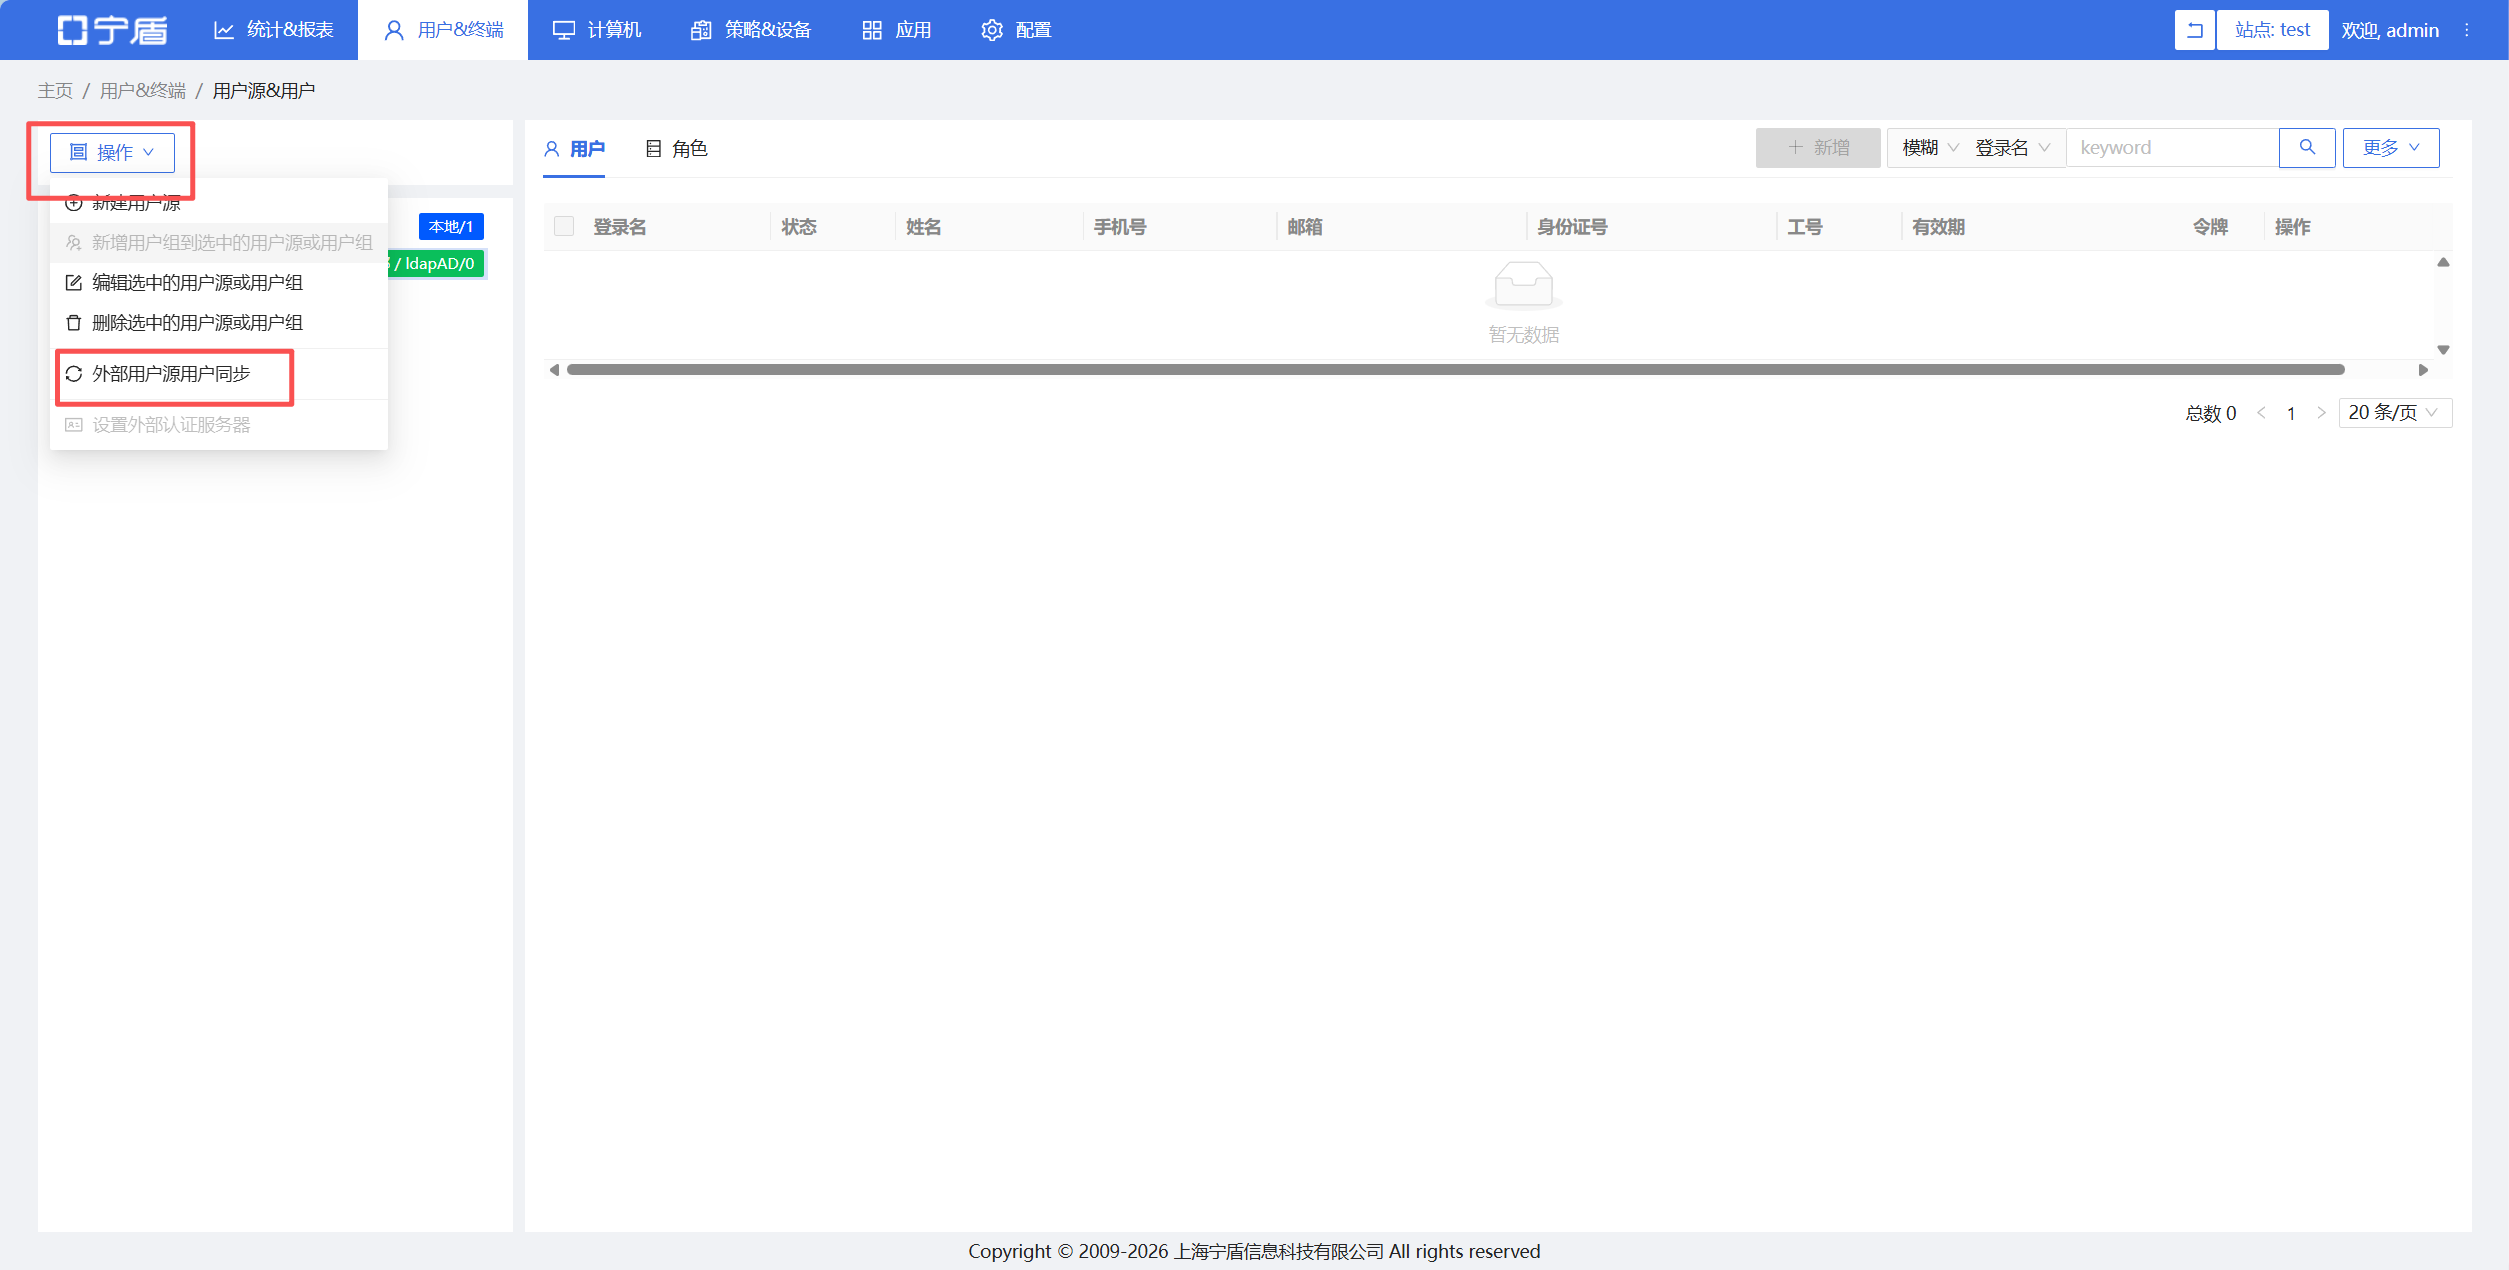
定位到【用户&终端--用户】,点击【操作--新建用户源】,类型选择外部,填入AD相关参数。
导入AD用户(方式二)
先创建一个本地用户源(先准备存放用户数据的容器),再创建一个连接器(连接AD的IP、端口、认证凭据、字段属性等配置信息),再创建一个数据同步器,同步器可以把账号数据从连接器中同步到本地用户源,也可以把本地用户源的数据更新反写到连接器中。
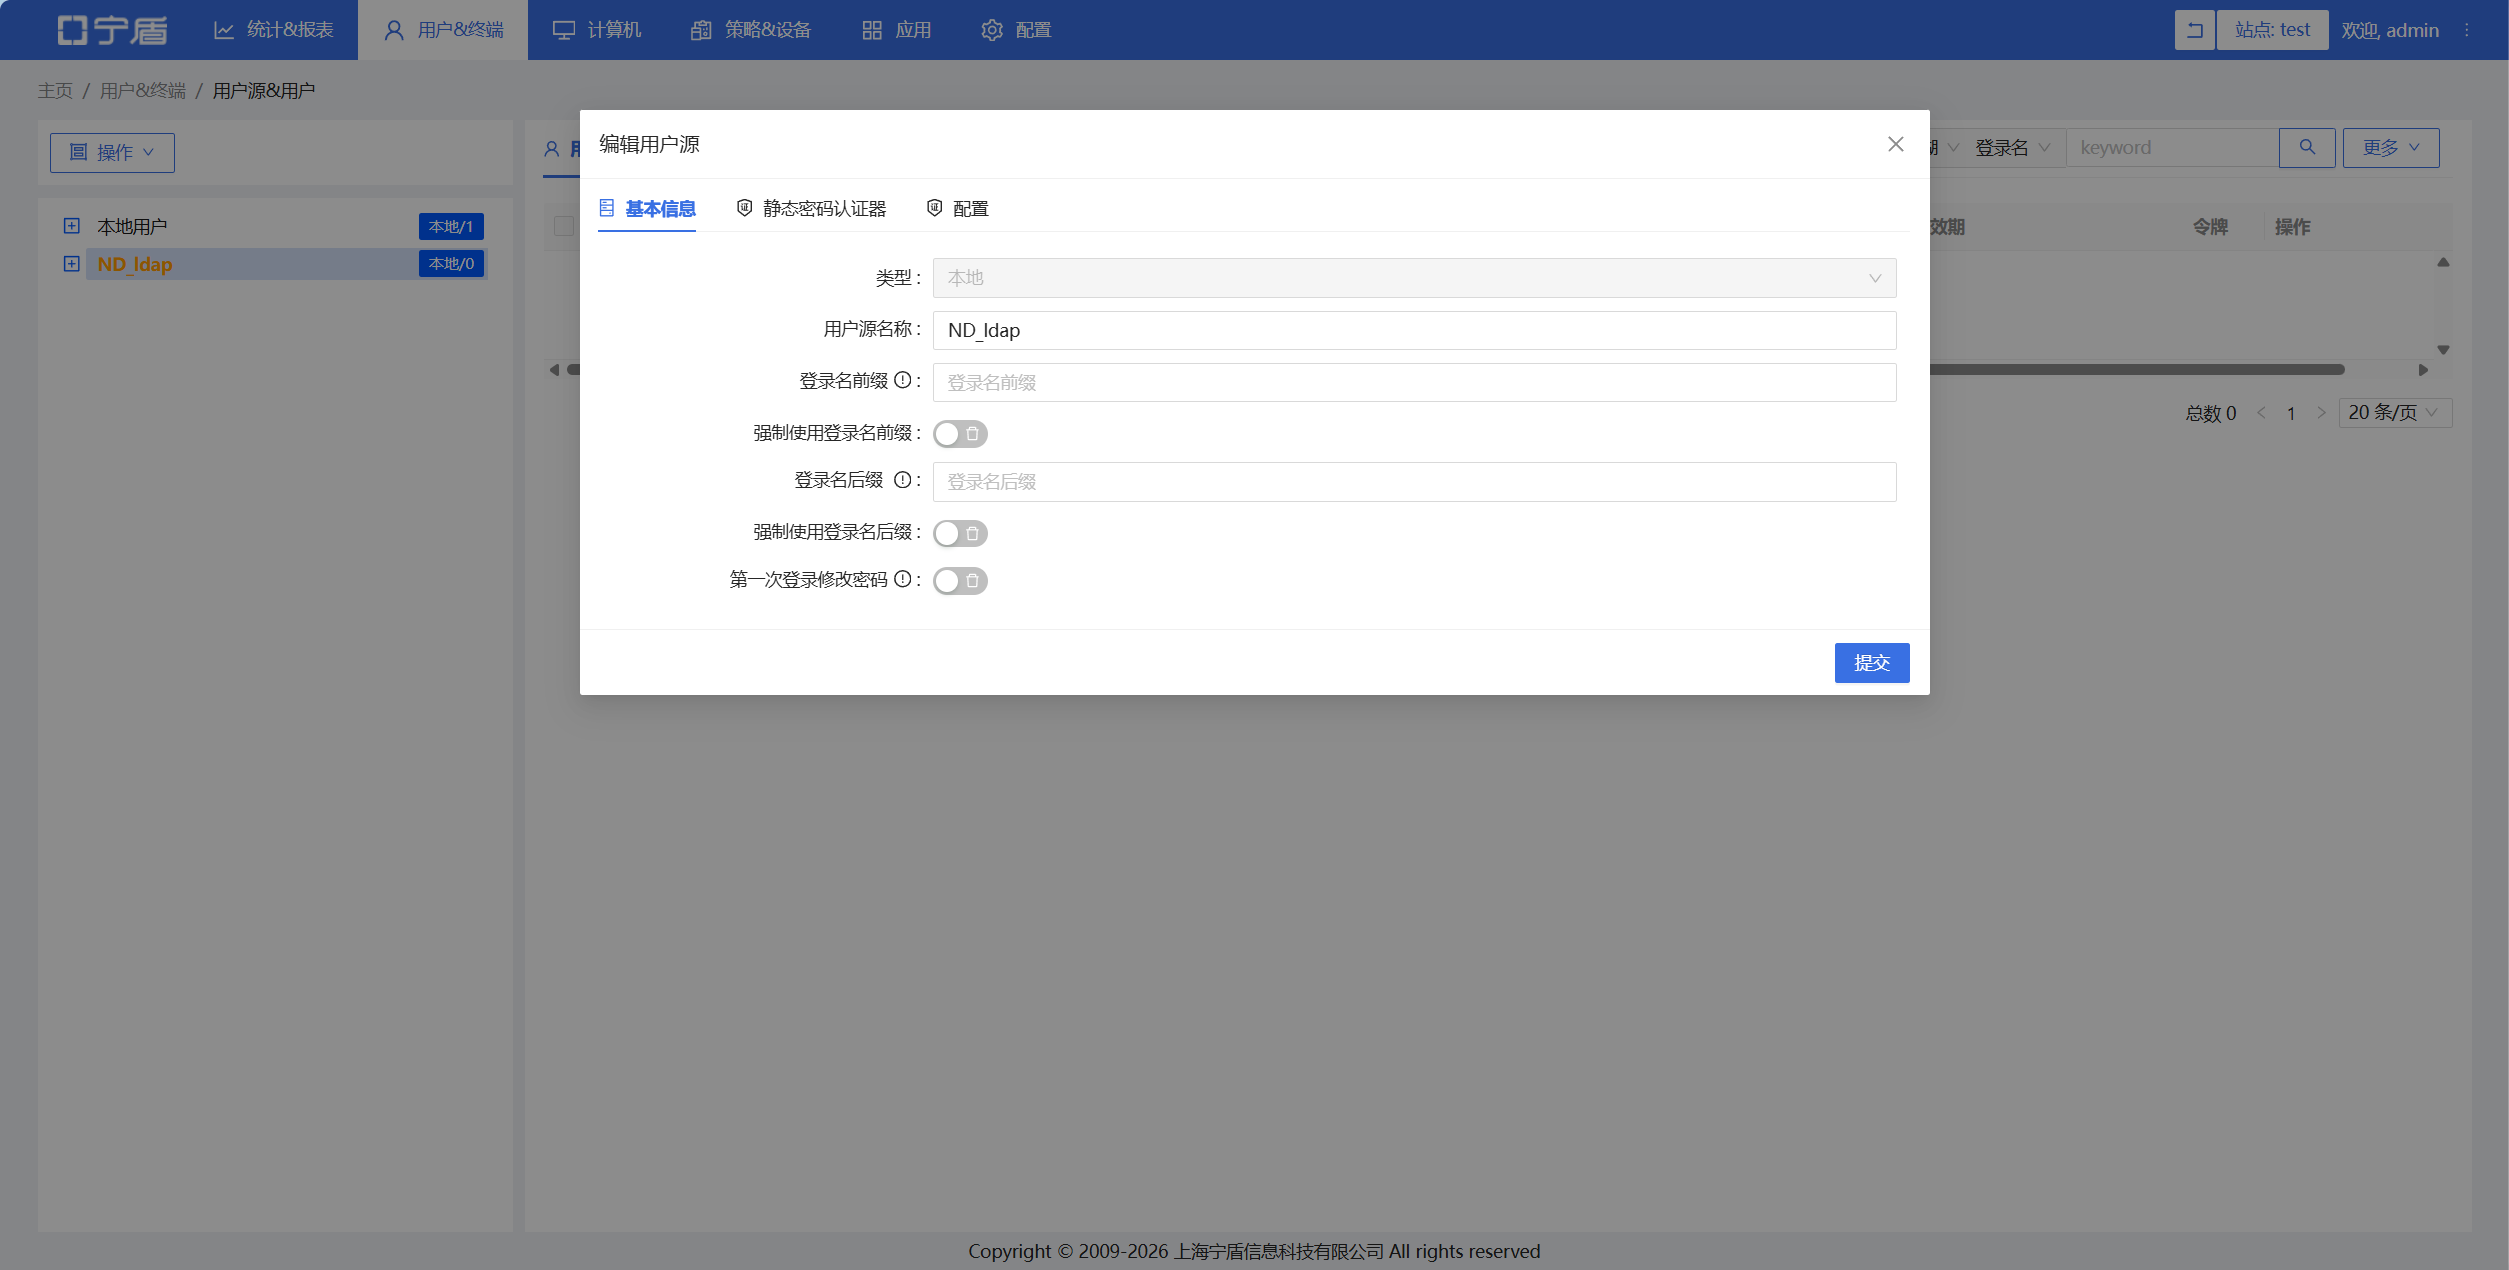
- 创建本地****用户源
定位到【用户&终端--用户】,点击【操作--新建用户源】,选择本地,名称自定义即可
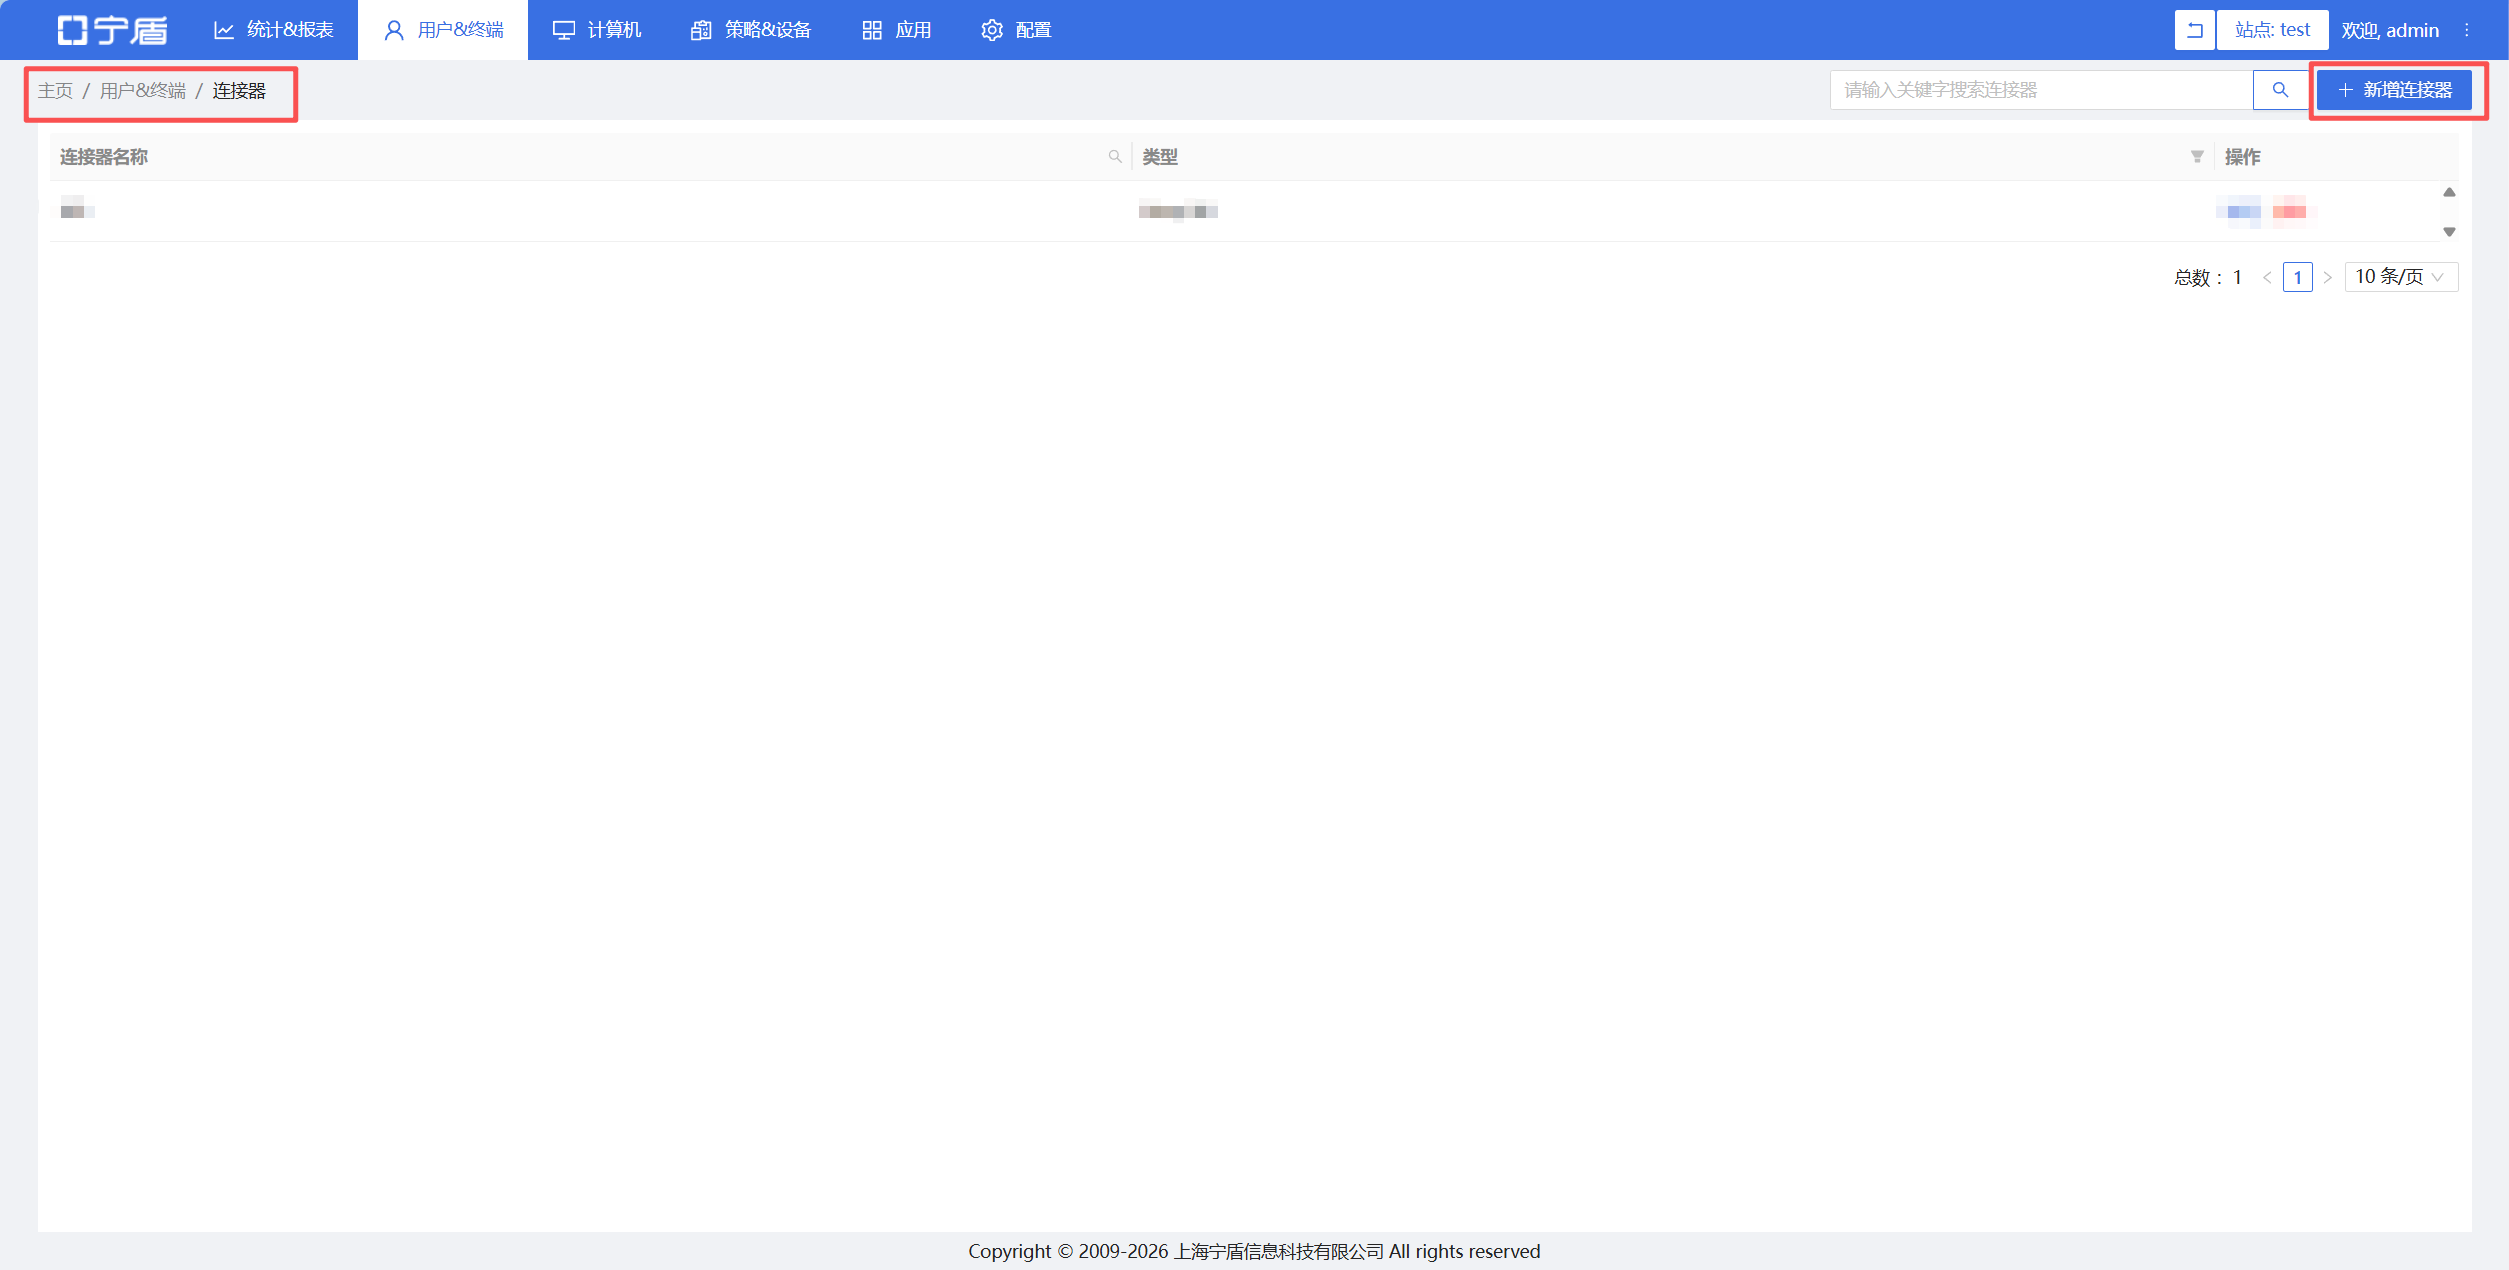
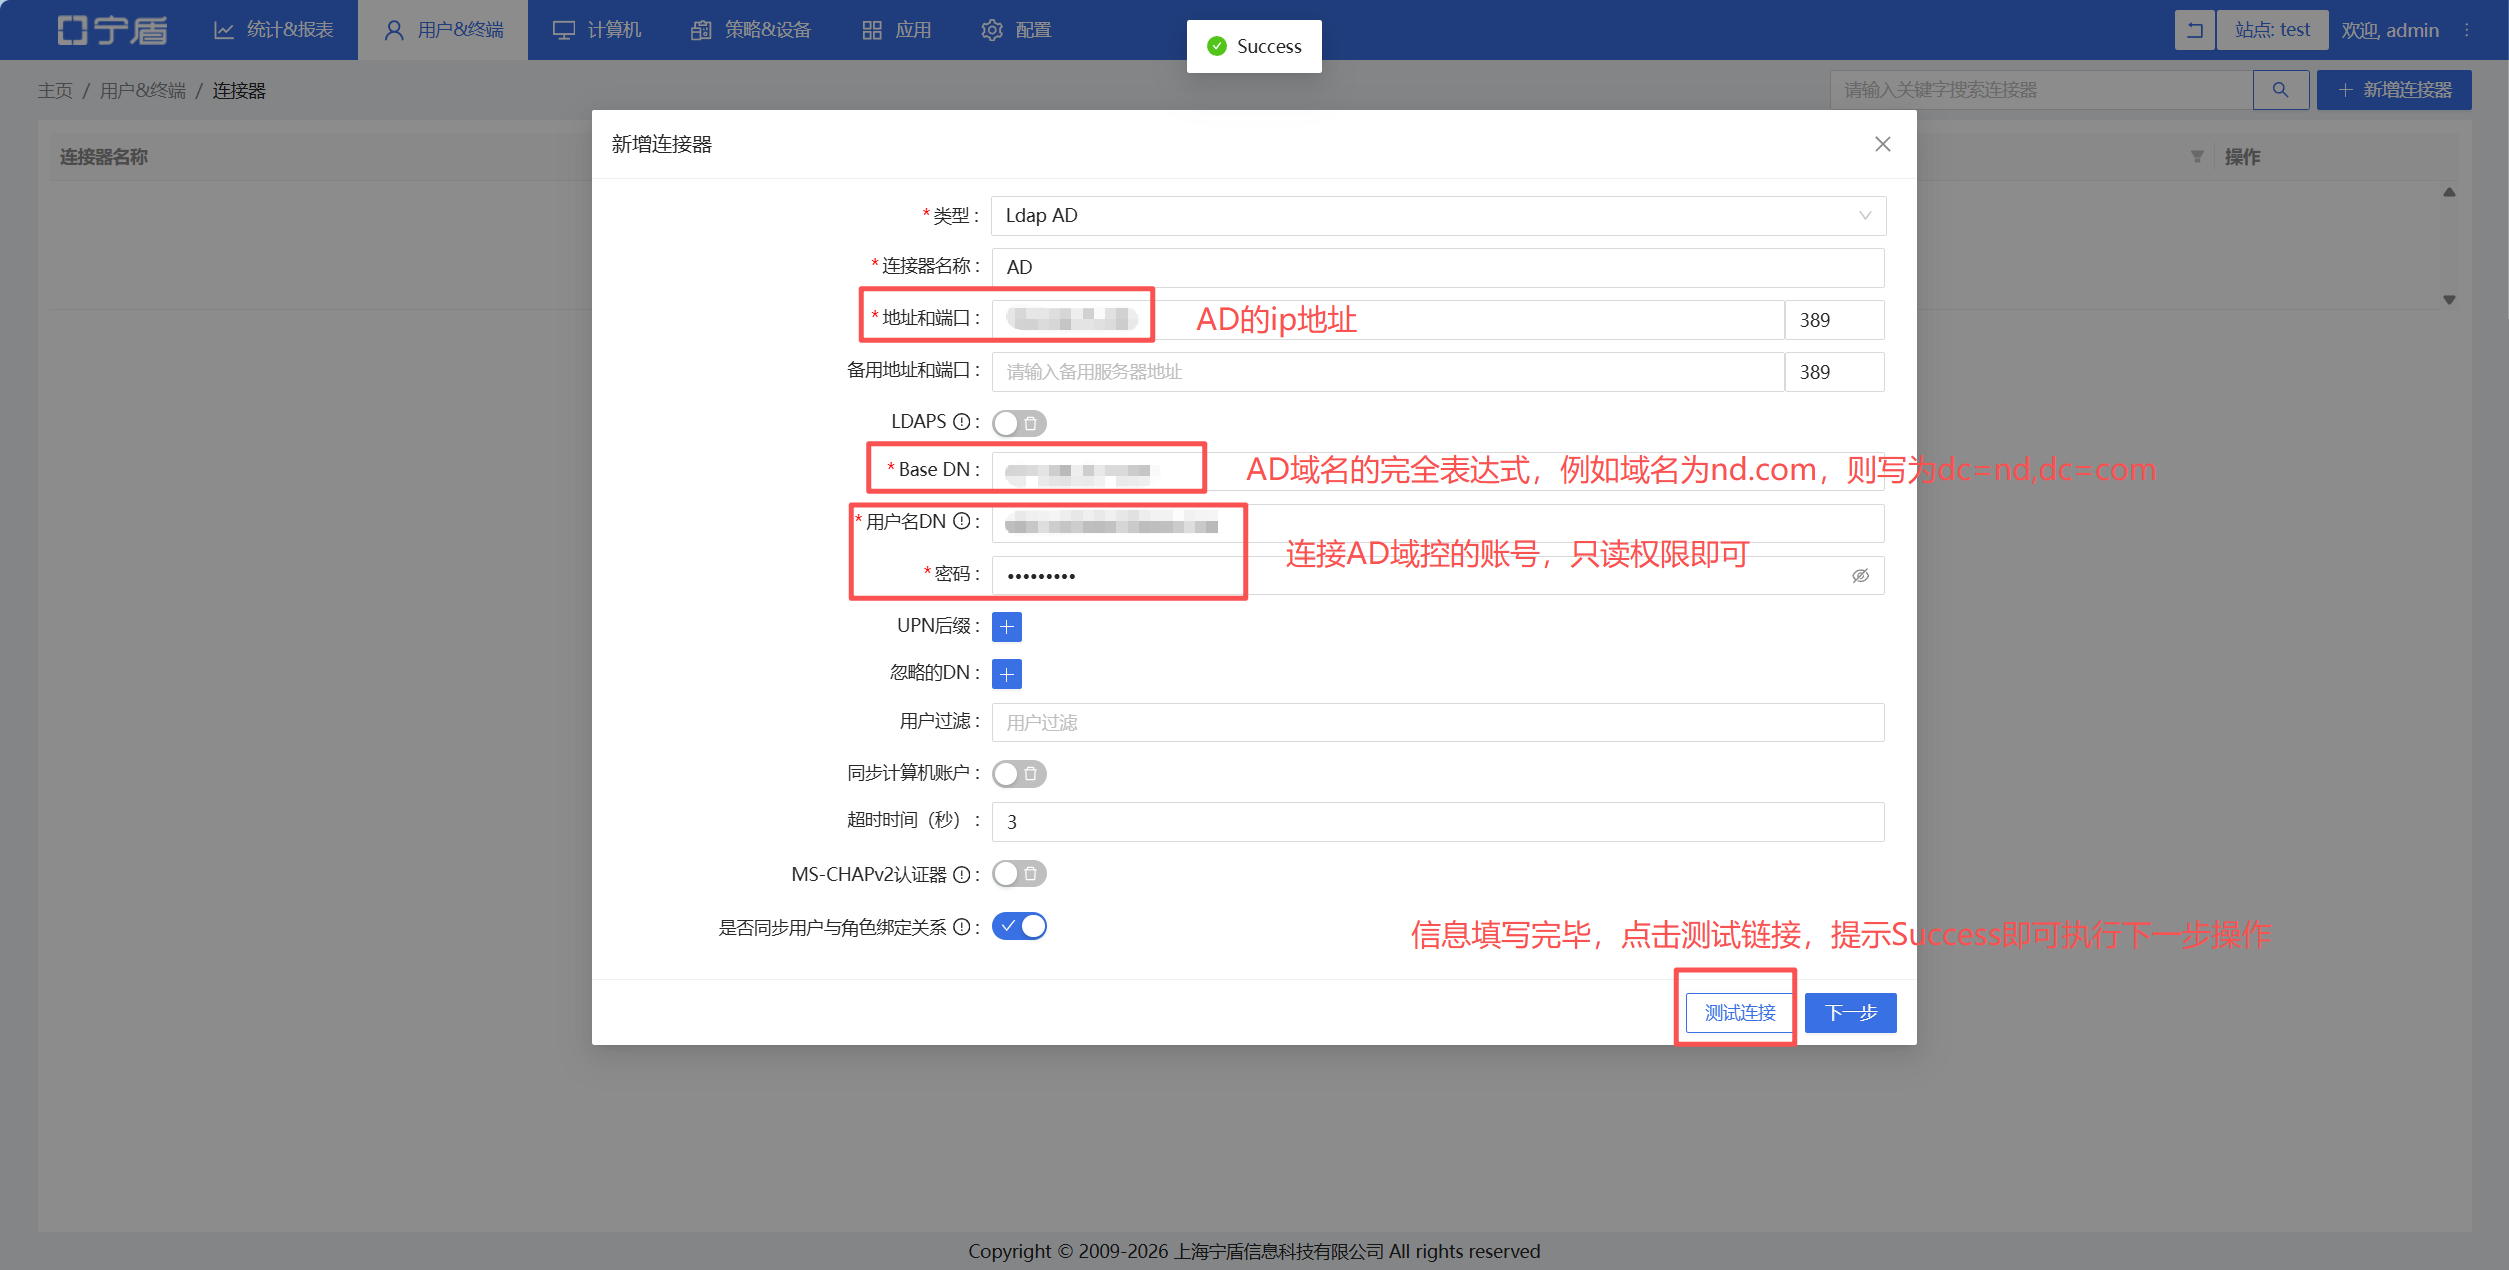
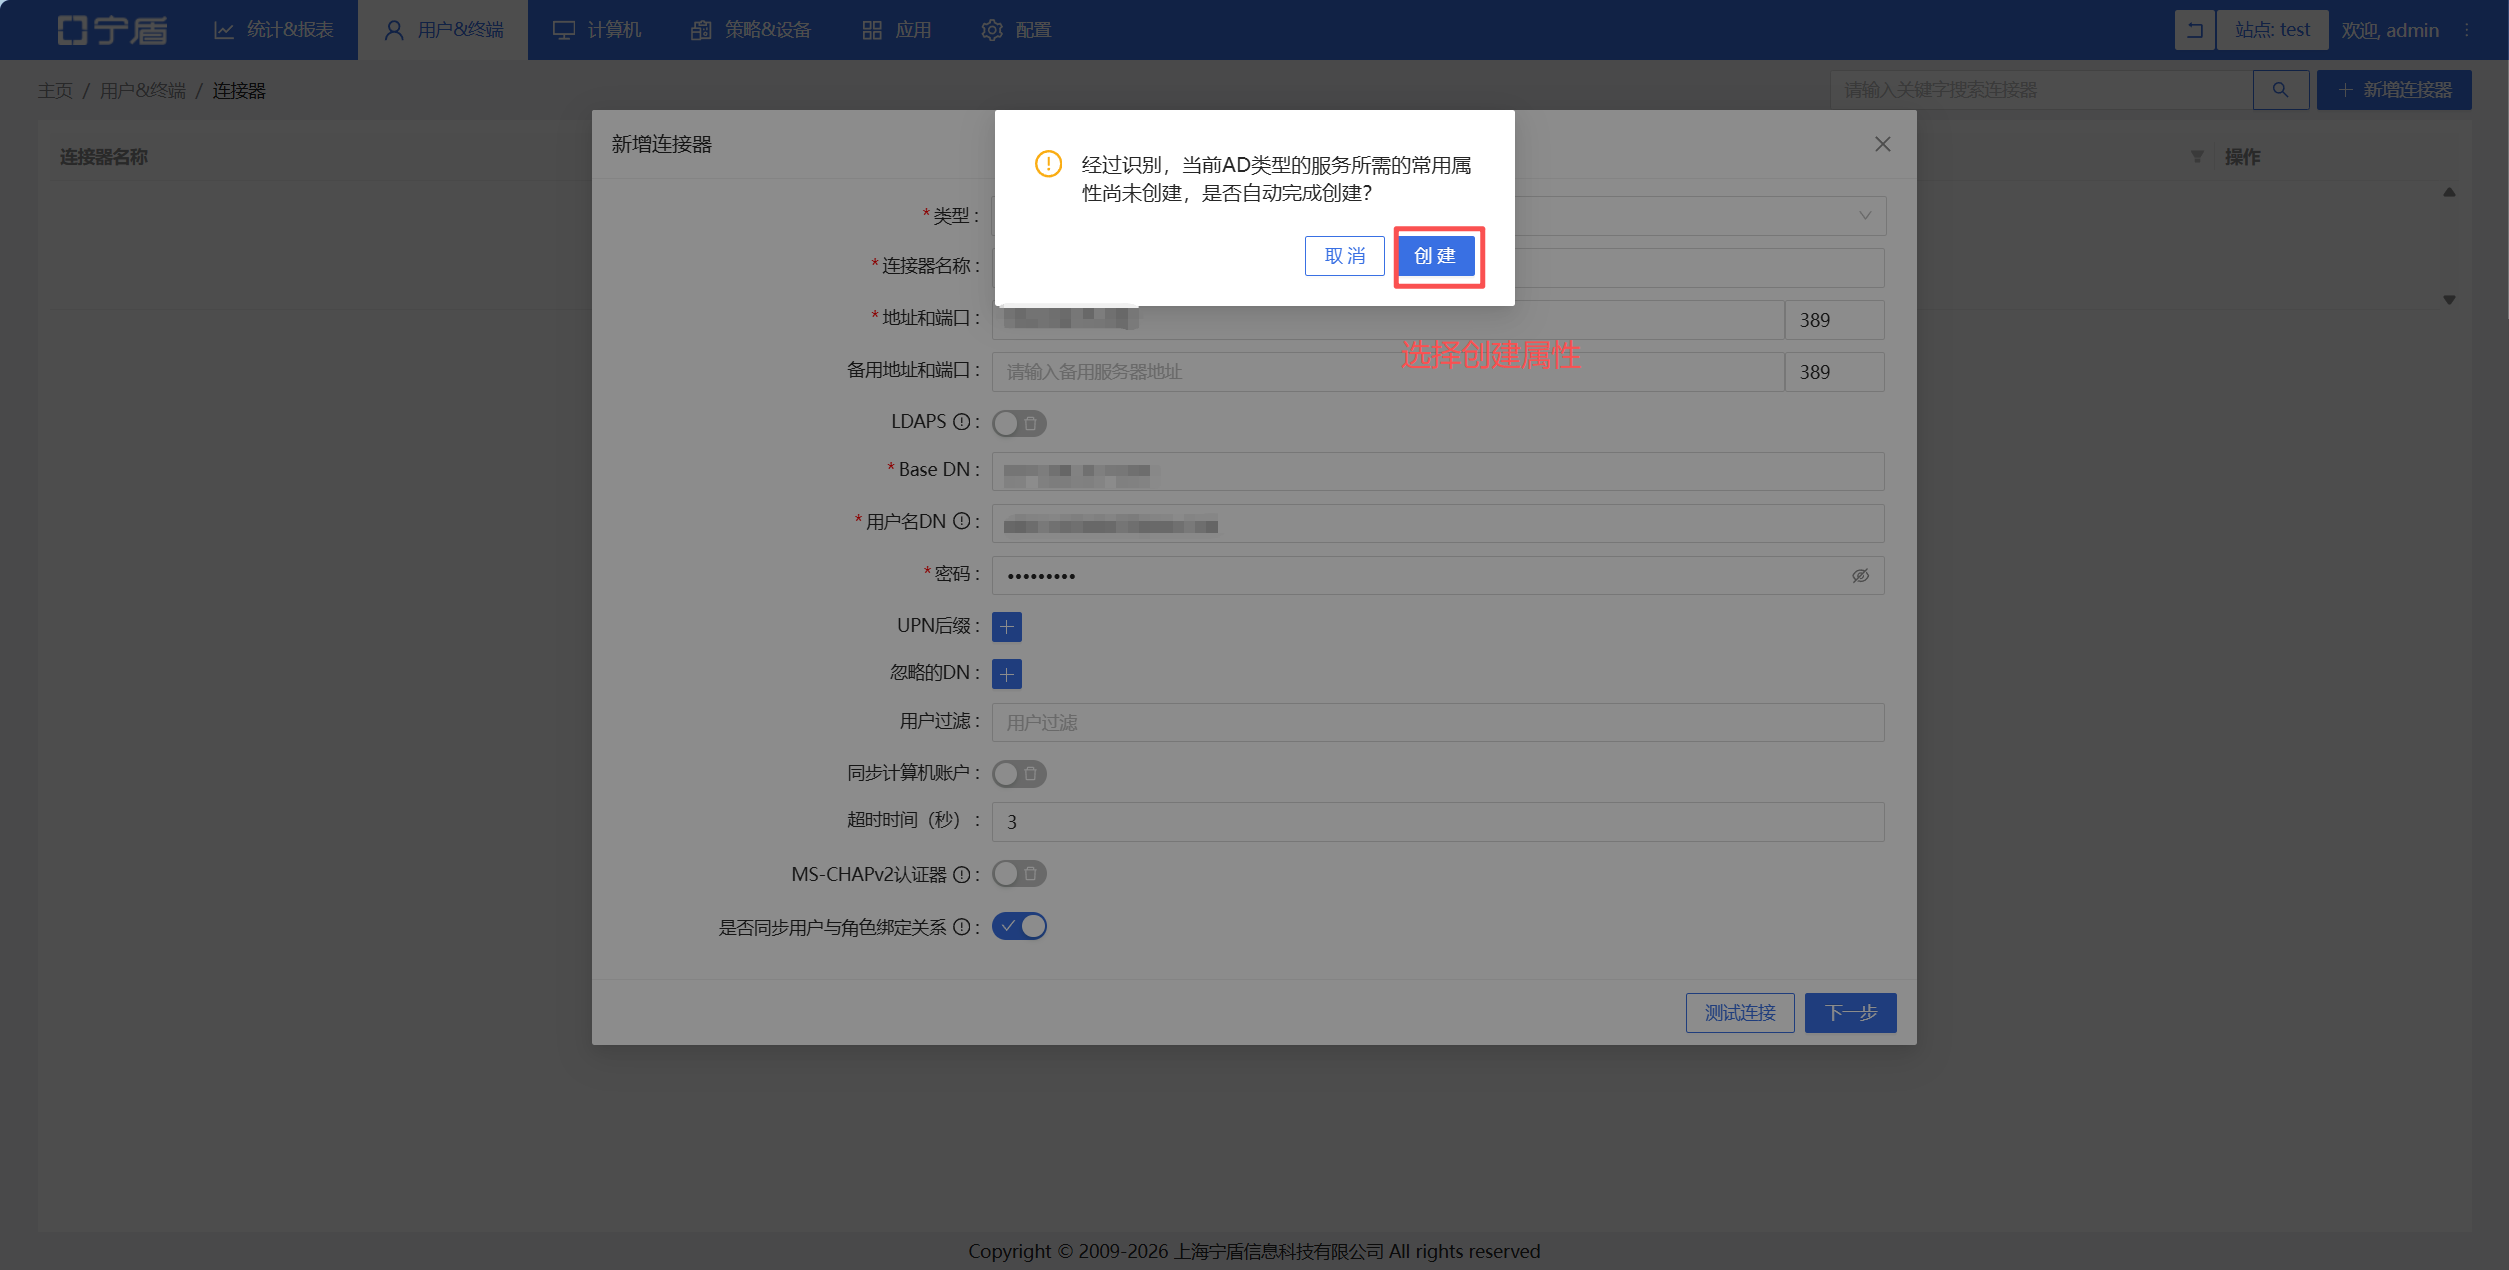
- 创建****连接器
定位到【用户&终端--连接器】,点击新增连接器
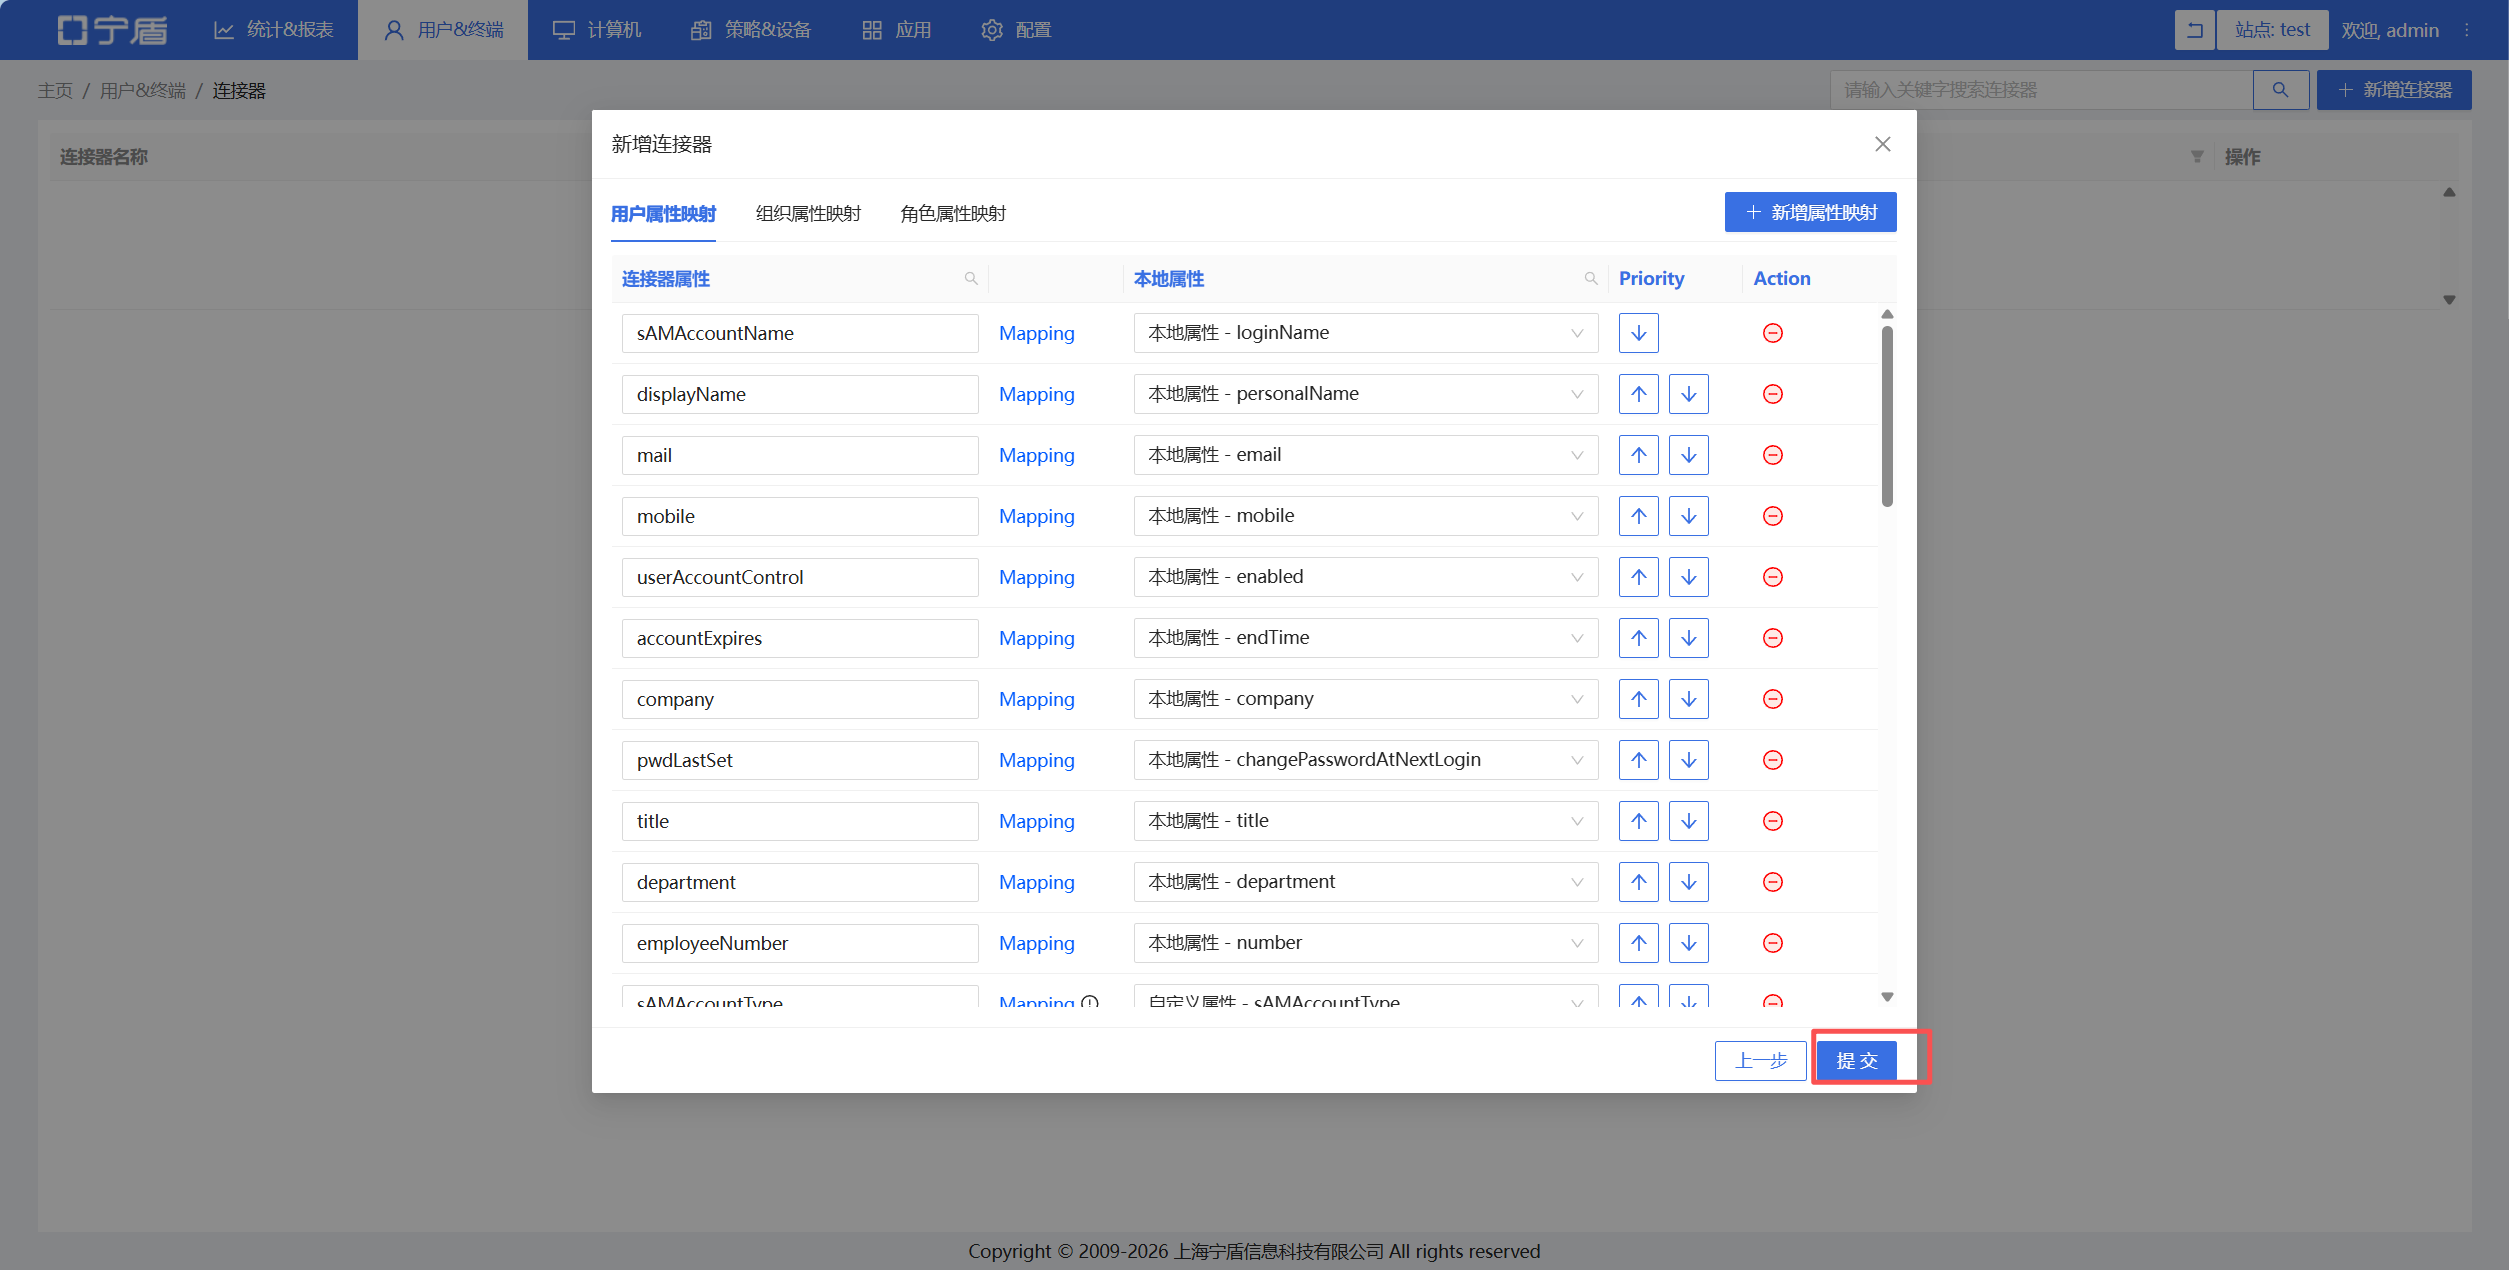
- 创建同步器
定位到【用户&终端--同步器】,点击新增同步器
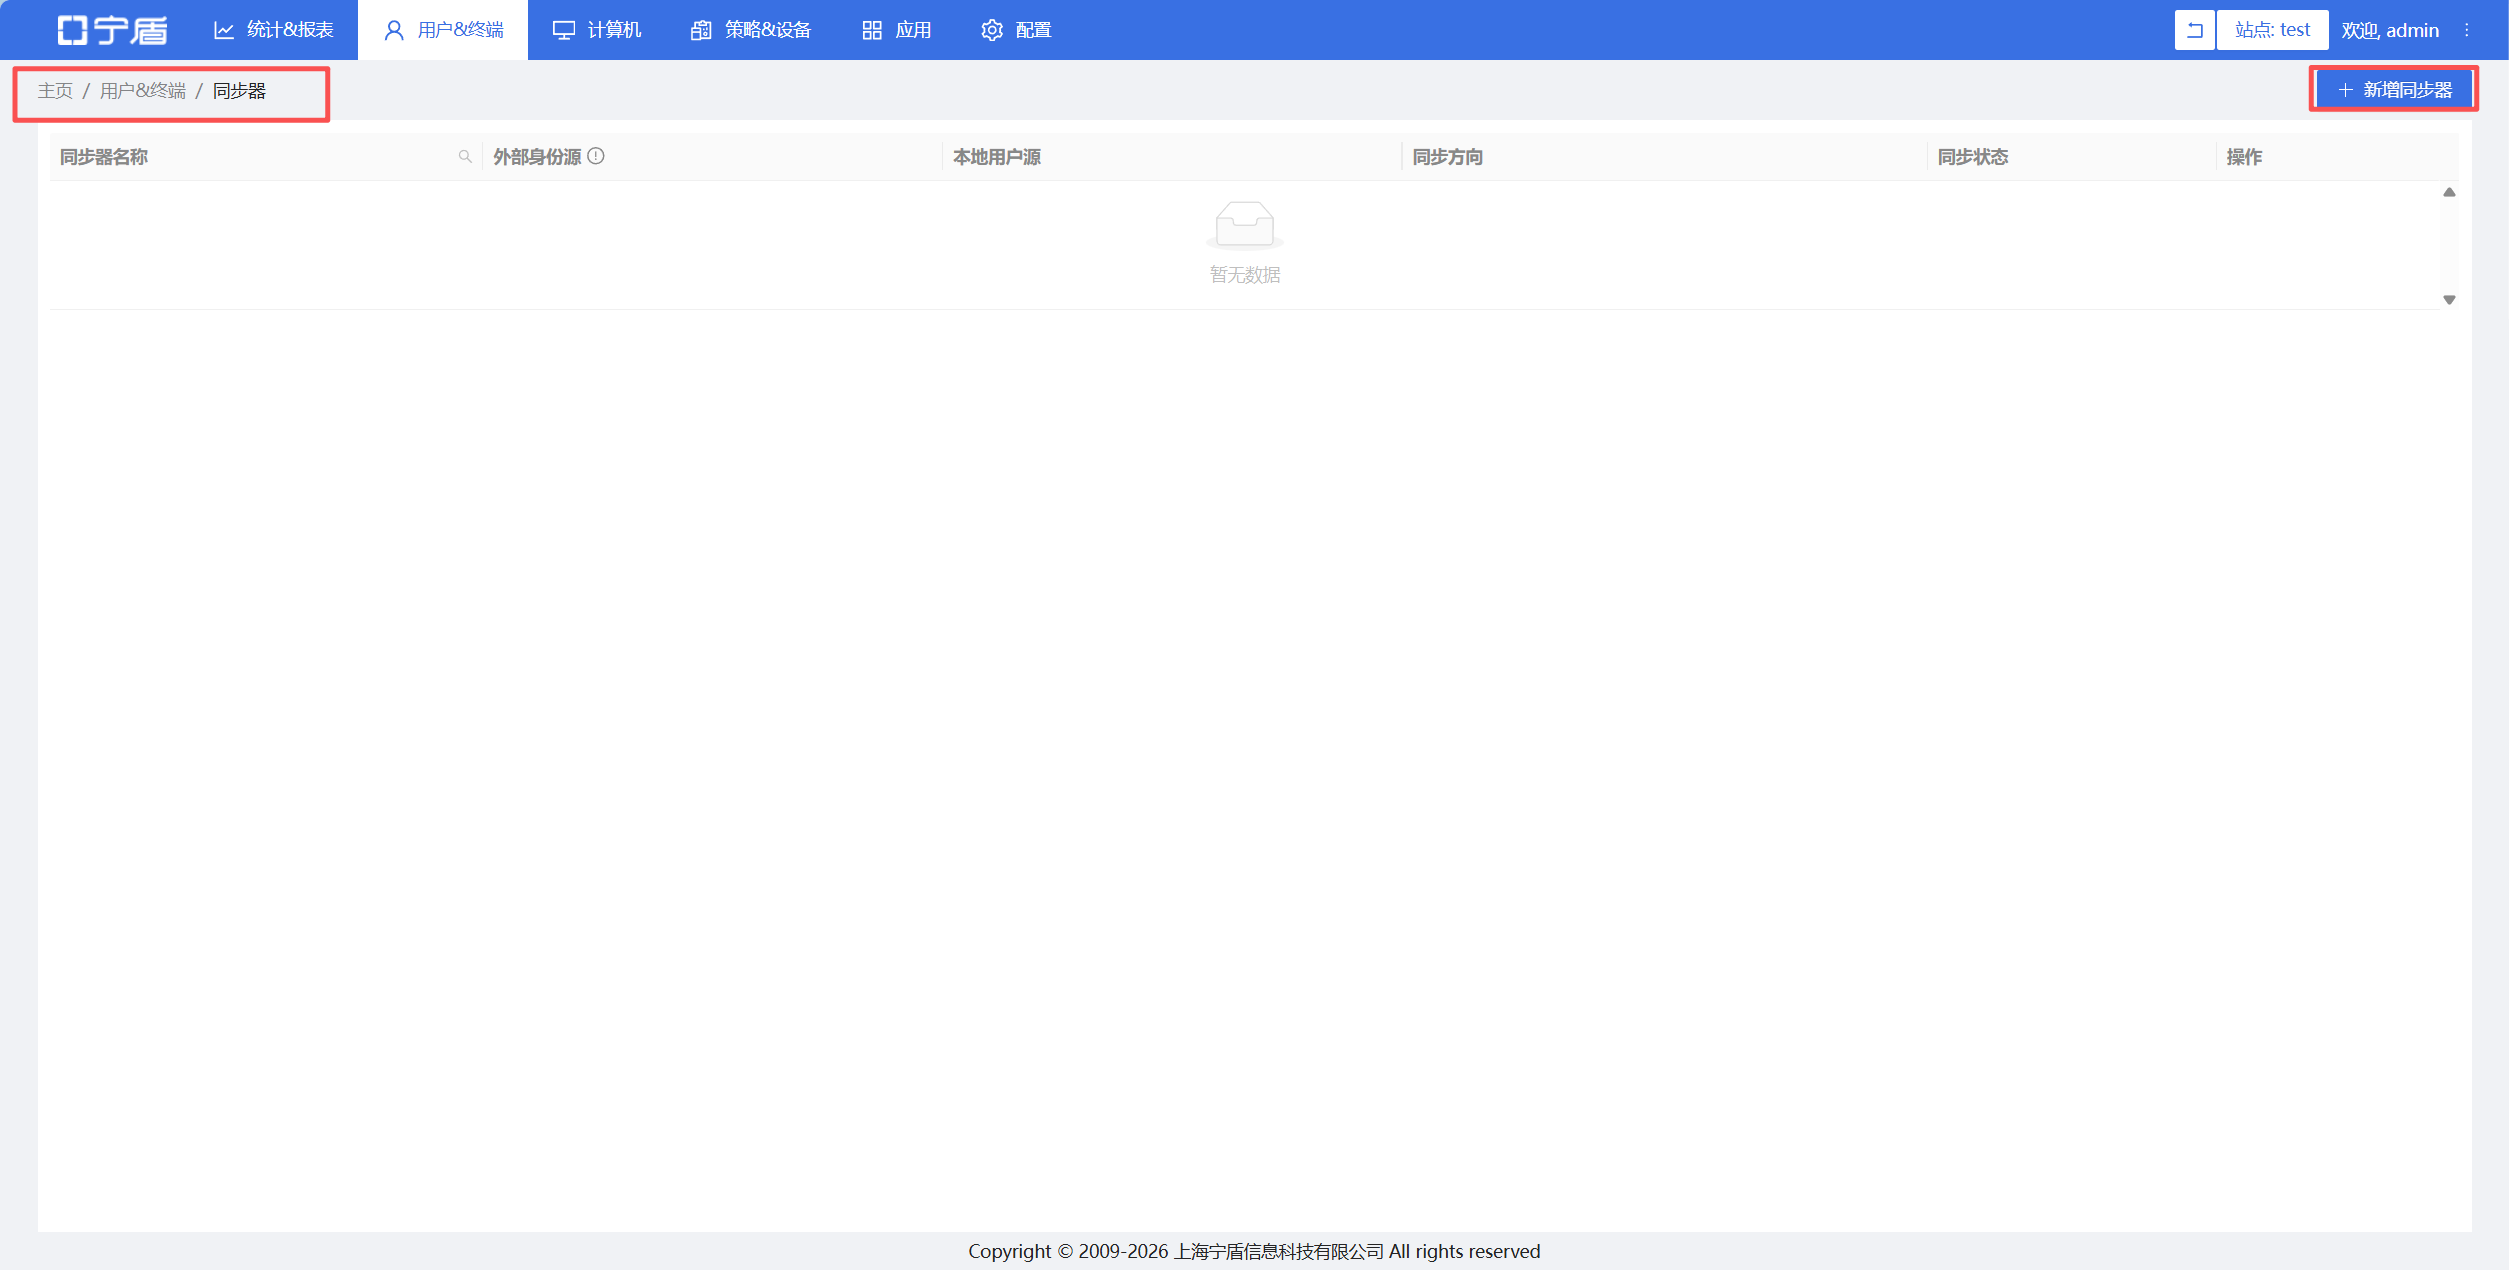
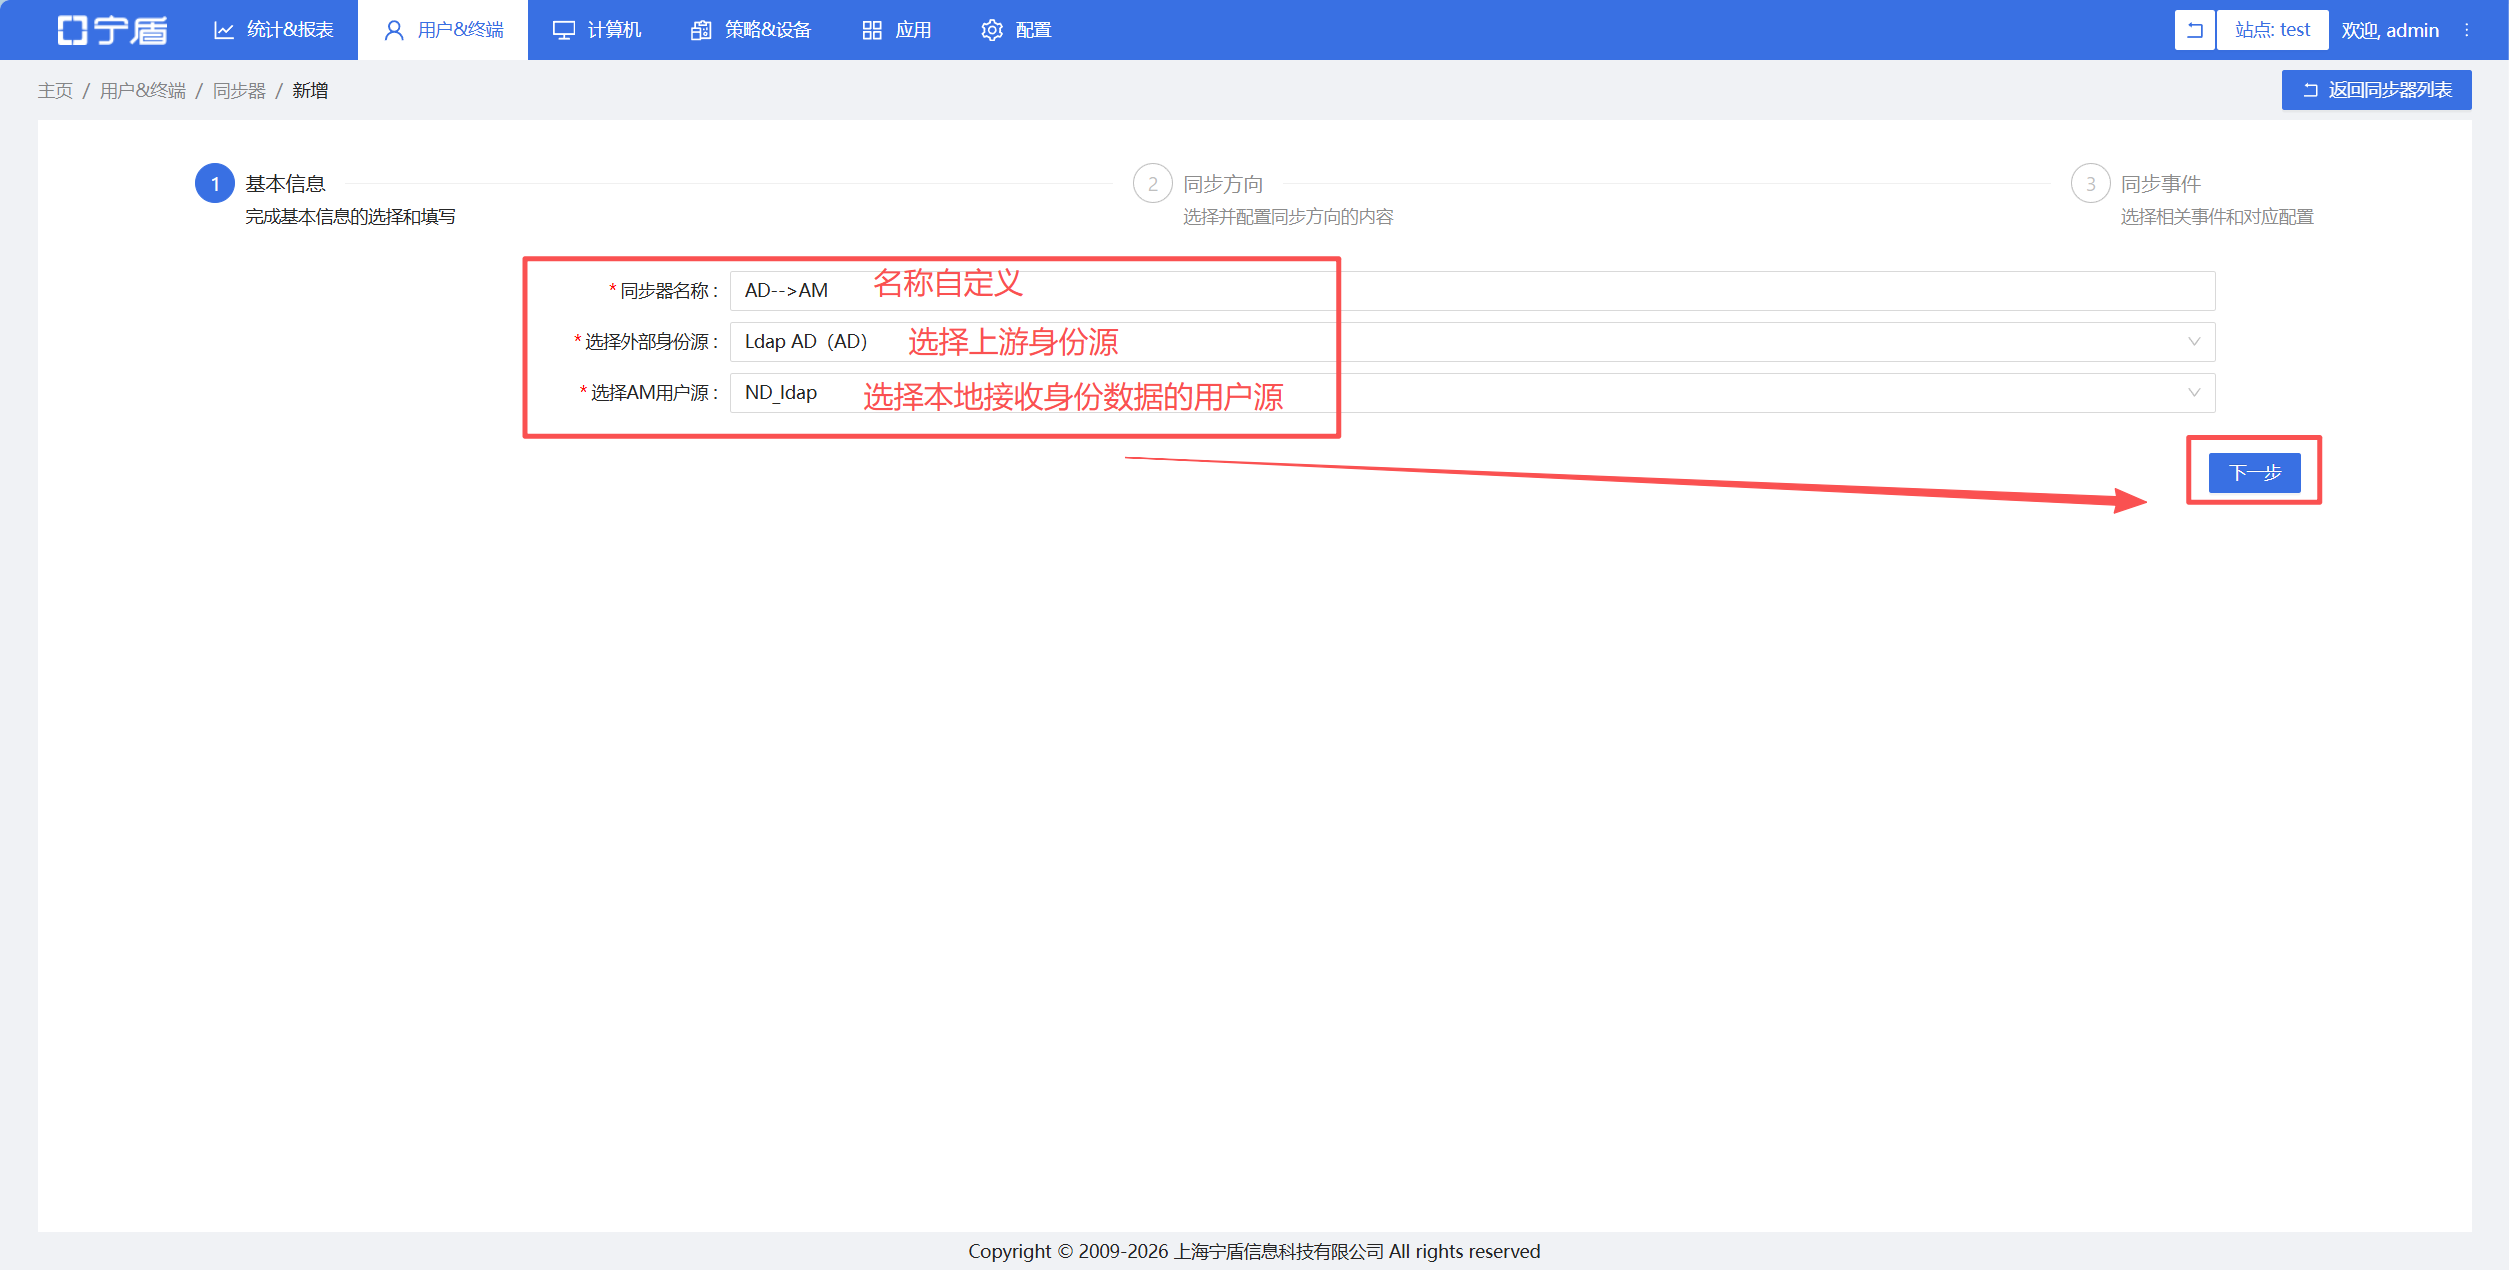
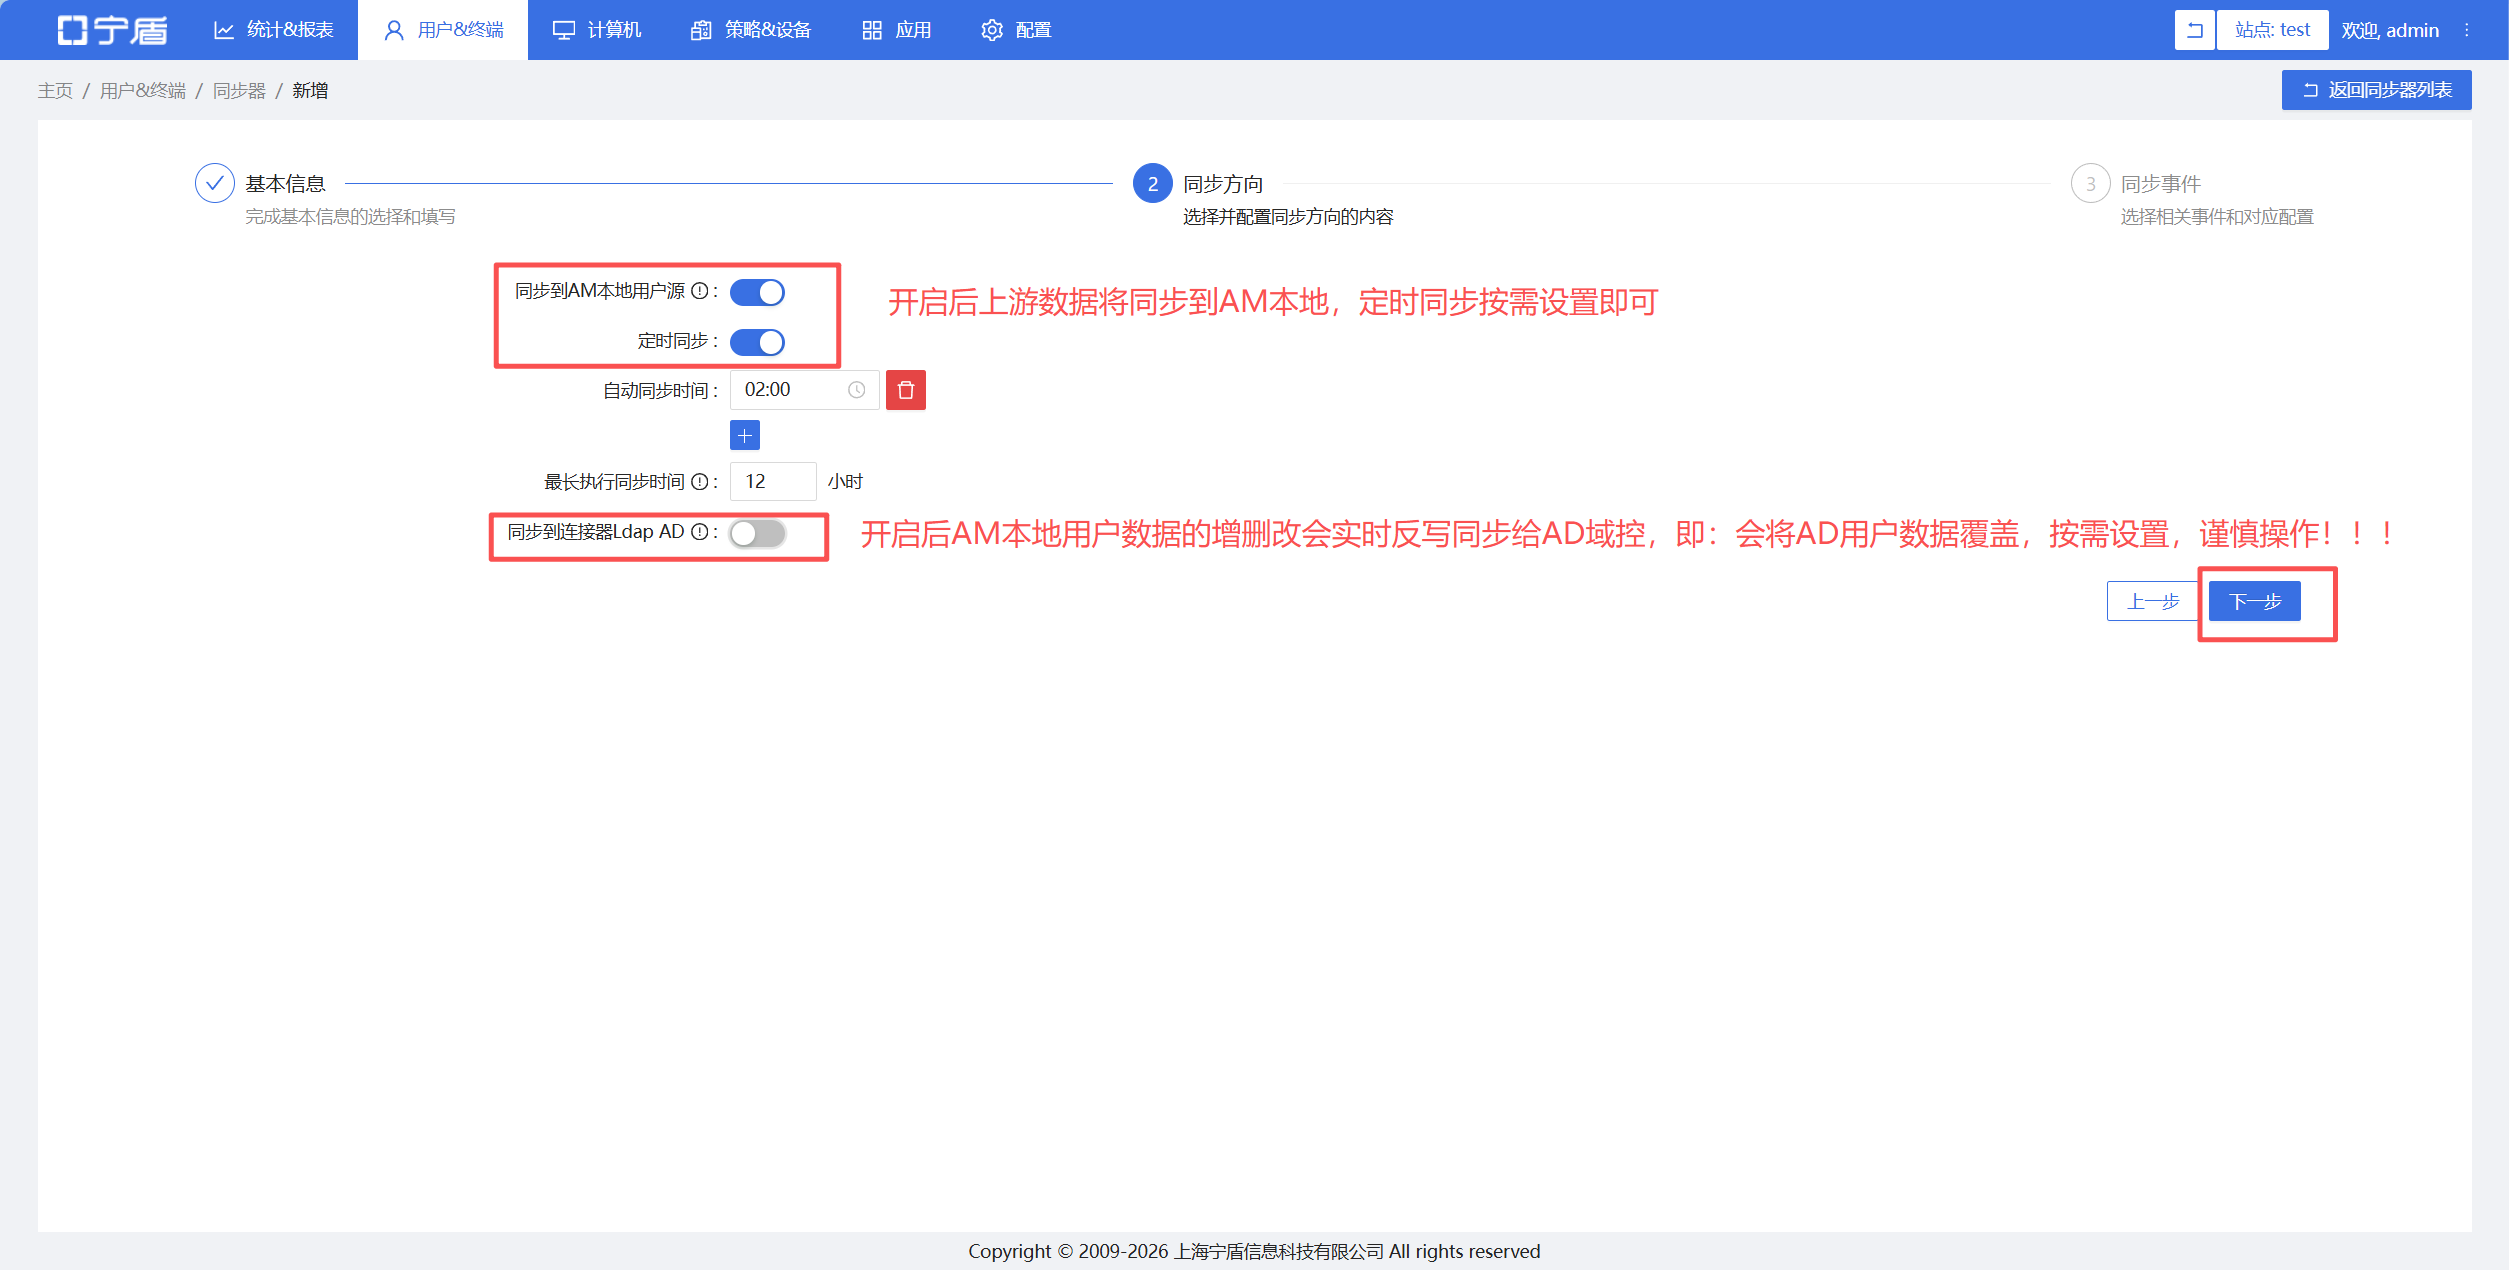
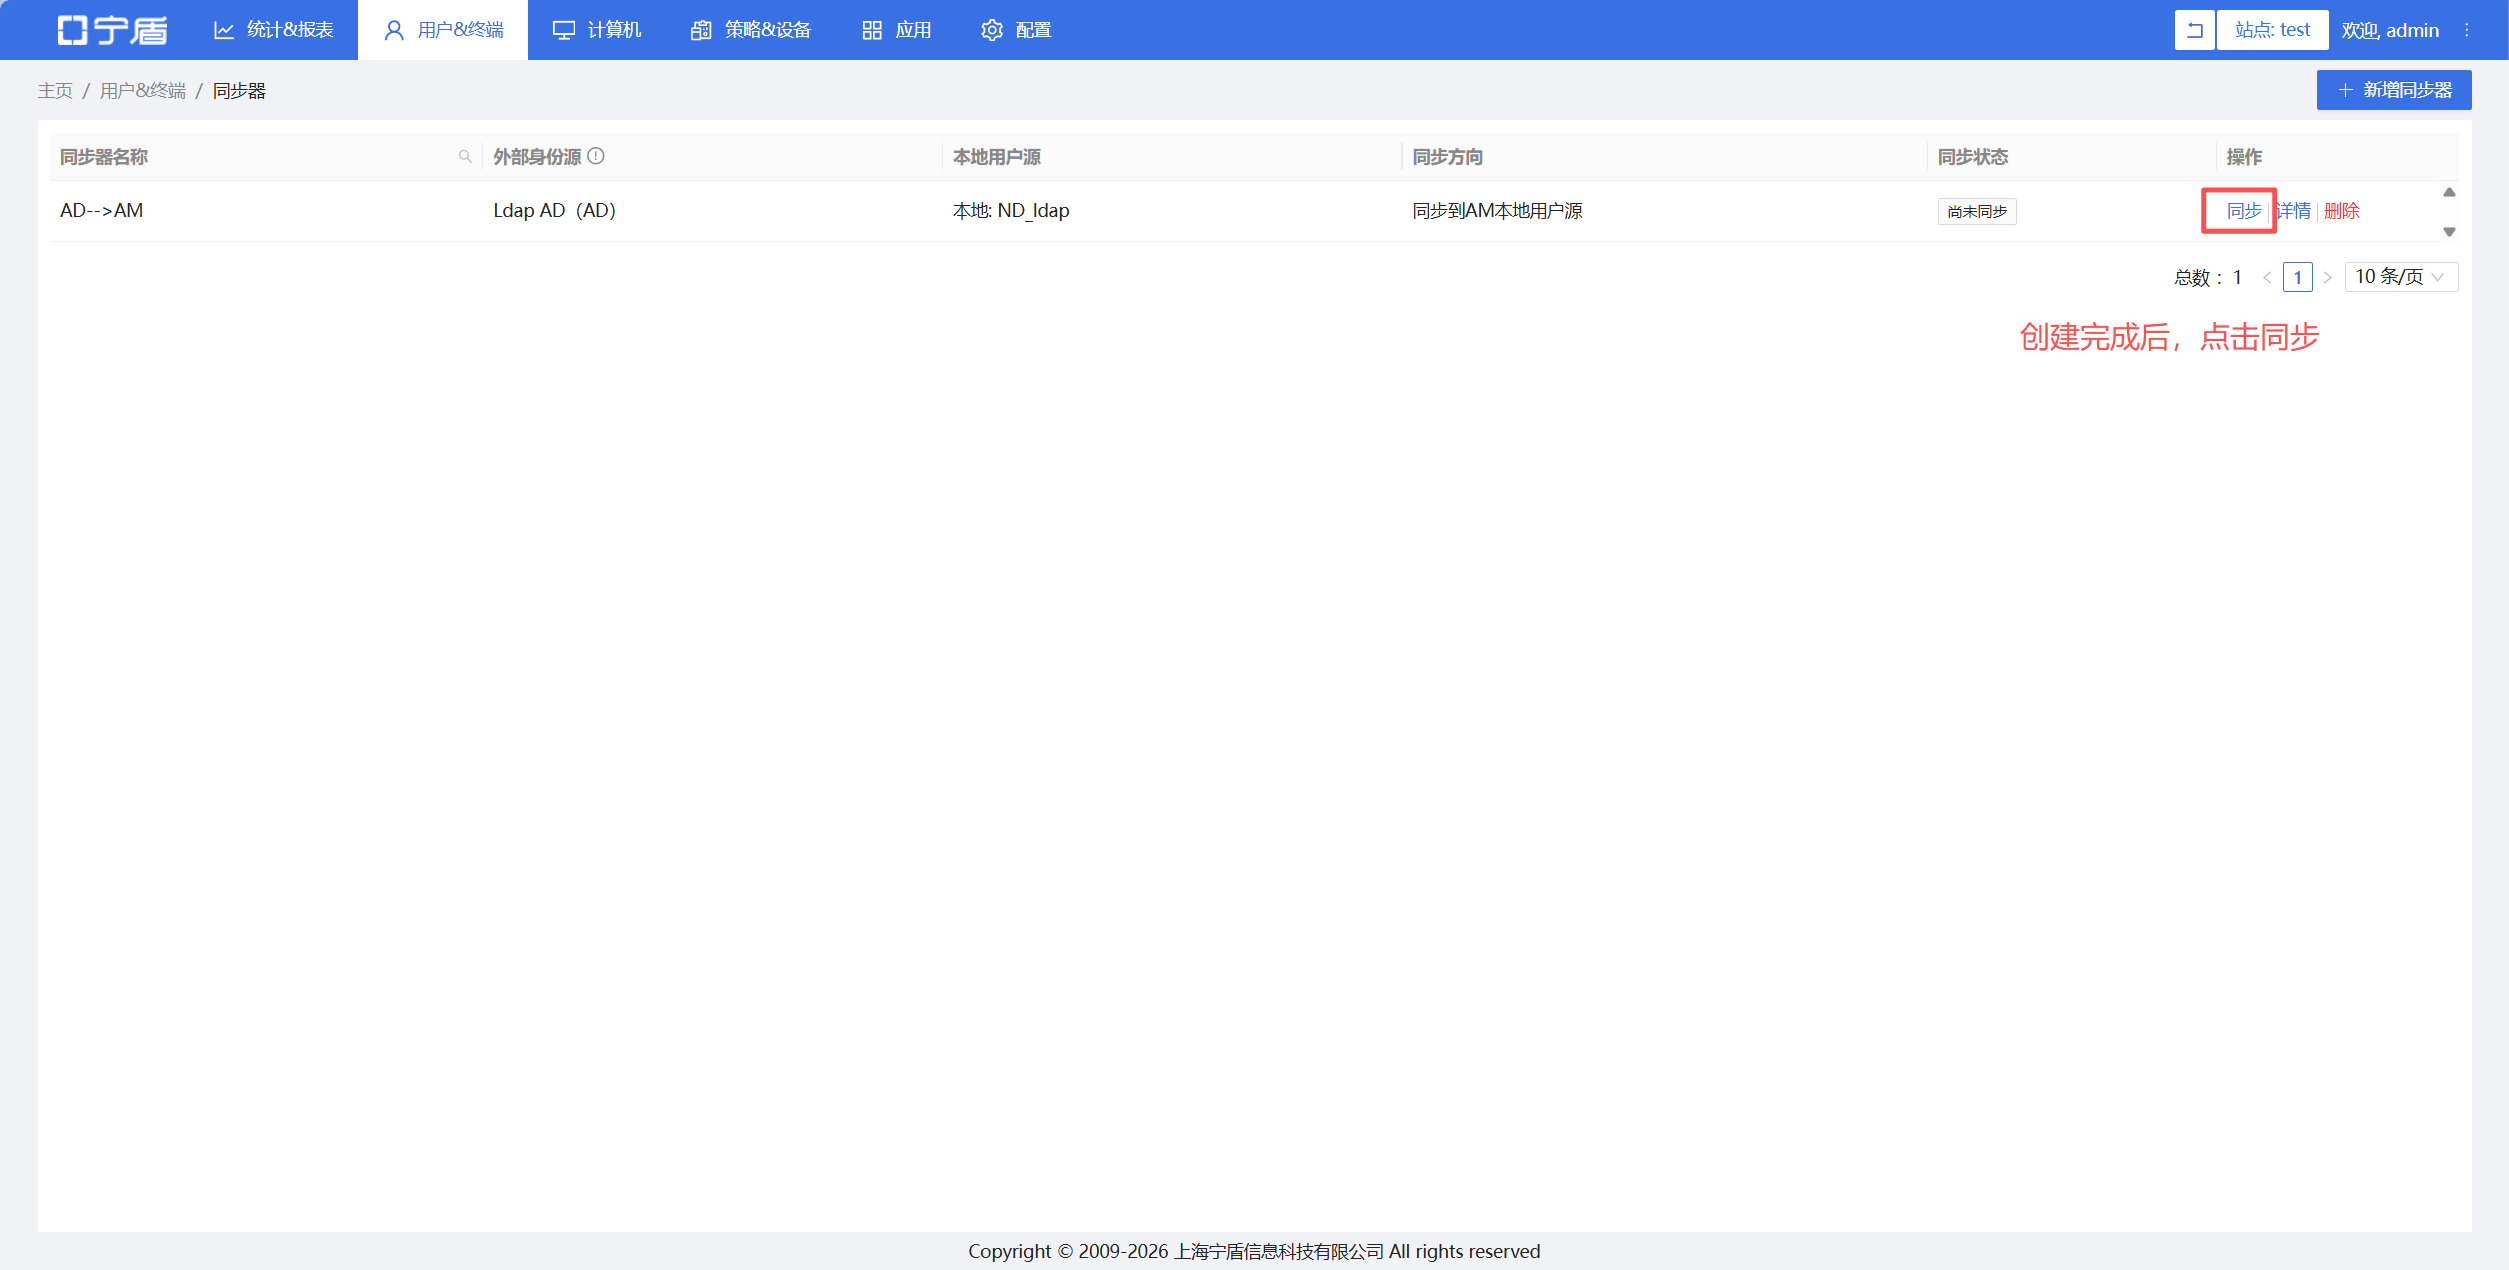
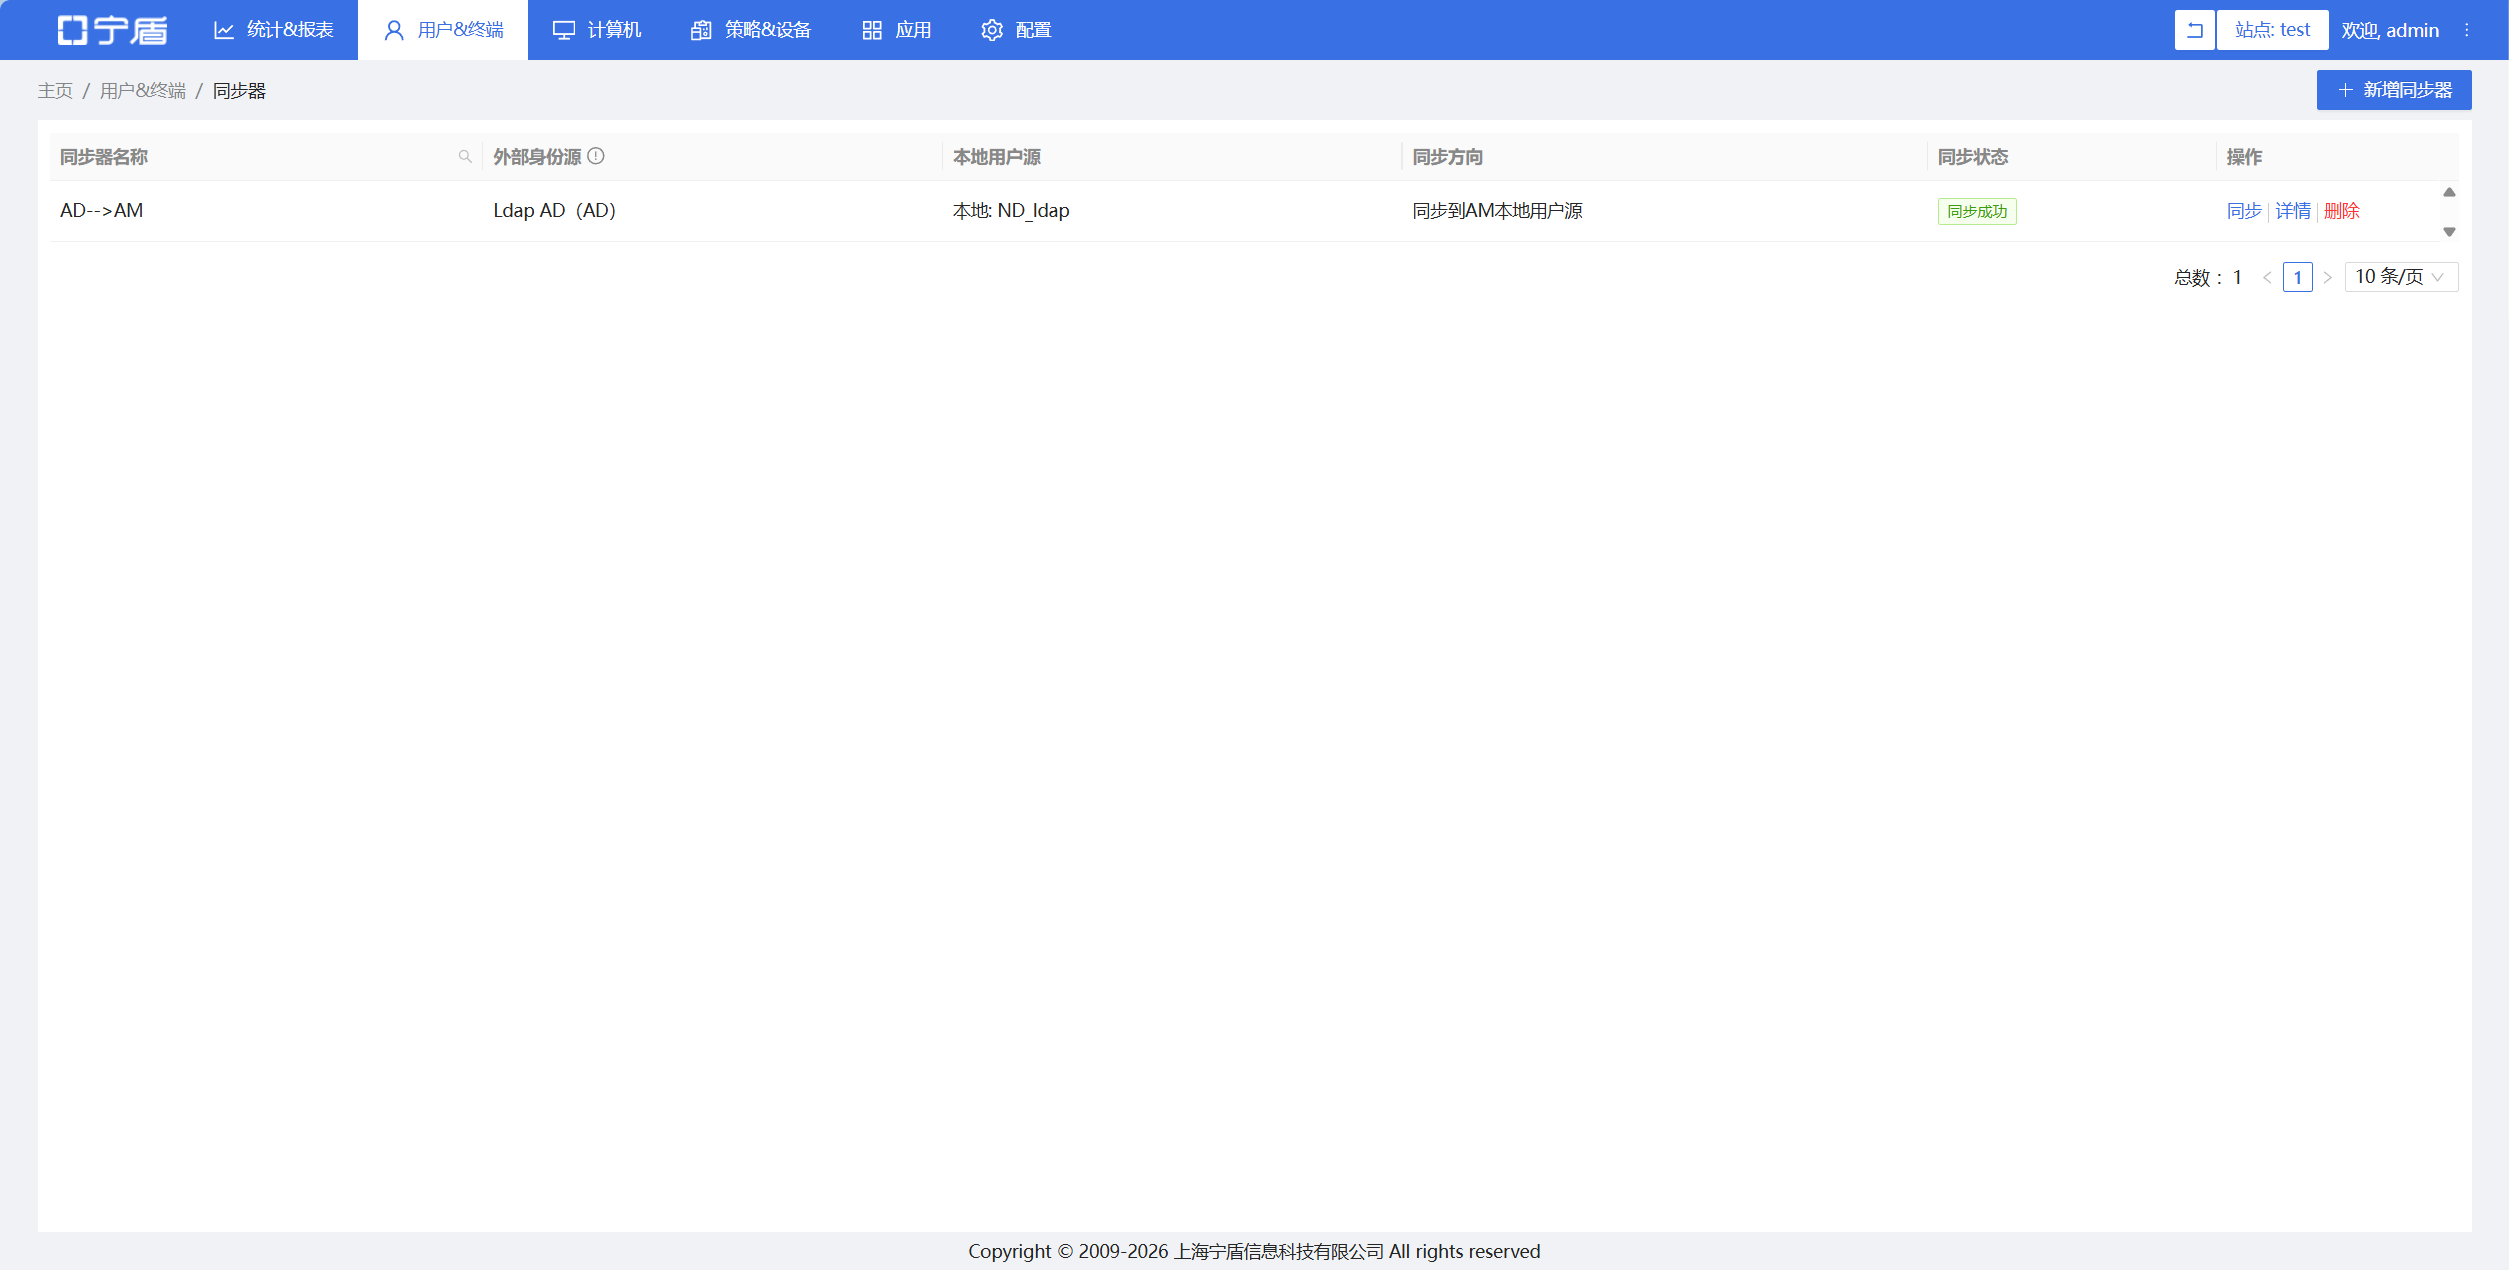
- 同步数据
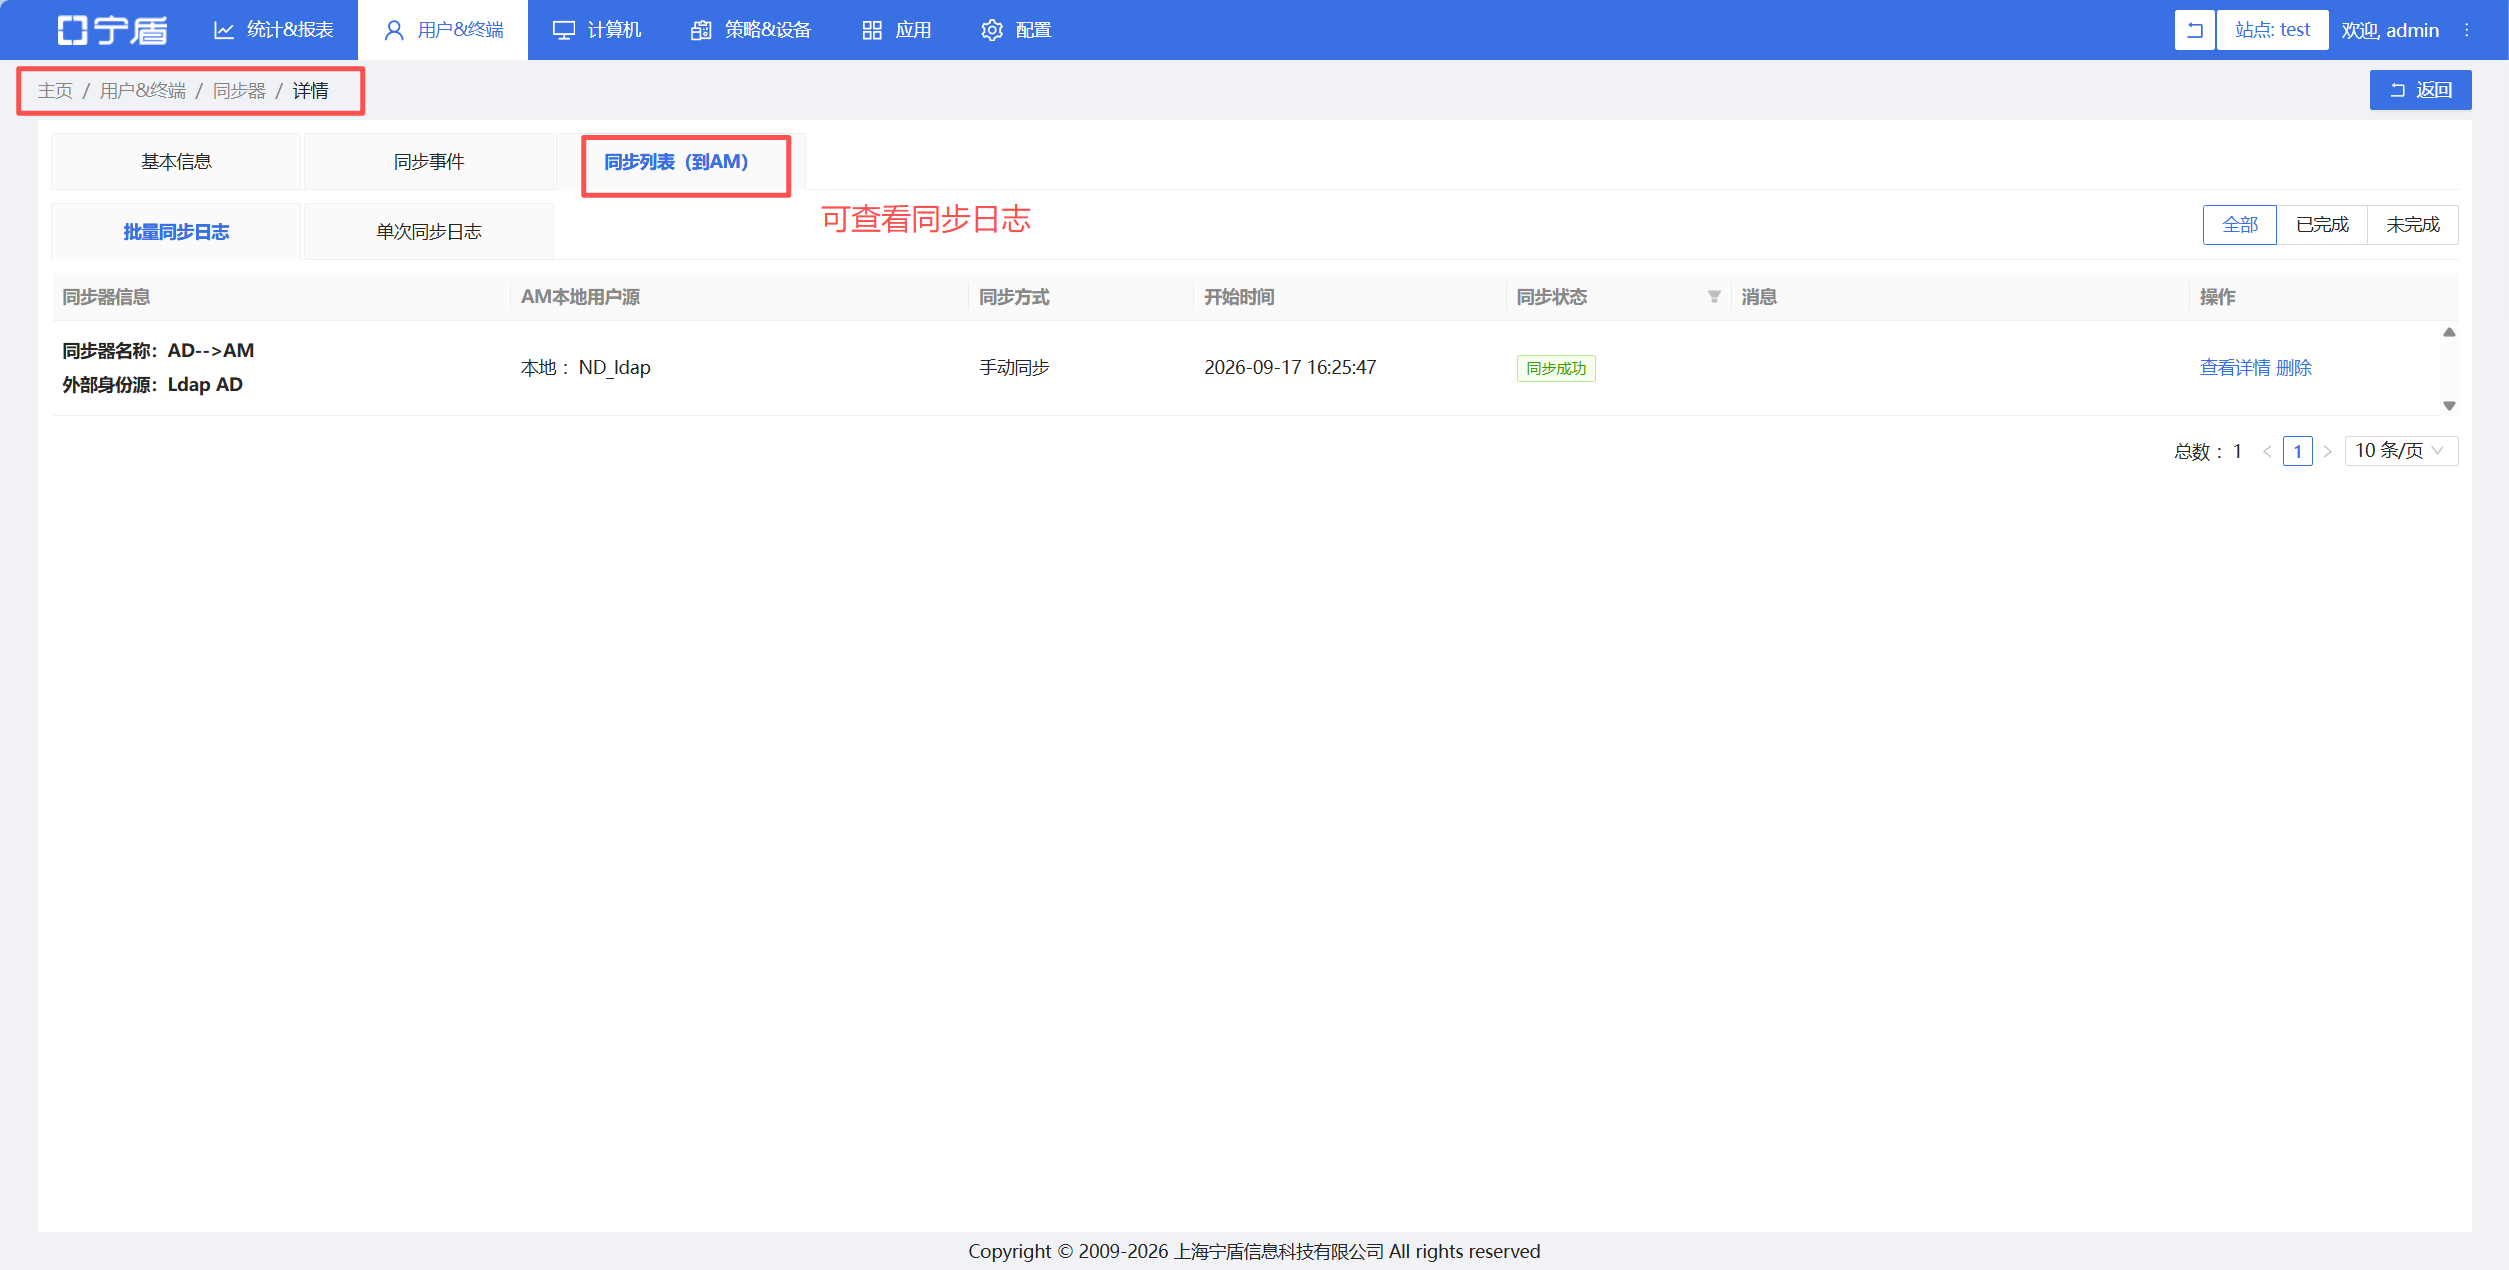
- 同步日志查看
企微用户
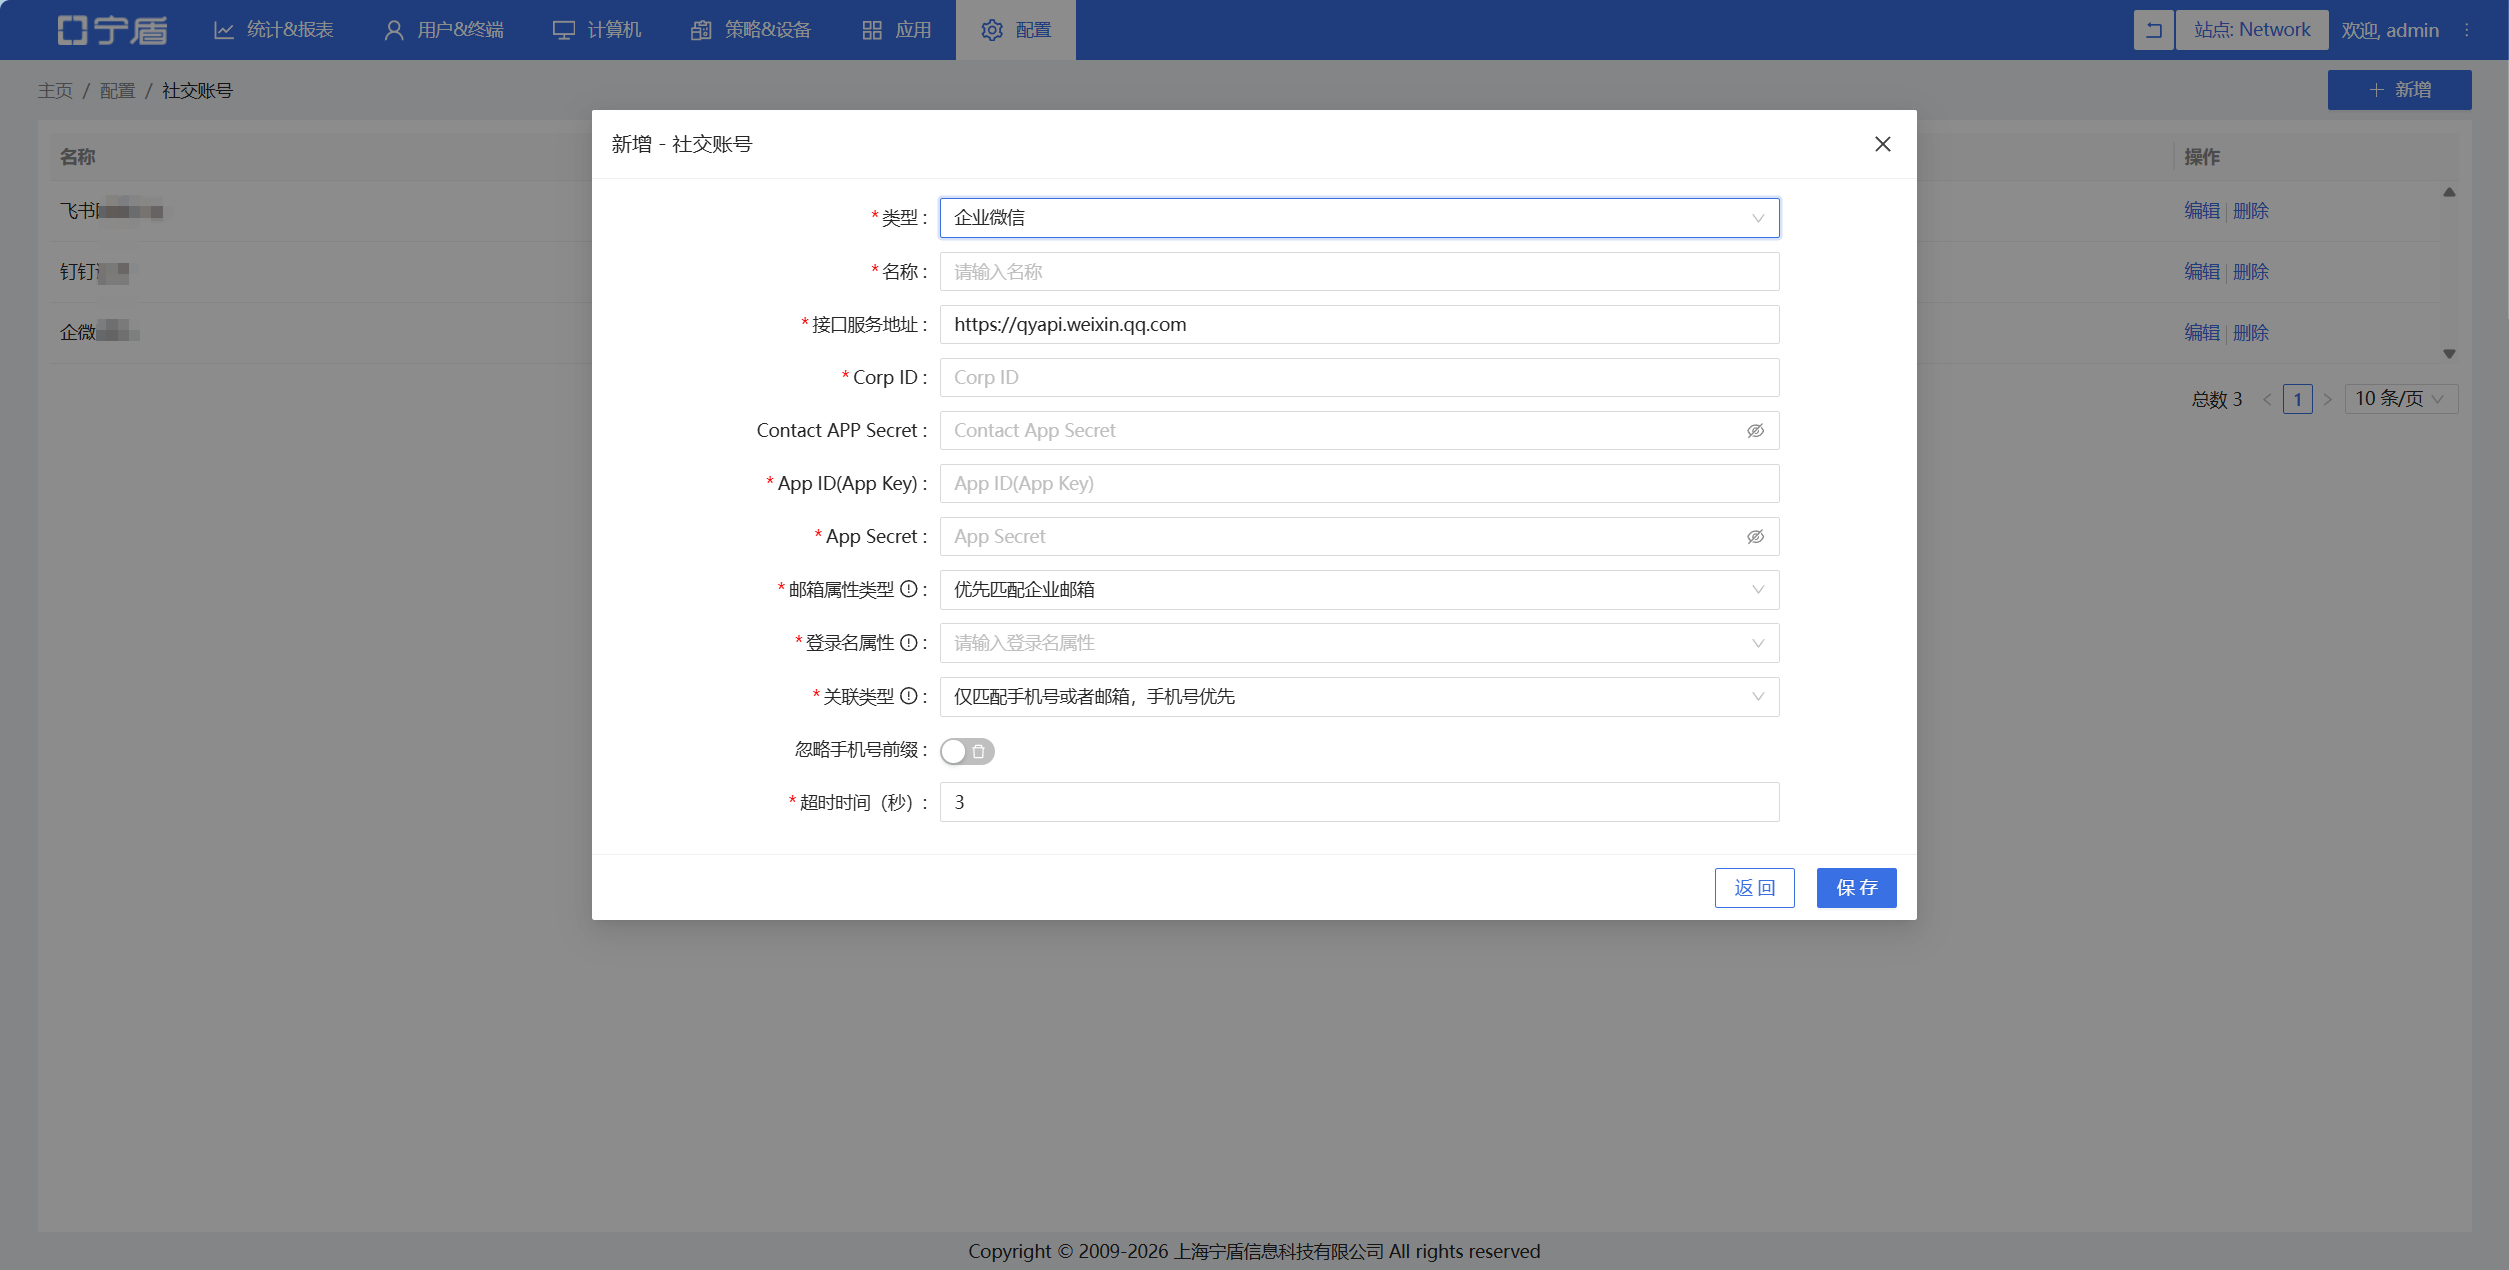
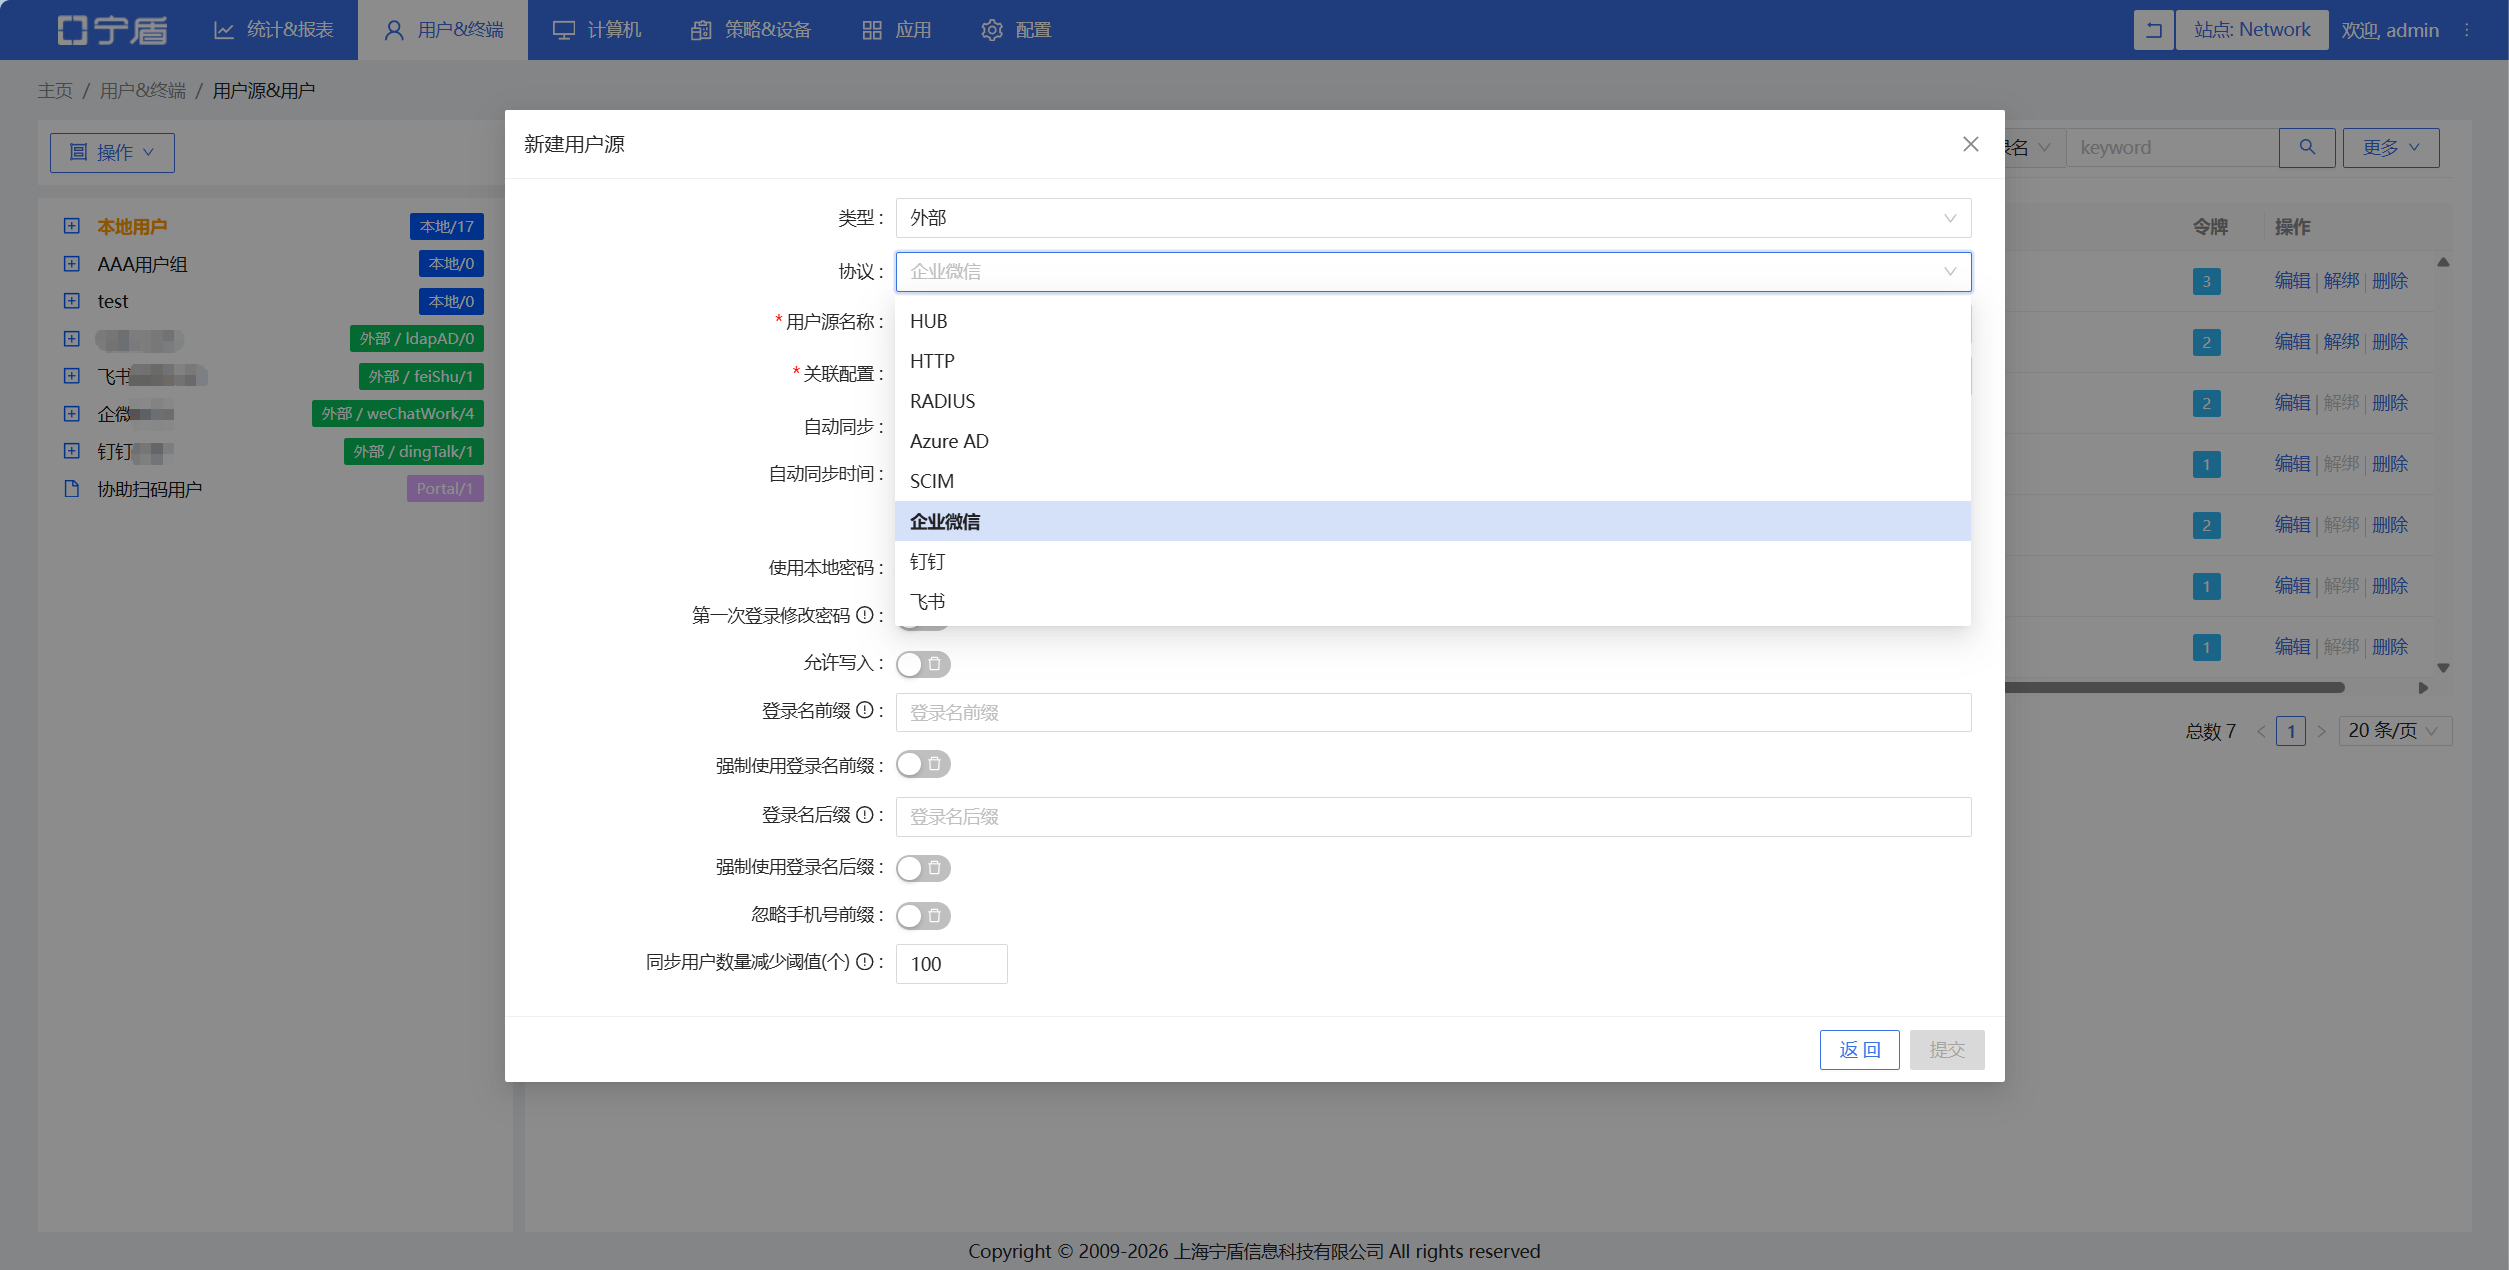
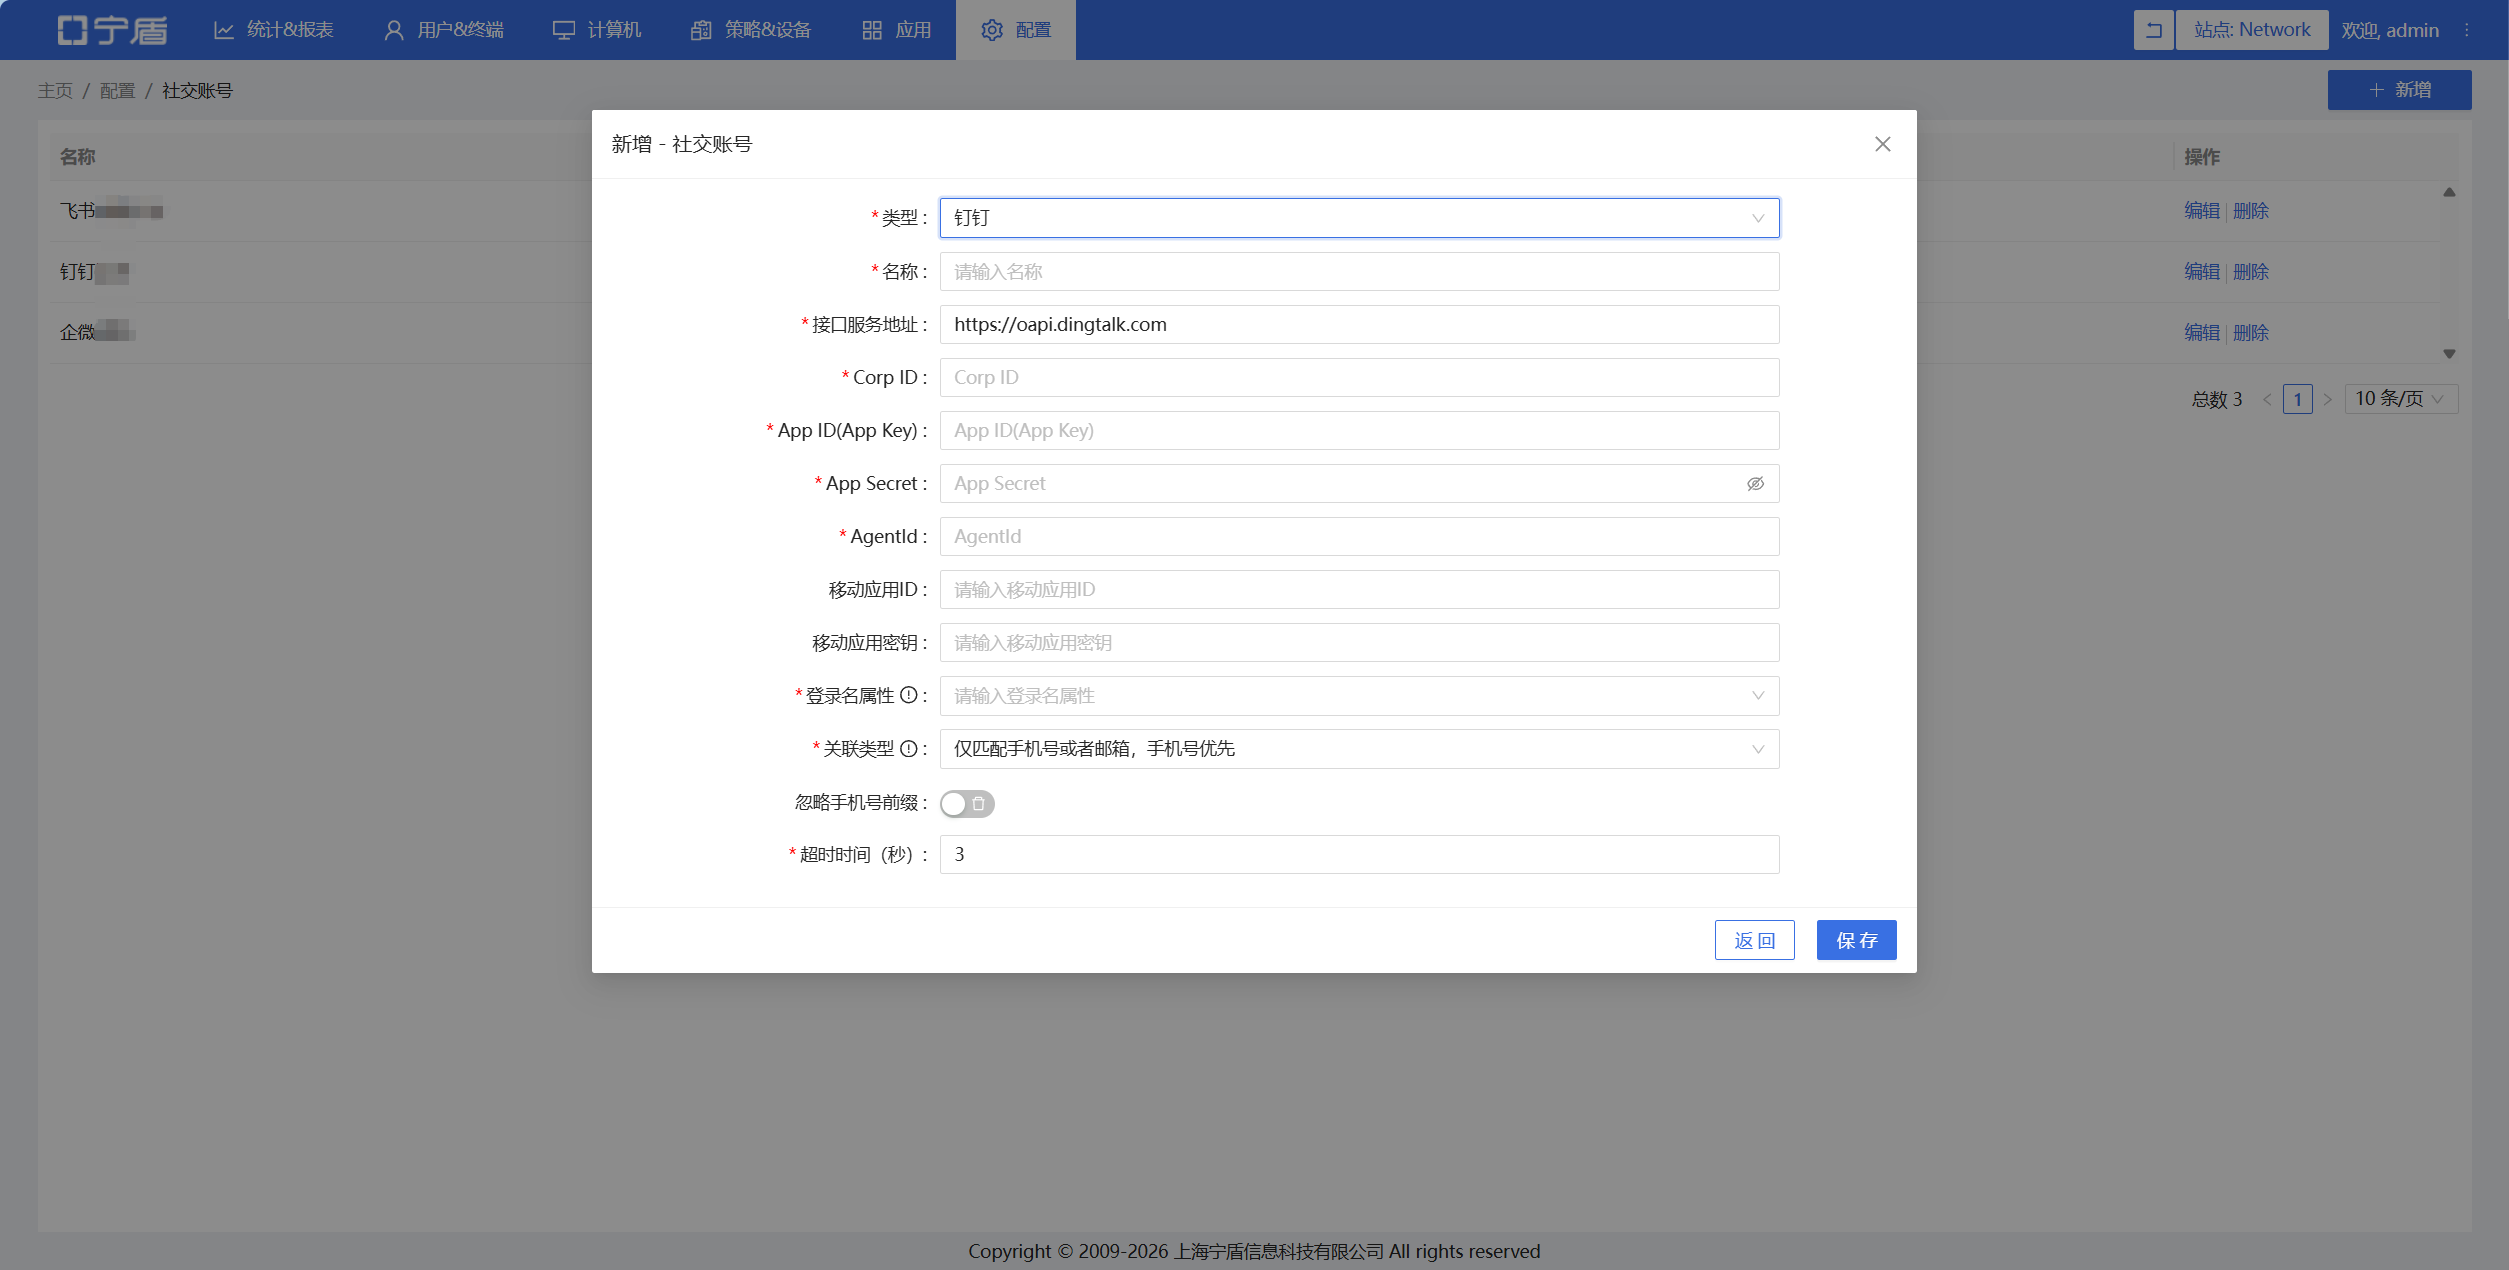
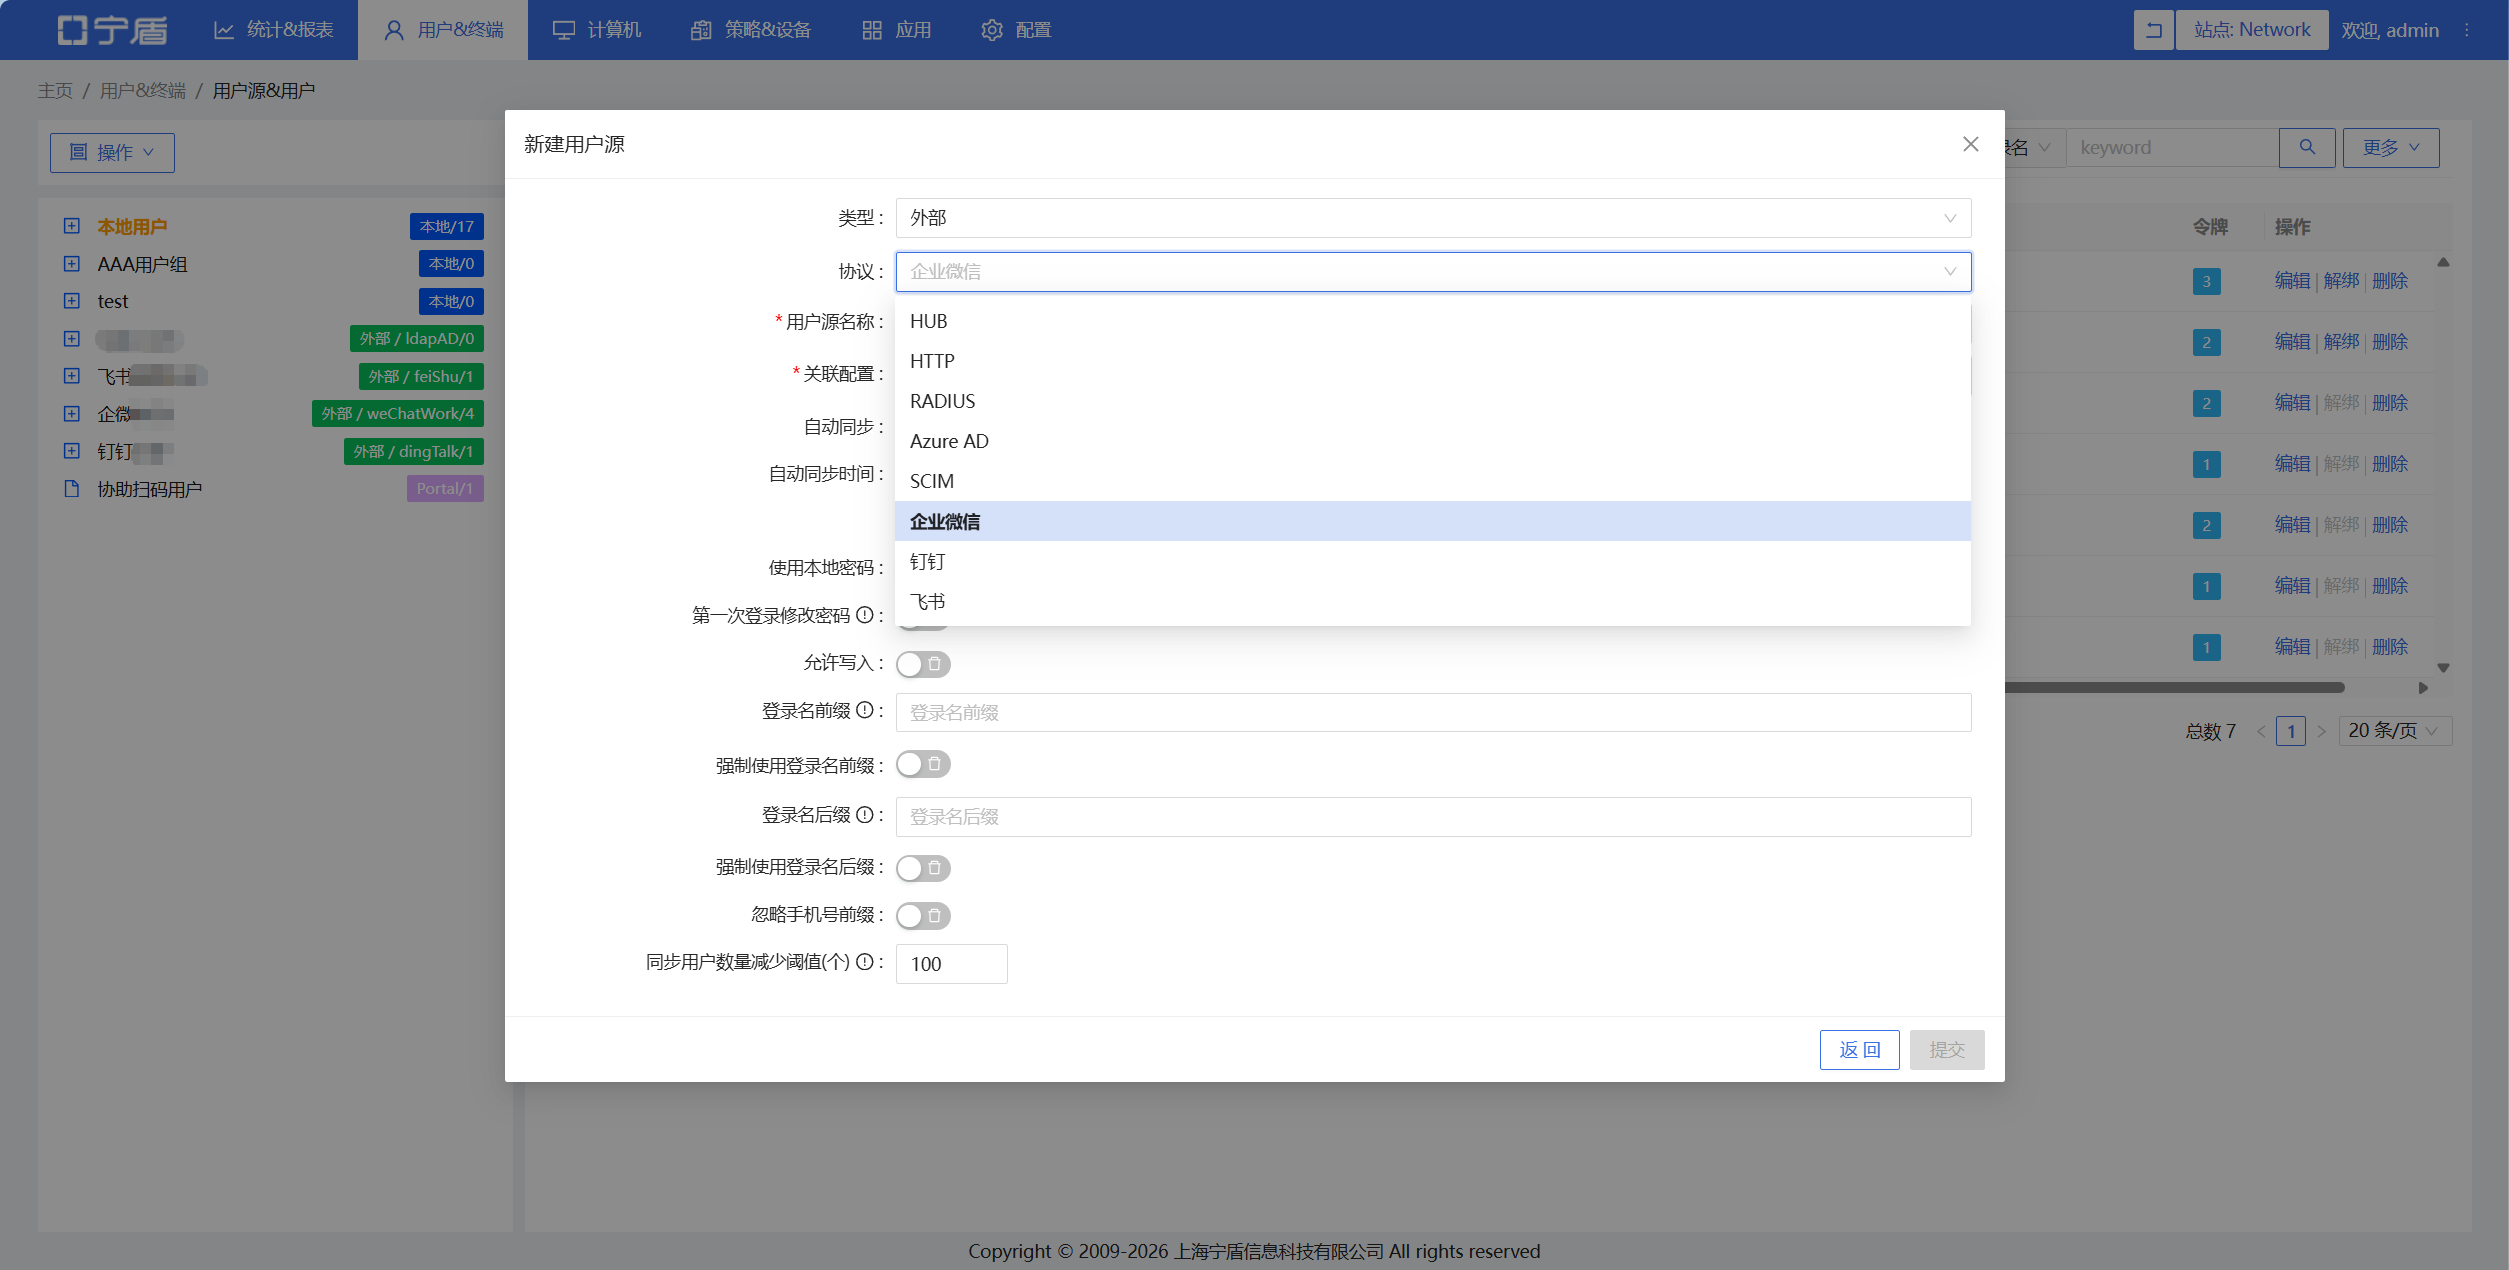
定位到【属性--社交账号】,右上角新增,类型选择企业微信,按照要求填写信息后保存。然后回到【用户&终端--用户】,点击【操作--新建用户源】,类型选择外部,协议选择企业微信,名称自定义,关联配置选择社交账号创建的企微。
飞书用户
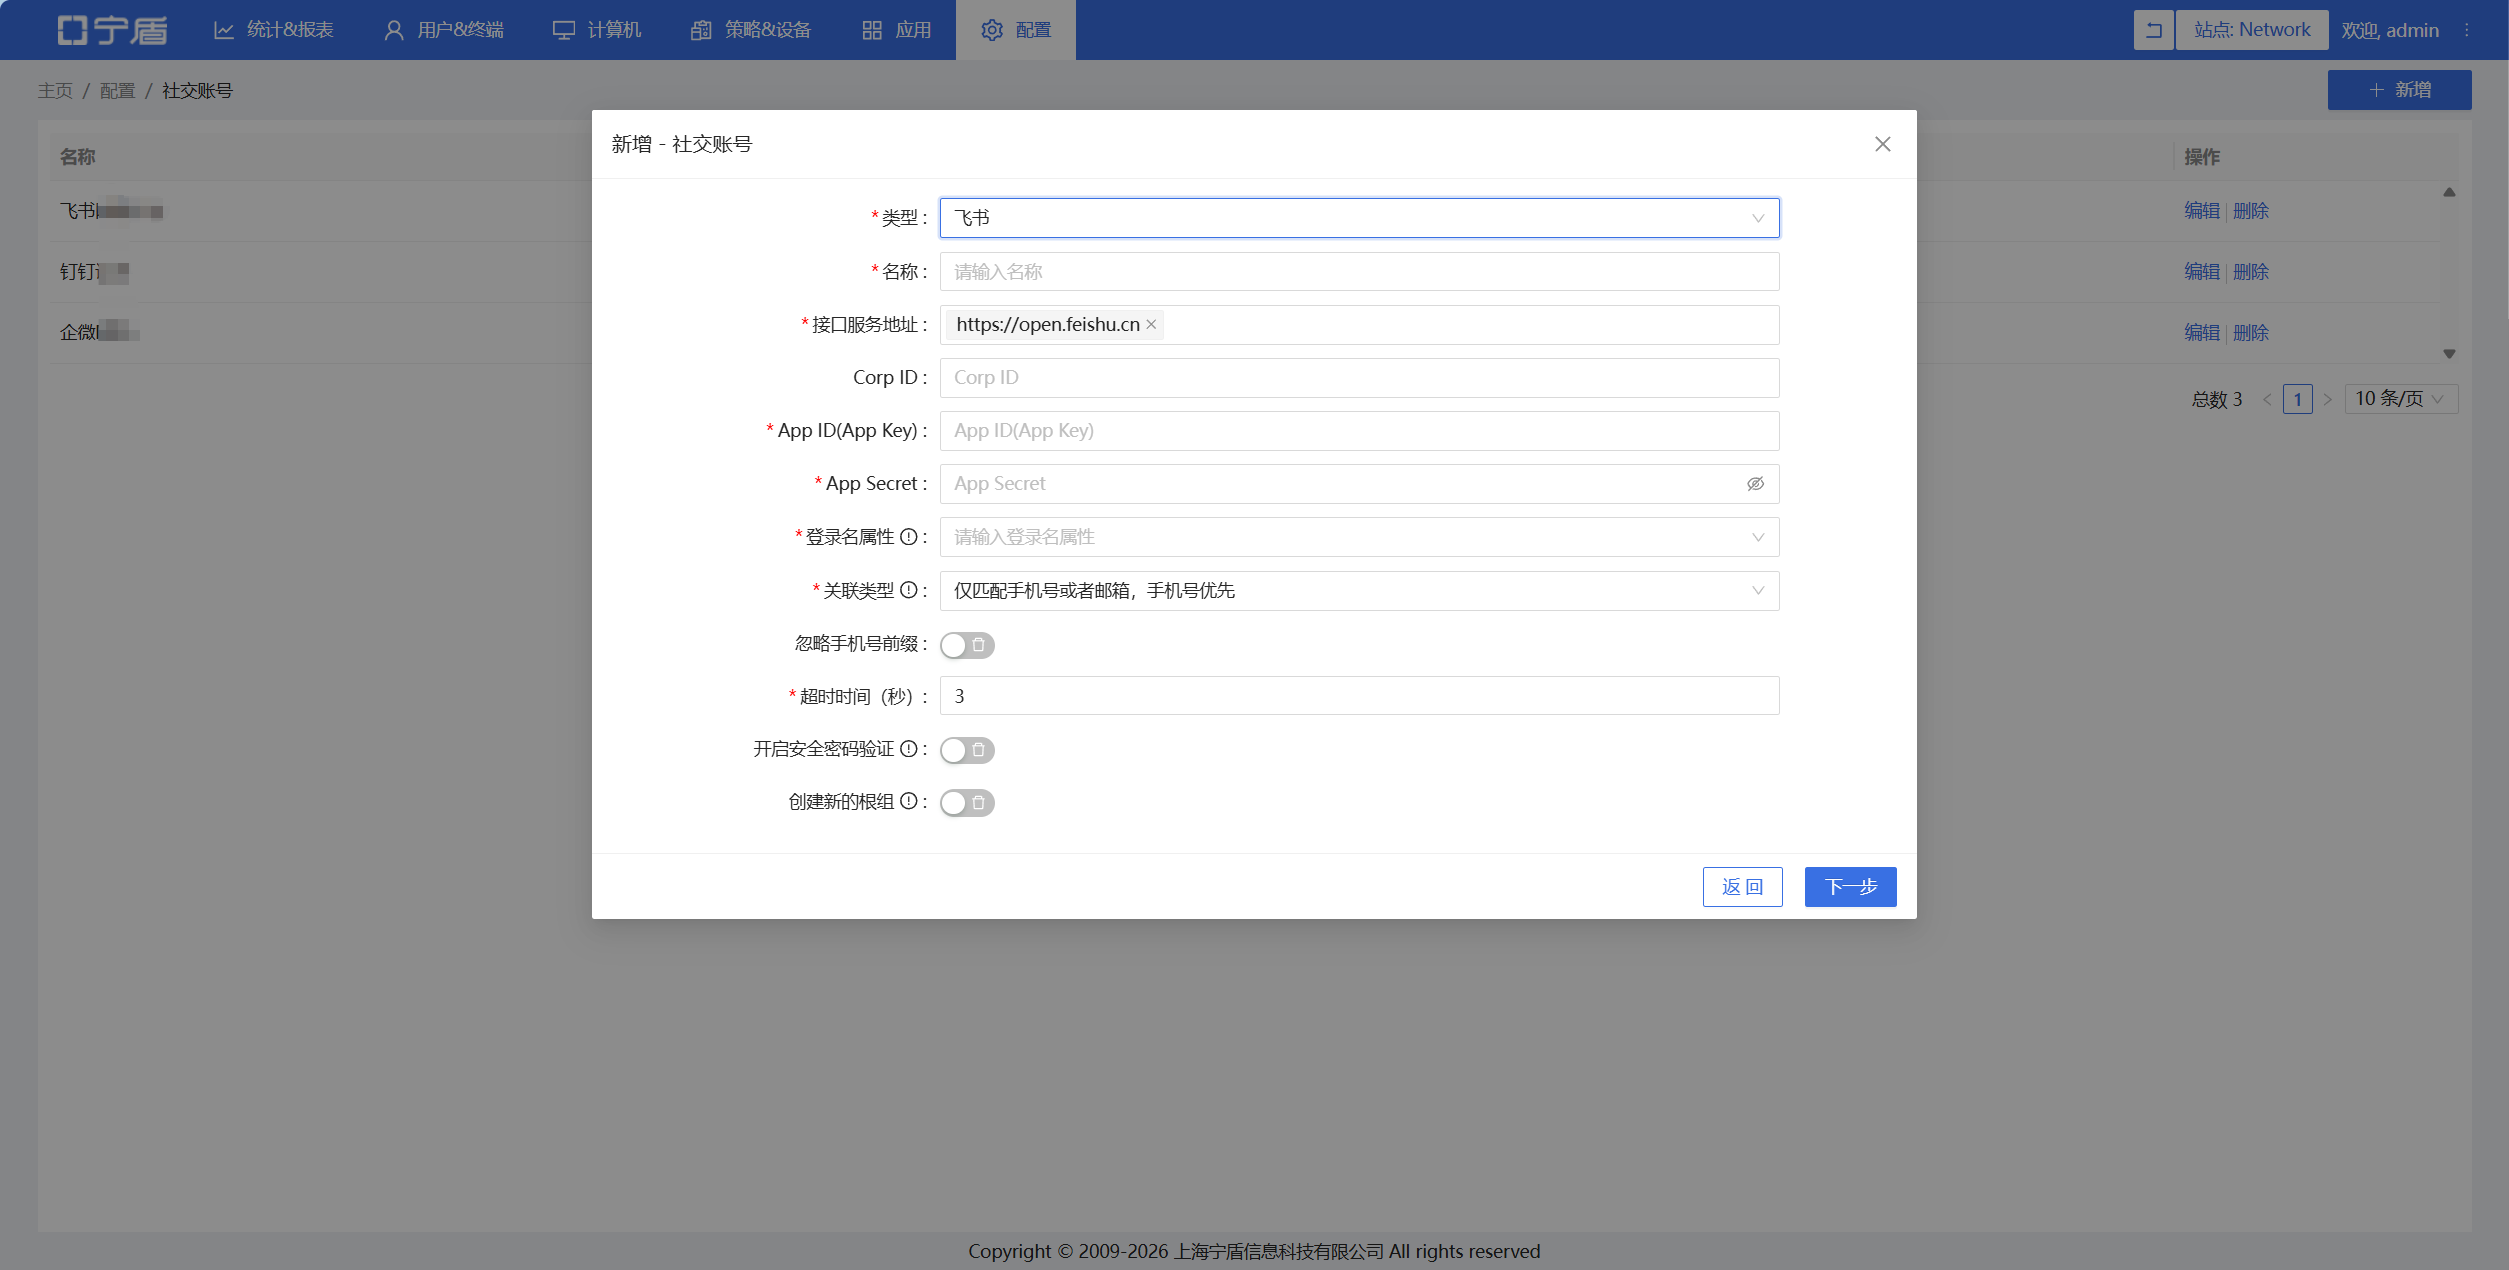
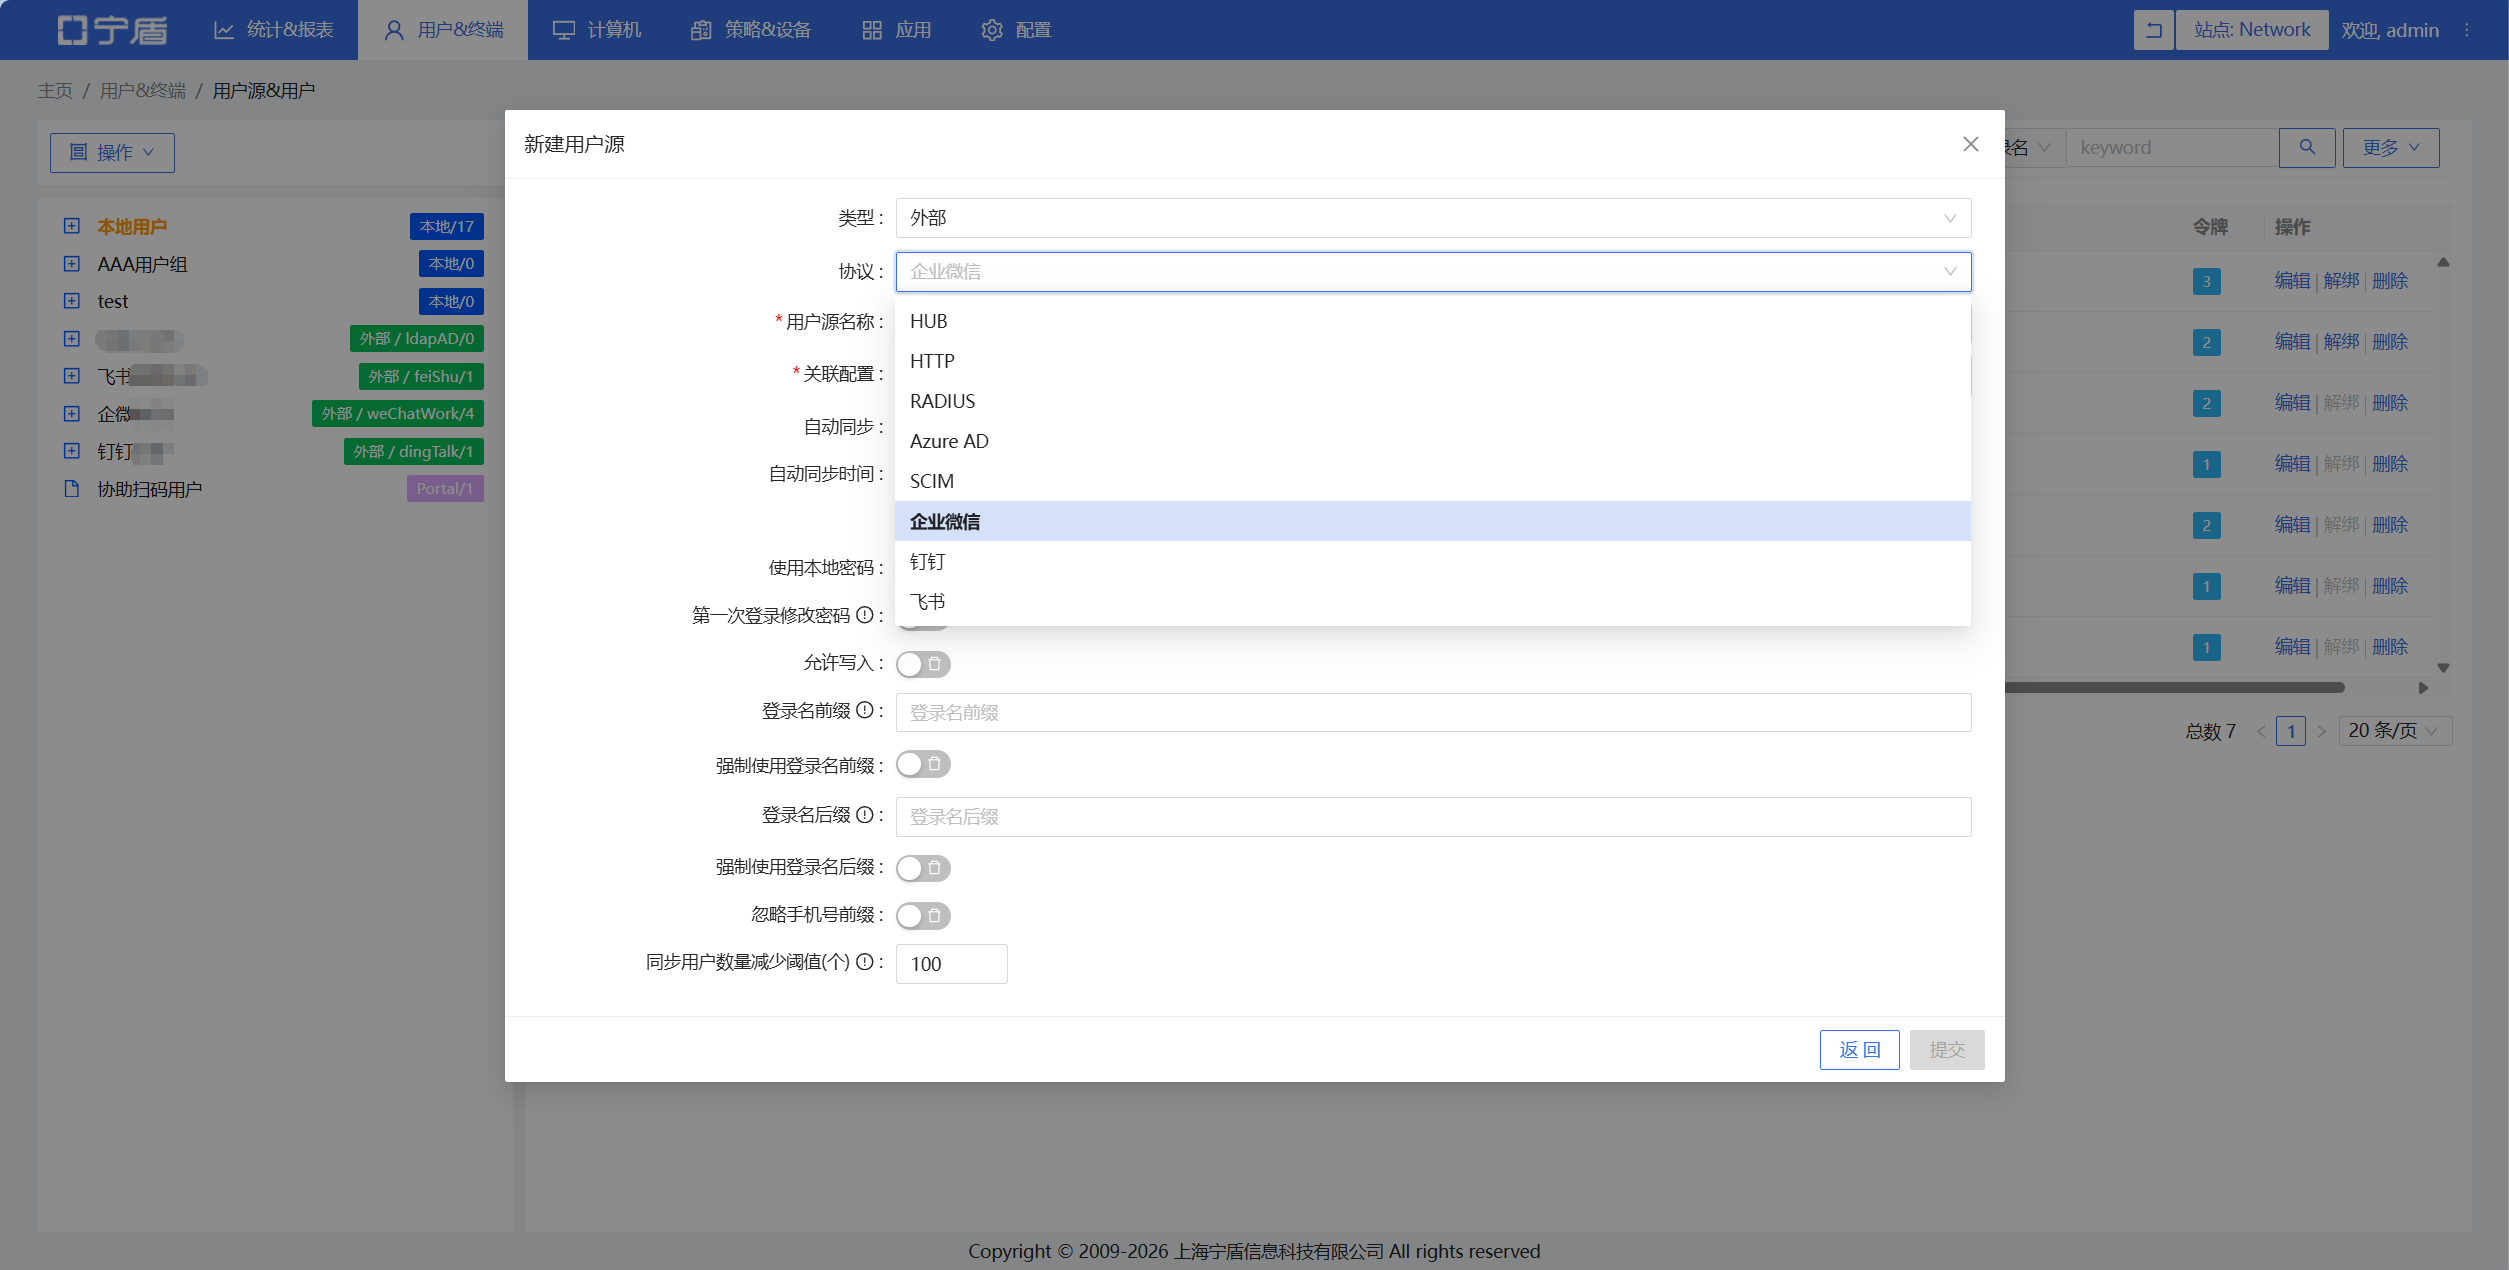
定位到【属性--社交账号】,右上角新增,类型选择飞书,按照要求填写信息后保存。然后回到【用户&终端--用户】,点击【操作--新建用户源】,类型选择外部,协议选择飞书,名称自定义,关联配置选择社交账号创建的飞书。
钉钉用户
定位到【属性--社交账号】,右上角新增,类型选择钉钉,按照要求填写信息后保存。然后回到【用户&终端--用户】,点击【操作--新建用户源】,类型选择外部,协议选择钉钉,名称自定义,关联配置选择社交账号创建的钉钉。
角色管理
新建/更新角色
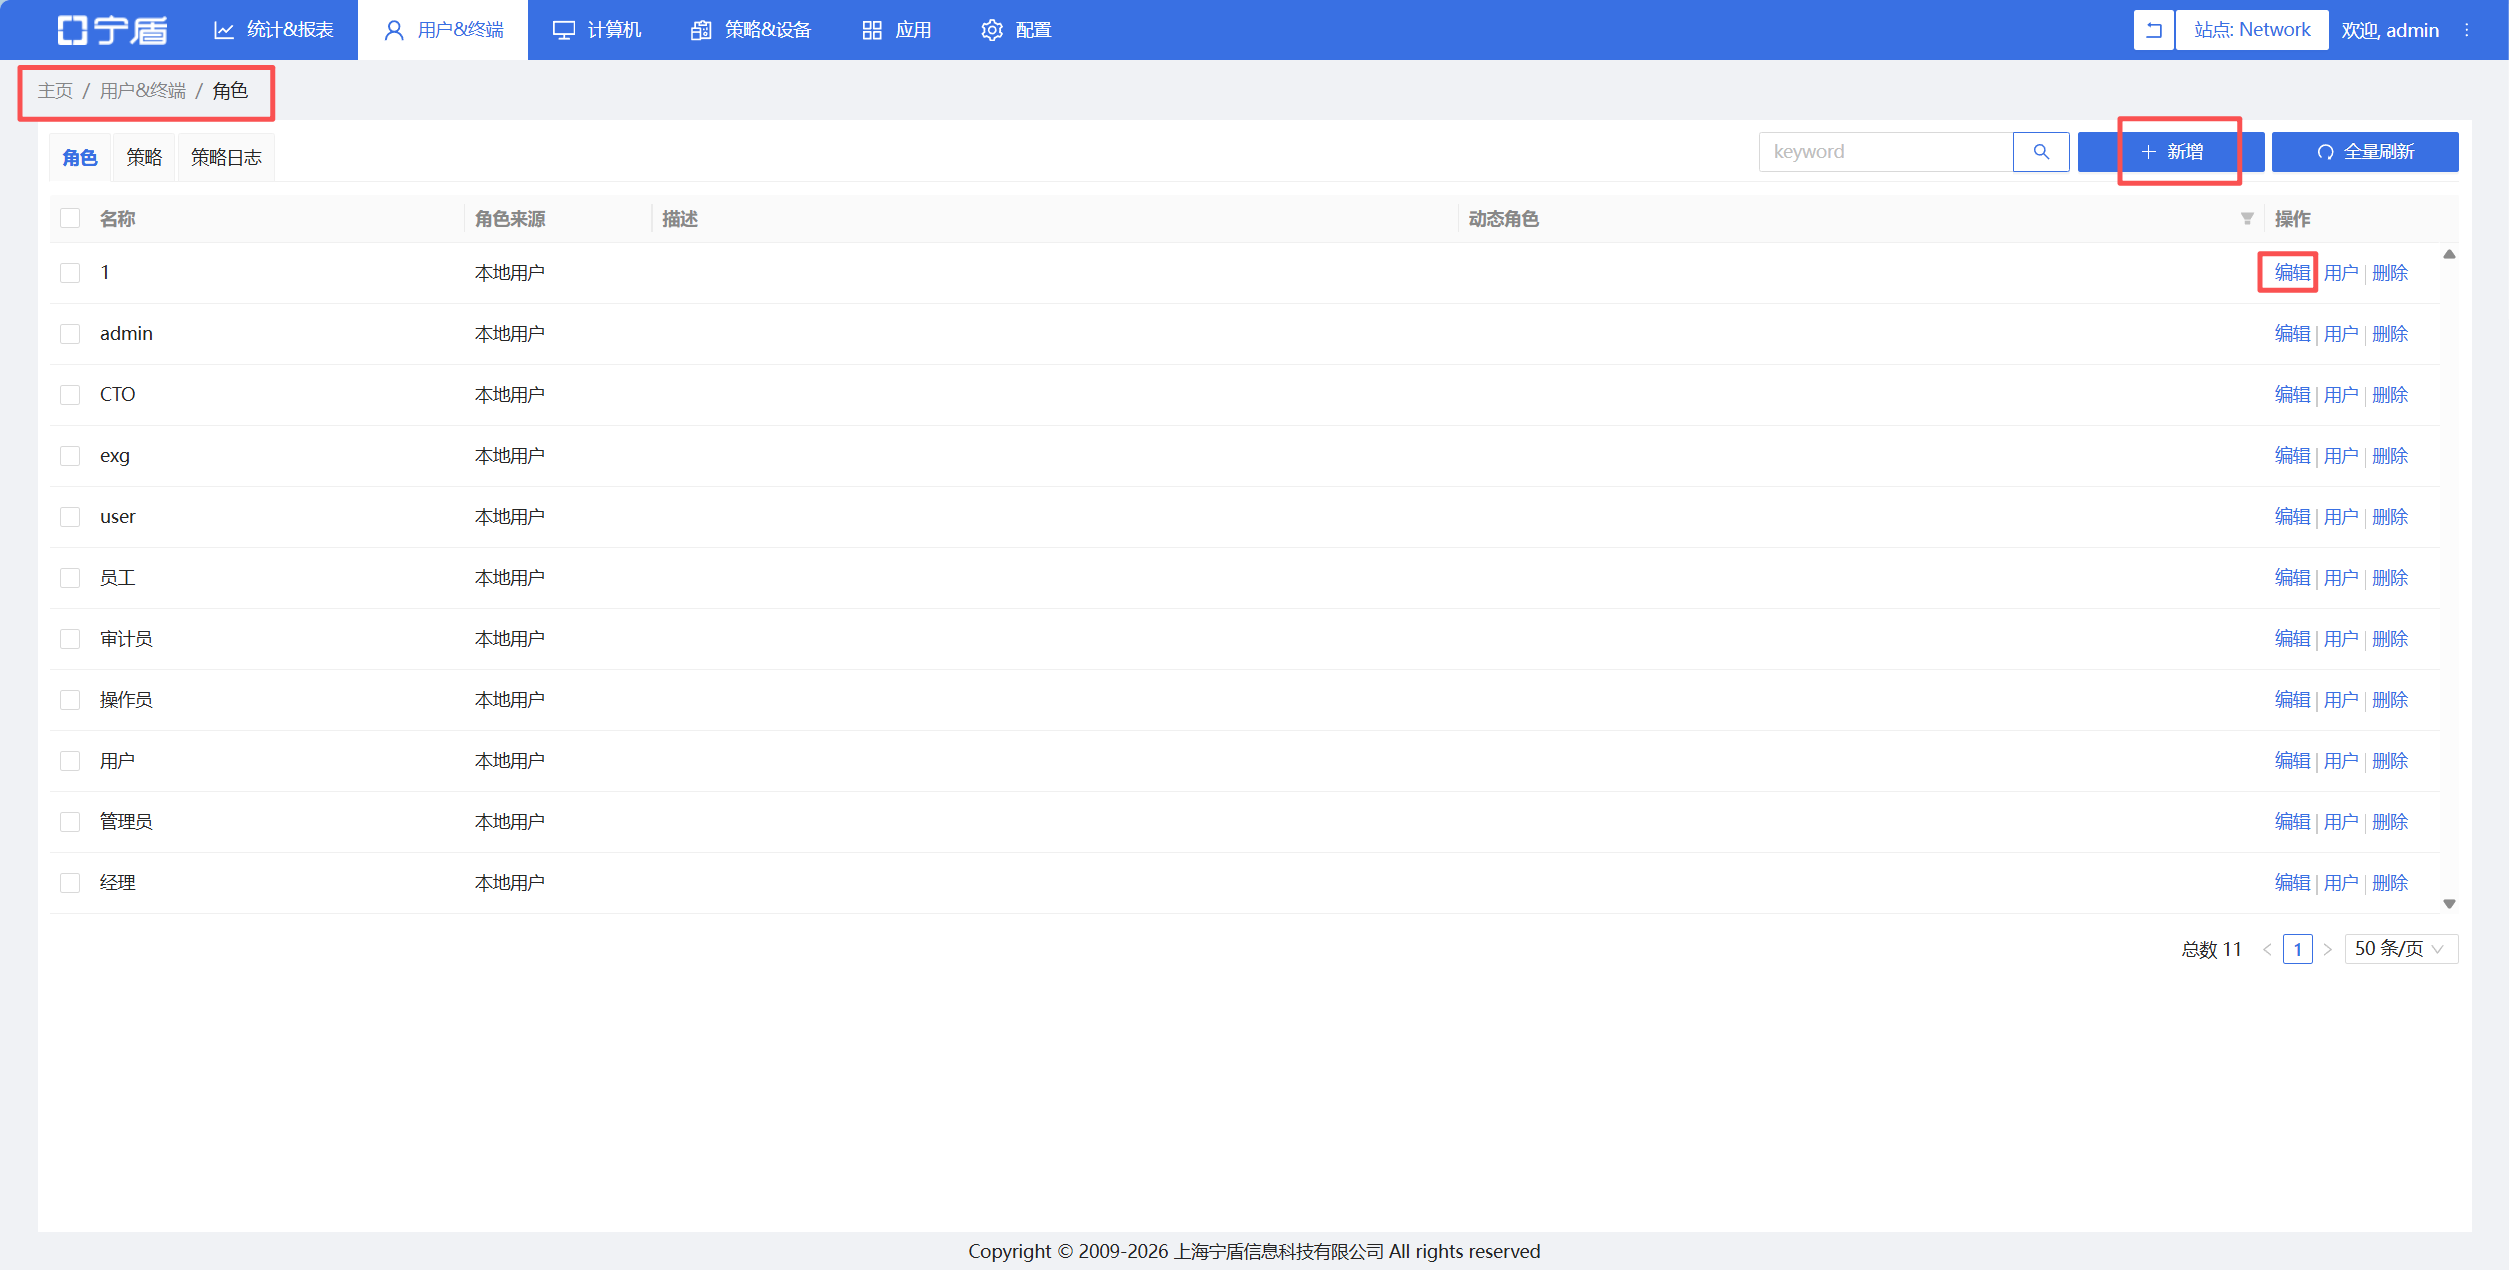
定位到【用户&终端--角色】,点击新增或者编辑,即可新增角色或者编辑现有角色。
角色策略
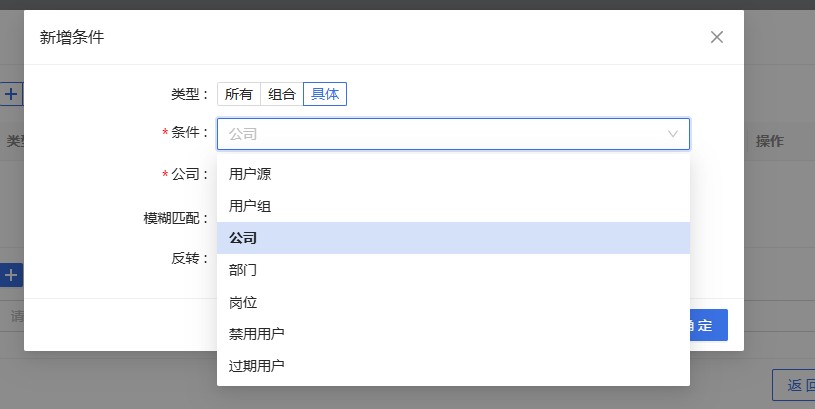
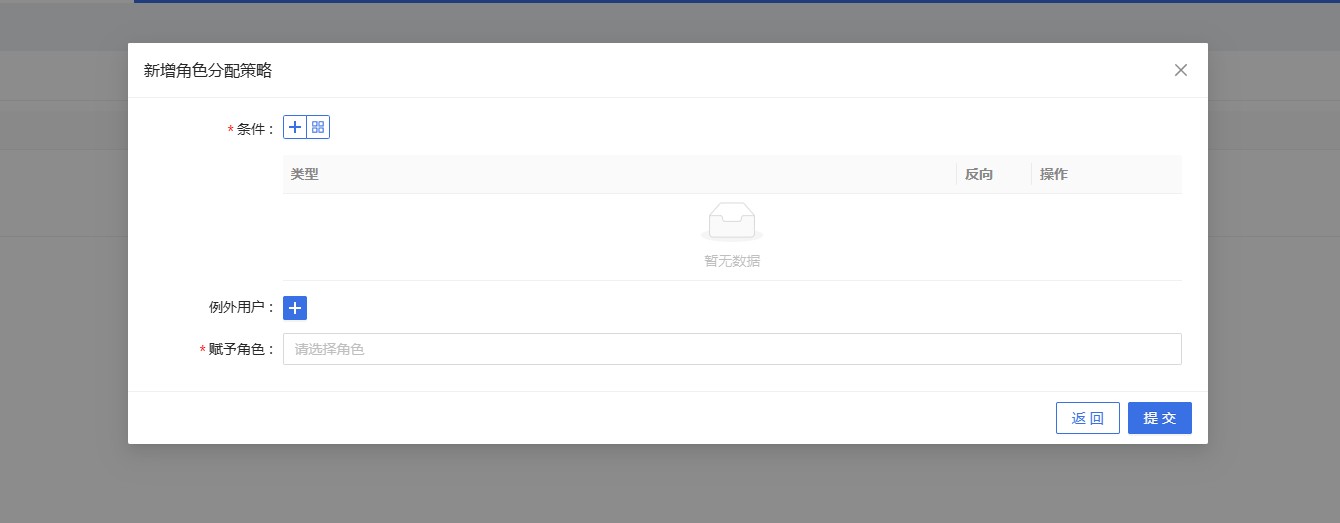
定位到【用户&终端--角色--策略】,根据条件和策略来分配对应角色,条件可以选择用户源、用户组、公司、部门、岗位、禁用用户、过期用户等,可以根据实际情况进行进行自由组合条件搭配,例如可以根据条件进行自动分配角色。策略可以根据用户的信息更新自动触发,根据数据进行匹配自动赋予策略设定的角色。
账号安全
密码策略
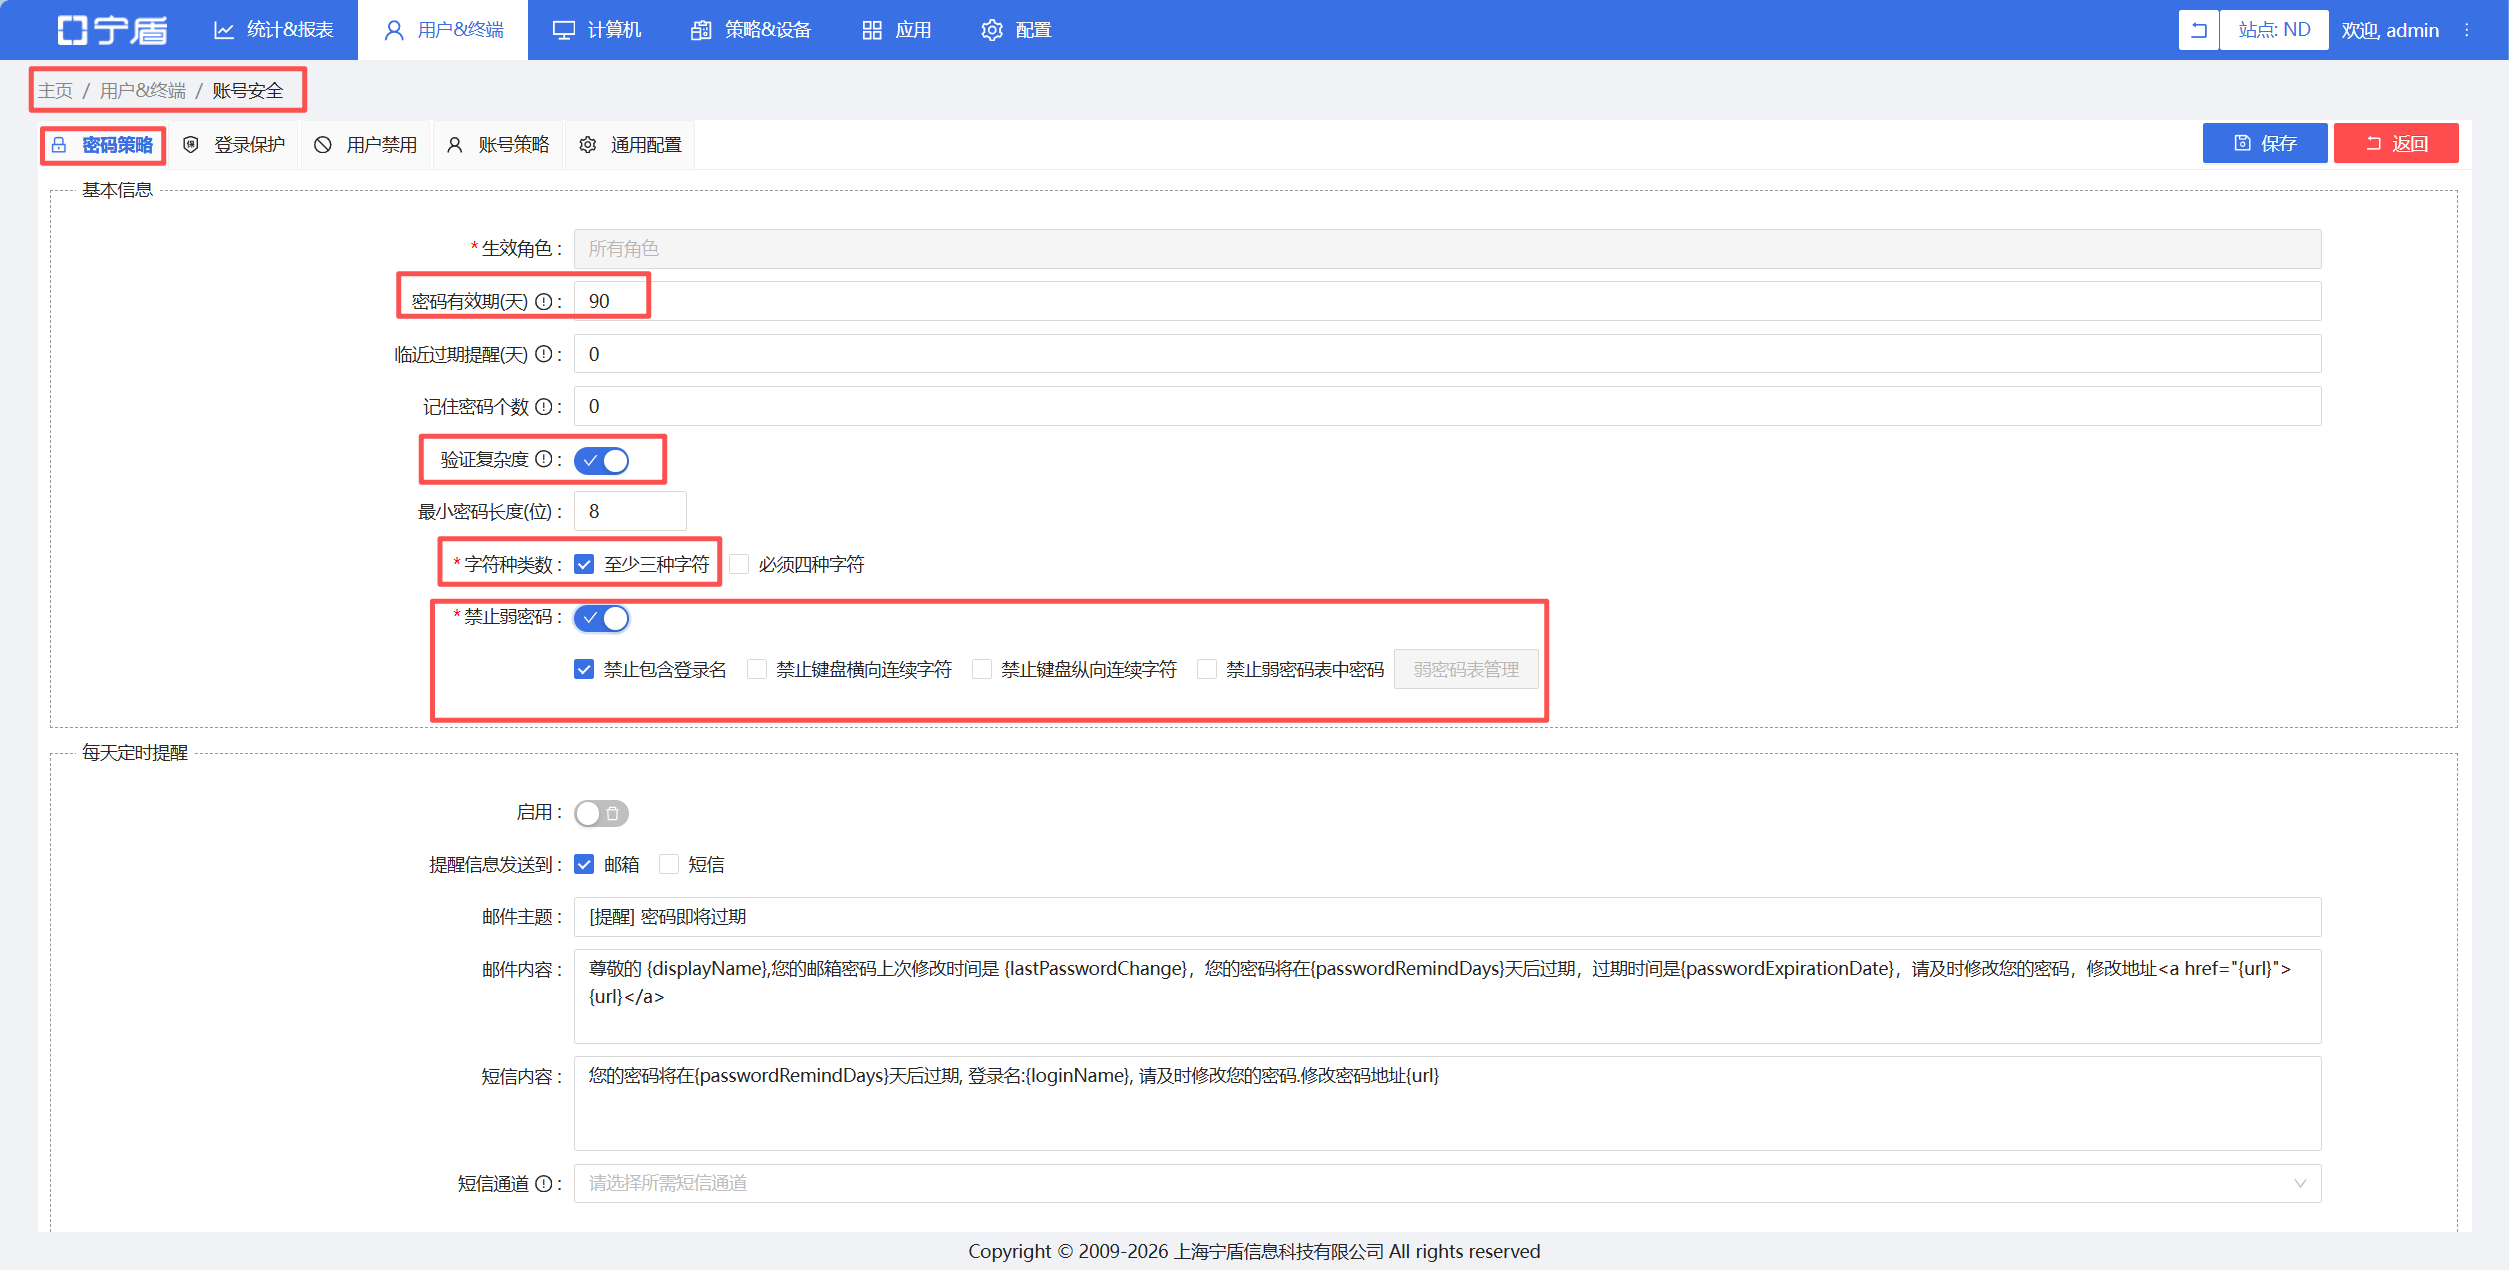
定位到【用户&终端--账号安全--密码策略】,在密码策略中,可设置密码有效期、密码复杂度、禁止弱密码等。
登录保护
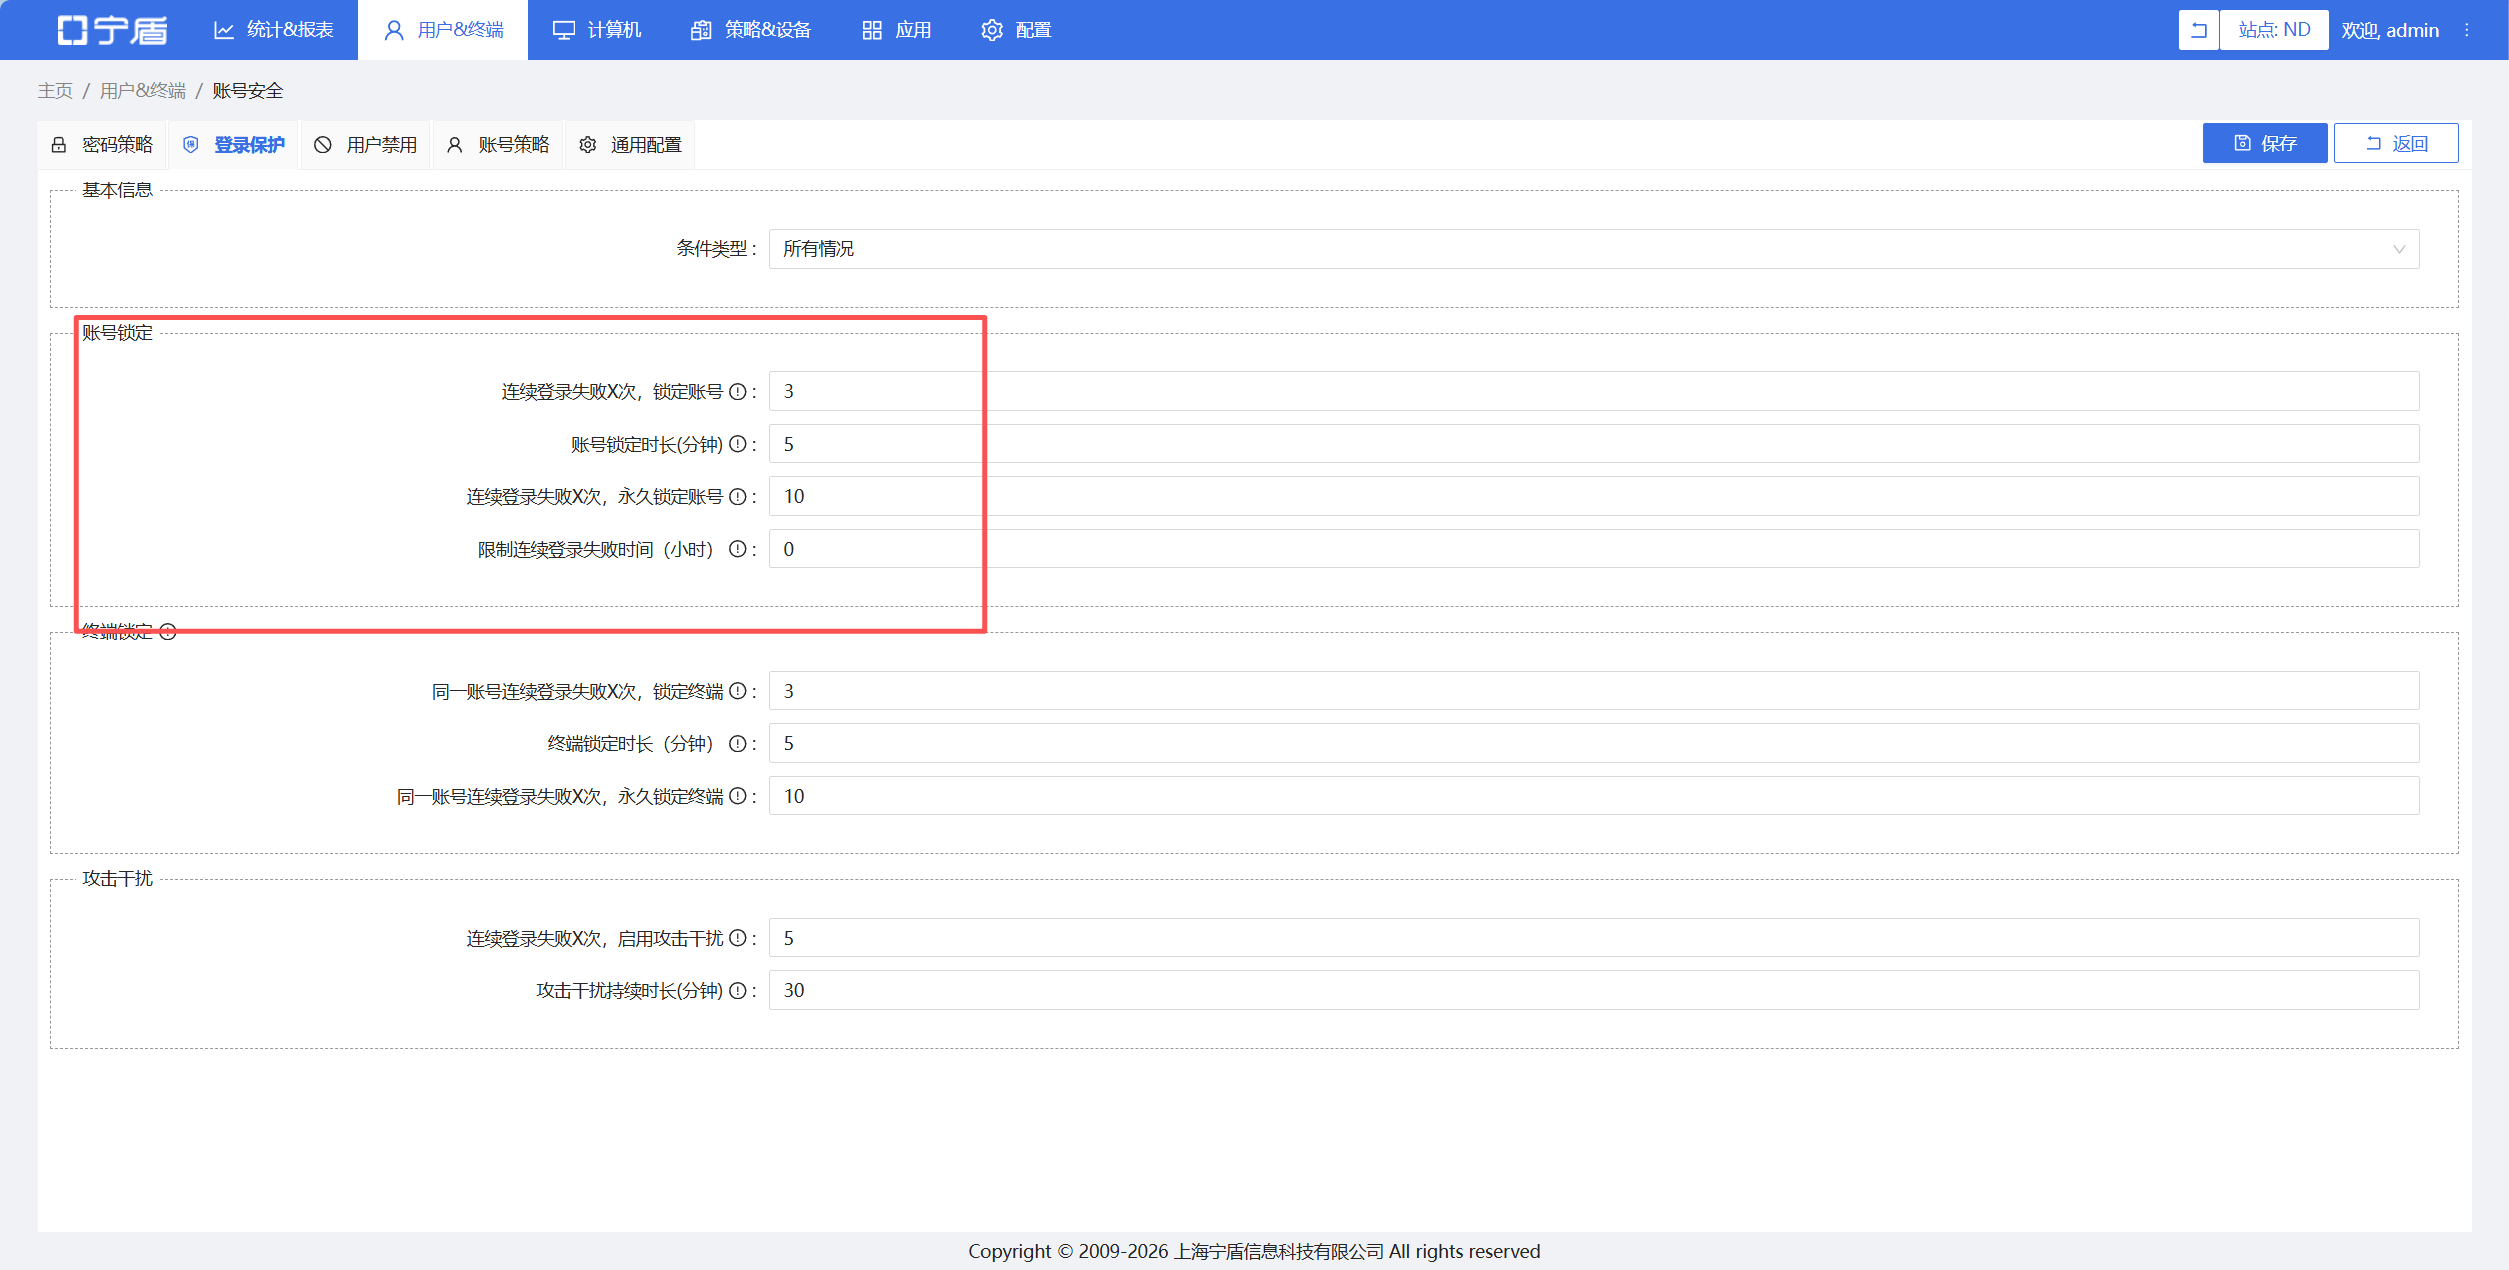
定位到【用户&终端--账号安全--登录保护】,在登录保护中,可以按照所有情况、角色、用户组、用户源为条件开启登录保护。
用户禁用
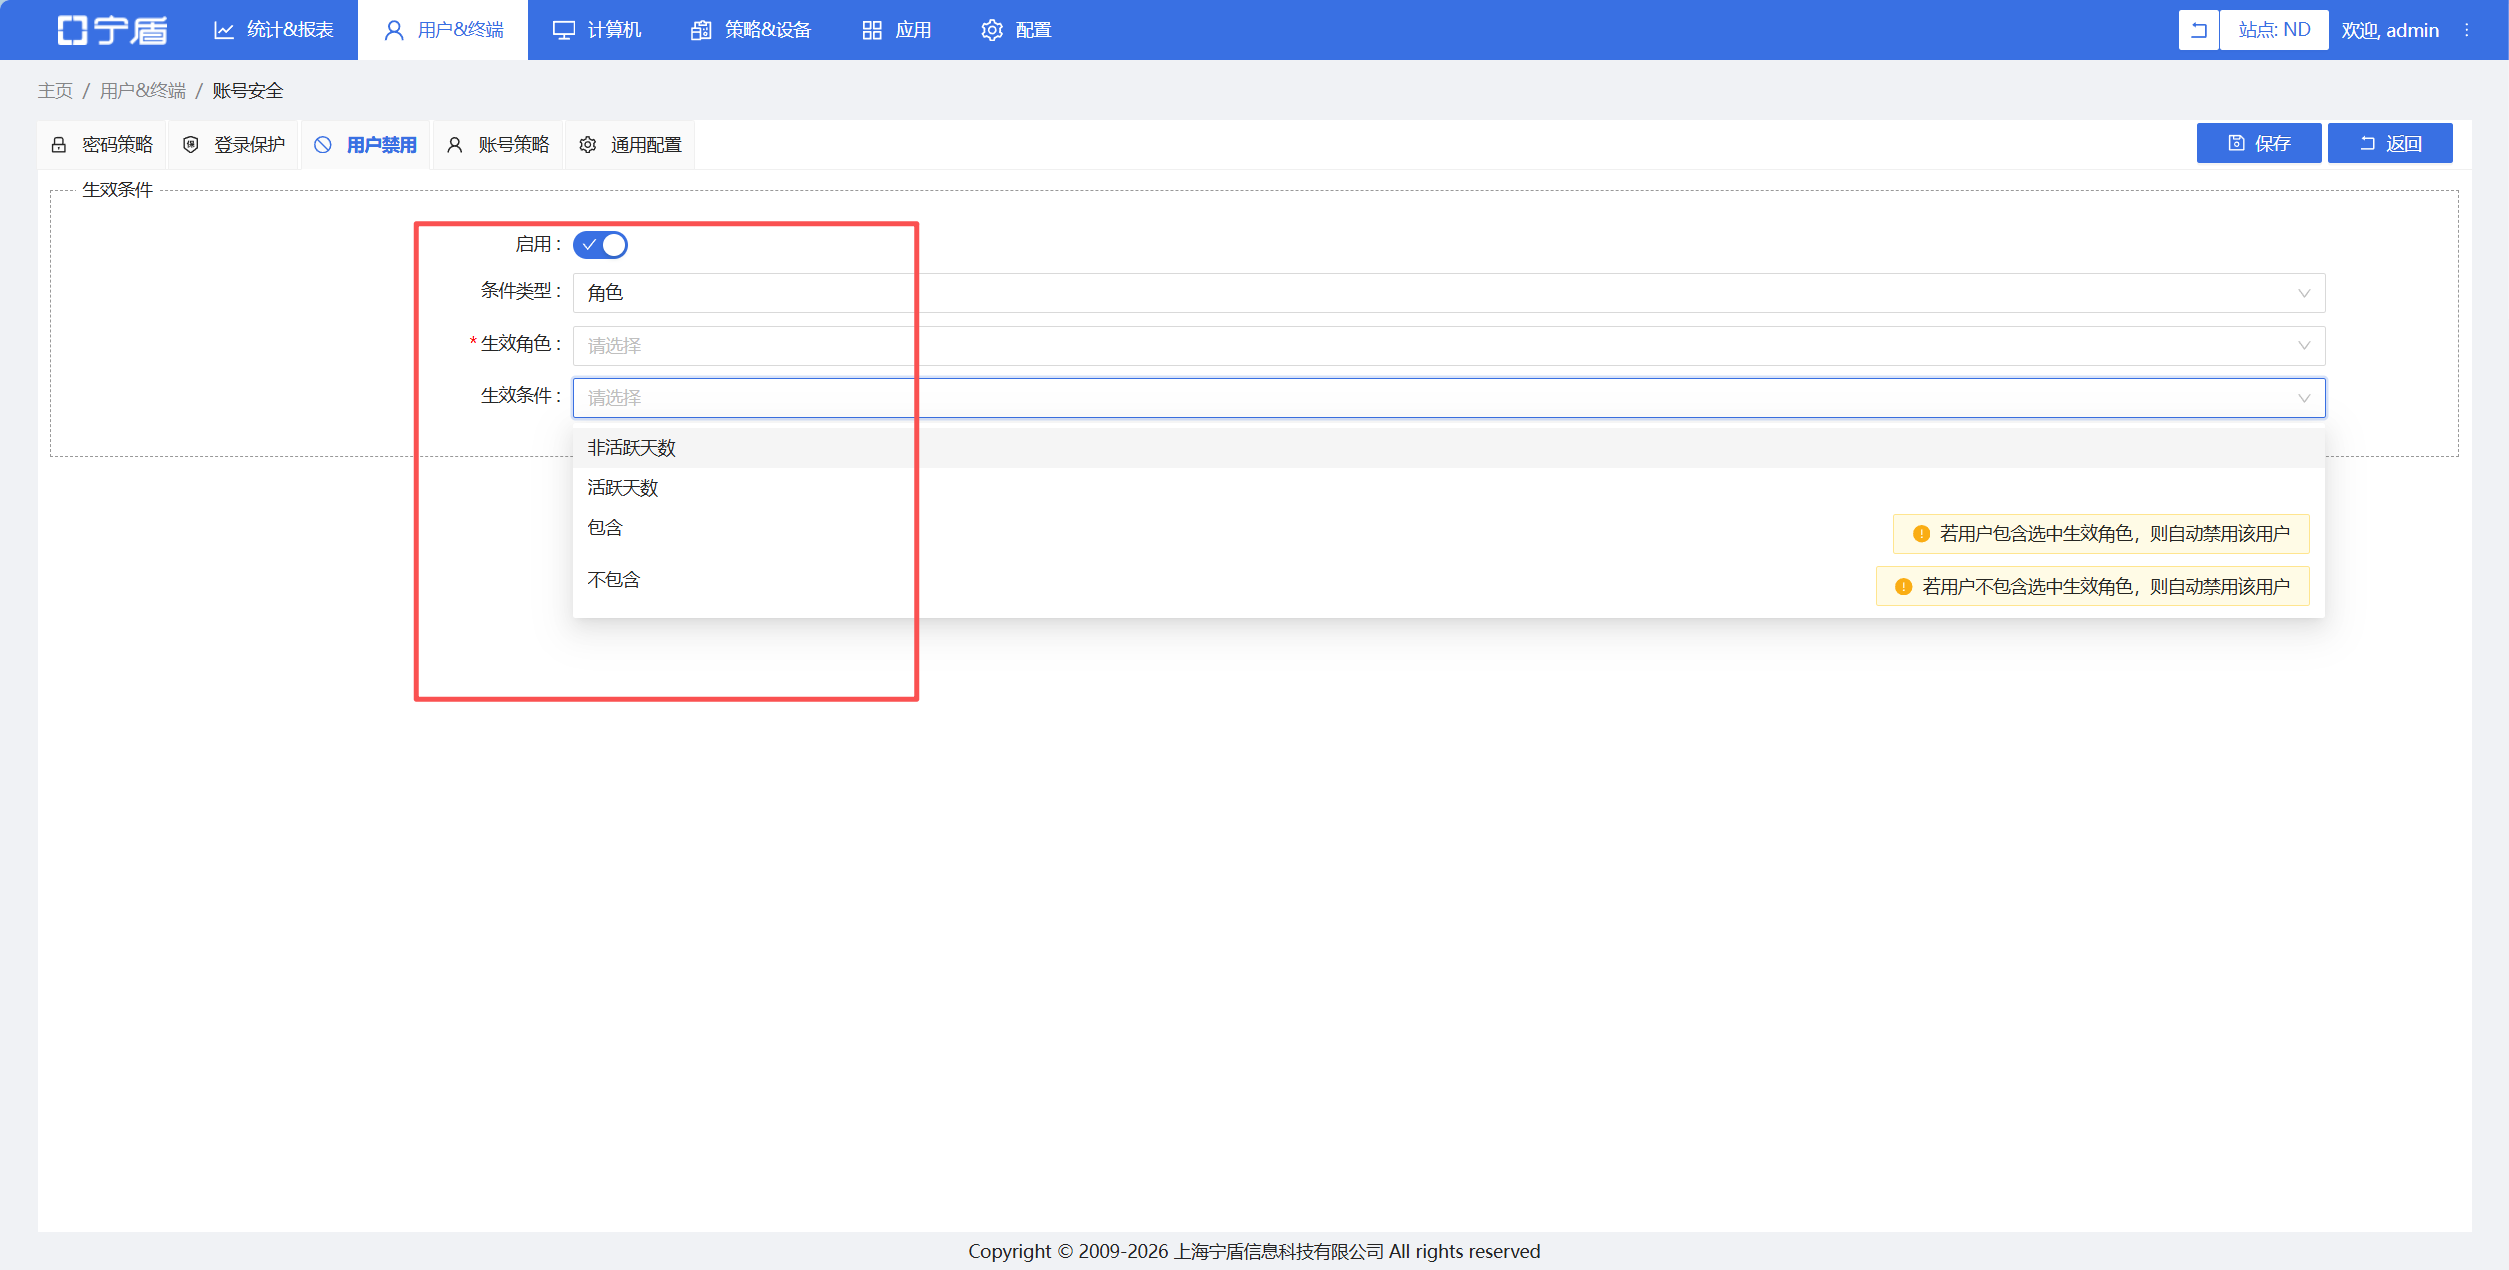
定位到【用户&终端--账号安全--用户禁用】,在用户禁用中,可以按照所有情况、角色、用户组、用户源为条件开启用户自动禁用。
账号过期提醒策略
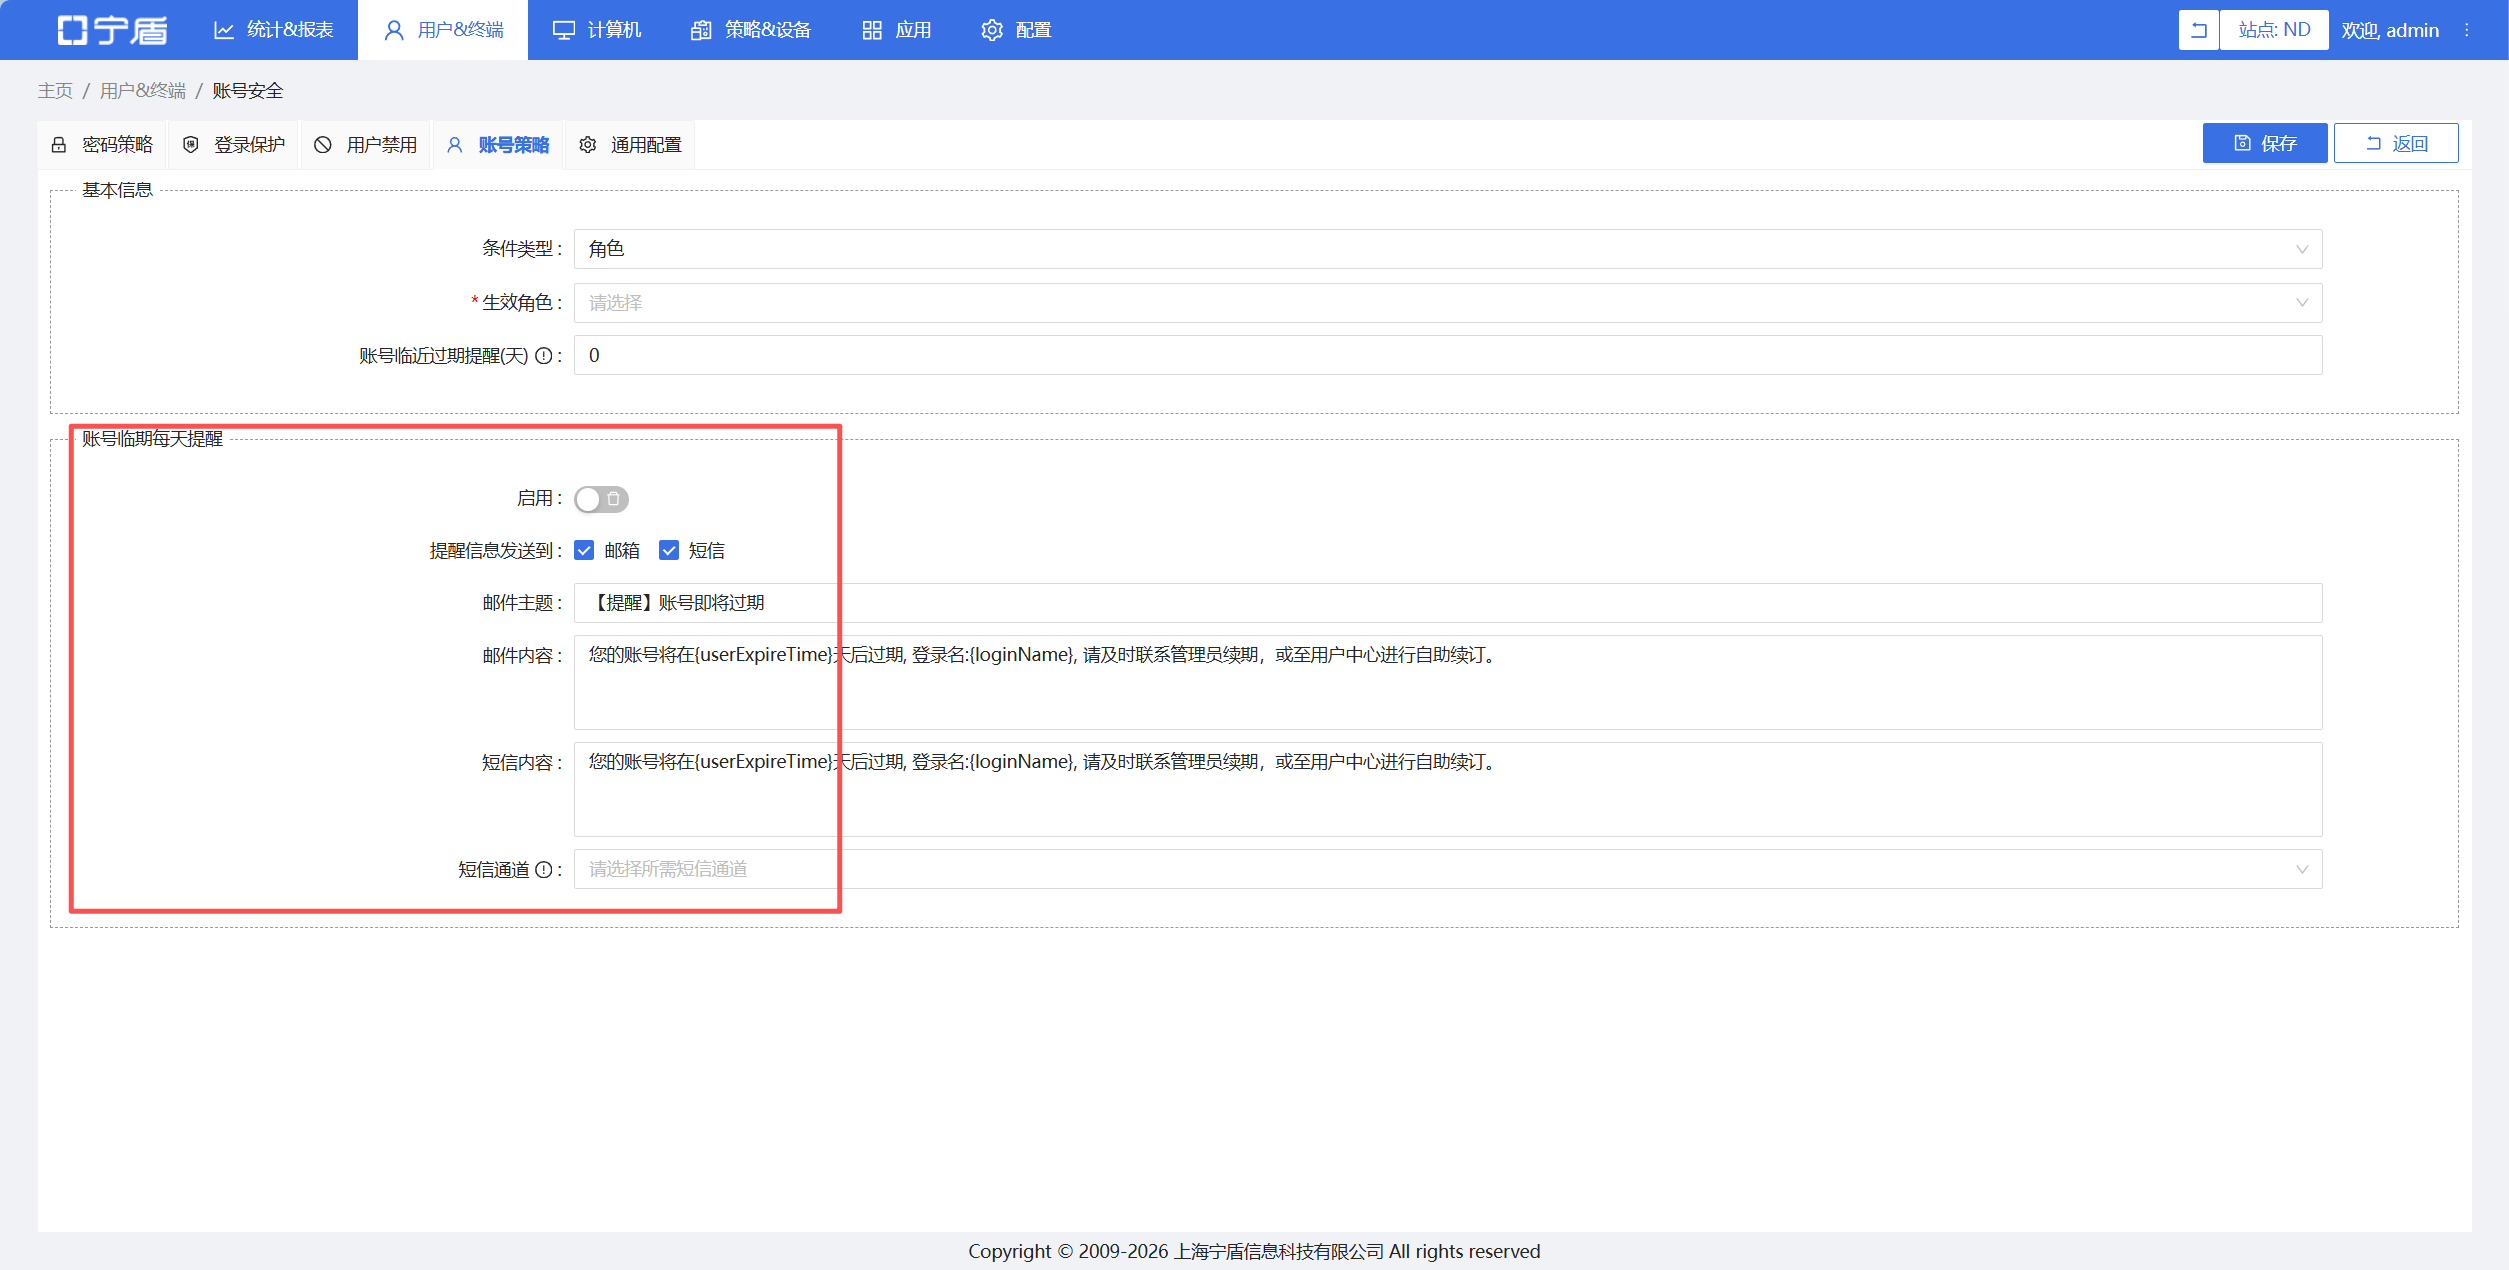
定位到【用户&终端--账号安全--账号策略】,在账号策略中,可以按照所有情况、角色、用户组、用户源为条件开启账号临期提醒,提醒信息支持发送到邮箱或短信。
通用配置
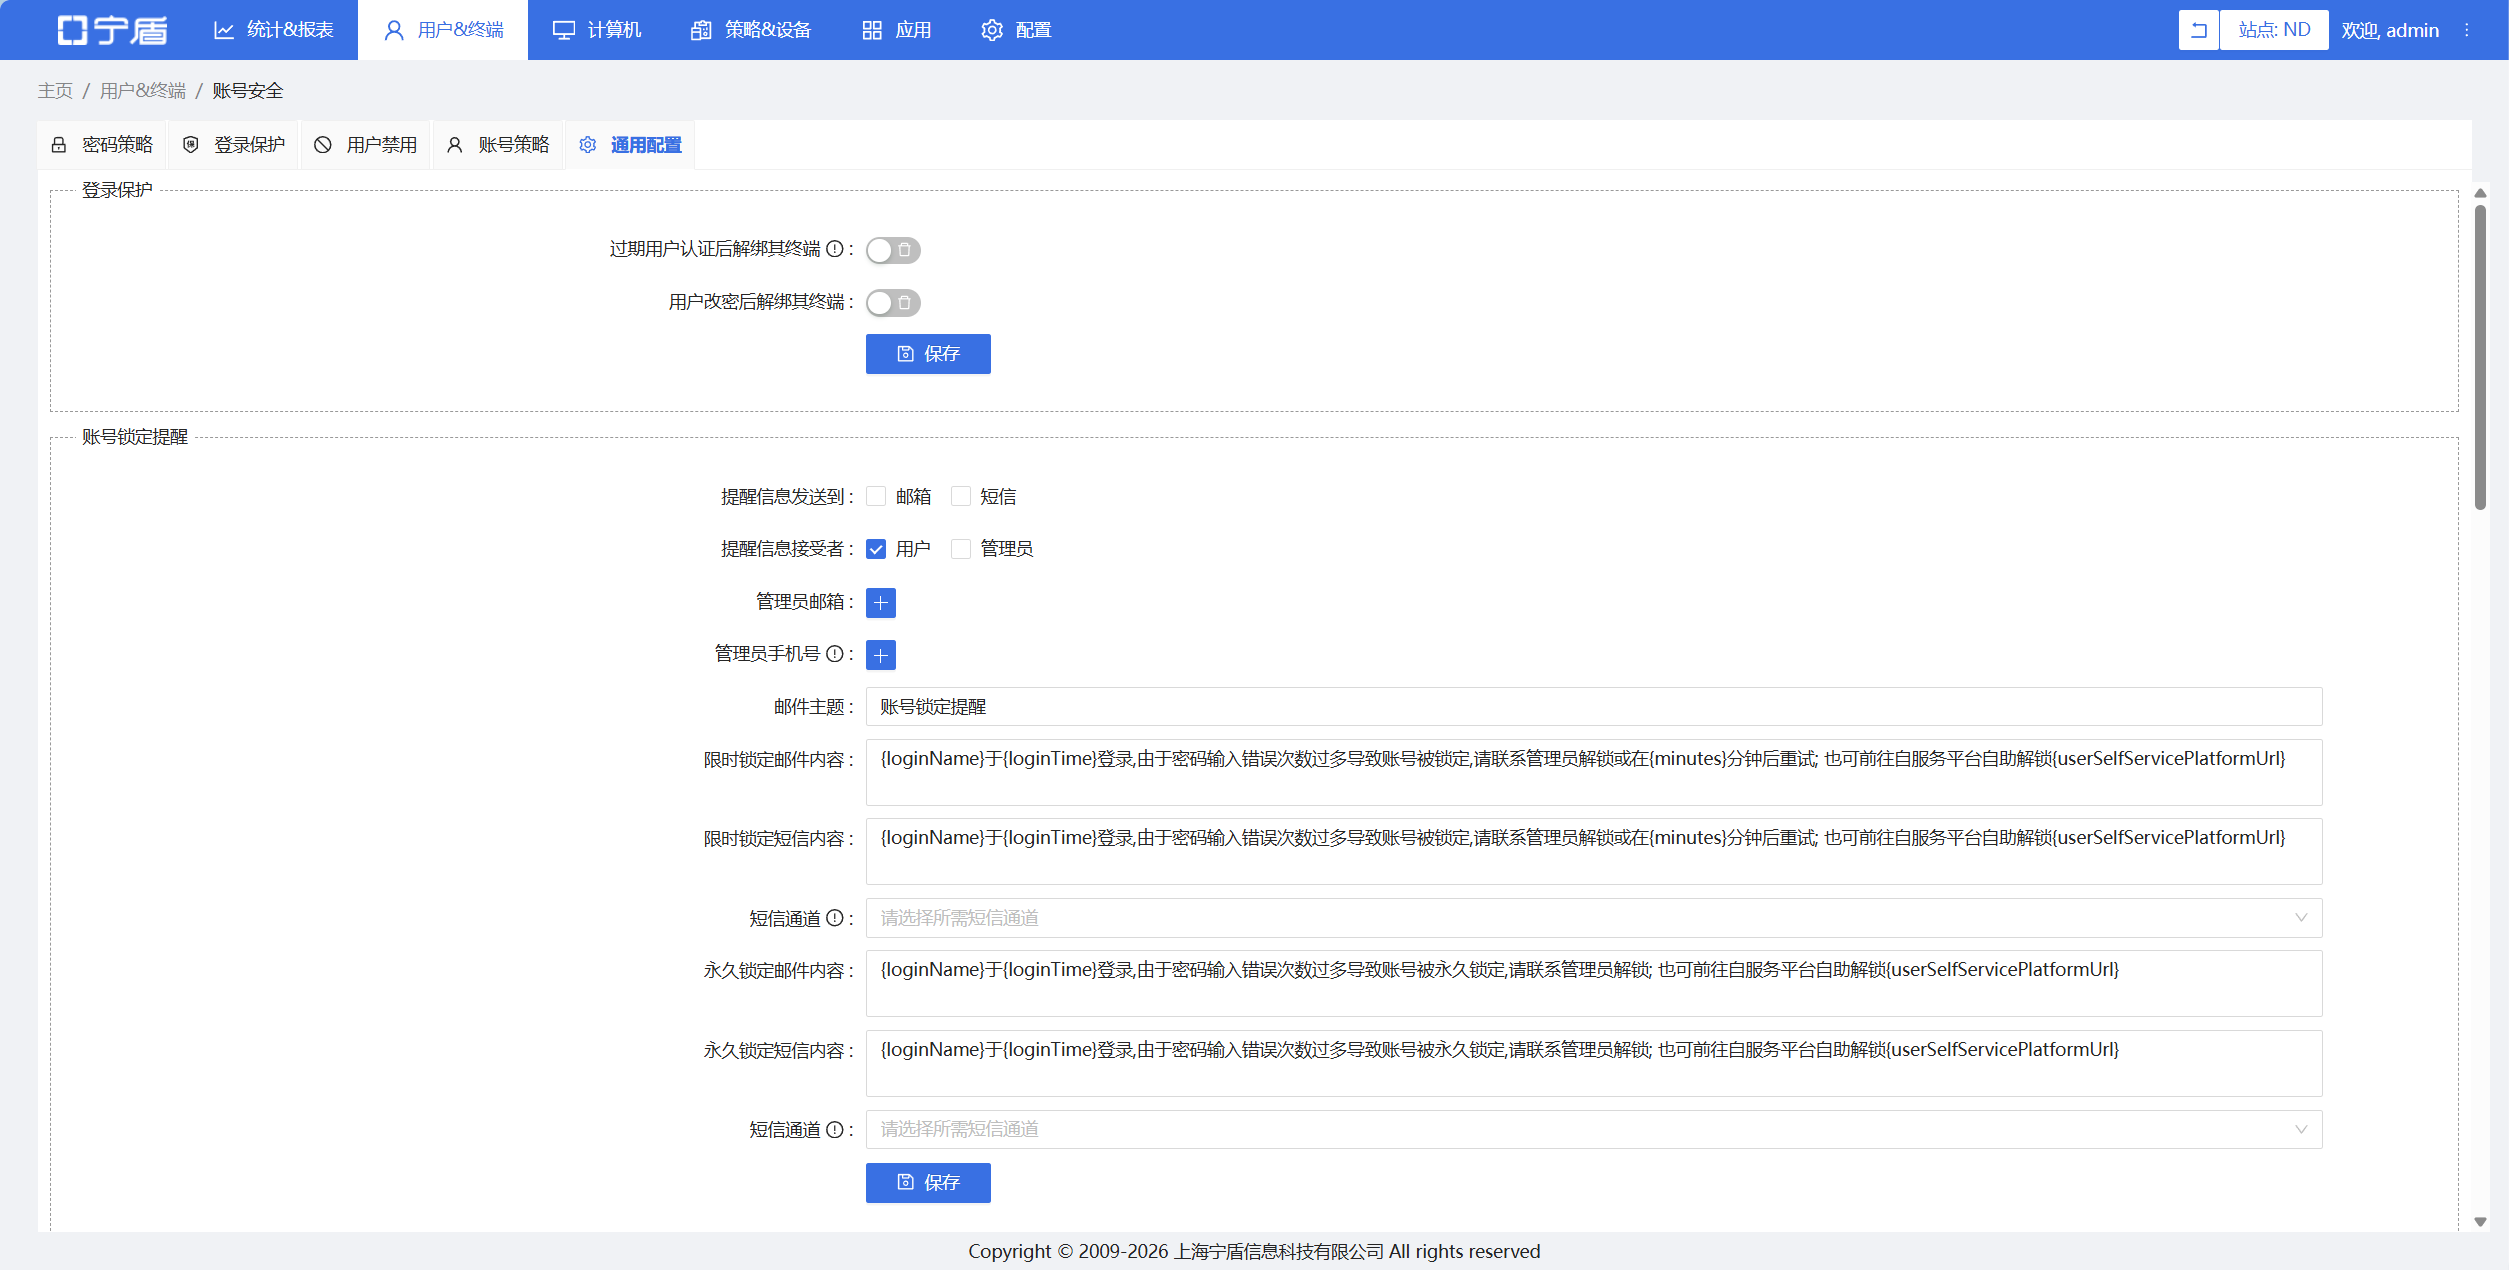
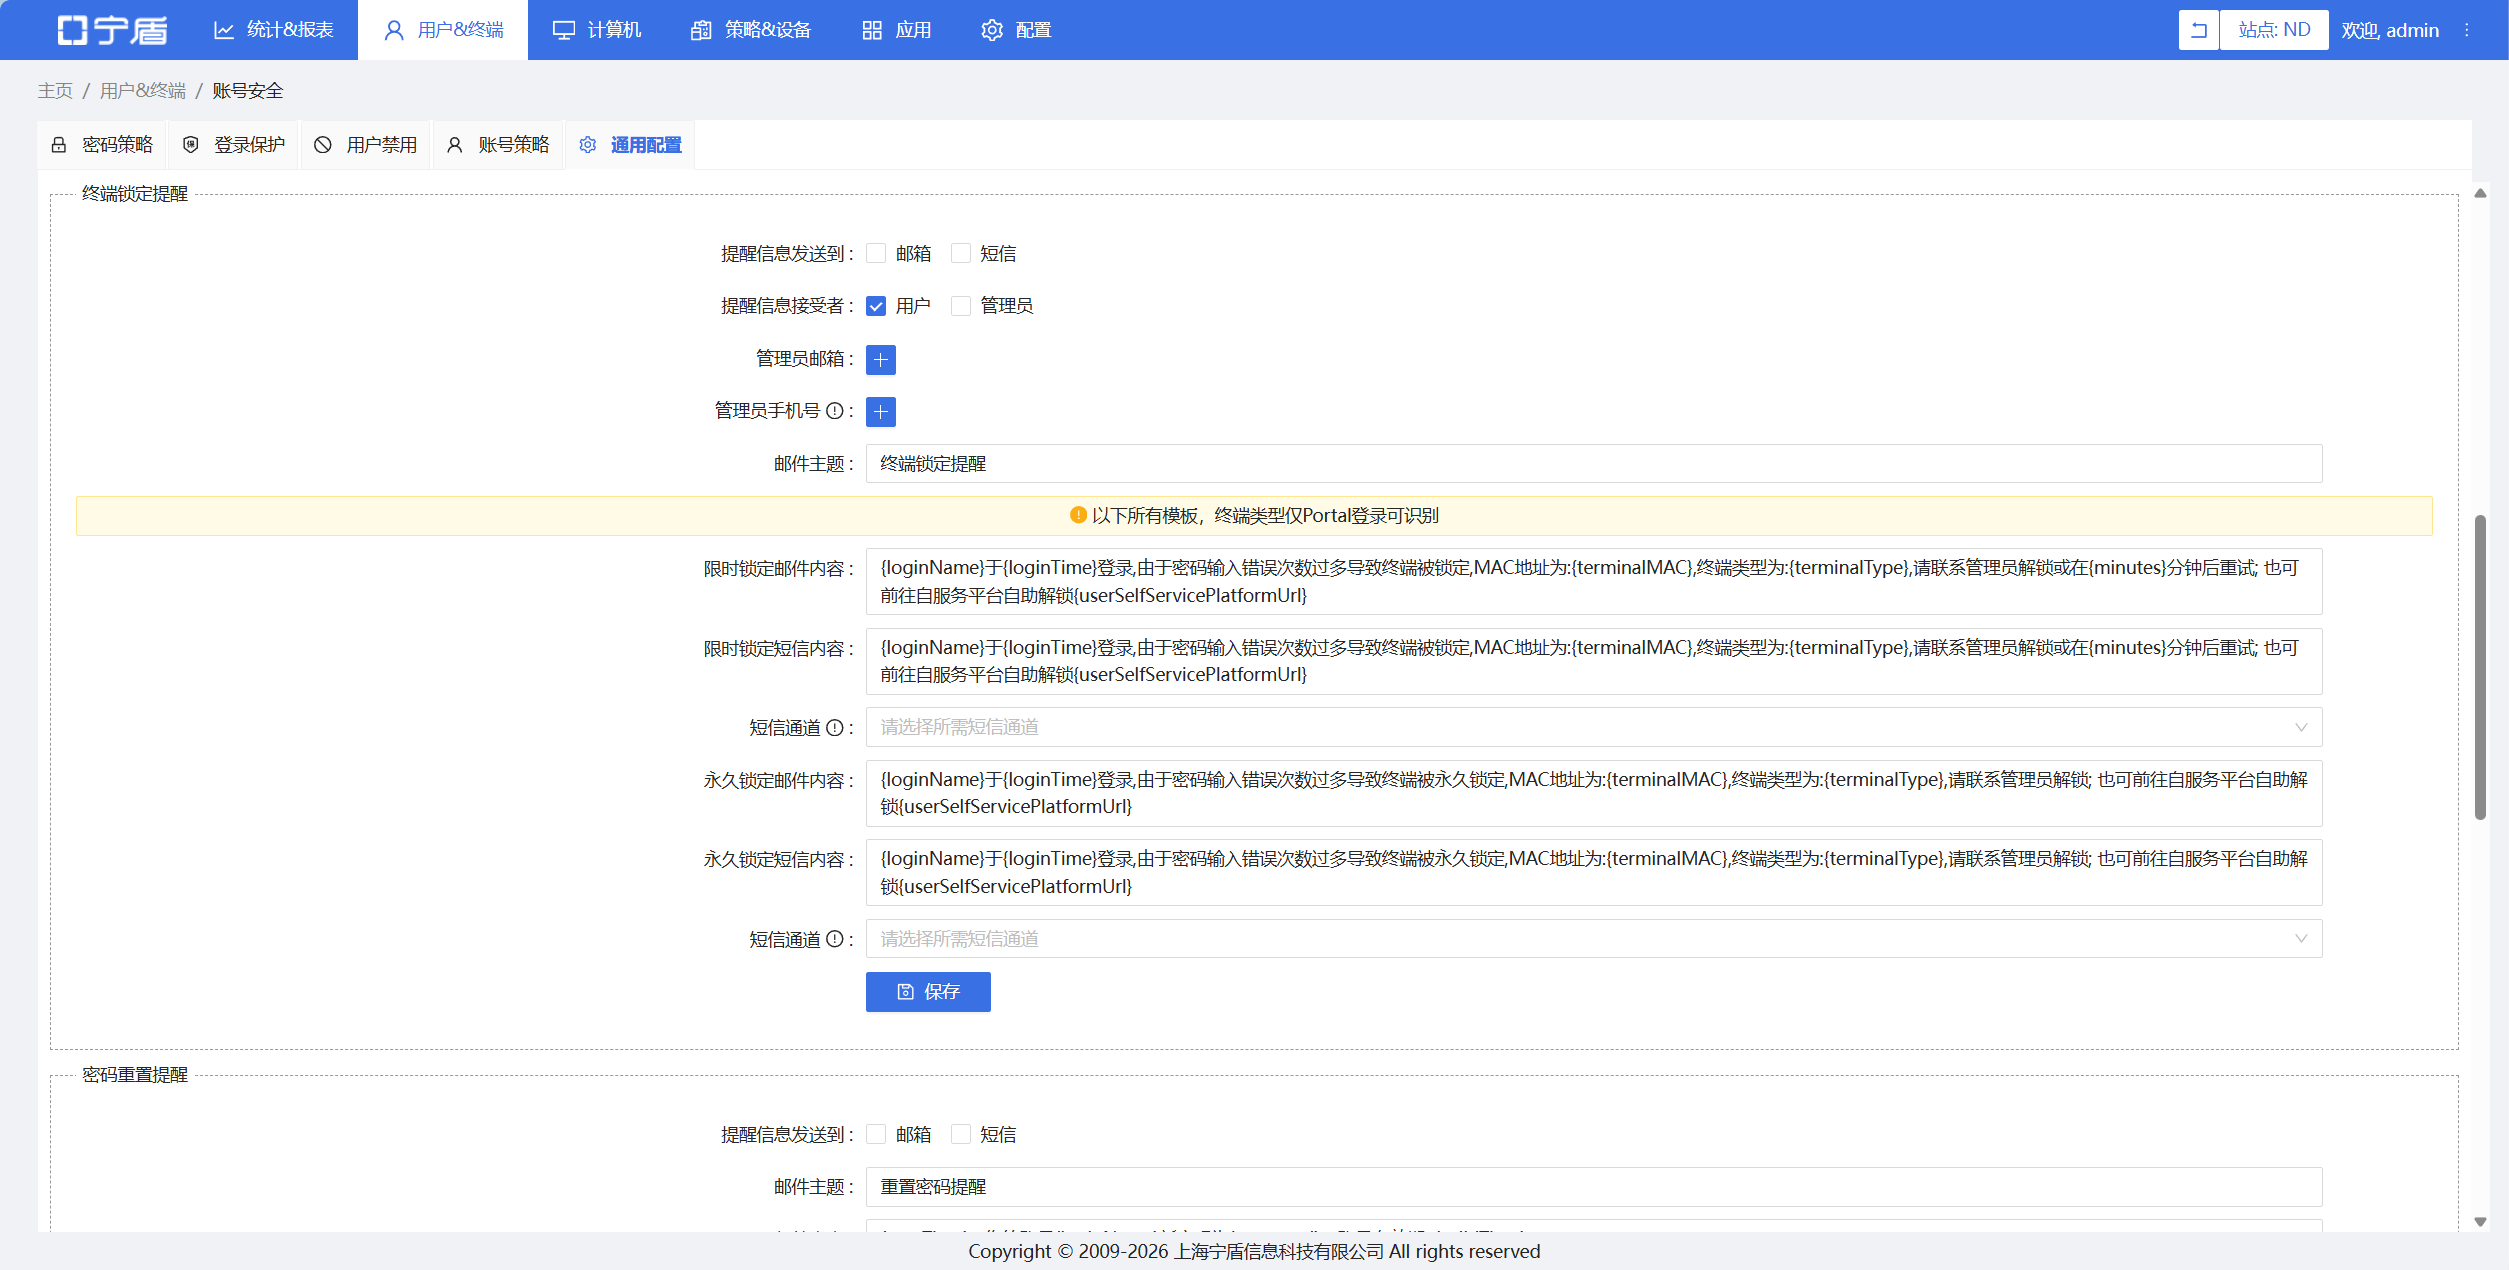
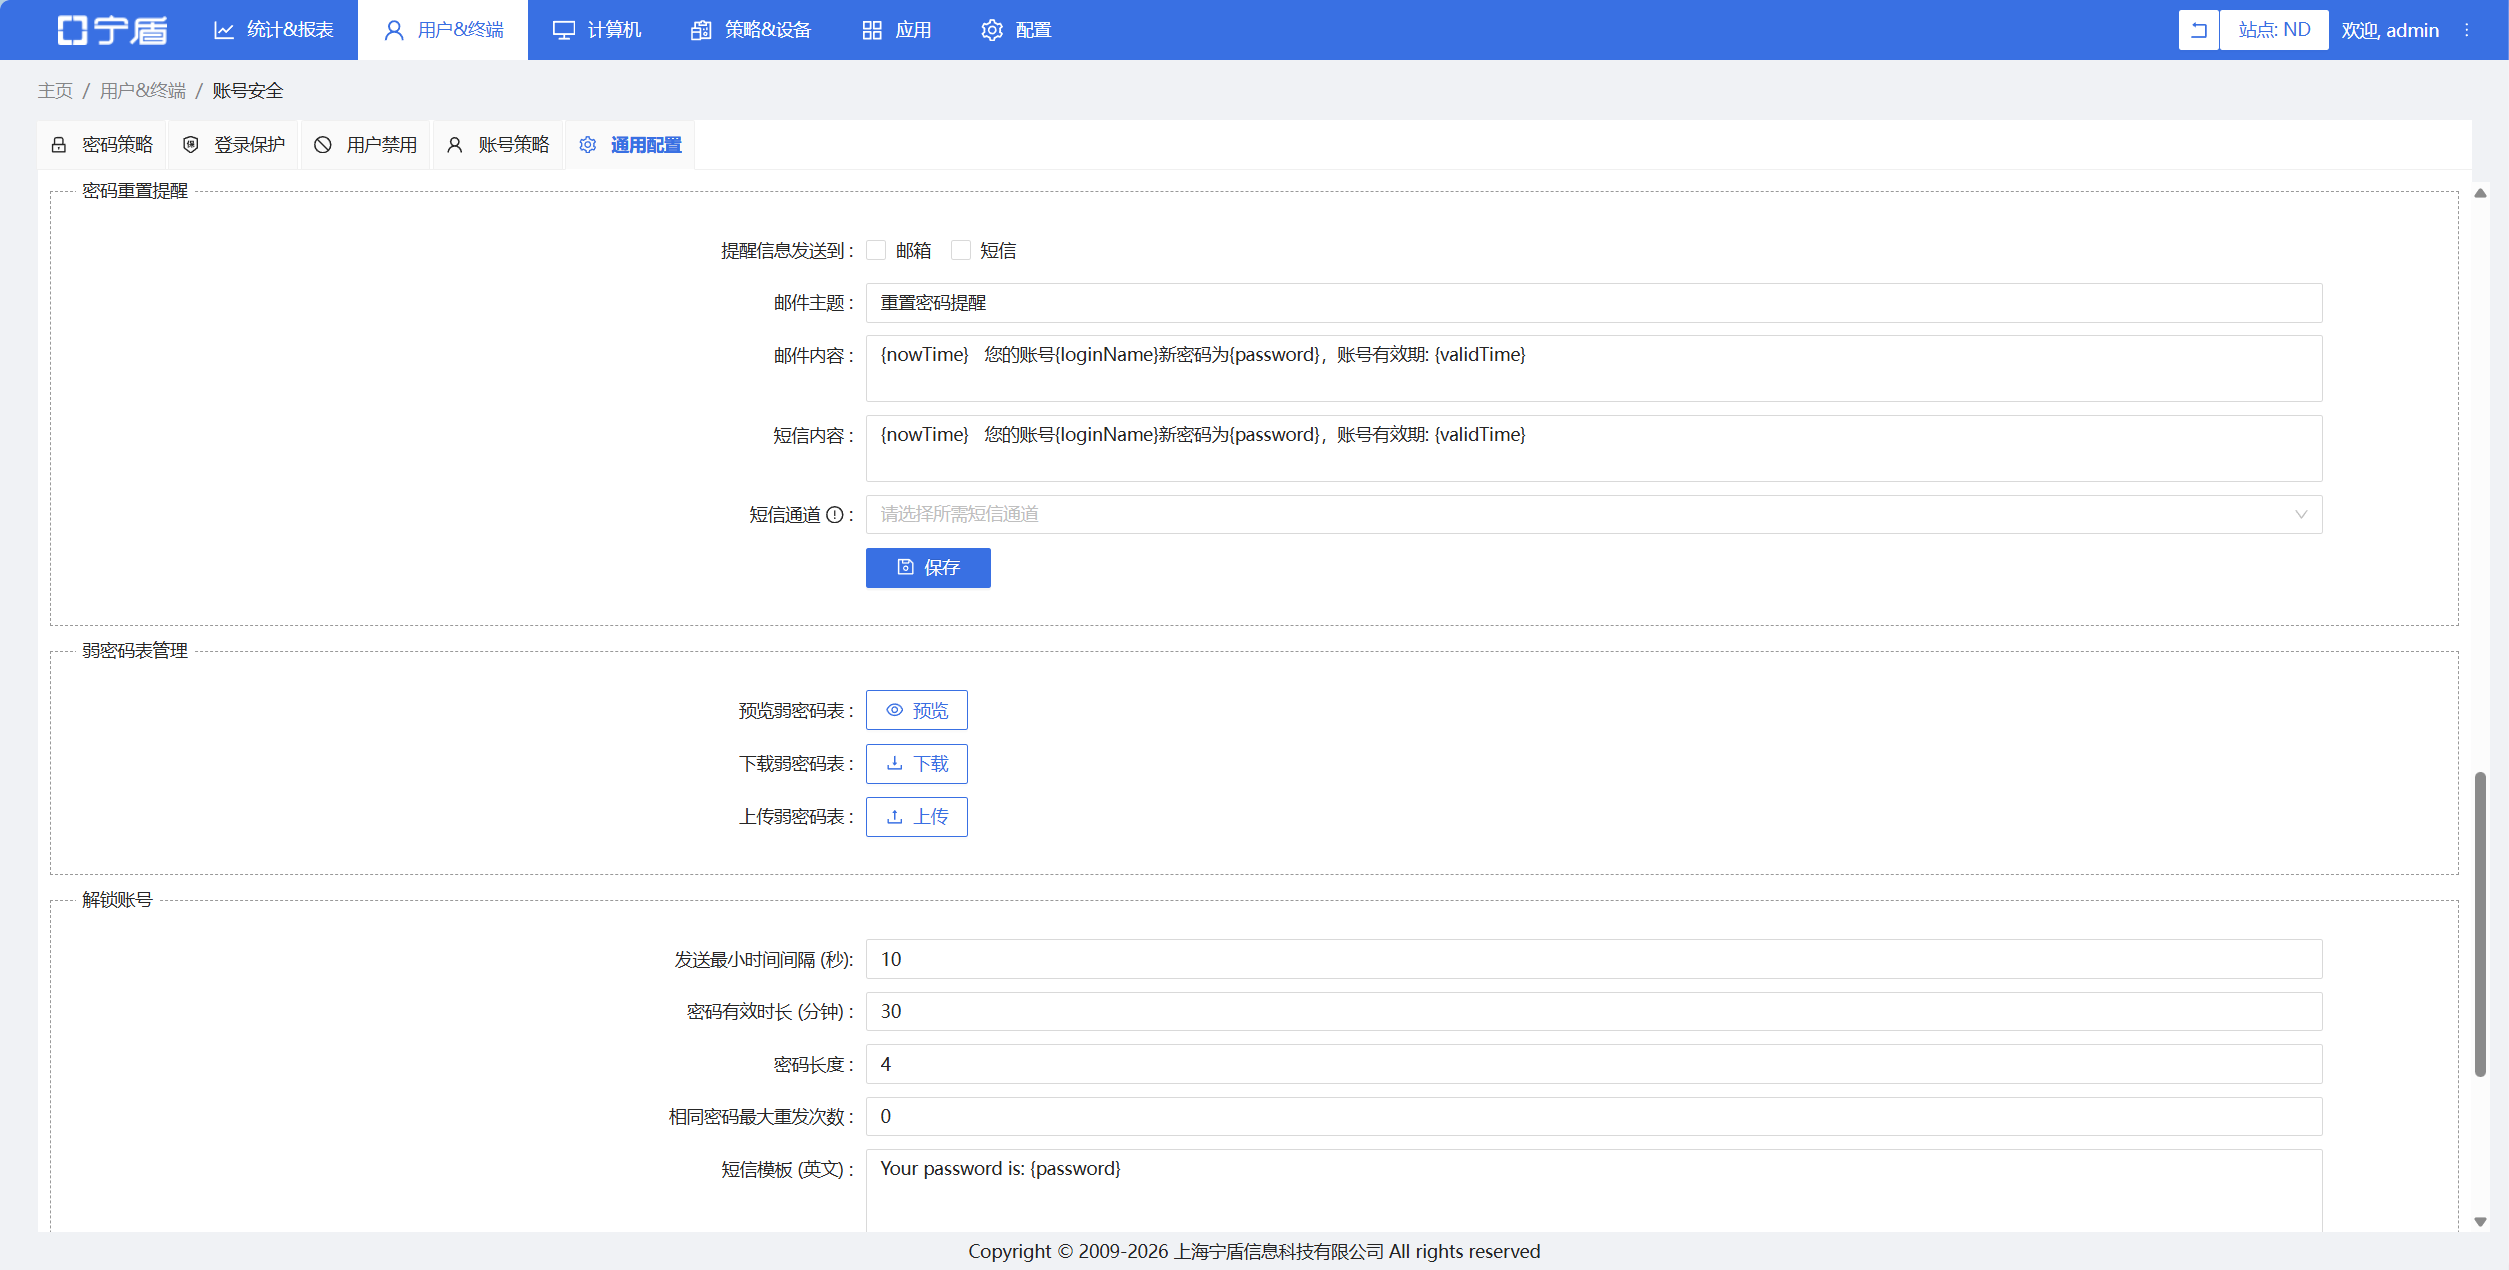
定位到【用户&终端--账号安全--通用配置】,在通用配置中,可设置开启登录保护、账号锁定提醒、终端锁定提醒、密码重置提醒、弱密码表管理、解锁账号等,所有提醒信息支持发送到邮箱或短信。
账号属性管理
- 宁盾身份目录支持灵活的自定义属性,这些自定义属性,可以映射成为LDAP服务对外提供的对象属性。
支持创建自定义属性管理体系,创建自定义属性组来管控和约束对应自定义属性,同时支持一键获取专属AD的自定义属性默认属性、自建属性、AD属性和自定义属性生成器。
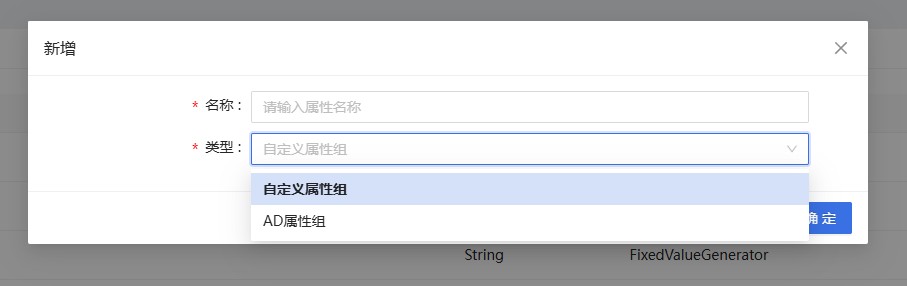
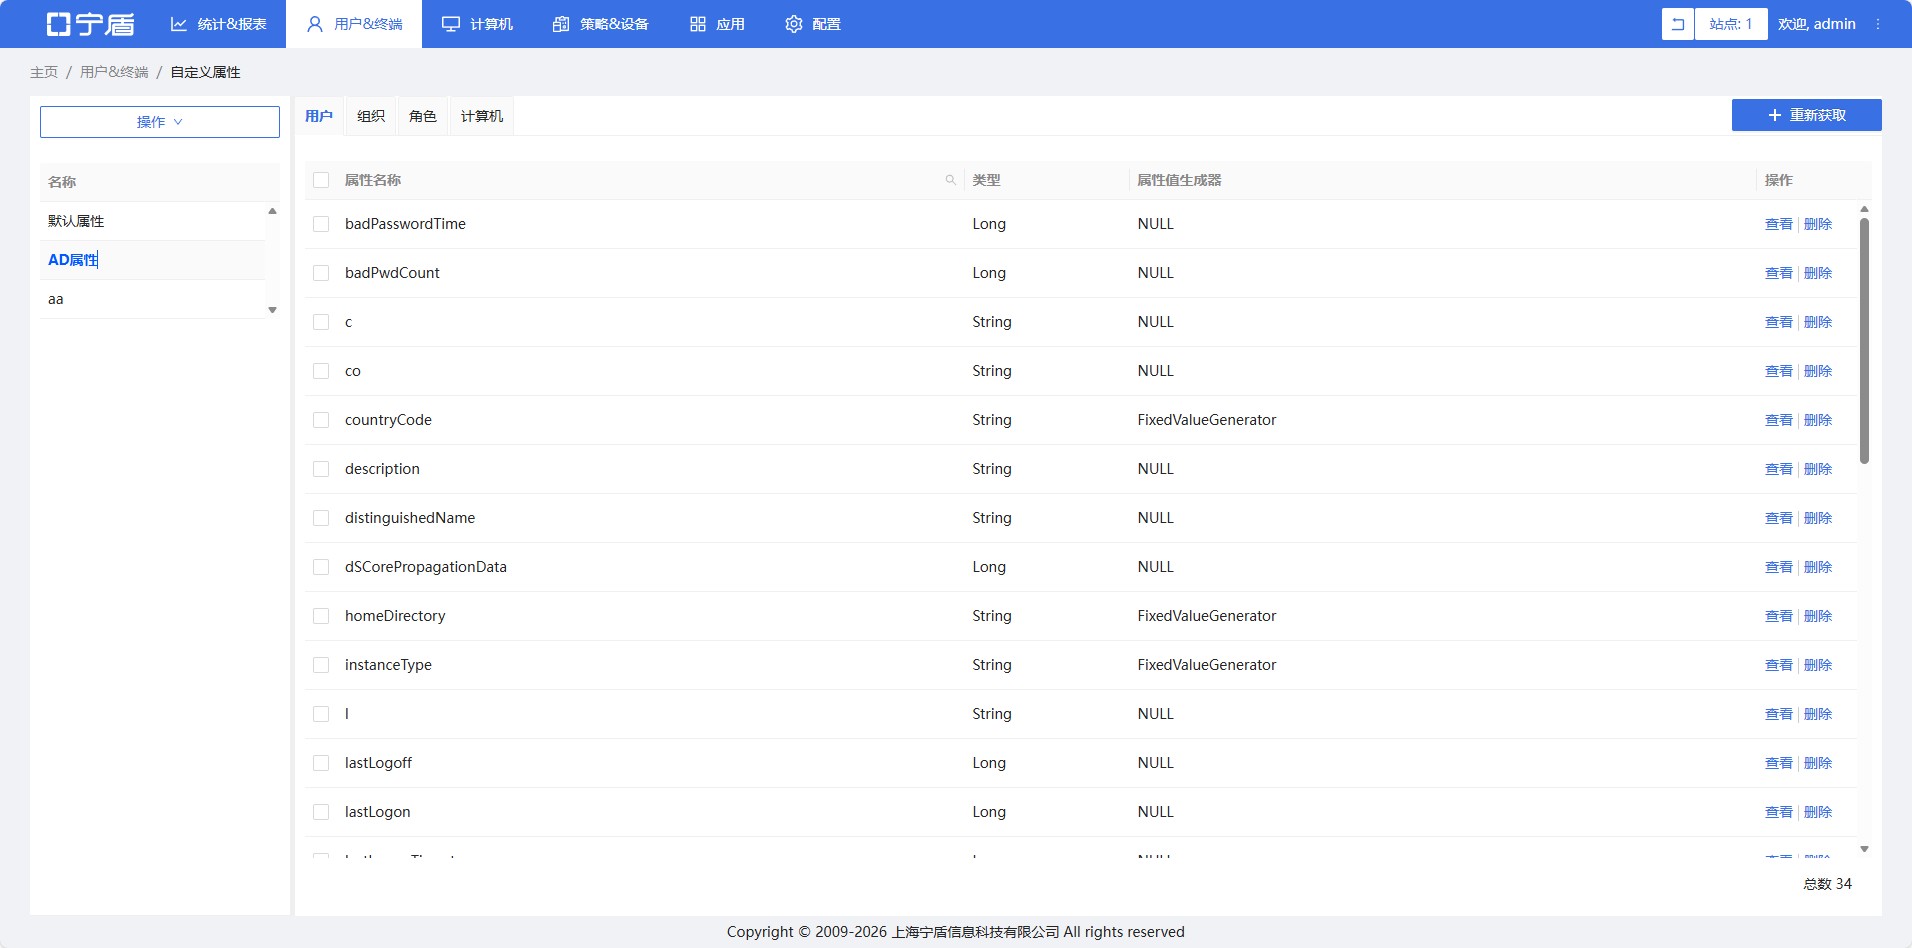
- 自定义属性针对身份目录的四种对象:用户、组织、角色和计算机,且支持新增和删除,如下图所示:
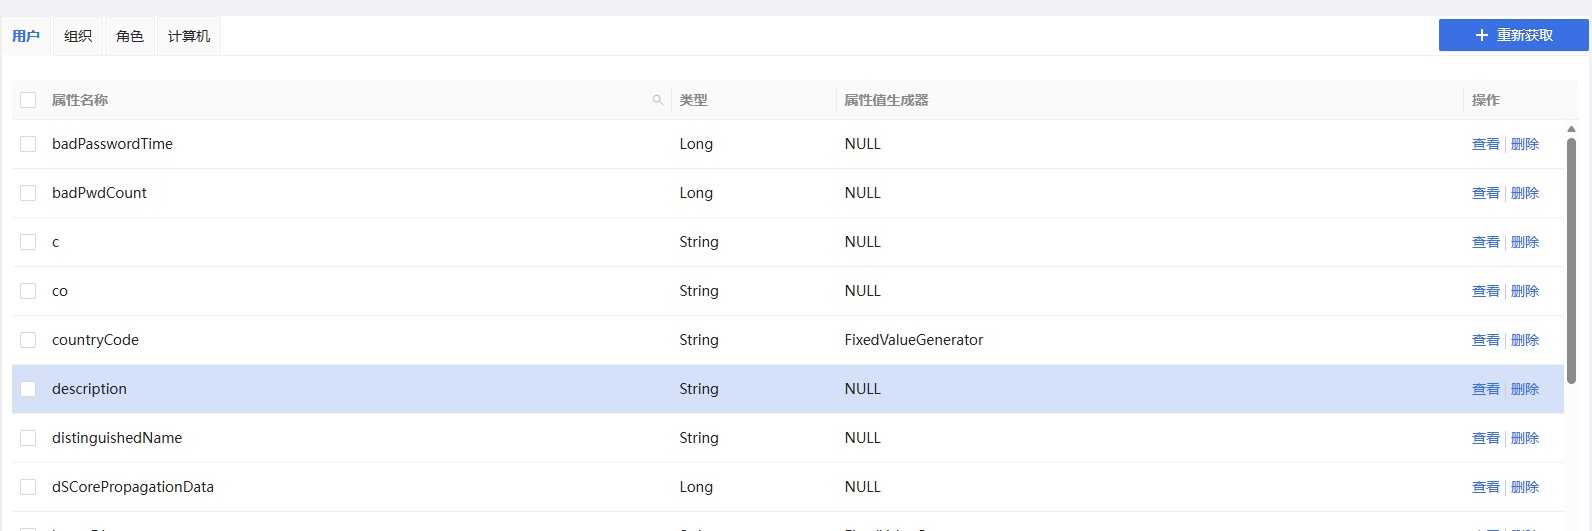
-
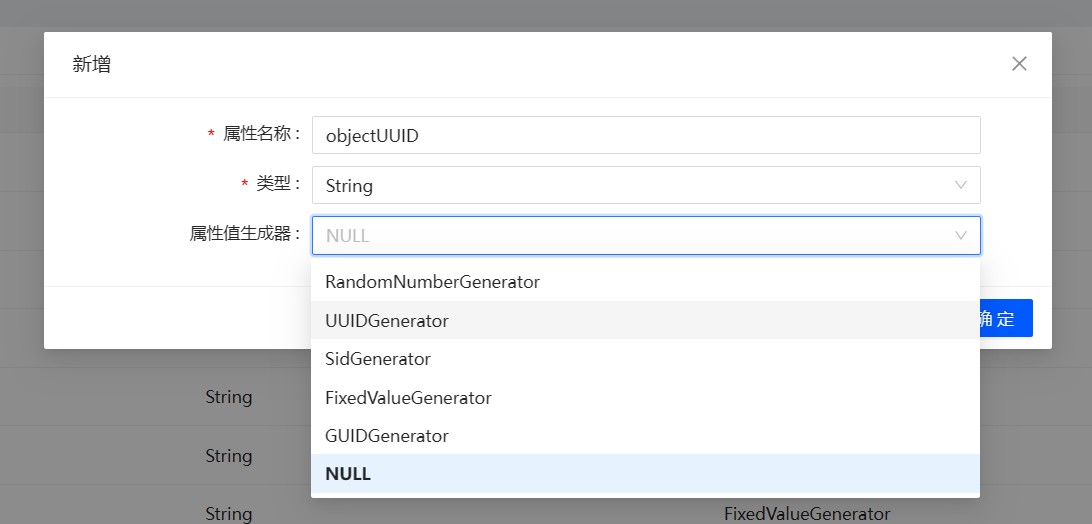
自定义属性支持String、Boolean和Long三种数据型,且自定义属性的值可以是固定的,也可以使用分配的属性生成器。此外,还支持接受同步器同步过来的对应属性值。
-
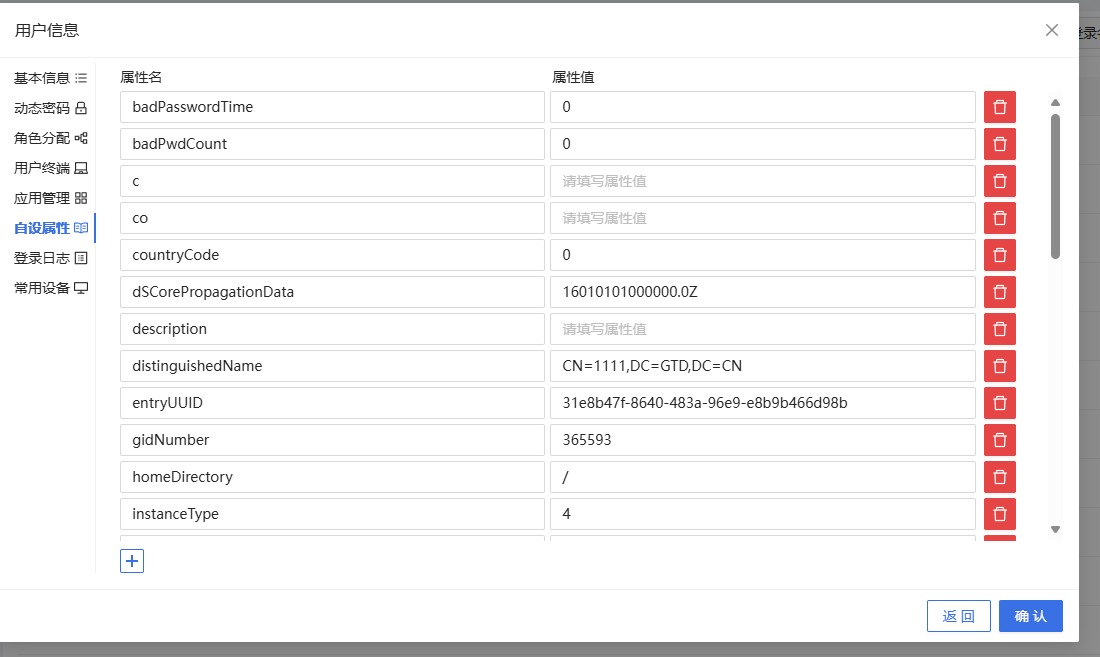
添加的自定义属性,在编辑用户时可以看到,如下图:(为了兼容策略等模块引用自定义属性能力的功能,本模块支持对手动添加的自定义属性进行编辑,但通过自定义属性模块生成的属性编辑则不生效)