产品概述
什么是宁盾身份网络
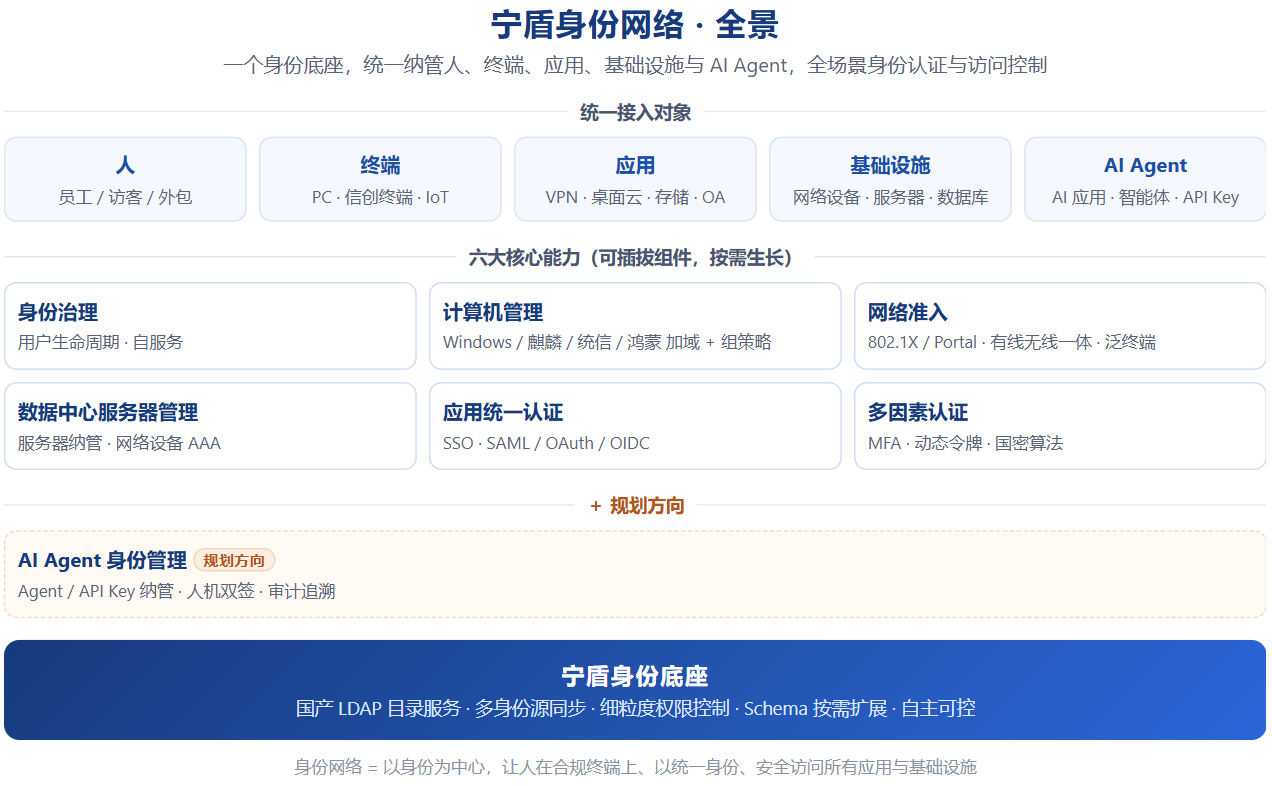
宁盾身份网络,是宁盾面向企业构建的分布式身份管理网络——以「一个逻辑身份层 + 多个分布式身份组件」为框架,把员工、终端、应用、网络设备与服务器等全部身份要素纳入统一管理,让企业各 IT 部门在各自职责范围内联合治理身份,实现「人 + 机」全场景的统一认证与访问控制。简单来说:一个逻辑身份,一套联邦协同,所有系统安全可接入。
分布式身份网络,多部门联合治理 宁盾提出「分布式身份网络框架」:实现逻辑层的统一身份,物理层的独立身份组件——这些分布式身份组件可归不同部门管理,多部门联合治理,各组件之间按需实现联邦协同,被认为是应对组织管理现状和技术变化(人机协同)的主流落地框架。宁盾身份网络正是这一框架的产品化落地:以宁盾身份目录(标准 LDAP)作为逻辑统一身份层,身份治理、计算机管理、多因素认证、网络准入、数据中心服务器管理、应用统一认证等分布式组件按需组合、归口不同部门,组件间联邦协同。
-
开放的国产身份底座
-
支持标准 LDAP 协议的身份目录,遵循 RFC 标准、兼容微软 AD Schema,存量 LDAP 应用零改造即可接入;
-
全栈自研、自主可控,主流芯片、操作系统、数据库、中间件等全栈信创适配,已累计完成 40 余项信创兼容互认证;
-
不仅可提供 All in One的一体化企业身份管理和认证能力,同时可基于 LDAP / RADIUS / SAML / OAuth / REST API 等开放标准,与既有 IAM、网络准入、云桌面、HR 及业务系统无缝集成,兼容并保护企业已有投资,后续选型与扩展自由灵活;作为身份可信层,可开放对接零信任 / SASE 平台,实现「零信任 + 身份认证」协同落地。
-
-
适合不同规模、不同类型企业的灵活框架
-
产品采用可插拔组件化架构,身份治理、计算机管理、多因素认证、网络准入、数据中心服务器管理、应用统一认证等能力按需组合、随业务生长——可以从单场景轻量起步,也可以一步到位建设全场景一体化身份网络;
-
无论企业规模大小、信创或非信创环境,都能以「先场景后底座」或「先底座后场景」的节奏平滑演进,已建设的系统不浪费、不推倒重来。
-
-
身份自动化及自助式服务
-
打通企业身份上下游,对接 HR、AD、IAM、企微 / 飞书 / 钉钉及各类业务系统,身份一处变更、处处变更;
-
实现企业身份的自动化生命周期管理——员工入职自动开通、转岗自动调整、离职自动回收,全流程留痕可审计;
-
用户自服务平台支持自助改密、重置密码、解锁账号(可写回 AD);
-
令牌自助绑定与解绑、访客自助申请与审批等,减少 IT 工单、提升服务效率。
-
-
AI Agent 身份信任管理(规划方向) -- 找凯怡帮写一下
-
面向 AI 时代,在统一身份底座上原生扩展非人身份:AI Agent 与 API Key 统一注册、集中纳管,权限最小化,操作全程可审计、可追溯、可熔断;
-
支持人机双签认证与高风险操作复核,顺应金融监管对人机身份治理的方向性要求;人 + AI Agent 一套身份、统一治理,现在建设身份底座,未来管理 AI 无需推倒重来。
-
产品矩阵
宁盾身份网络架构当前由** 5 大产品**组成,覆盖企业身份管理最核心的场景(人、终端、应用与基础设施):身份域管负责统一身份底座和跨操作系统终端加域,多因素认证 MFA负责登录安全加固,网络身份准入负责入网合规管控,网络设备 AAA负责运维权限管控,单点登录 SSO负责应用统一访问。每个产品解决一类具体问题,既可独立部署,也可组合形成一体化身份网络——从单点能力起步,随业务需要逐步生长。
| 产品 | 解决什么问题 | 核心能力与典型场景 |
|---|---|---|
| 身份域管 | - 企业没有统一身份底座; - 微软 AD 面临信创替代压力; - Windows 与信创终端身份割裂、难以统一管理 |
- 基于标准 LDAP 的国产身份目录,兼容微软 AD,存量应用零改造接入; - 统一纳管 Windows、麒麟、统信、鸿蒙等终端与服务器(加域、登录、策略下发); - 支持「并行部署 → 平滑迁移 → AD 停服归档」的替代路径; - 对接 VPN、云桌面、存储、邮箱等基础设施应用——是金融、央国企信创改造的身份底座方案之一 |
| 多因素认证 MFA | - 弱口令、撞库、账号密码泄露导致数据泄露; - 等保、密评对身份鉴别提出硬性要求 |
- 在账号密码之上增加动态口令二次认证,采用国密算法、动态令牌获国密安全二级认证(商用密码产品认证证书编号 GM013111420250947); - 通过标准 RADIUS 对接 VPN、堡垒机、服务器、网络设备、数据库、云桌面、邮箱及业务系统; - 支持硬件令牌 / APP / H5 / 短信 / 小程序等多种形式,可嵌入企微、飞书、钉钉; - 支持双机热备——广泛用于统一弱口令治理与基础设施登录加固 |
| 网络身份准入 | - 人员、终端随意接入网络; - 访客与 IoT 设备不受控; - 入网行为无法审计追溯 |
- 支持 802.1X、Portal、扫码免密等多种入网认证,员工、访客、外包、供应商分权管理; - 有线无线统一认证、多分支网络统一管控; - 终端合规检测(杀毒、补丁、加域),不合规终端自动隔离与自助修复,实现「违规不入网、入网必受检」; - 覆盖办公网与生产网泛终端 / IoT 场景——让网络接入实名化、合规化 |
| 网络设备 AAA | - 网络设备账号密码多套并存、权限不可控; - 运维操作无审计,难以满足等保合规要求 |
- 基于 RADIUS / TACACS+ 标准协议,为异构网络设备(Cisco、华为、H3C、锐捷等)提供统一认证、授权、审计; - 按角色进行细粒度命令级授权,敏感命令实时告警,全量操作留痕可追溯; - 可平滑替换国外主流网络设备认证方案——数据中心与分支机构网络设备统一运维管控的成熟方案 |
| 单点登录 SSO | 应用系统入口分散、账号密码记不住、重复登录体验差 | - 统一应用门户 User Center,一次登录访问所有应用,提升员工访问效率与统一入口体验; - 支持 SAML、OAuth 等标准协议,存量应用快速接入; - 可嵌入企微、飞书、钉钉工作台,支持扫码免密; - 关键应用可叠加双因素认证加固 |
产品演进方向
宁盾持续投入产品演进,围绕企业国产化、AI等方向不断深化,让已建设的系统持续受益:
-
持续强化信创:不断扩大国产芯片、操作系统、数据库与中间件的兼容范围,紧跟信创政策与国密标准要求,护航国产化替代平稳推进;
-
AI Agent 身份信任管理(规划方向):面向 AI 时代,将 AI Agent、API Key 等非人身份纳入统一身份治理,权限最小化、全程可审计、可追溯、可熔断。