NAC
宁盾侧NAC配置
前置准备
端口说明
宁盾准入系统(DKEY AM )以软件方式部署,与各品牌网络设备之间只走标准 RADIUS 协议。需先按下面的端口清单放通;
| 端口 | 协议 | 用途 | 说明 |
|---|---|---|---|
| 1812 | UDP | RADIUS 认证 | 设备发起 Access-Request,必须双向可达 |
| 1813 | UDP | RADIUS 计费 |
上线/下线记录,不通常表现为"能认证但看不到在线时长" |
| 3799 | UDP | CoA 动态授权 / 强制下线 | 可将终端踢下线,重新认证,重置授权会用到; |
| 50100 | UDP | Portal协议端口 | 网络设备访问宁盾 |
| 2000 | UDP | Portal协议端口 | 宁盾访问网络设备 |
| 8080/8443 | TCP | Portal 页面 | 仅 Portal 场景需要,需对所有终端网段可达 |
| 8080/8443 | TCP | 管理后台 | 仅管理员网段可达即可 |
信息准备
下面这些值在宁盾侧和设备侧必须完全一致,建议开工前先填好,后期排错直接对照。
| 参数 | 本文档示例值 | 说明 |
|---|---|---|
| AM 服务器地址 | 10.0.0.245 | 所有网络设备指向的 Radius 服务器地址; |
| RADIUS 共享密钥 | admin@123 | 建议 8 位以上、含大小写与数字,区分大小写; |
| NAS-IP | 172.16.0.5 |
设备发起 RADIUS 报文时使用的源地址,必须与 AM 上配置的一致;(每台需要对接的网络设备) |
添加网络设备
说明:有线与无线网络设备添加配置都一致,都可参加本说明添加创建;
-
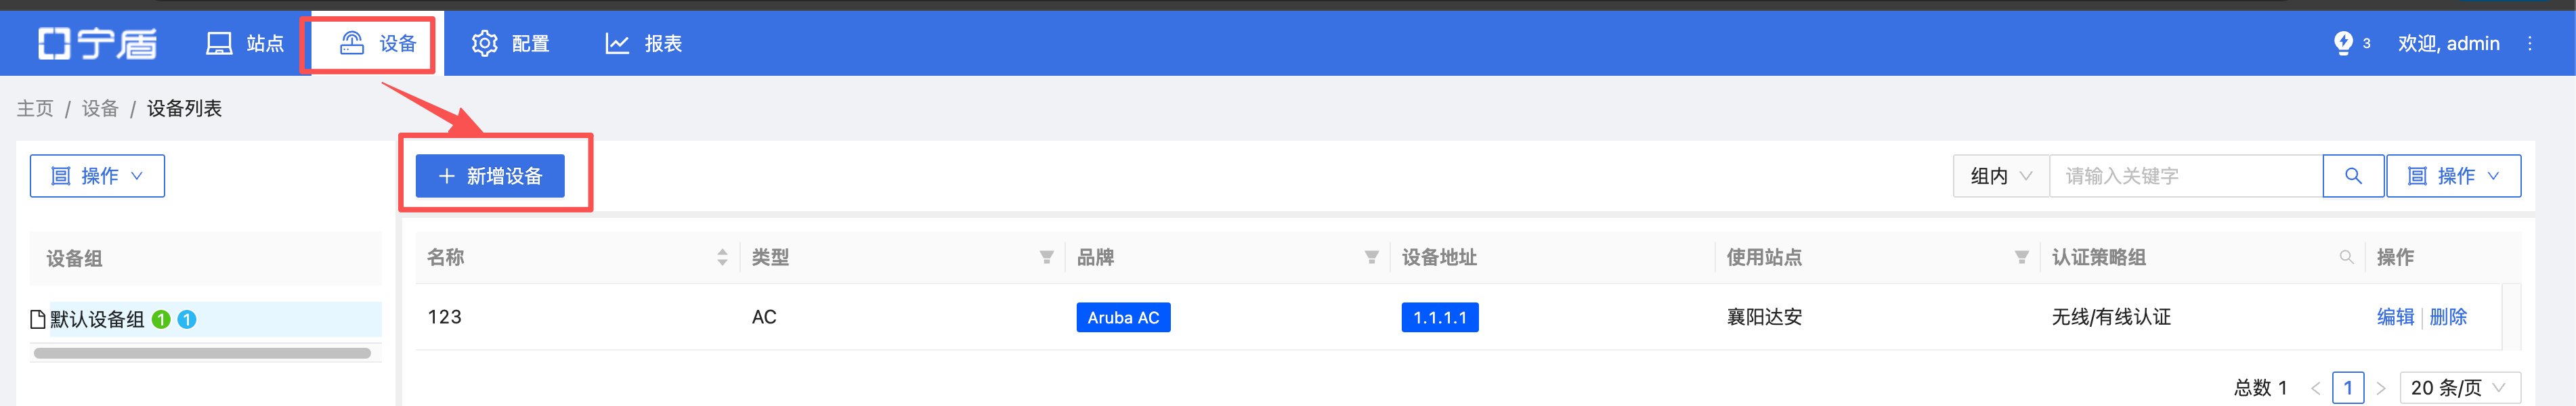
登录宁盾管理后台,根据下图添加设备;
-
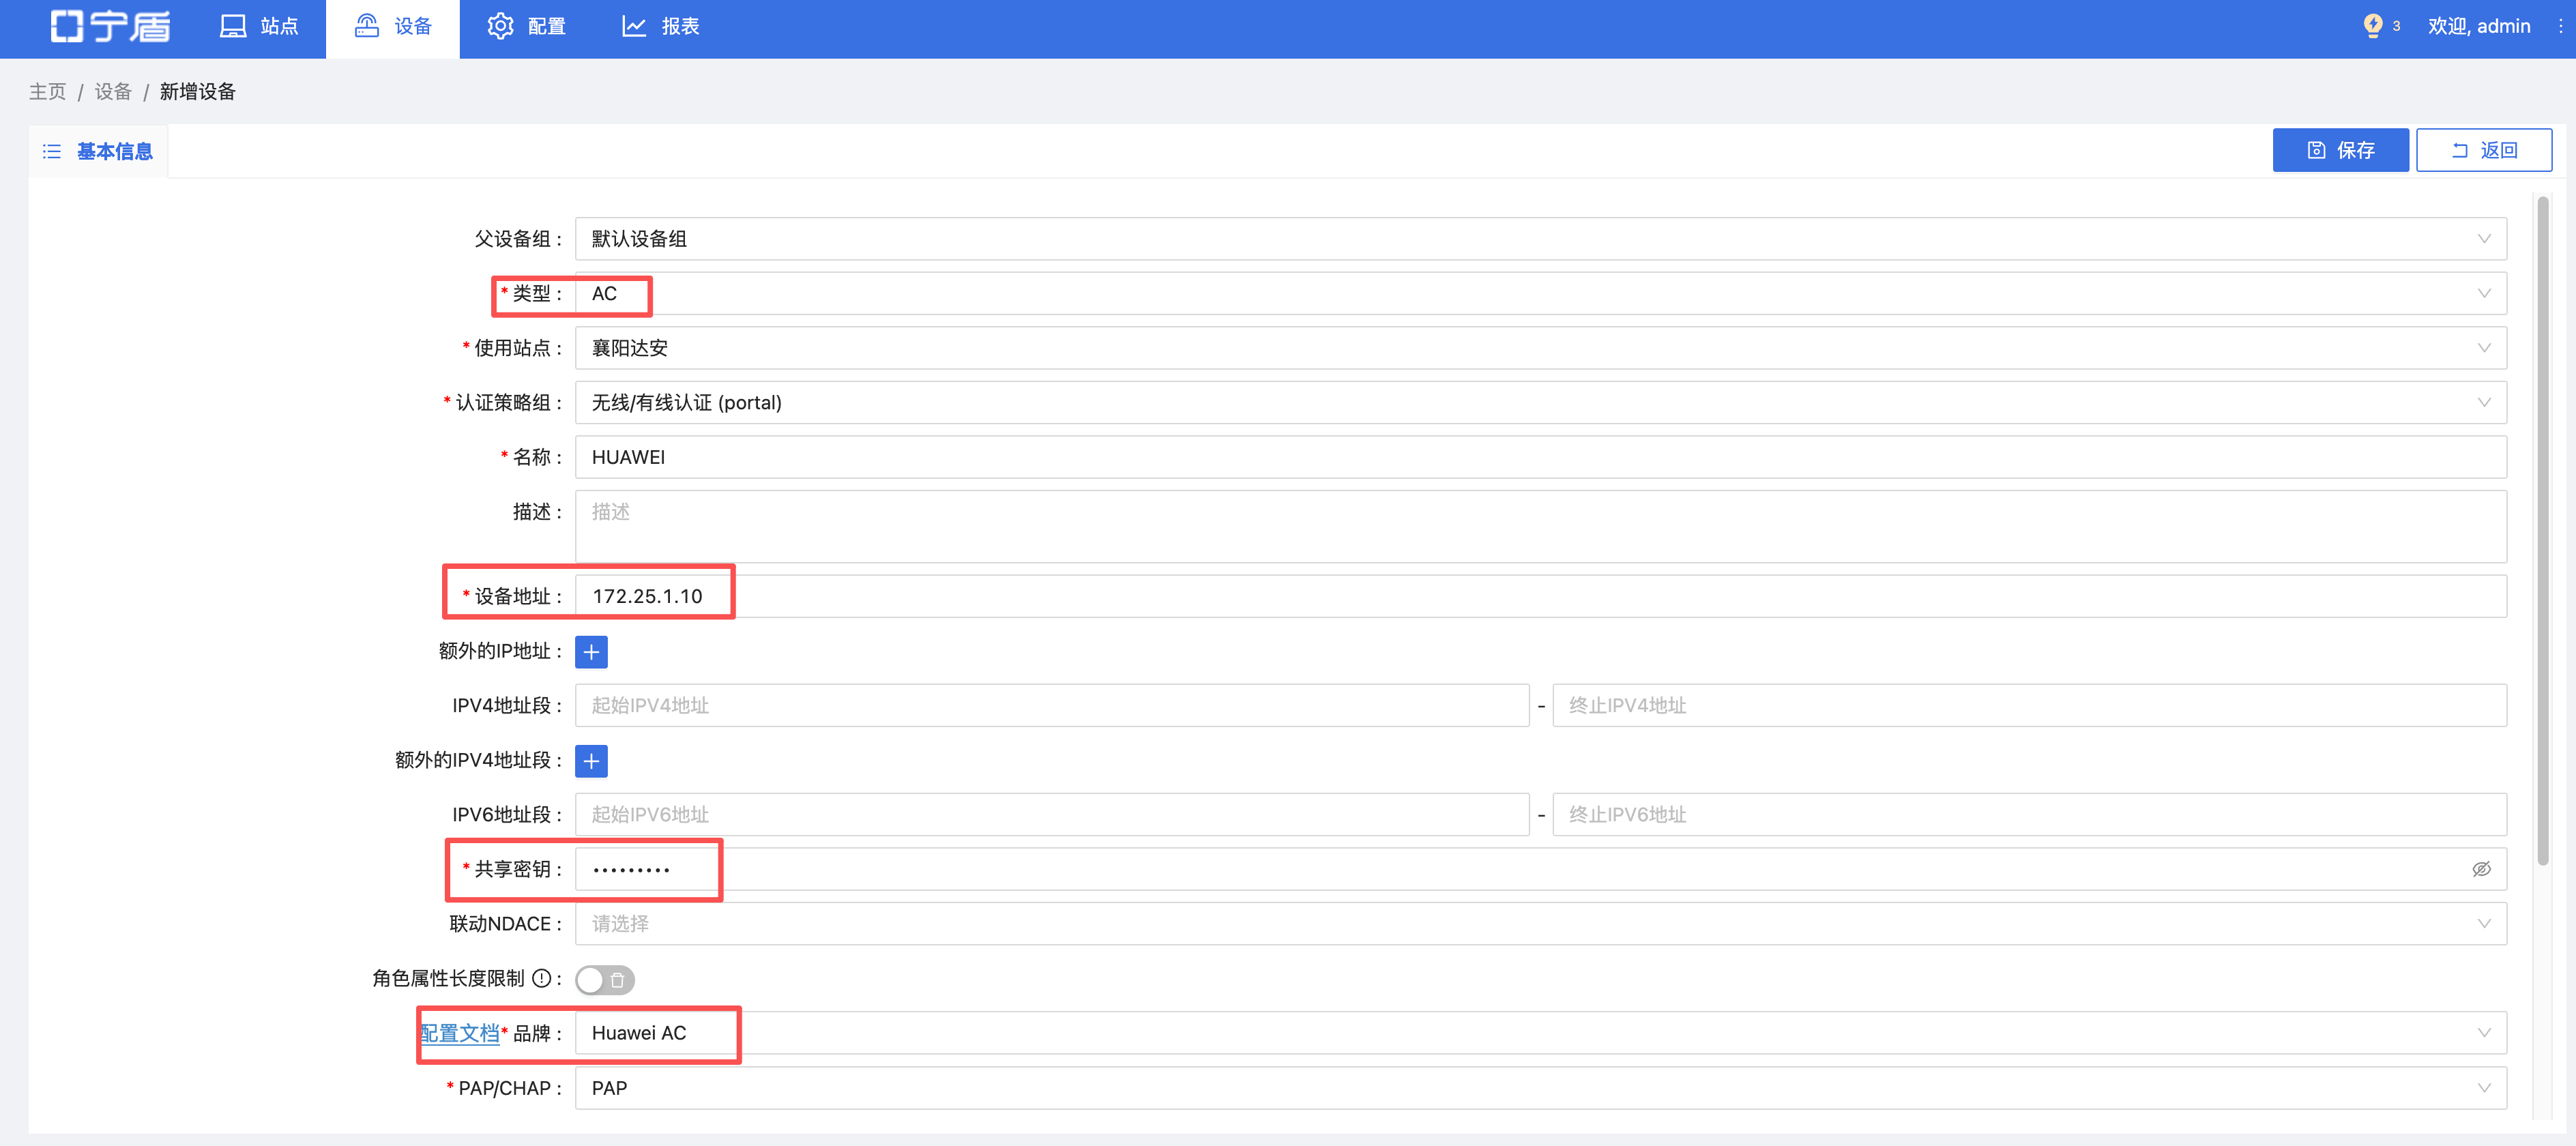
配置信息如下:
-
类型:无线设备选择AC,有线设备选择GATEWAY;
-
使用站点:选择创建的对应站点
-
名称:自定义配置即可
-
设备地址:填写对接的设备ip地址
- 若有多台设备,也可写额外地址或IP地址段;
-
共享密钥:宁盾侧和网络设备侧一致即可;
-
设备品牌:选择对应品牌即可(若是没有选择通用设备)
-
-
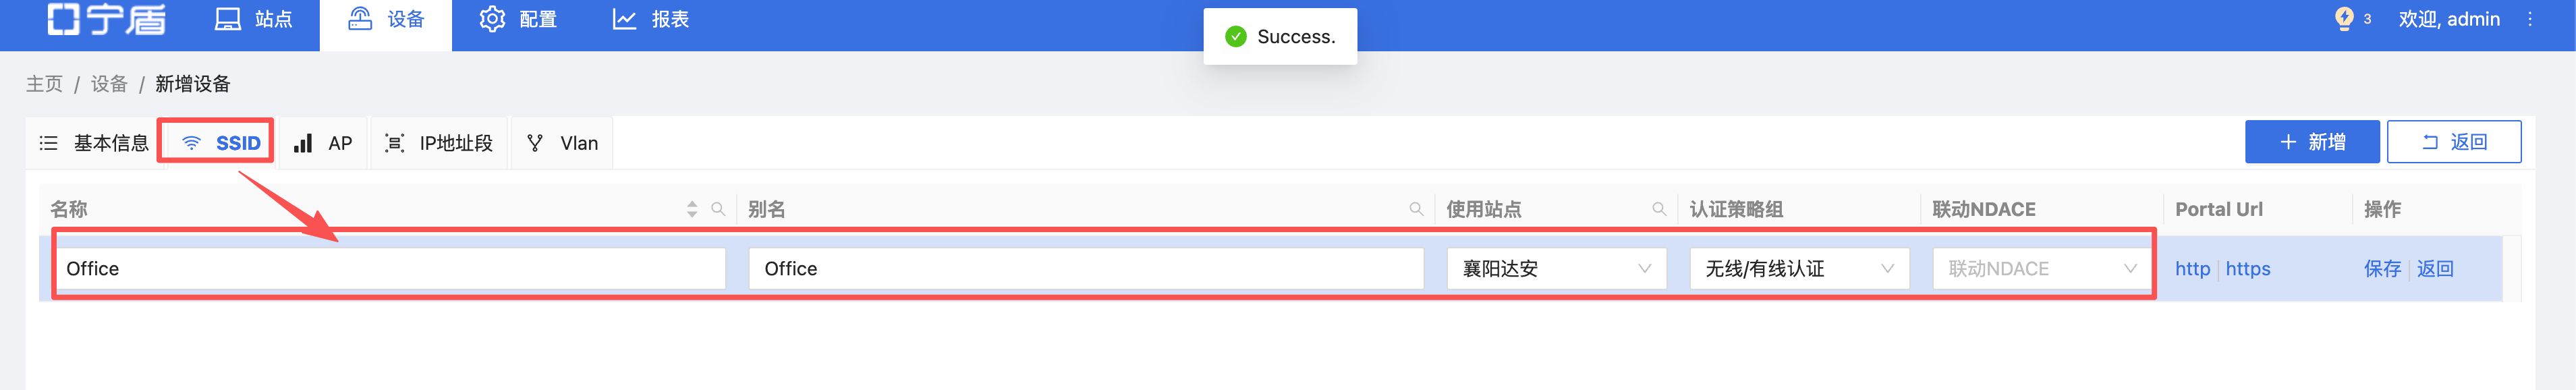
若是无线设备,需要添加SSID配置;(有线设备无需此步骤)
- 填写名称,别名,站点,对应无线SSID认证策略;
- 填写名称,别名,站点,对应无线SSID认证策略;
新建认证策略
说明:802.1X,MAC认证,Portal认证策略配置方式一致,都可参考本说明添加;
-
进入对应站点,选择策略&设备—点击策略—新增
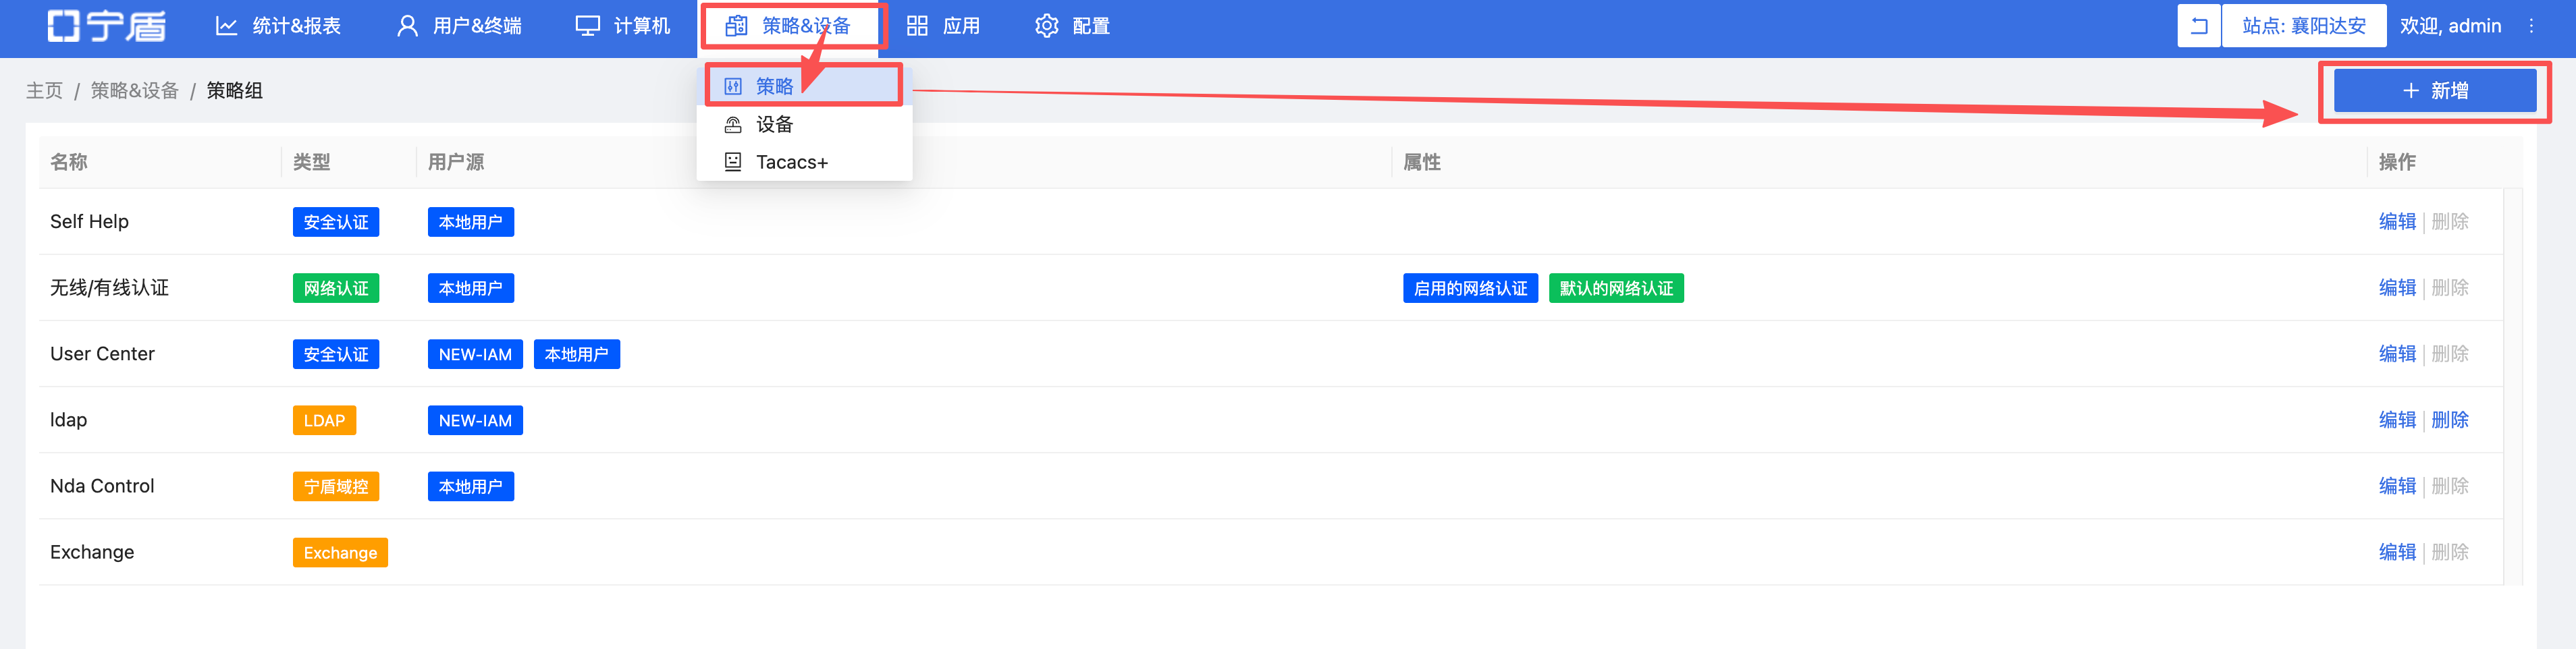
-
配置策略基本信息
-
名称:自定义
-
类型:选择网络认证
-
关联有权限登录的用户源
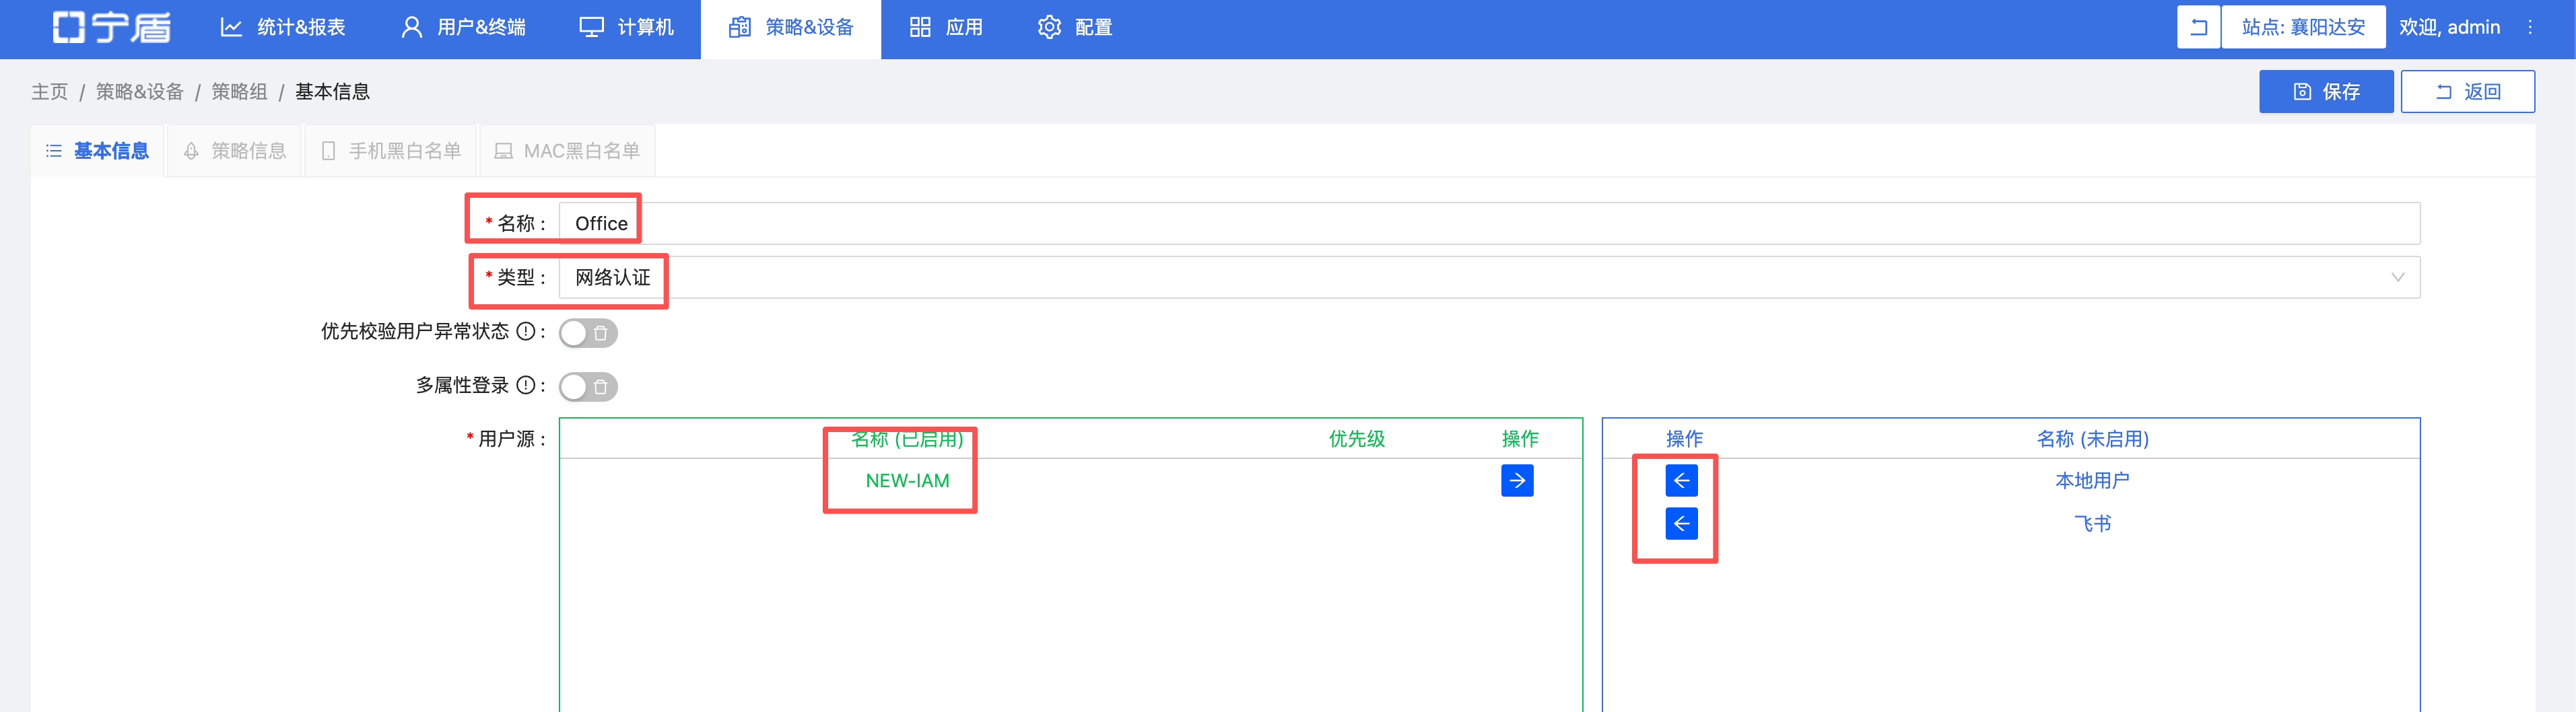
-
-
认证方式配置
- 选择对应的认证方式(802.1X和Portal账号密码认证,都打开用户名密码认证即可)
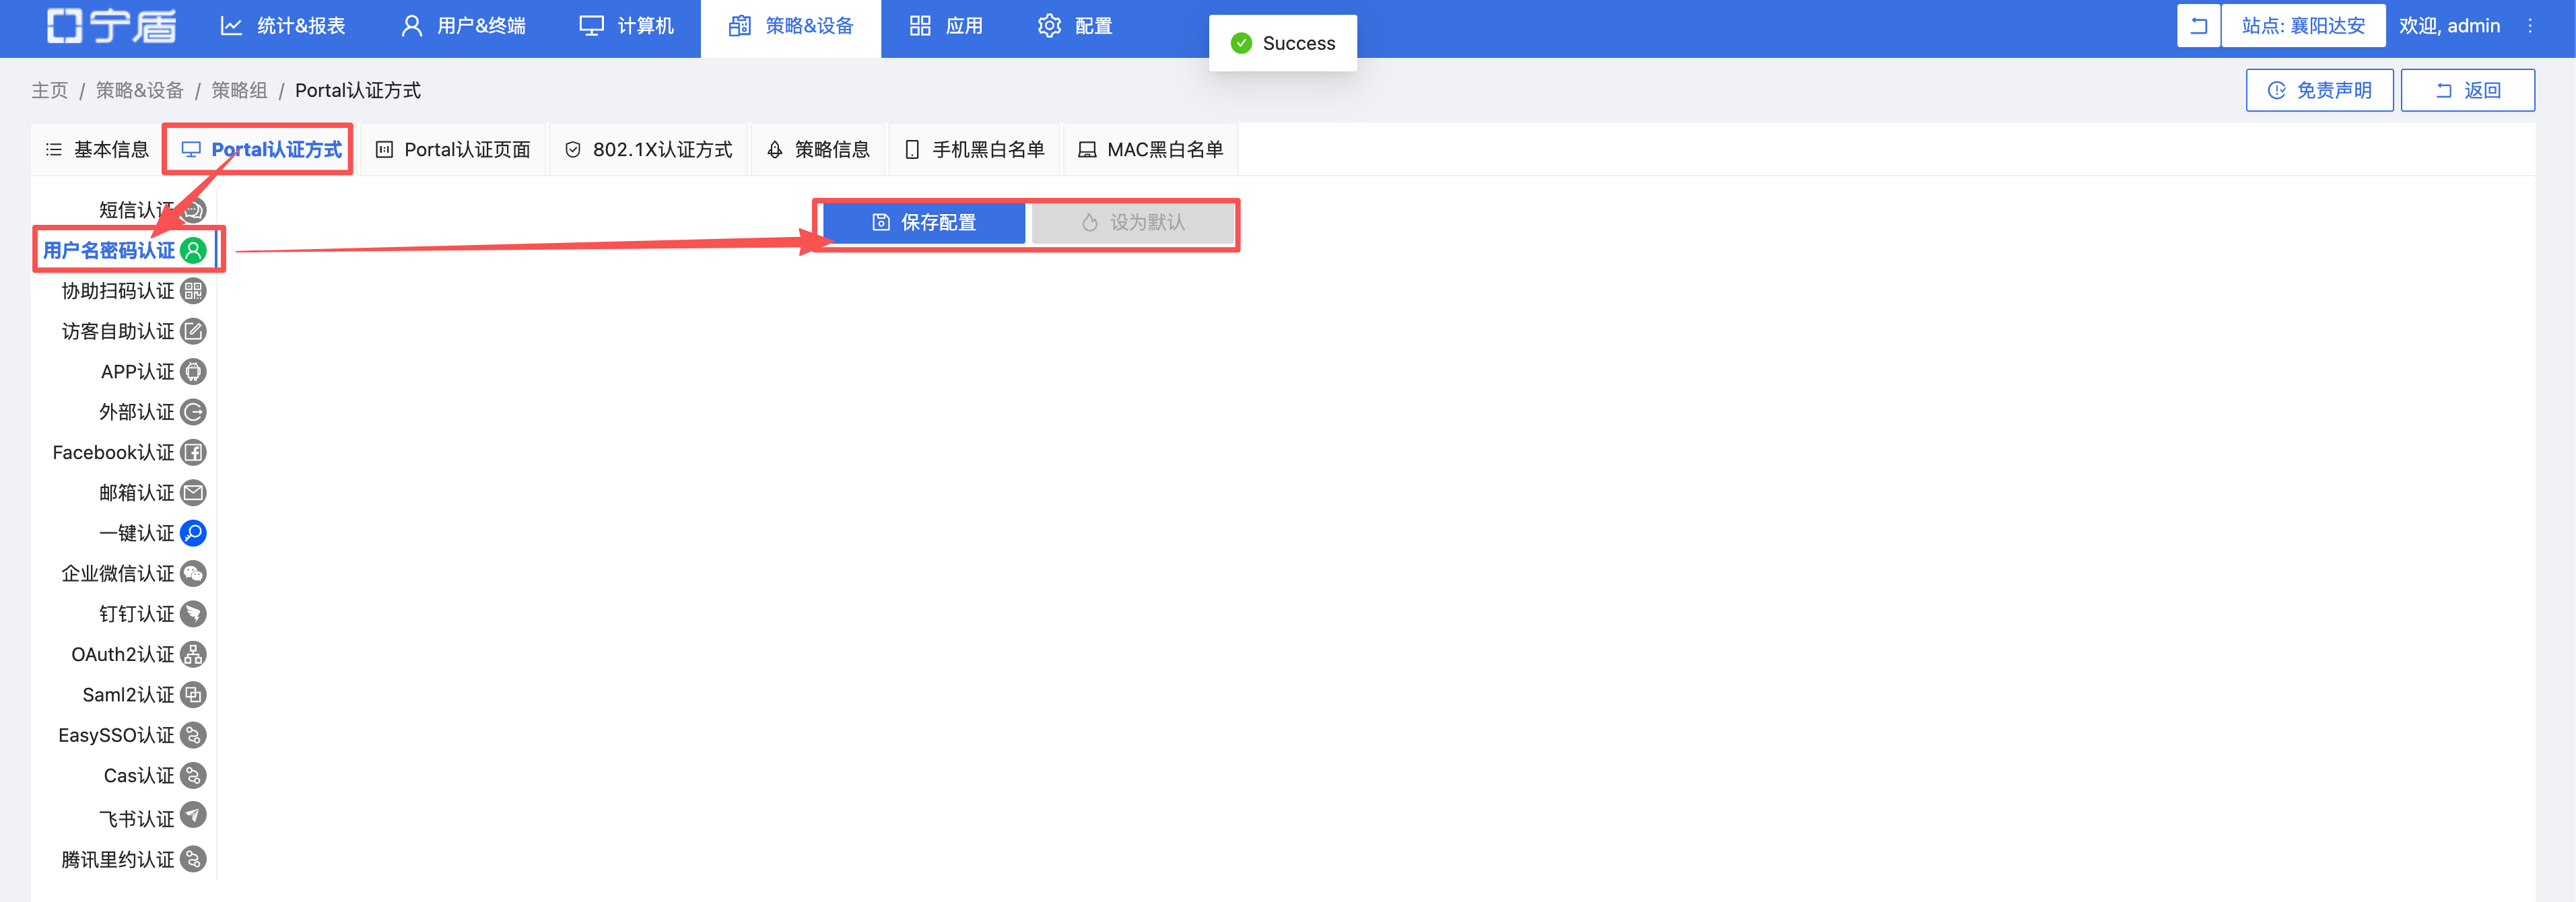
- 选择对应的认证方式(802.1X和Portal账号密码认证,都打开用户名密码认证即可)
Cisco
802.1x
配置说明:本节以 Cisco IOS / IOS-XE 有线接入交换机为例,cisco设备配置命令基本一致;
全局配置
aaa new-model
radius server NAC-SRV
address ipv4 10.0.0.245 auth-port 1812 acct-port 1813
key 0 admin@123
timeout 5
retransmit 3
aaa group server radius NAC-RADIUS
server name NAC-SRV
aaa authentication dot1x default group NAC-RADIUS
aaa authorization network default group NAC-RADIUS
aaa accounting dot1x default start-stop group NAC-RADIUS
aaa accounting network default start-stop group NAC-RADIUS
CoA 服务端(AM 主动改授权、强制下线依赖这一段):
aaa server radius dynamic-author
client 10.0.0.245 server-key 0 admin@123
port 3799
auth-type any
802.1X 全局开关与容错:
dot1x system-auth-control
dot1x critical eapol
authentication mac-move permit
RADIUS 属性与源地址:
radius-server attribute 6 on-for-login-auth
radius-server attribute 8 include-in-access-req
radius-server attribute 25 access-request include
radius-server vsa send authentication
radius-server vsa send accounting
radius-server dead-criteria time 5 tries 3
radius-server deadtime 5
radius-server test username nac-probe idle-time 1
ip radius source-interface Vlan100
ip device tracking
ip device tracking probe delay 10
errdisable recovery cause all
errdisable recovery interval 300
接口配置(
interface range GigabitEthernet1/0/1 - 24
switchport mode access
switchport access vlan 30
spanning-tree portfast edge
spanning-tree bpduguard enable
device-tracking
authentication host-mode multi-domain
authentication order dot1x mab
authentication priority dot1x mab
authentication port-control auto
authentication periodic
authentication timer reauthenticate 3600
authentication violation restrict
authentication event no-response action authorize vlan 30
authentication event fail action authorize vlan 31
authentication event server dead action authorize vlan 10
authentication event server alive action reinitialize
mab
dot1x pae authenticator
dot1x timeout tx-period 10
dot1x max-reauth-req 3
关键点说明:
-
只做纯 802.1X 不接受 MAB 时,删掉 authentication order 里的 mab、authentication priority 里的 mab 以及 mab 三处,其余不动。
-
authentication event server alive action reinitialize 与 server dead 必须成对:只配 dead 不配 alive,AM 恢复后终端会永久卡在逃生 VLAN 10。
-
authentication event fail action authorize vlan 31 是认证失败 VLAN;只想要"失败直接不通"时删掉这一行。
-
接 IP 话机的端口把 host-mode 改为 multi-domain,并追加语音 VLAN 与话机逃生:
interface GigabitEthernet1/0/2
switchport voice vlan 243
authentication host-mode multi-domain
authentication event server dead action authorize voice
保存配置:write memory
Portal
说明:cisco配置Portal认证,GUI界面操作更友好;
华为
802.1x
配置说明:本说明以华为统一模式编写;
RADIUS 服务器模板
radius-server template NAC
radius-server shared-key cipher admin@123
radius-server authentication 10.0.0.245 1812
radius-server accounting 10.0.0.245 1813
radius-server retransmit 3
radius-server timeout 5
radius-server source ip-address 172.16.0.255
undo radius-server user-name domain-included
radius-server testuser username administrator password cipher admin@123
CoA 动态授权
radius-server authorization 10.0.0.245 shared-key cipher admin@123
radius-server authorization port 3799
radius-server authorization server-source ip-address 172.16.0.255
服务器 Down 判定与主动回探(避免链路抖动导致大面积逃生):
radius-server dead-interval 5
radius-server dead-count 2
radius-server detect-cycle 2
radius-server max-unresponsive-interval 300
AAA 方案与域
aaa
authentication-scheme NAC_AUTH
authentication-mode radius
authorization-scheme NAC_AUTHZ
authorization-mode if-authenticated
accounting-scheme NAC_ACCT
accounting-mode radius
accounting start-fail online
accounting realtime 15
domain nington
authentication-scheme NAC_AUTH
authorization-scheme NAC_AUTHZ
accounting-scheme NAC_ACCT
radius-server NAC
domain default
authentication-scheme NAC_AUTH
authorization-scheme NAC_AUTHZ
accounting-scheme NAC_ACCT
radius-server NAC
全局开关与接入模板
dot1x enable
dot1x-access-profile name DOT1X
dot1x authentication-method eap
dot1x timer tx-period 10
mac-access-profile name MAC
mac-authen username macaddress format-with-hyphen uppercase
认证模板
认证模版配置:
authentication-profile name P_1X
dot1x-access-profile DOT1X
mac-access-profile MAC
access-domain nington force
以下根据需求,选择是否配置:
authentication event pre-authen action authorize vlan 30
authentication event authen-fail action authorize vlan 31 response-fail
authentication event authen-server-down action authorize vlan 10
authentication event authen-server-up action re-authen
接口配置
interface range GigabitEthernet 0/0/1 to GigabitEthernet 0/0/24
port link-type access
port default vlan 30
stp edged-port enable
authentication-profile P_1X
Portal
先完成 3.1.1 -3.1.3配置
请先按 3.1.1 ~ 3.1.3 配好 RADIUS 模板、CoA 三行、AAA 方案与域;
Portal 服务器模板
web-auth-server NAC-PORTAL
server-source ip-address 172.16.0.255
source-ip 172.16.0.255
server-ip 10.0.0.245
port 50100
shared-key cipher admin@123
protocol portal
url http://10.0.0.245:8080/portal
portal captive-adaptive enable
参数说明:
| 参数 | 取值 | 说明 |
|---|---|---|
| server-source | 172.16.0.255 | 设备接收 Portal 报文的源地址限定,V200R021C00 后必配 |
| source-ip | 172.16.0.255 | 设备主动发 Portal 报文时使用的源地址,需与 AM 侧登记一致 |
| server-ip | 10.0.0.245 | AM 服务器地址 |
| port | 50100 |
华为 Portal 协议端口,与 AM 侧的 Portal 端口配置对应 |
| shared-key | 与 AM 一致 | Portal 协议共享密钥,注意与 RADIUS 密钥是两套,可相同也可不同 |
| url | Portal 页面地址 | 从 AM「SSID设置」复制 |
免认证规则
free-rule-template name default_free_rule
free-rule 1 destination ip 10.0.0.245 mask 255.255.255.255
free-rule 2 destination ip 172.16.202.100 mask 255.255.255.255
free-rule 10 destination ip 172.16.1.10 mask 255.255.255.255 udp destination-port 53
说明:免认证规则必须覆盖 AM 地址、Portal 页面地址、DNS。少了 DNS,终端表现为"页面弹出来但资源加载不出来"。
Portal 接入模板与认证模板
portal-access-profile name PORTAL
web-auth-server NAC-PORTAL direct
authentication-profile name P_PORTAL
portal-access-profile PORTAL
free-rule-template default_free_rule
access-domain nington force
接口配置
interface range GigabitEthernet 0/0/1 to GigabitEthernet 0/0/24
port link-type access
port default vlan 30
stp edged-port enable
authentication-profile P_PORTAL
华三
802.1x
配置说明:华三(H3C / 新华三 Comware V7)的写法与华为不同——RADIUS 用 radius scheme、域用 domain、接口上直接 dot1x。AM 地址 10.0.0.245,设备 nas-ip 172.16.0.5。
配置前准备:本地逃生账号
local-user adminAAA class manage
password simple adminAAA@test1234
service-type ssh telnet http https
authorization-attribute user-role network-admin
quit
RADIUS 方案与 CoA
radius scheme rs1
primary authentication 10.0.0.245 1812
primary accounting 10.0.0.245 1813
key authentication simple admin@123
key accounting simple admin@123
nas-ip 172.16.0.5
timer response-timeout 5
timer quiet 5
retry 3
user-name-format without-domain
quit
radius dynamic-author server
client ip 10.0.0.245 key simple admin@123 port 3799
quit
说明:nas-ip 必须与宁盾侧登记的设备地址一致。user-name-format without-domain 表示剥离域名,若 AM 侧按"用户@域"登记账号,则改为 with-domain。
认证域与全局开关
domain nington
authentication lan-access radius-scheme rs1
authorization lan-access radius-scheme rs1
accounting lan-access radius-scheme rs1
quit
domain default enable nington
dot1x
dot1x authentication-method eap
dot1x domain nington
mac-authentication
mac-authentication domain nington
mac-authentication user-name-format mac-address with-hyphen uppercase
lldp global enable
说明:MAC 认证的用户名格式(带横线大写)必须与宁盾侧 MAC 白名单/账号格式一致。
免认证放行
mac-authentication free-ip 10.0.0.245 255.255.255.255
mac-authentication free-ip 172.16.202.100 255.255.255.255
三个兜底 VLAN 的网关侧限制:
acl advanced 3000
rule 0 permit udp destination-port eq dns
rule 5 permit udp destination-port eq bootps
rule 10 permit ip destination 10.0.0.245 0
rule 15 permit ip destination 172.16.202.100 0
rule 100 deny ip
interface Vlan-interface30
ip address 172.16.30.1 255.255.255.0
packet-filter 3000 inbound
interface Vlan-interface31
ip address 172.16.31.1 255.255.255.0
packet-filter 3000 inbound
interface Vlan-interface10
ip address 172.16.10.1 255.255.255.0
packet-filter 3000 inbound
接口配置
interface range GigabitEthernet1/0/1 to GigabitEthernet1/0/24
port link-type access
port access vlan 30
stp edged-port
lldp enable
dot1x
mac-authentication
dot1x guest-vlan 30
dot1x auth-fail vlan 31
dot1x critical vlan 10
dot1x critical recovery-action reinitialize
mac-authentication critical vlan 10
mac-authentication critical recovery-action reinitialize
dot1x timer reauth-period 3600
关键点说明:
-
dot1x critical recovery-action reinitialize 与 dot1x critical vlan 必须成对,否则 AM 恢复后终端不会自动重新认证,长期卡在逃生 VLAN 10。
-
dot1x guest-vlan 30 是认证前 VLAN,与接口的 port access vlan 30 保持一致,不一致会导致终端在认证前拿不到地址。
-
只做纯 802.1X 时删掉 mac-authentication 相关三行。
接 IP 话机的端口:
interface GigabitEthernet1/0/2
port link-type trunk
port trunk permit vlan 1 30 243
voice vlan 243 enable
lldp enable
dot1x
mac-authentication
dot1x port-method macbased
dot1x multiple-vlans
dot1x critical-voice-vlan
mac-authentication critical-voice-vlan
验证
| 检查项 | 命令 | 正常表现 |
|---|---|---|
| 802.1X 连接 | display dot1x connection | 状态为 Online / Success |
| MAC 认证连接 | display mac-authentication connection | 哑终端可见且已授权 |
| 在线用户 | display dot1x | 显示端口、用户名、VLAN |
| RADIUS 状态 | display radius scheme rs1 | 服务器状态为 active |
| 强制下线 | AM 上点「强制下线」 | 连接被清除并重新认证 |
排错要点:认证不通过先看 display dot1x connection 的失败原因字段;CoA 不生效先确认 radius dynamic-author server 已配且 client 地址正确。
Portal
配置说明:华三的 Portal 服务器用 portal web-server 配置,接口上用 portal enable method direct 调用。Radius 方案、CoA、域与 4.1 完全相同,本节只写 Portal 特有部分。
前提:先完成 4.1 的全局段
请先按 4.1.2 ~ 4.1.4 配好 radius scheme、radius dynamic-author、域、免认证放行。本节从 Portal 服务器开始。
Portal 服务器
portal web-server websrv
url http://10.0.0.245:8080/portal
quit
说明:
-
url 从 AM「Portal 设置」页面直接复制,不要手敲。
-
部分版本还需要在本视图下补 ip 10.0.0.245、key simple admin@123、port 50100 三项(老版本用 portal server websrv 命令配置这三项)。现场用 portal web-server websrv ? 看可用参数,有就配,没有则说明该版本从 AM 侧的 Portal 配置下发,无需本地填。此点建议按现场版本确认后再定稿。
免认证规则
portal free-rule 1 destination ip 10.0.0.245 mask 255.255.255.255
portal free-rule 2 destination ip 172.16.202.100 mask 255.255.255.255
portal free-rule 10 destination ip 172.16.1.10 mask 255.255.255.255 udp destination-port 53
说明:免认证规则必须覆盖 AM 地址与 DNS,否则页面弹不出来或加载不出来。
接口配置
interface range GigabitEthernet1/0/1 to GigabitEthernet1/0/24
port link-type access
port access vlan 30
stp edged-port
portal enable method direct
portal domain nington
portal apply web-server websrv
关键点说明:
-
portal enable method direct 为直接推送(三层 Portal);二次地址分配方案用 method layer3,按现场方案选择。
-
portal domain nington 指定认证域,必须与 4.1.3 建立的域名称一致,否则 AM 侧收不到带域的用户名。
-
同一端口不要同时启用 dot1x 与 portal enable,会互相抢占认证流程。需要 MAC 优先再 Portal 时,按端口分场景部署,或改用 portal enable method direct + MAC 触发的组合方案(需按现场版本确认)。
接 IP 话机的端口(建议改走 MAC 认证):
interface GigabitEthernet1/0/2
port link-type trunk
port trunk permit vlan 1 30 243
voice vlan 243 enable
lldp enable
portal enable method direct
portal apply web-server websrv
保存:save force
验证
| 检查项 | 命令 | 正常表现 |
|---|---|---|
| Portal 服务器 | display portal web-server | url 与服务器信息正确 |
| Portal 用户 | display portal user all | 认证后可见用户、IP、MAC |
| 免认证规则 | display portal free-rule | 规则已生效 |
| 接口状态 | display portal interface GigabitEthernet1/0/1 | Portal 已启用,method 为 direct |
| 强制下线 | AM 上点「强制下线」 | 用户被清除,页面重新弹出 |
排错要点:页面弹不出且终端能 ping 通 AM,先查 display portal web-server 的 url;提交认证后无响应,查 Portal 端口与密钥配置,以及 AM 侧该设备的 Portal 端口是否与设备一致。