LDAP
宁盾侧LDAP配置
1.1 创建LDAP策略
定位到【策略&设备】-【策略】
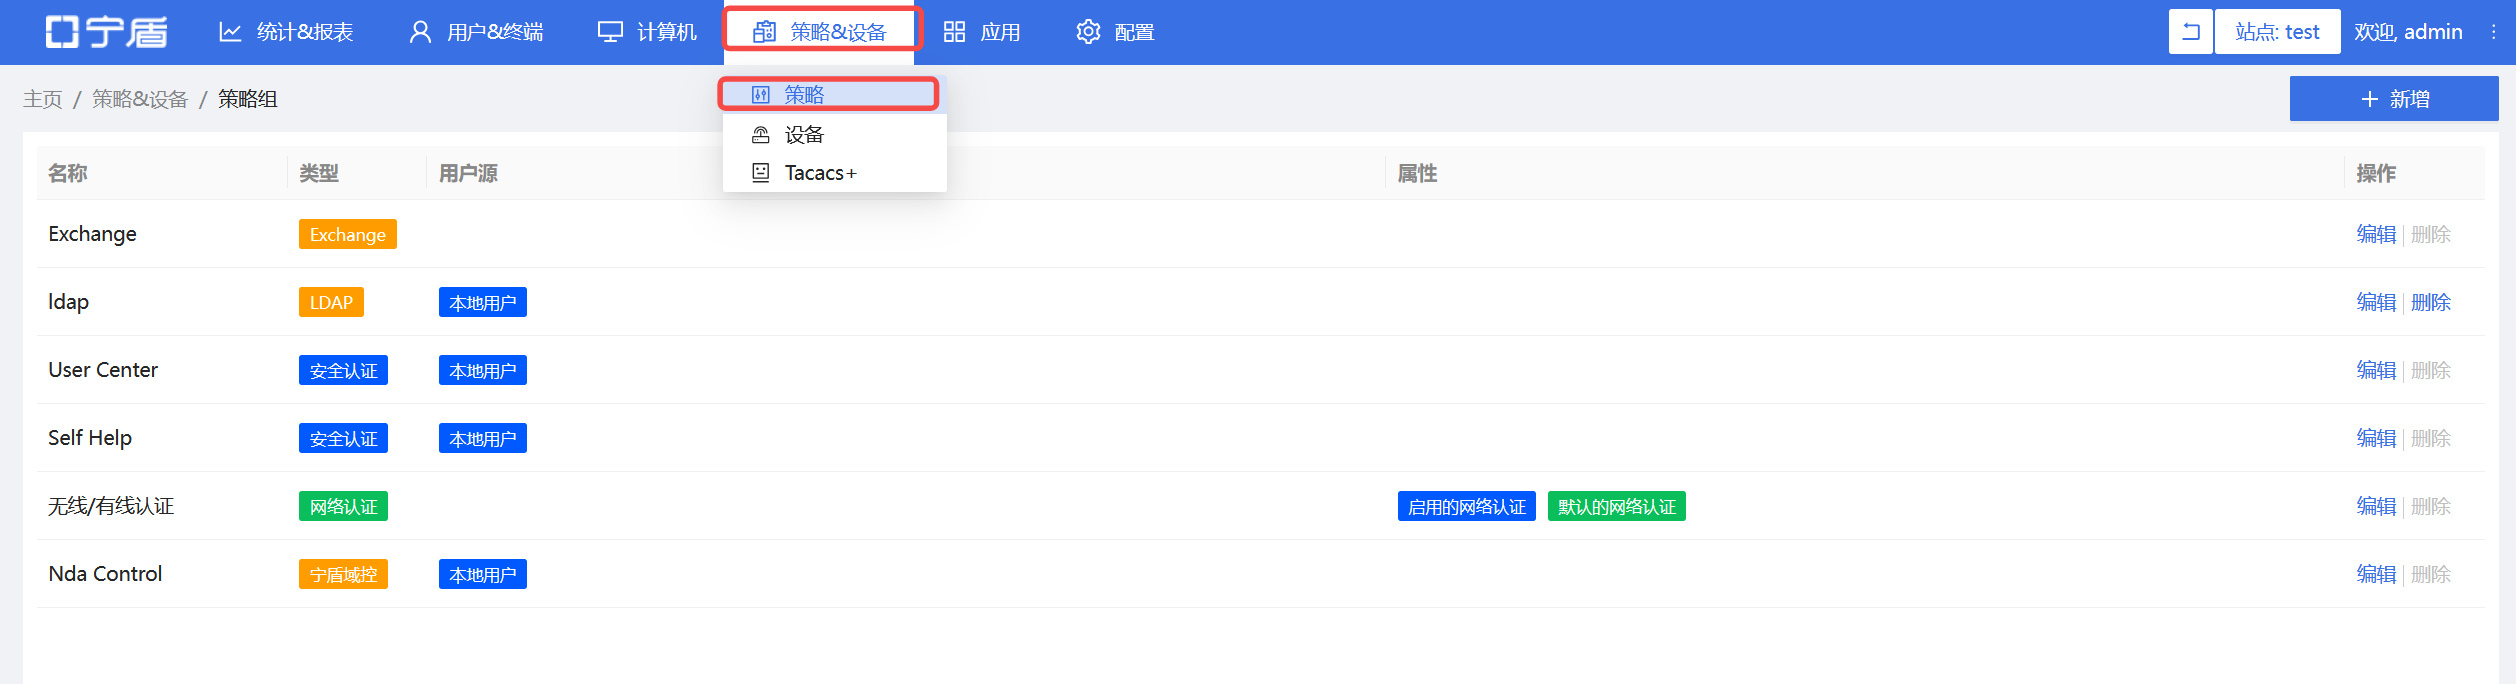
点击【新增】
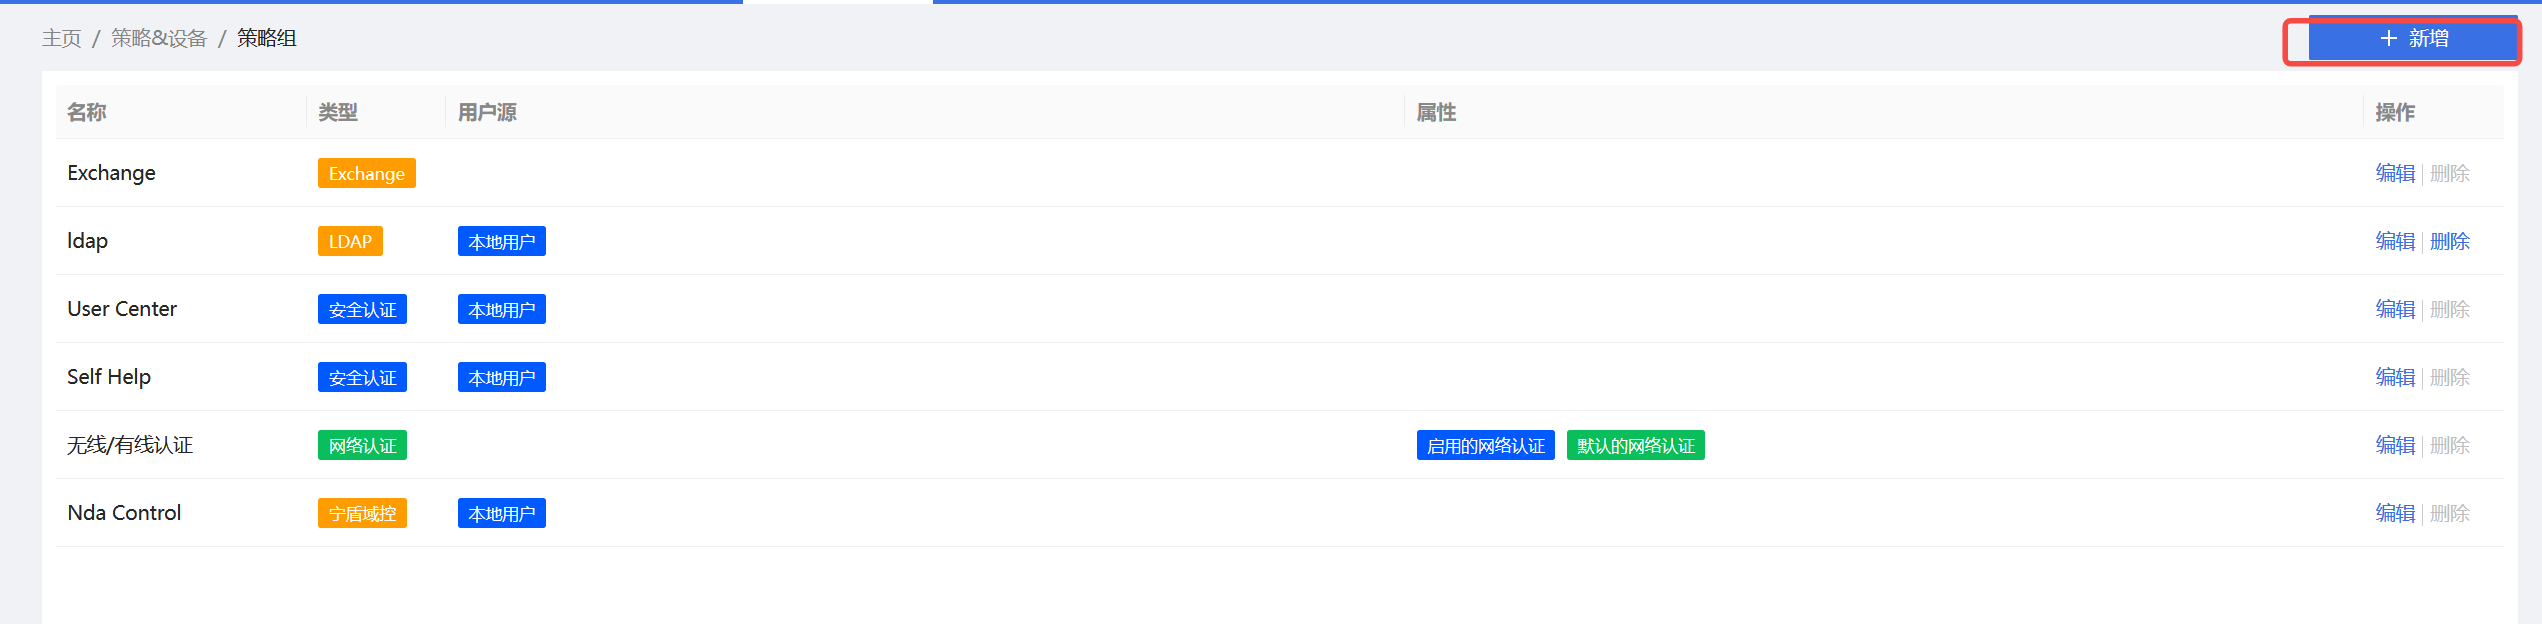
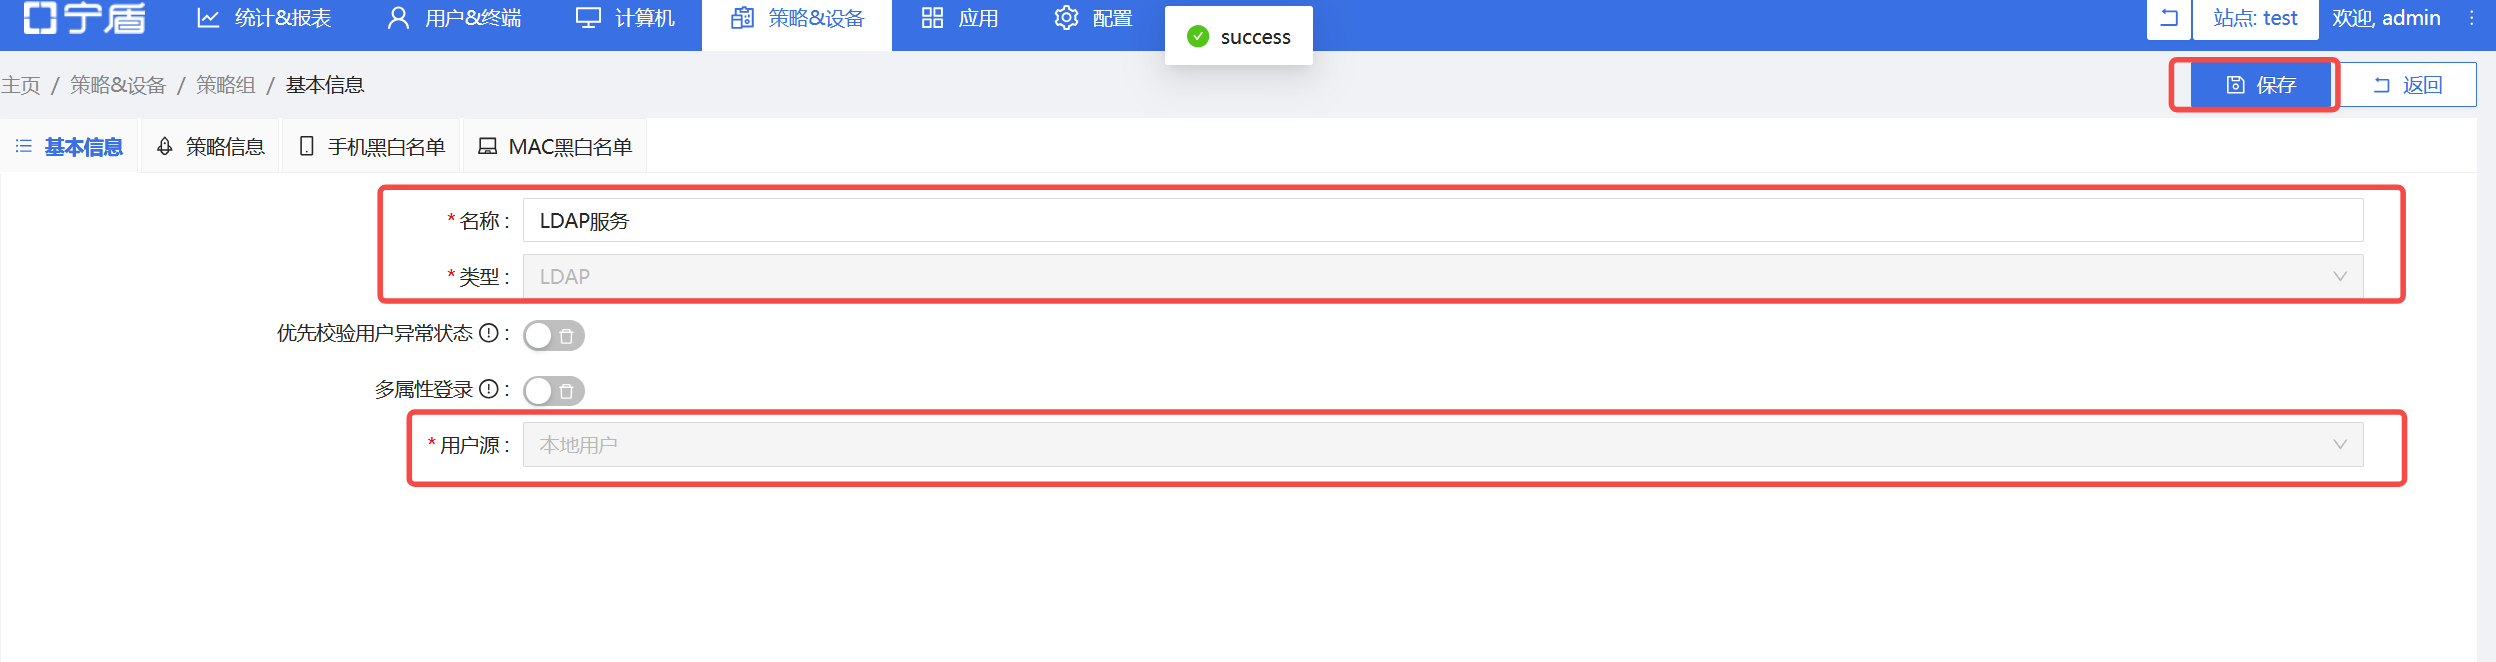
【名称】自定义,【类型】选择LDAP,【用户源】根据需要选择,点击【保存】完成
1.2 创建LDAP服务
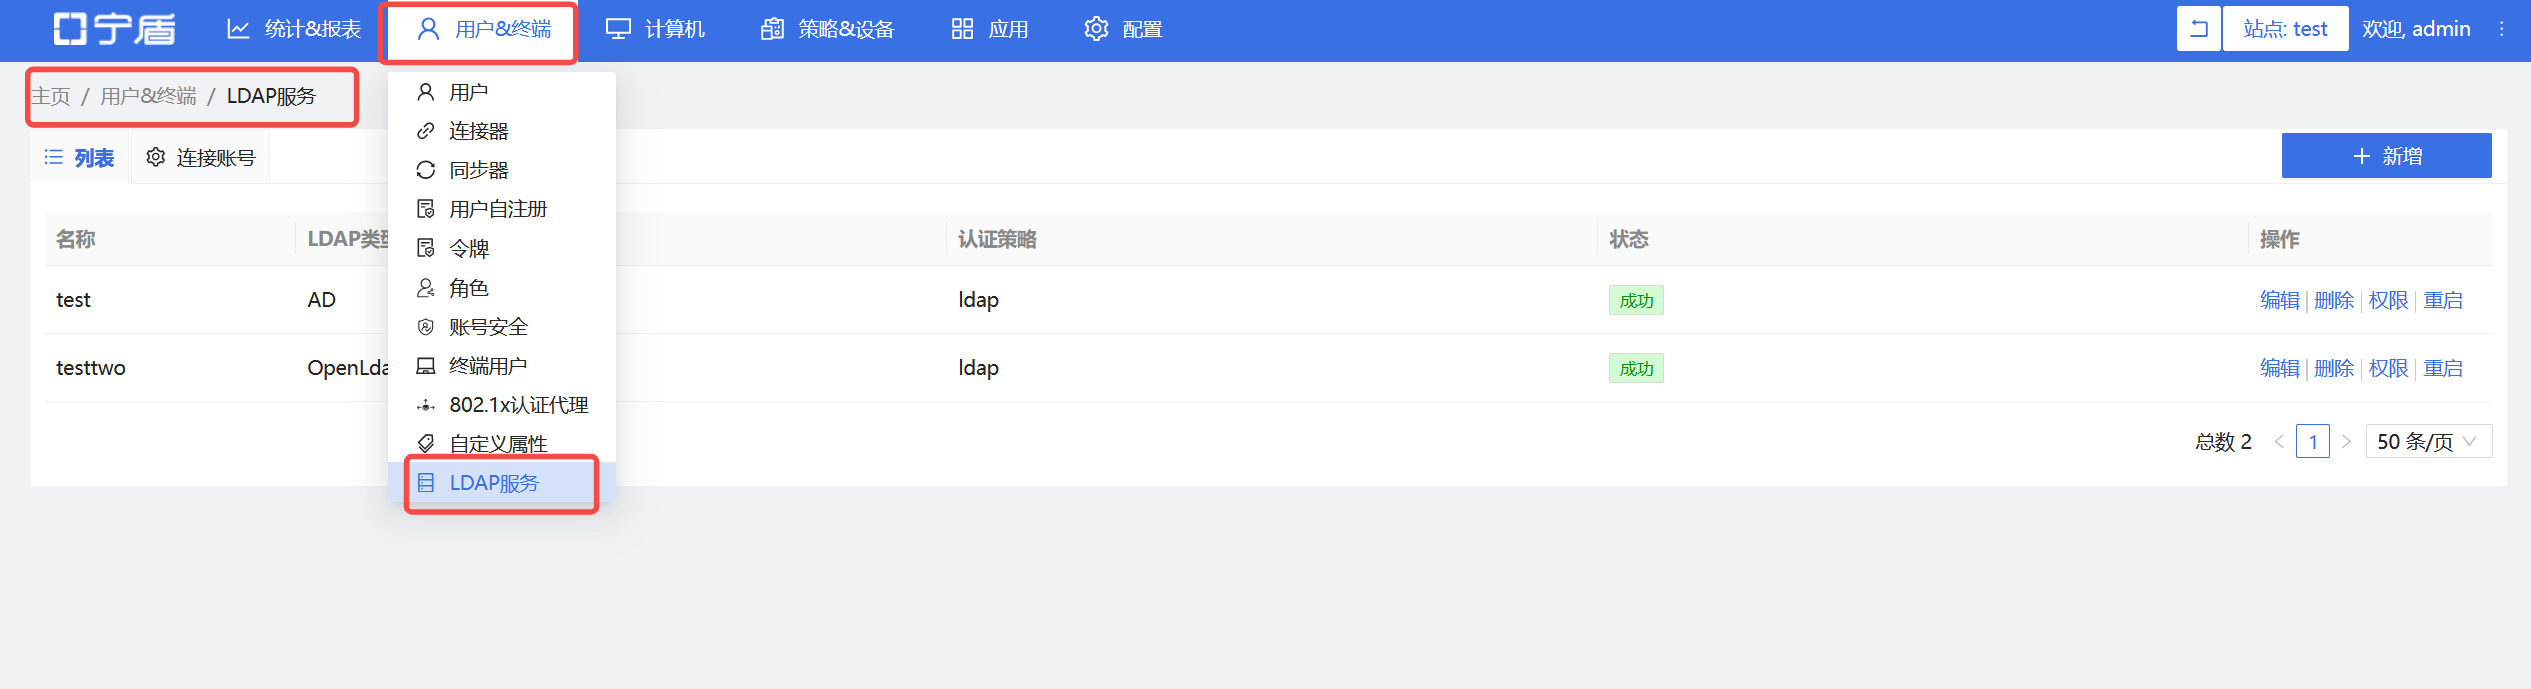
定位到【用户&终端】-【LDAP服务】
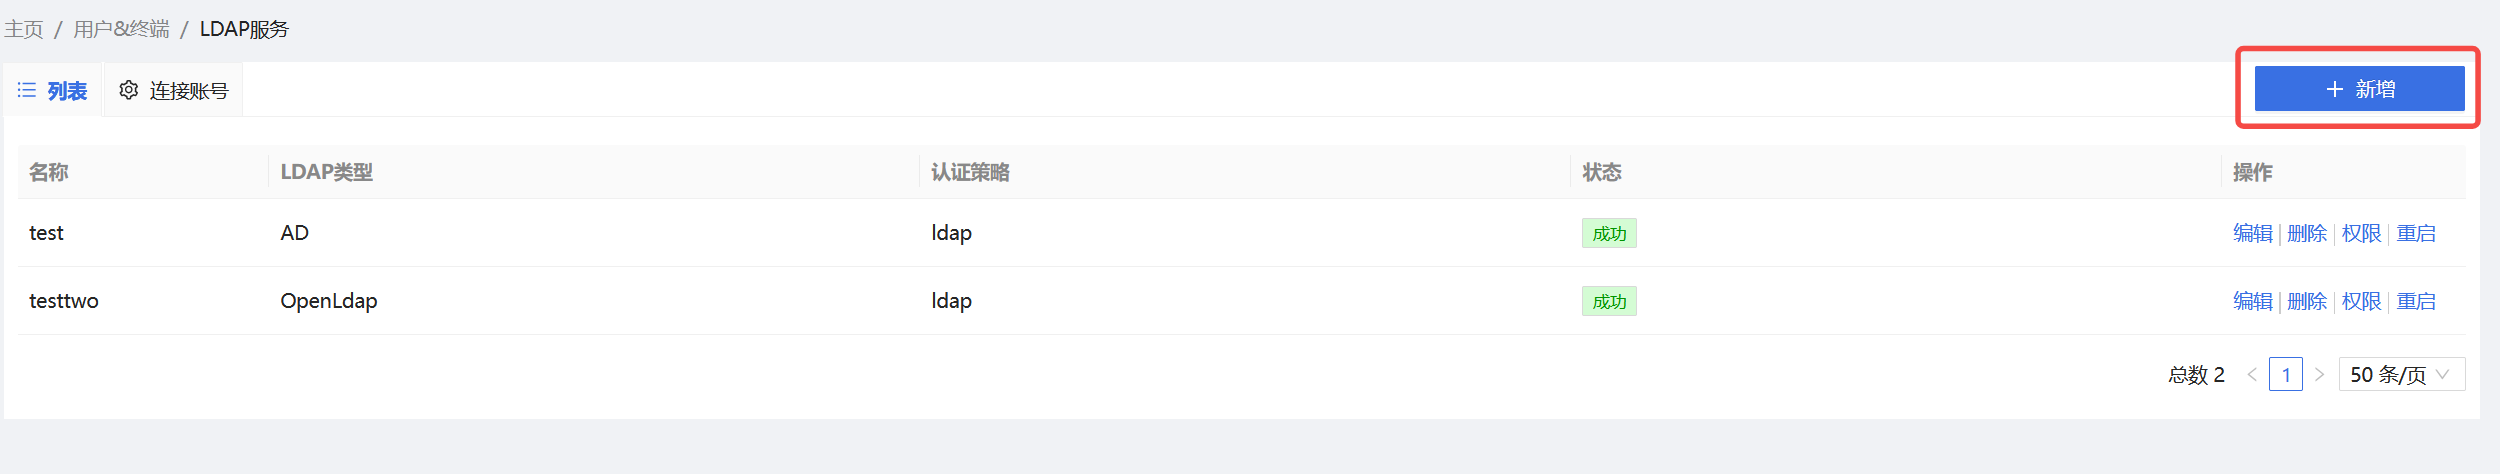
点击【新增】
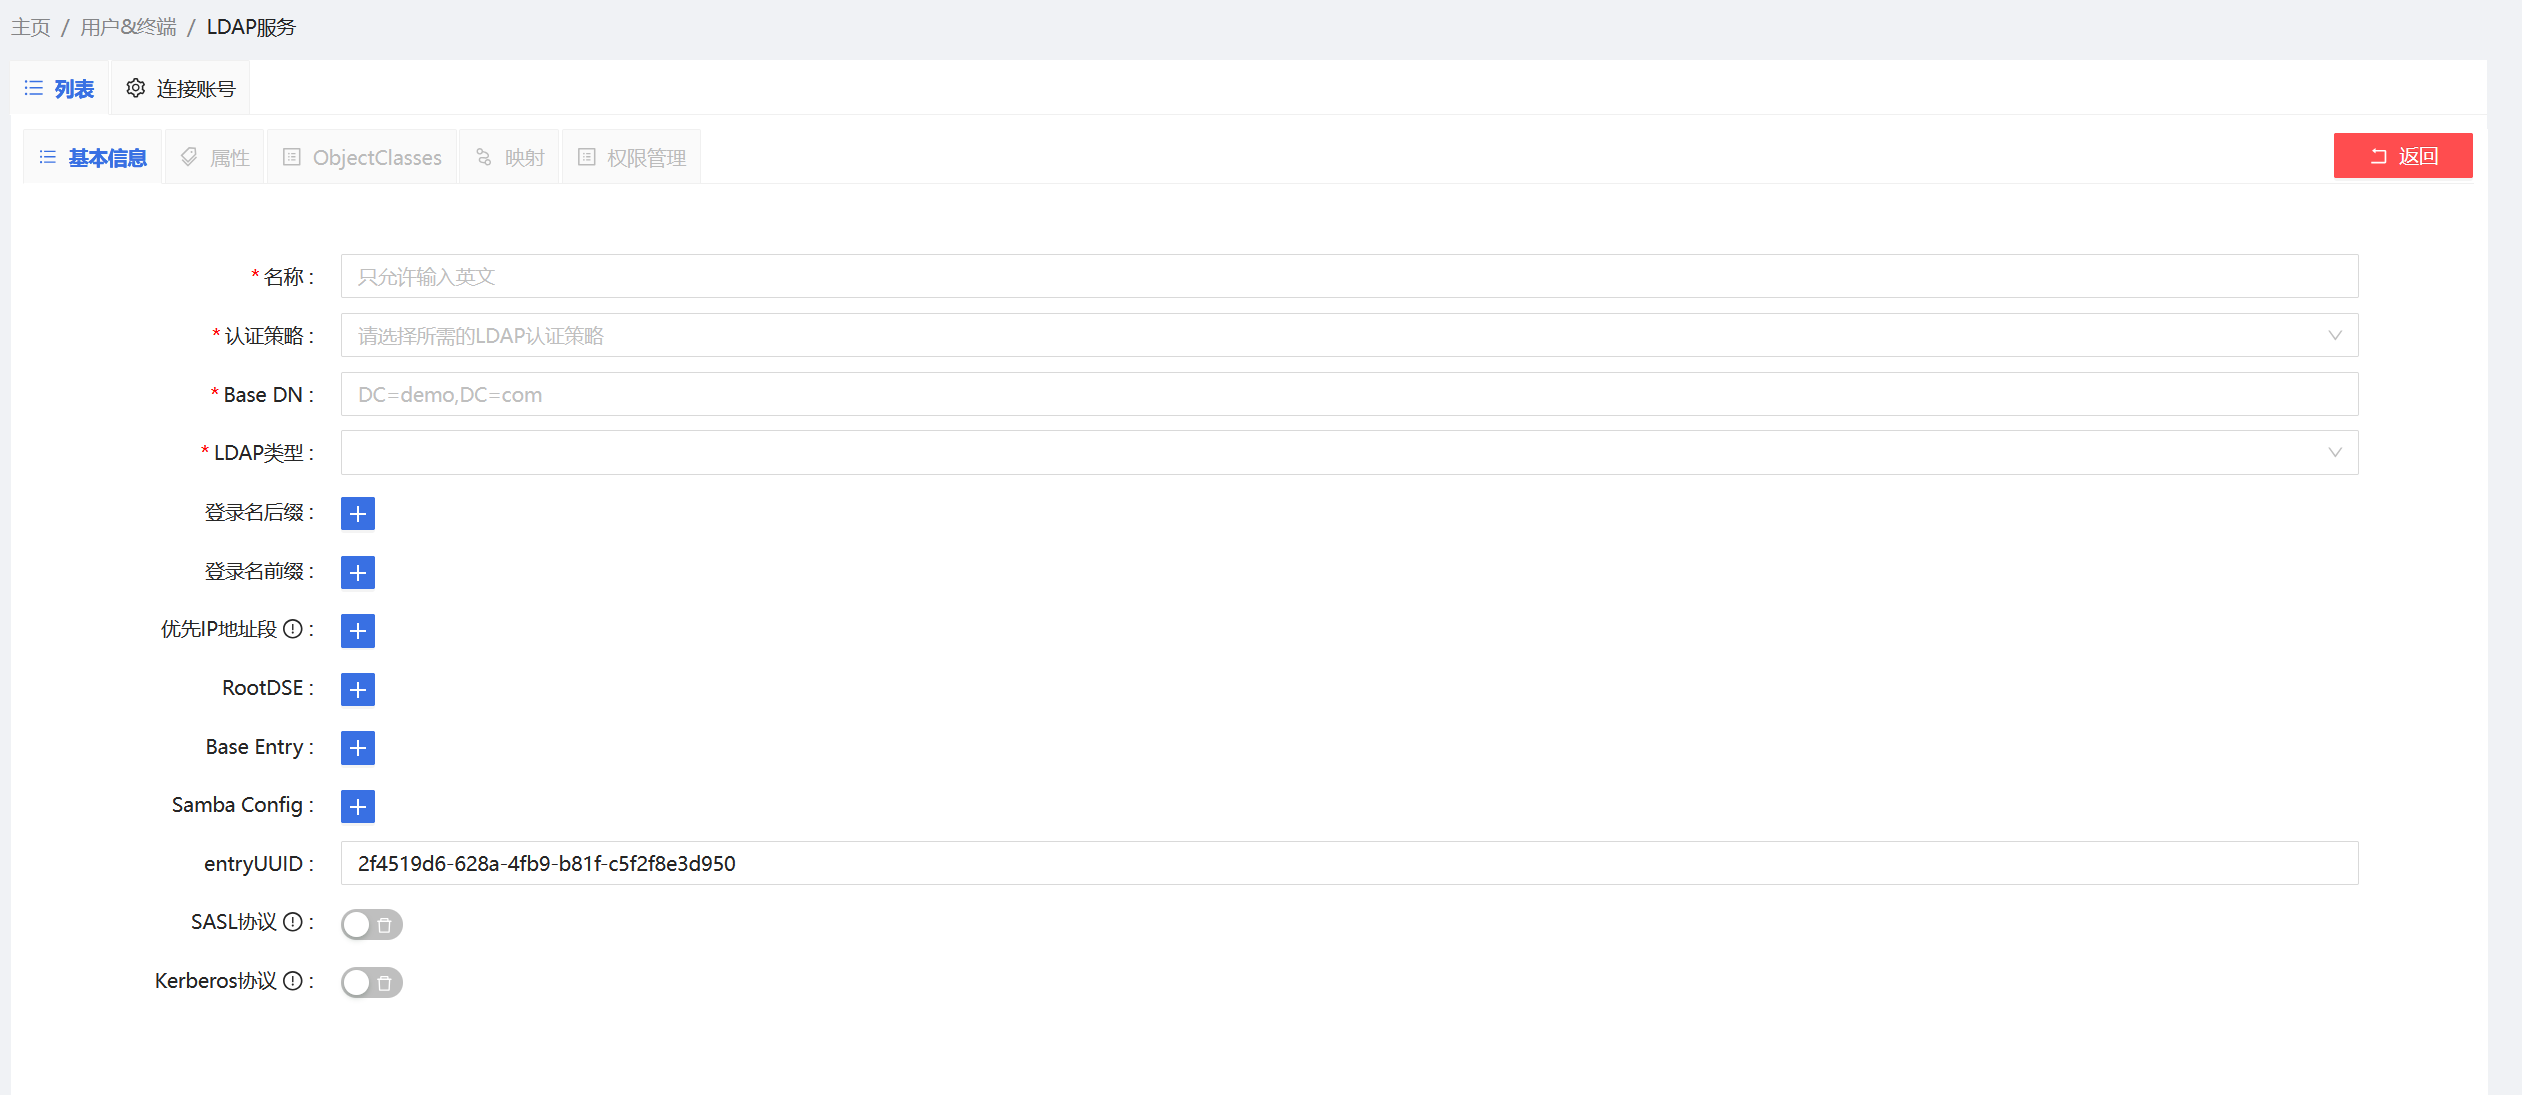
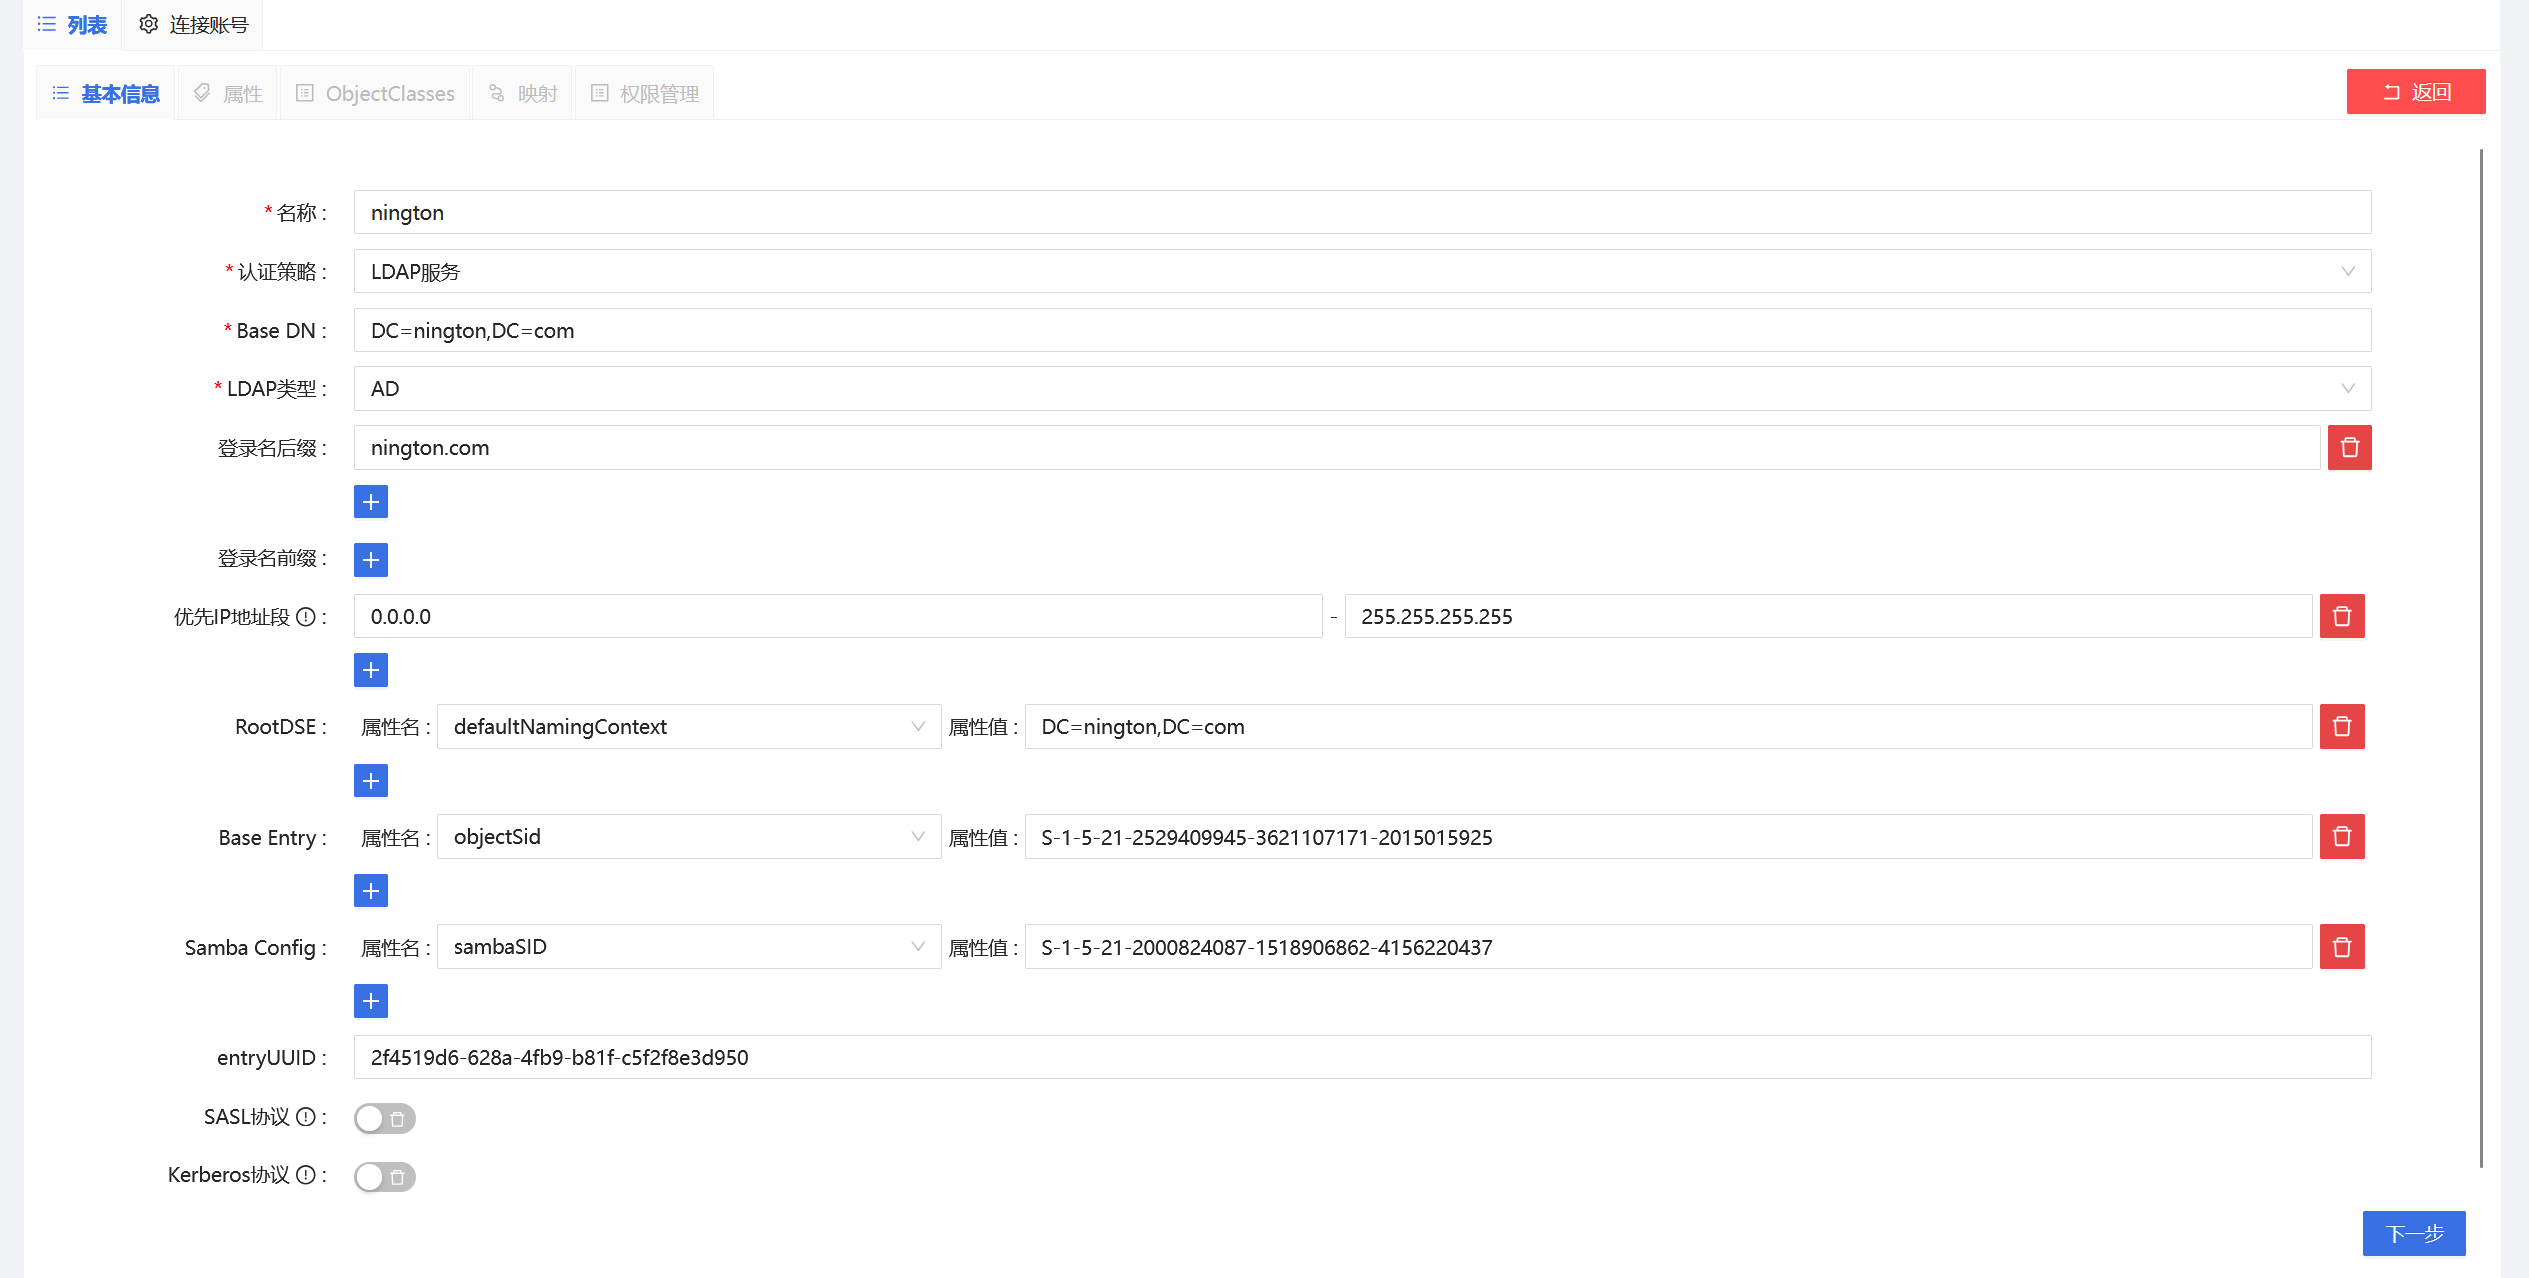
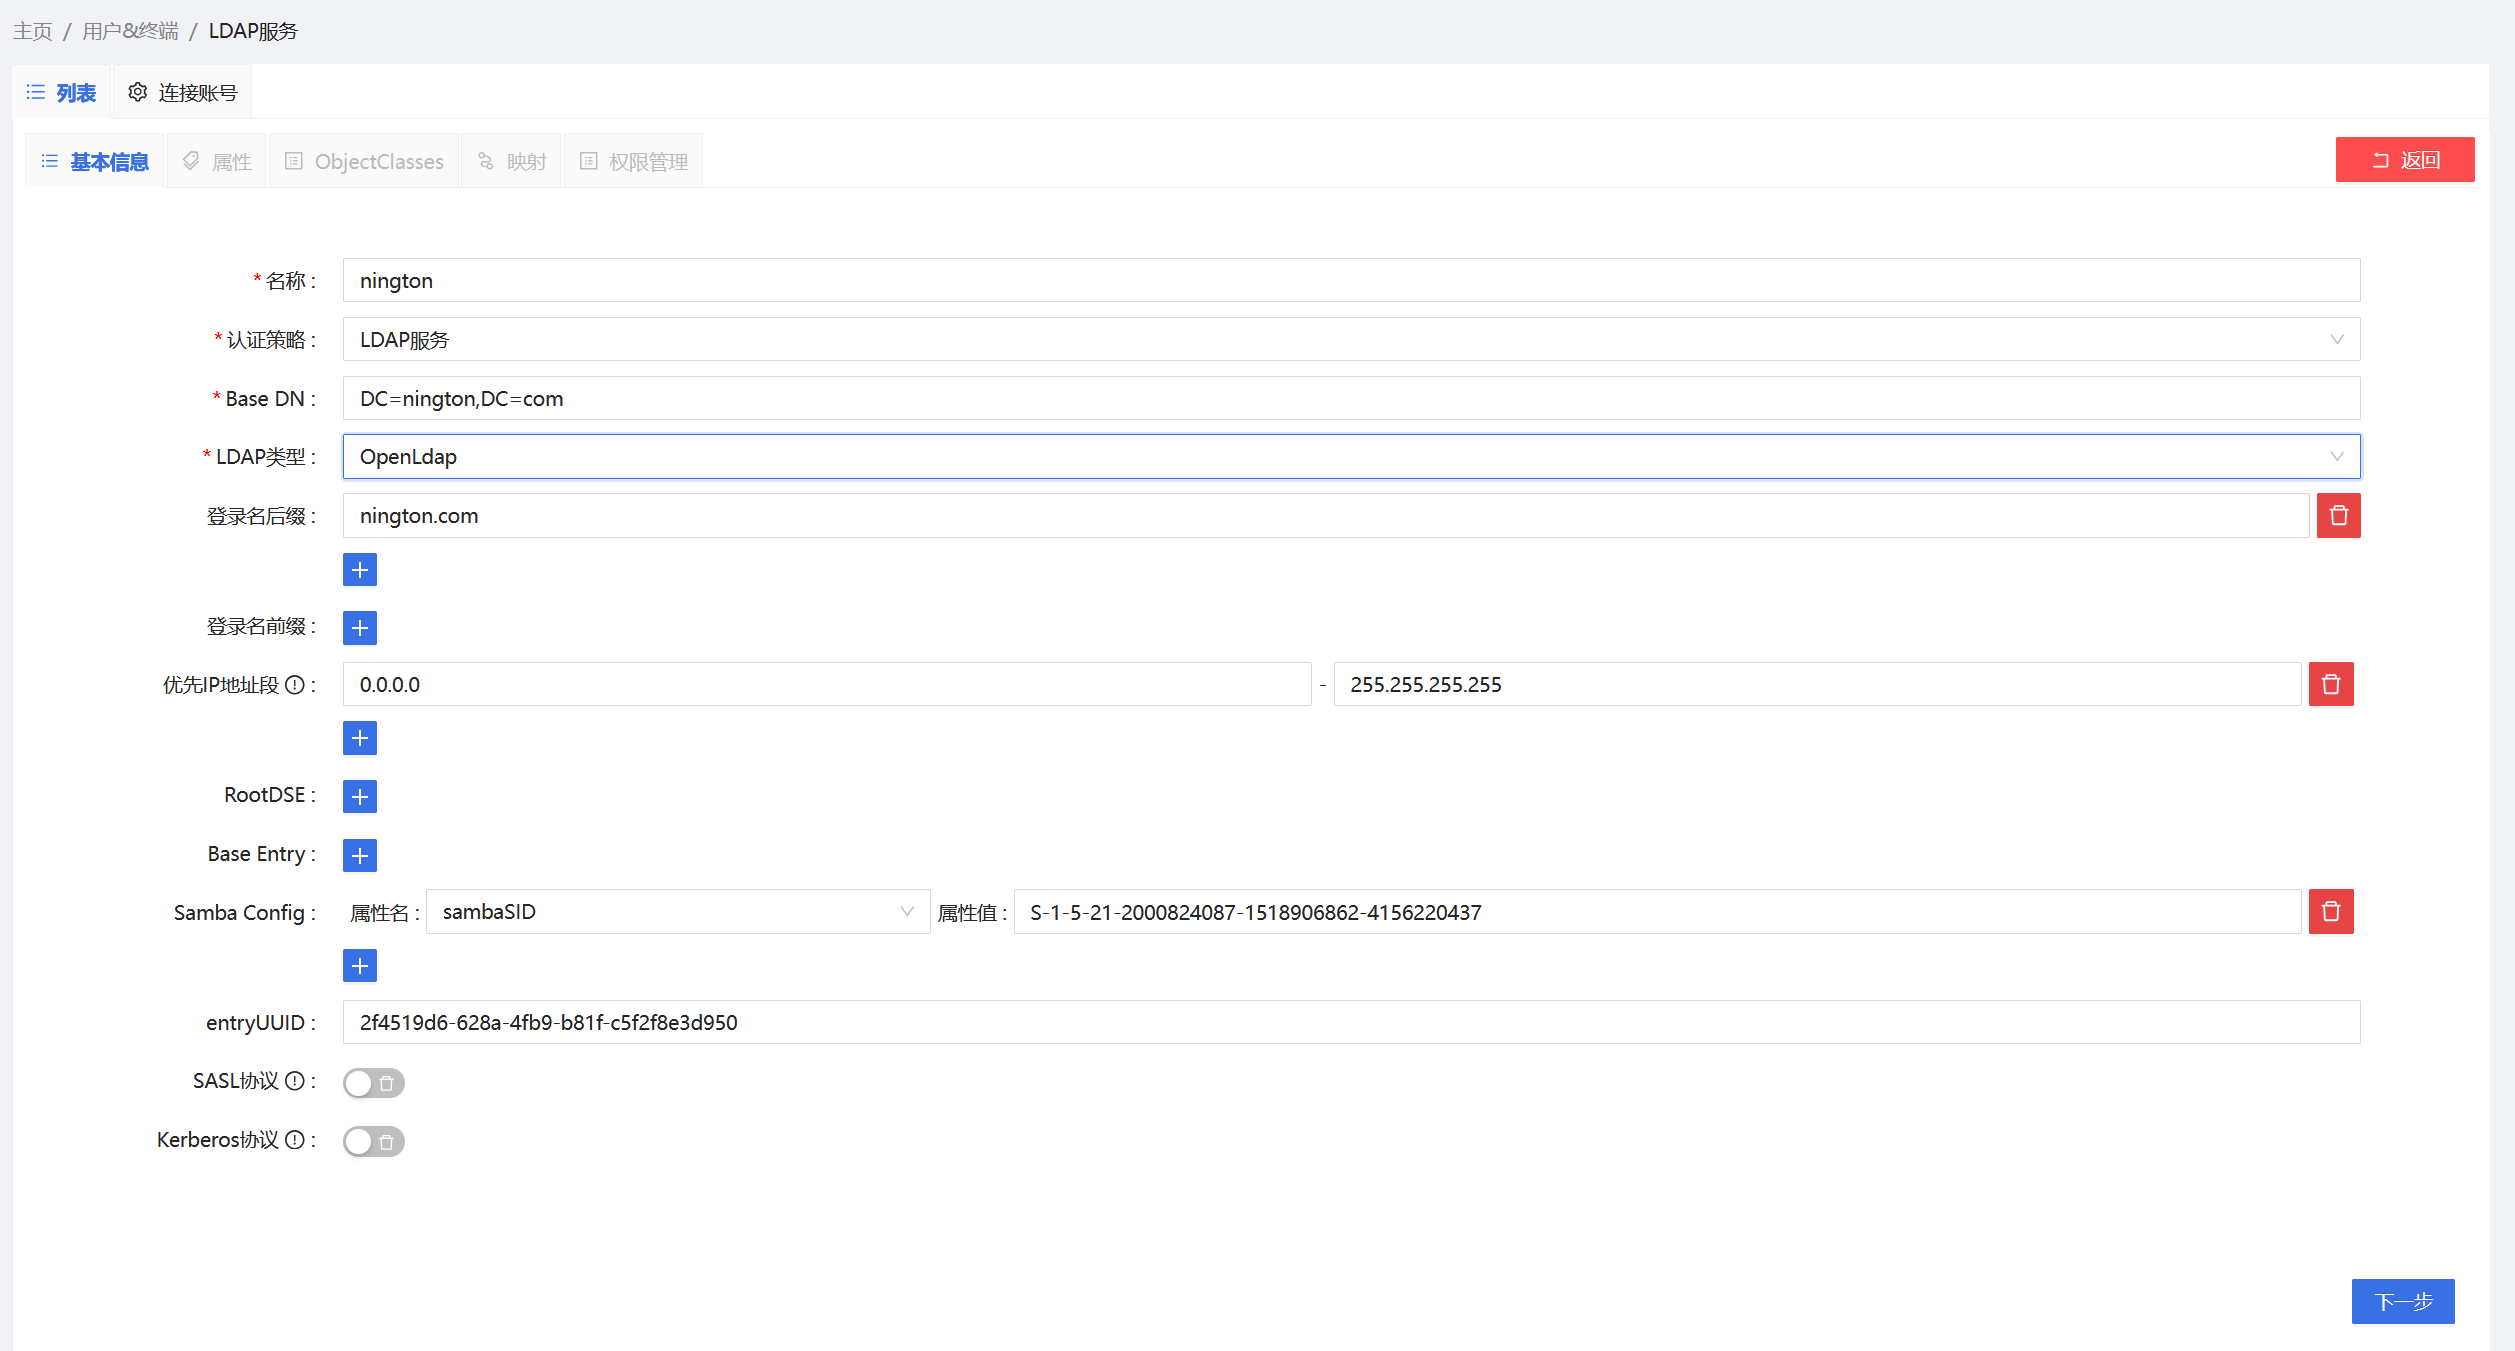
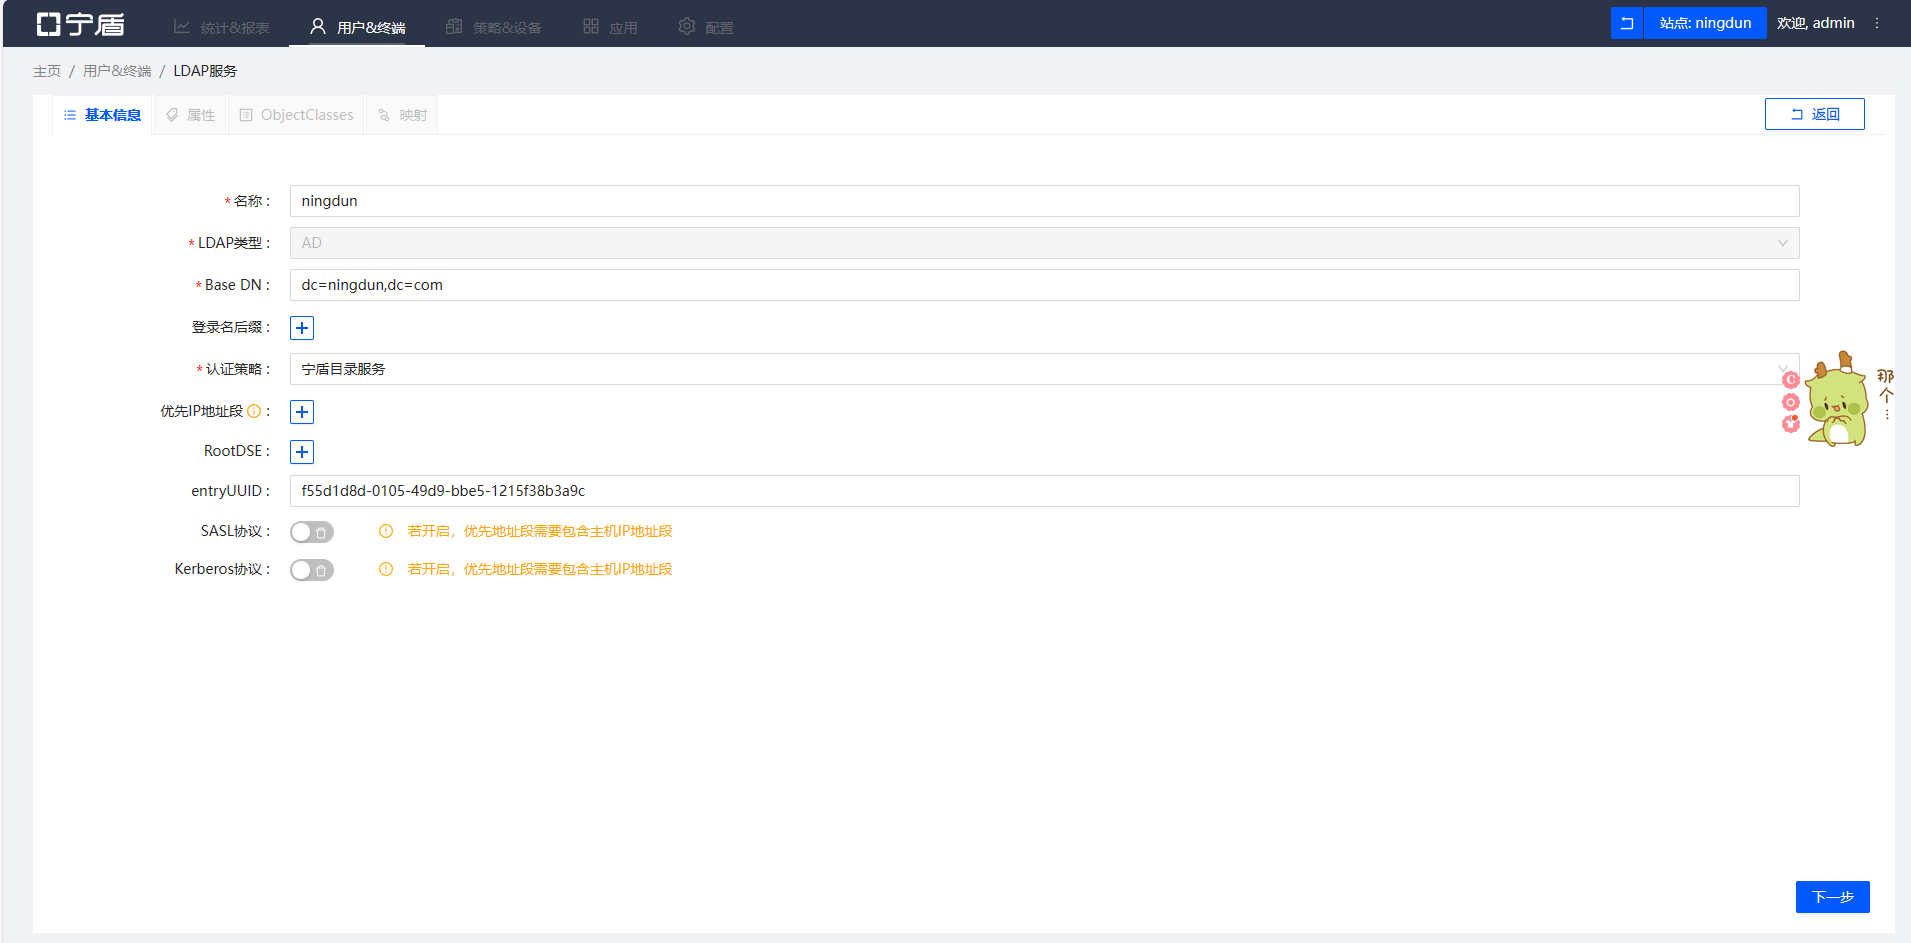
【名称】自定义;【认证策略】选择之前创建的LDAP类型策略;【Base DN】根据客户需求填写,例如:DC=nington,DC=com;【LDAP类型】根据对接应用情况决定,分为AD和OpenLdap两种;【登录名后缀】可以用于辅助登录,建议设置,比如nington.com;【优先地址段】根据环境设置,建议包含对接应用的IP地址;其余配置如果没有特殊情况说明保持默认即可。之后点下一步即可。
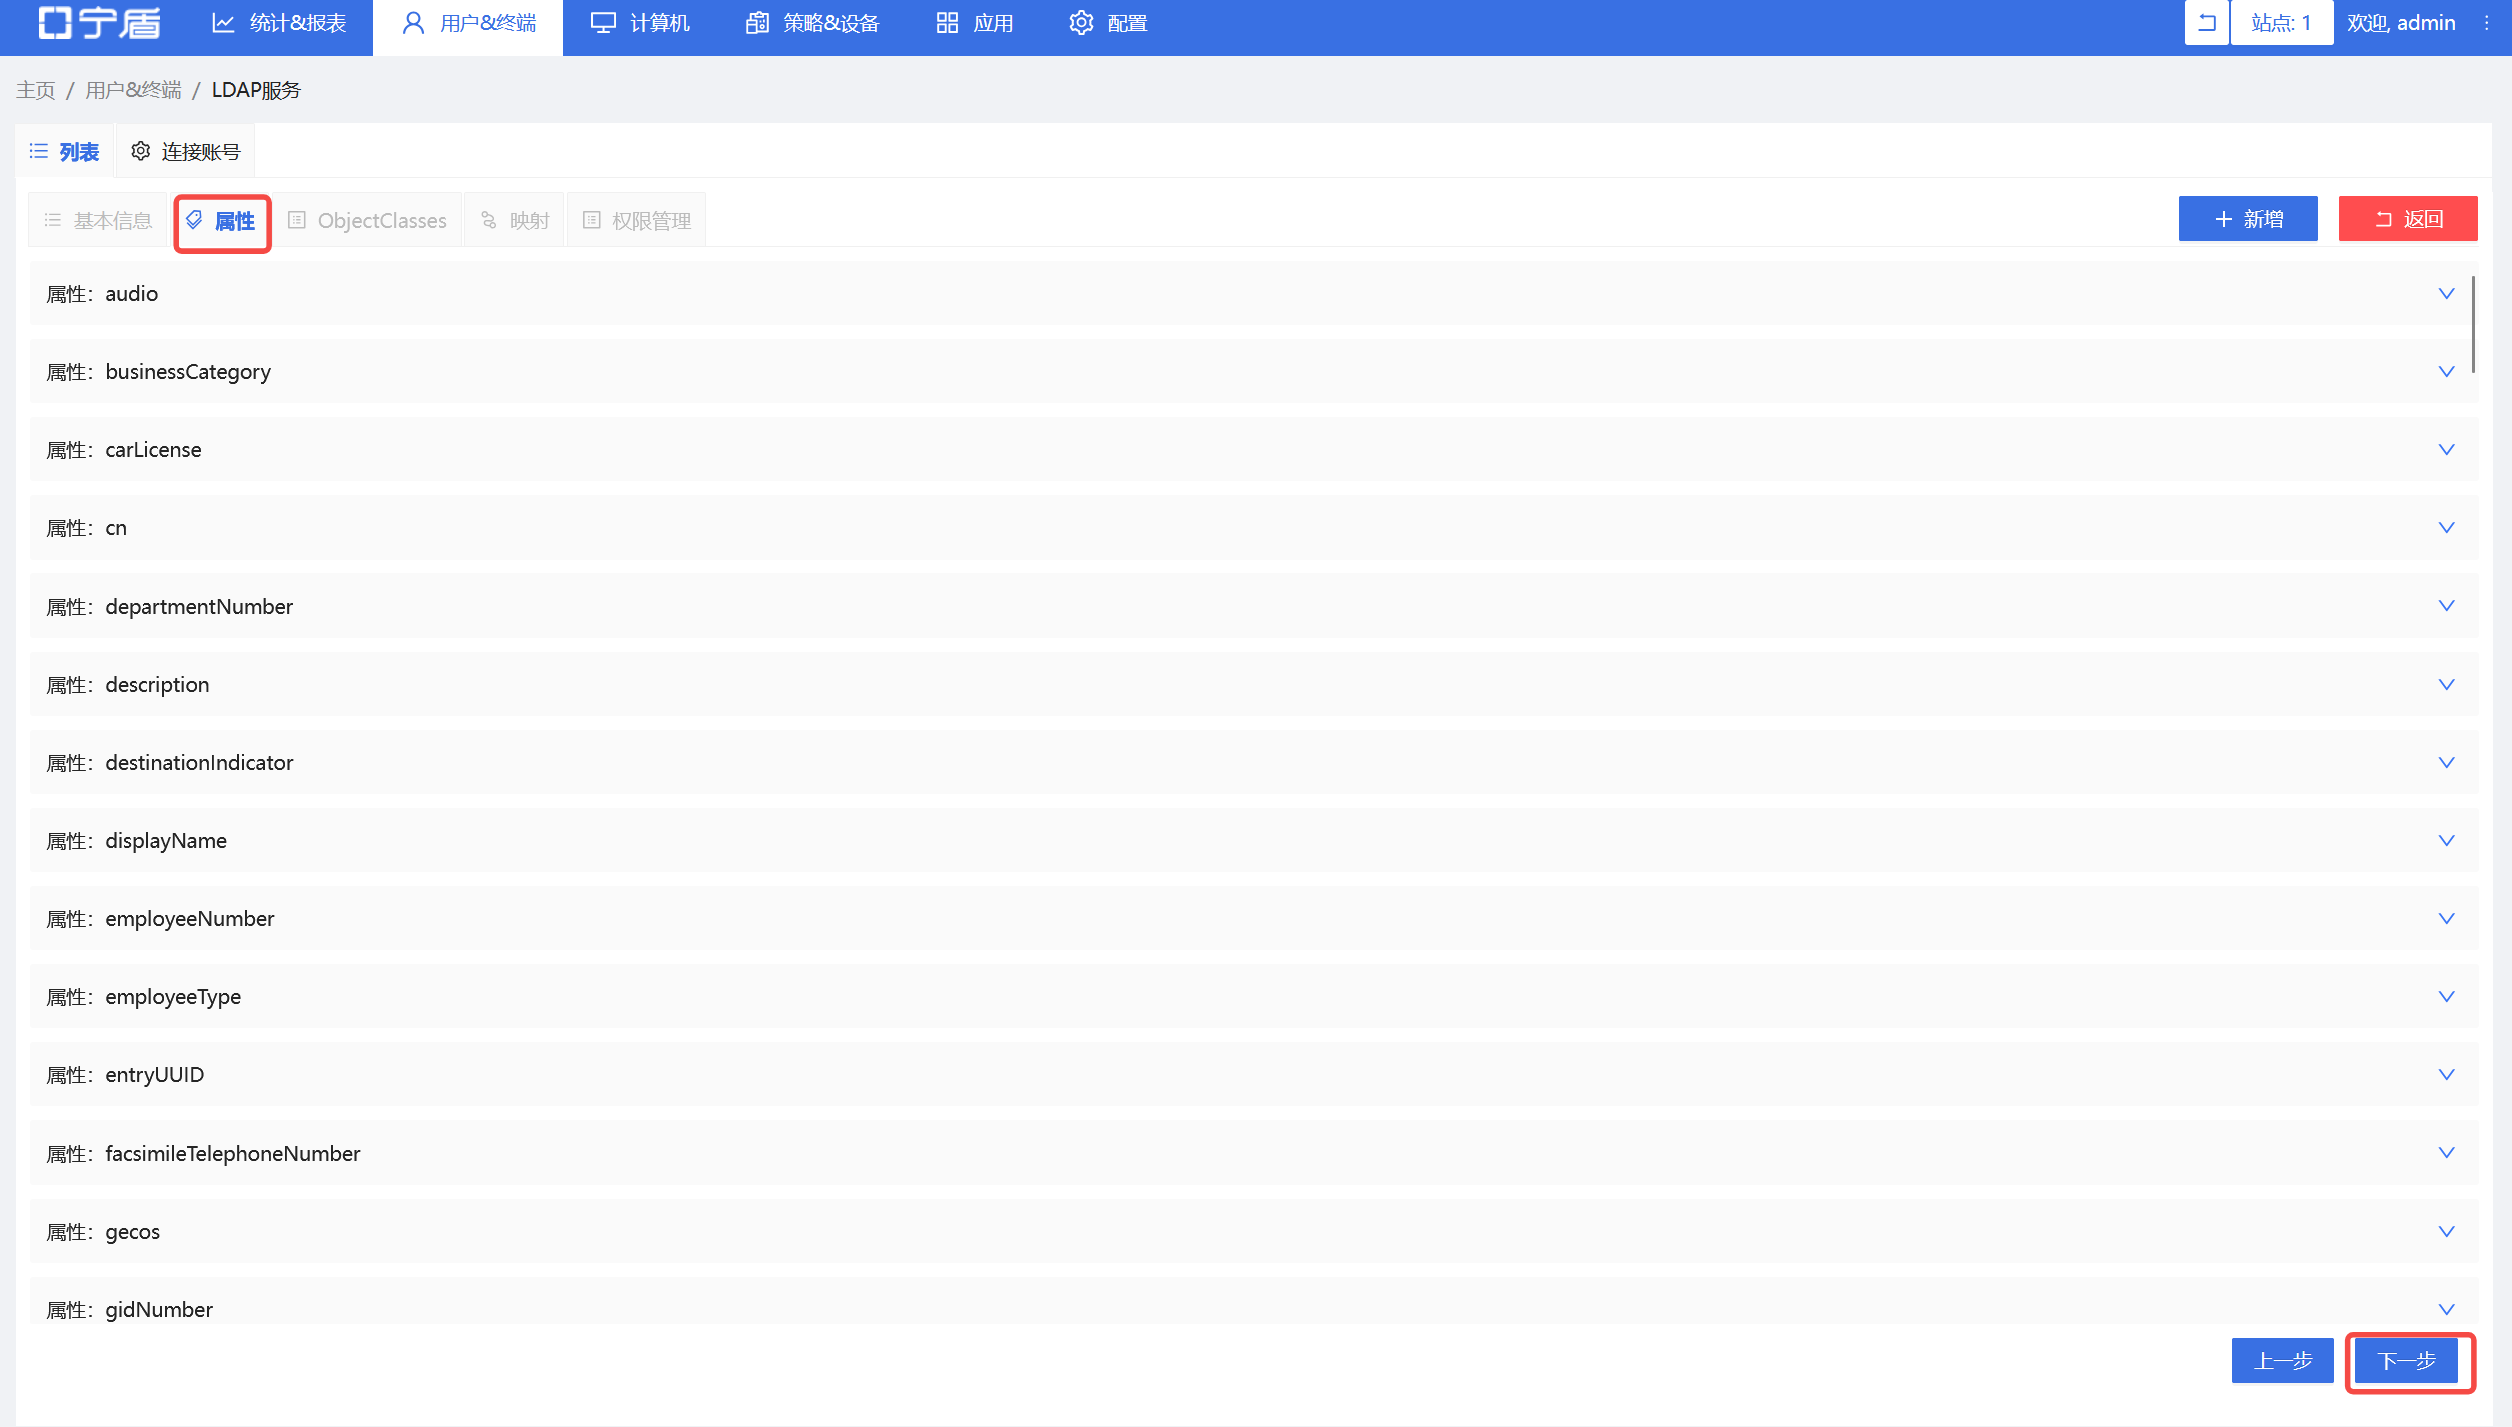
【属性】一般无需修改,直接点击【下一步】
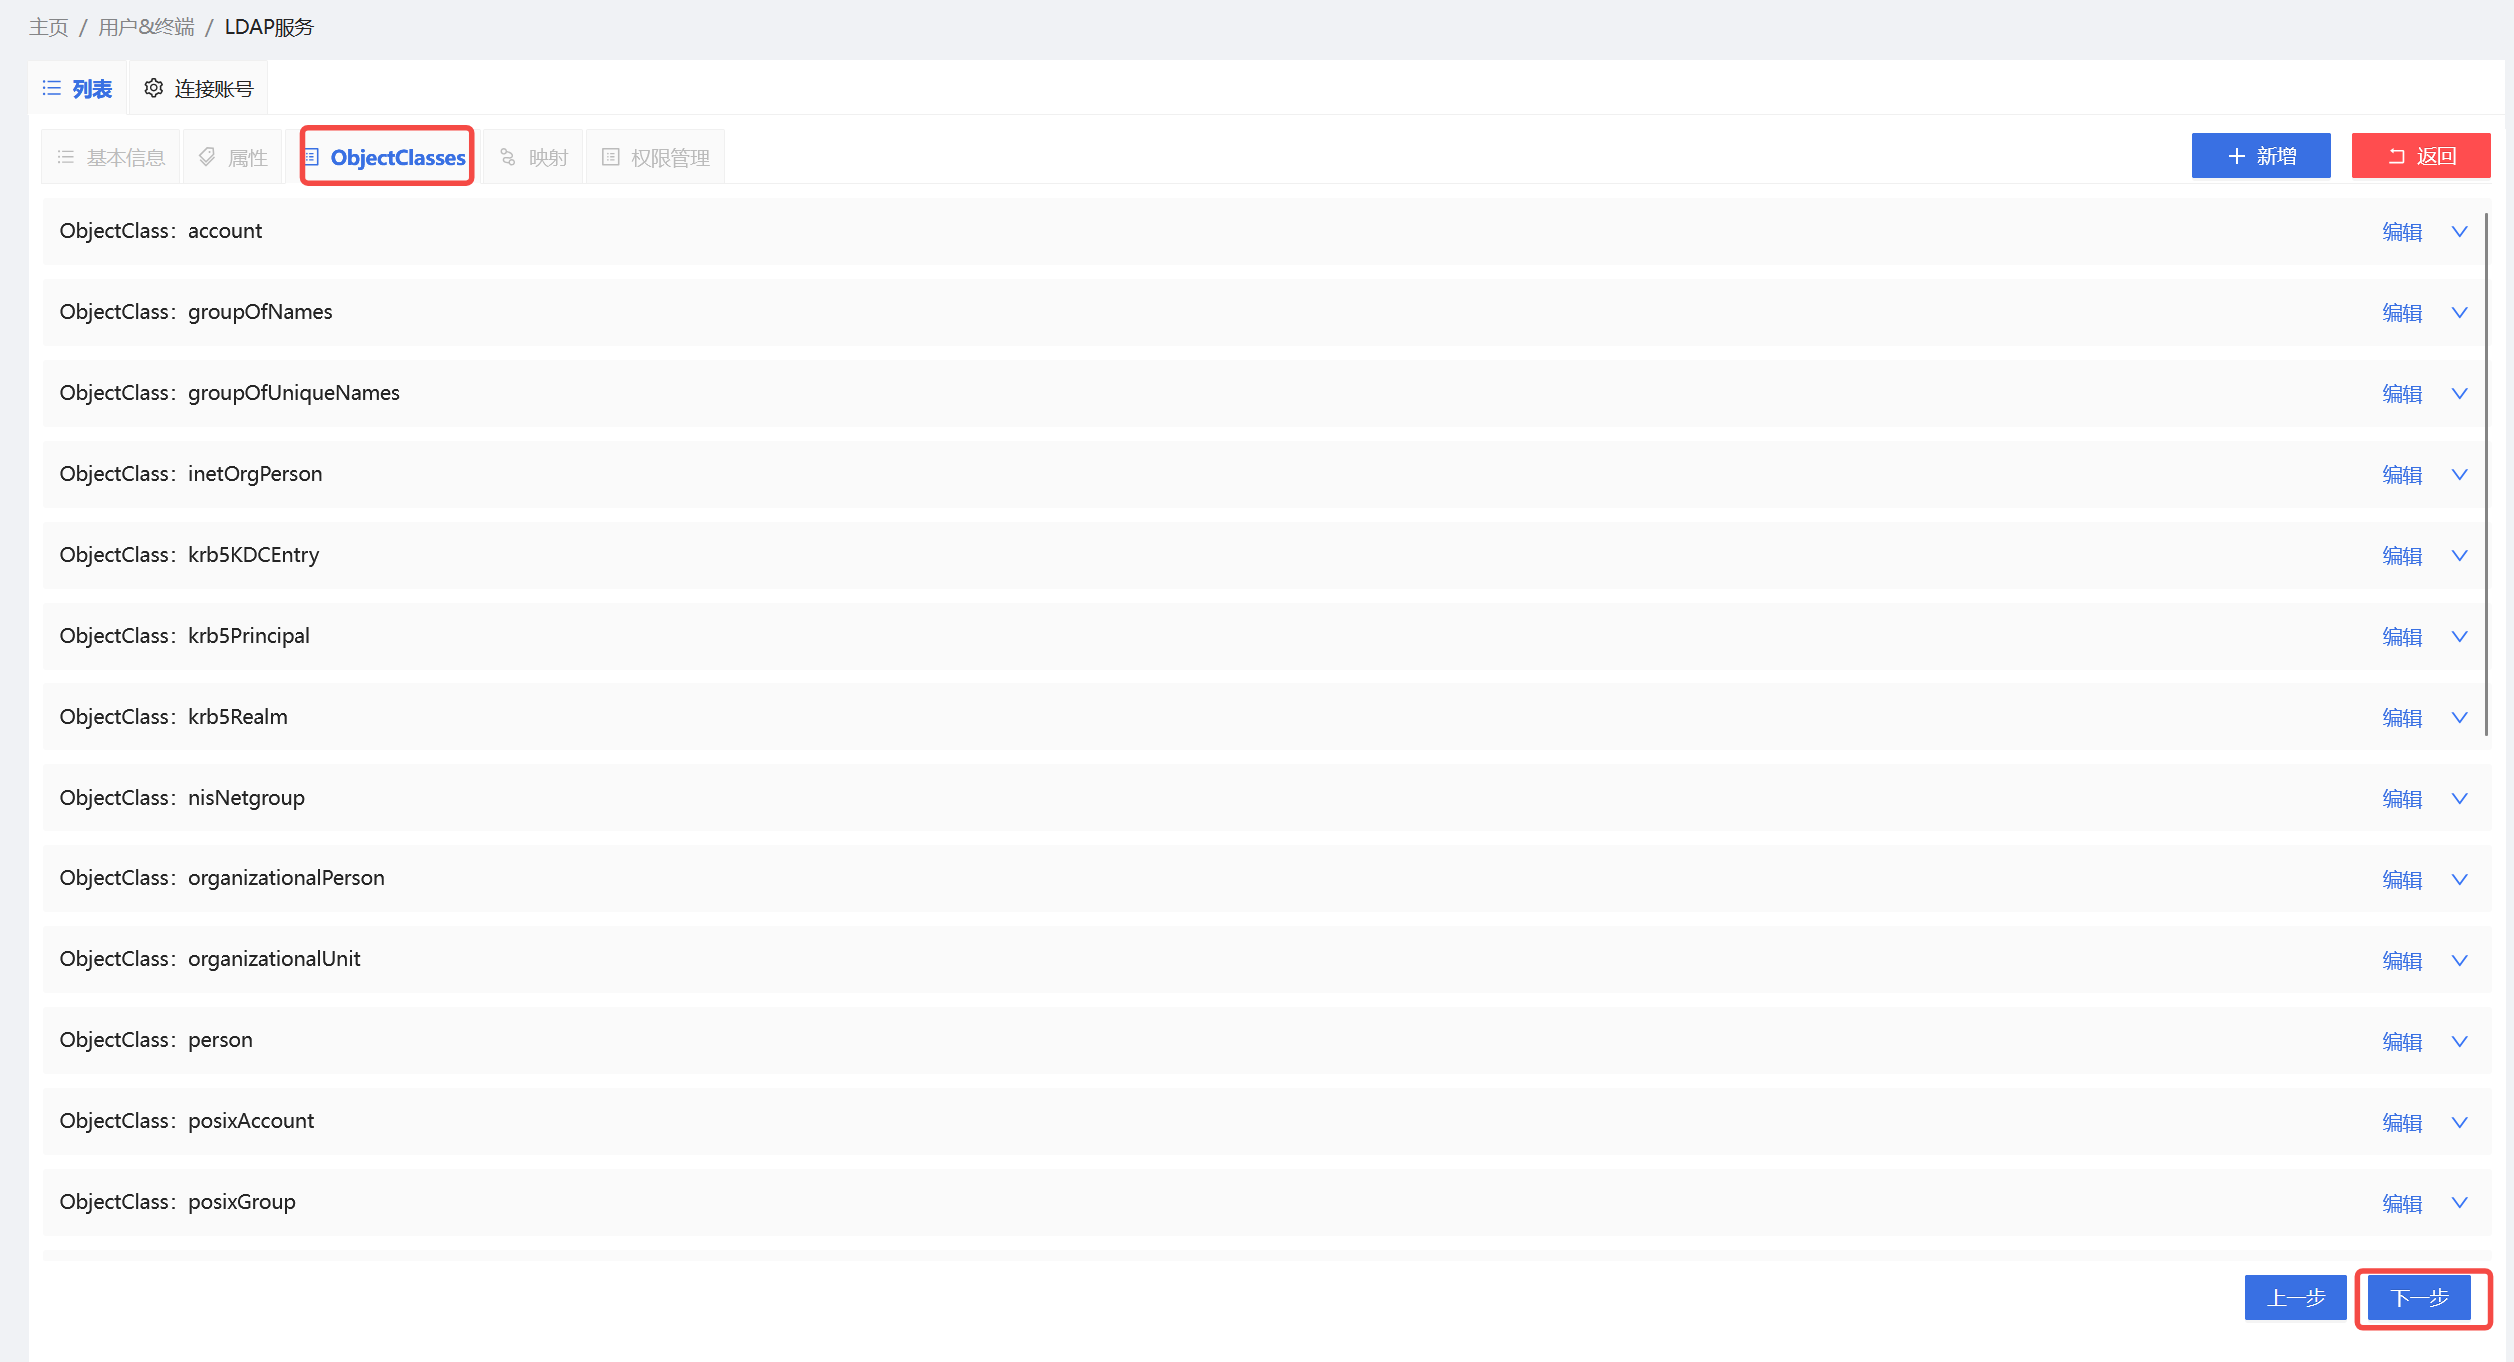
【ObjectClass】一般无需修改,直接点击【下一步】
点击时AD类型LDAP服务会提示自动创建属性,点击【创建】即可
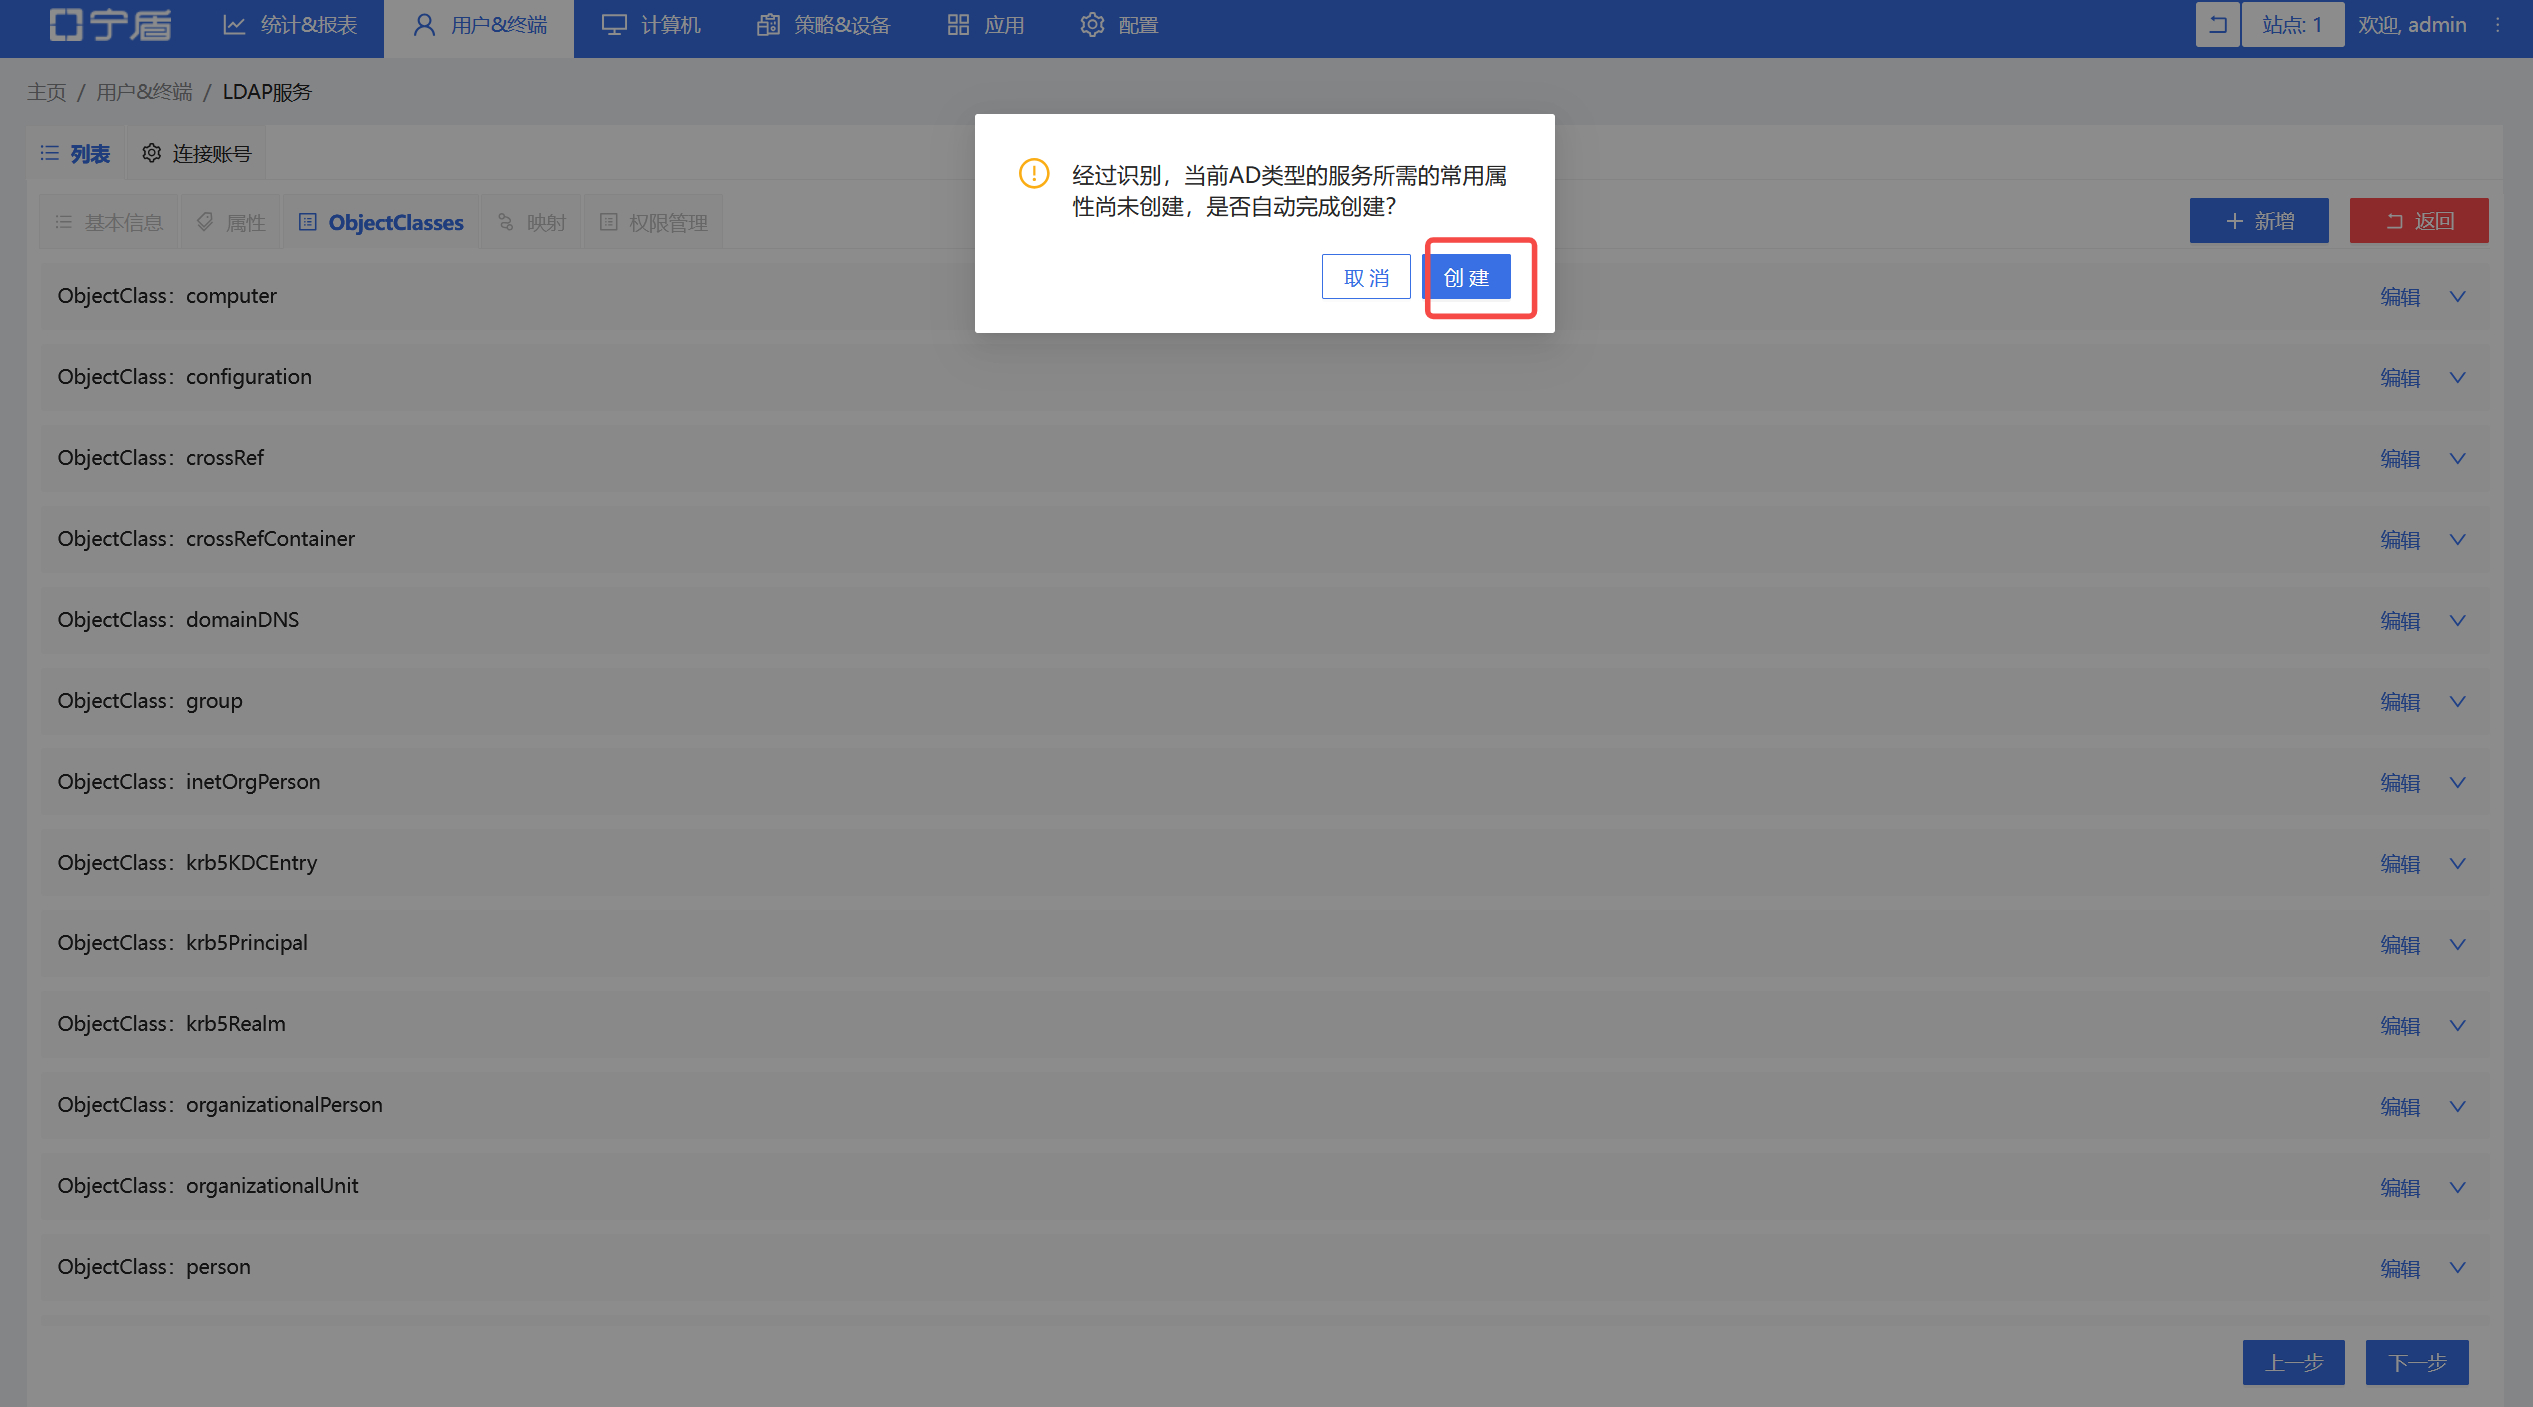
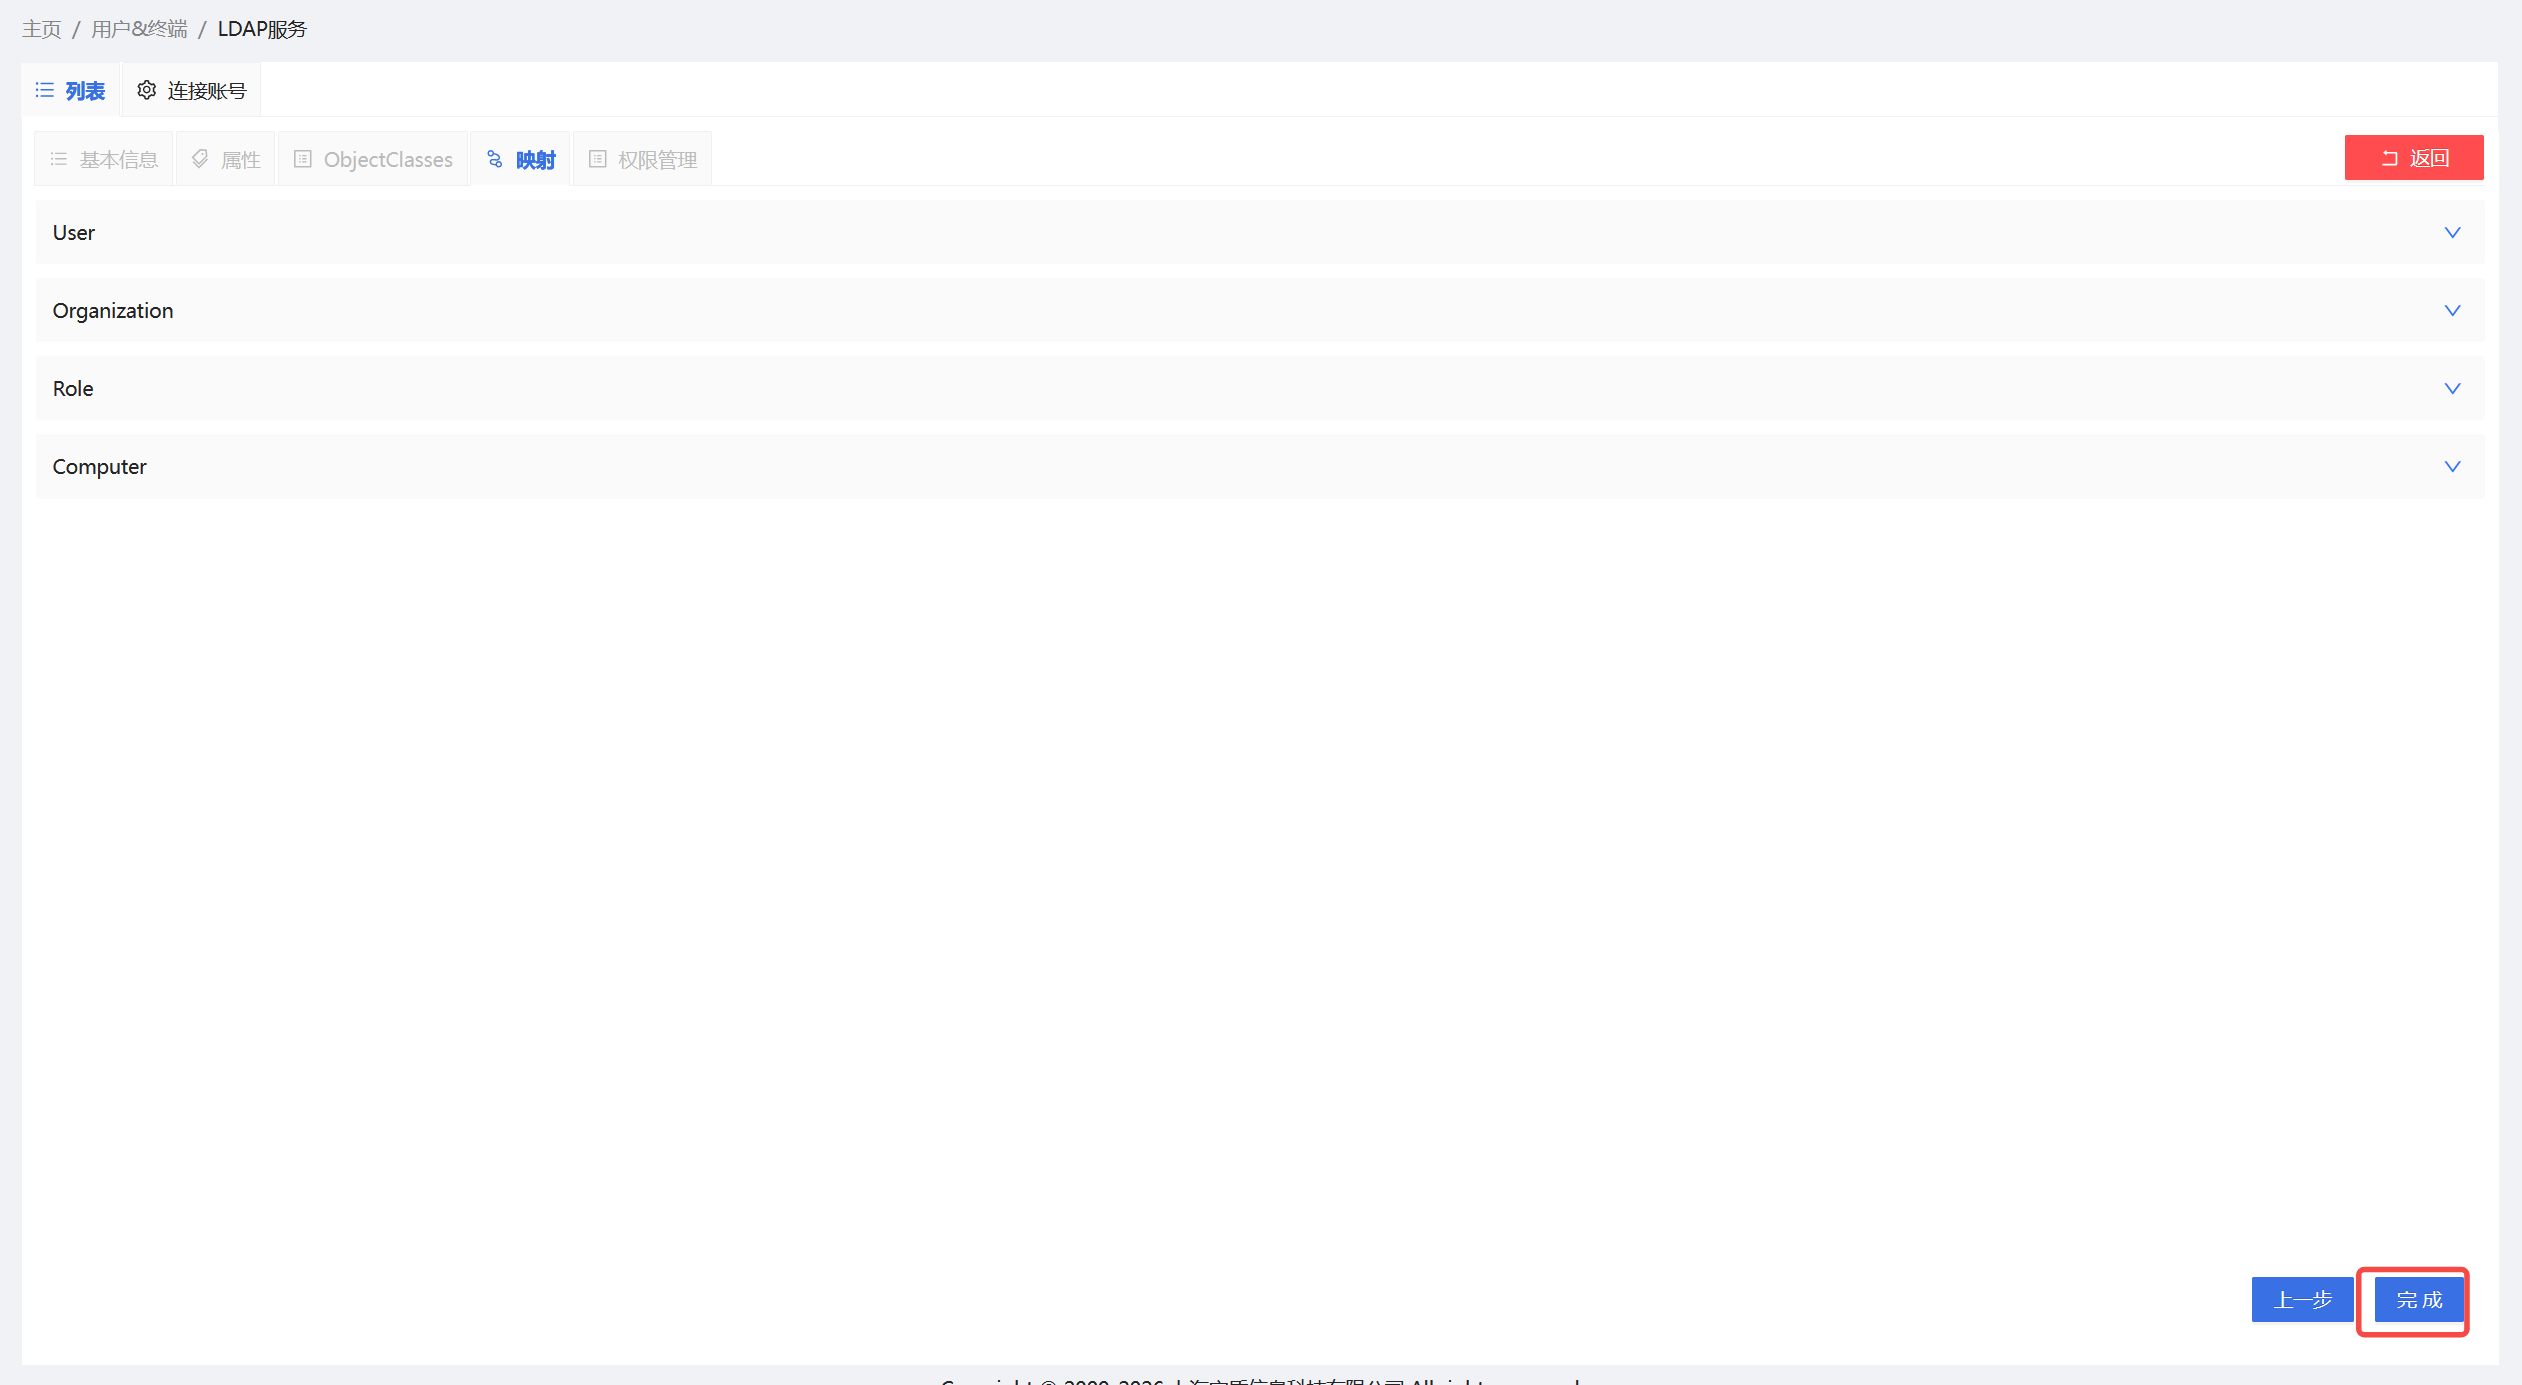
点击【完成】开始进行发布LDAP服务
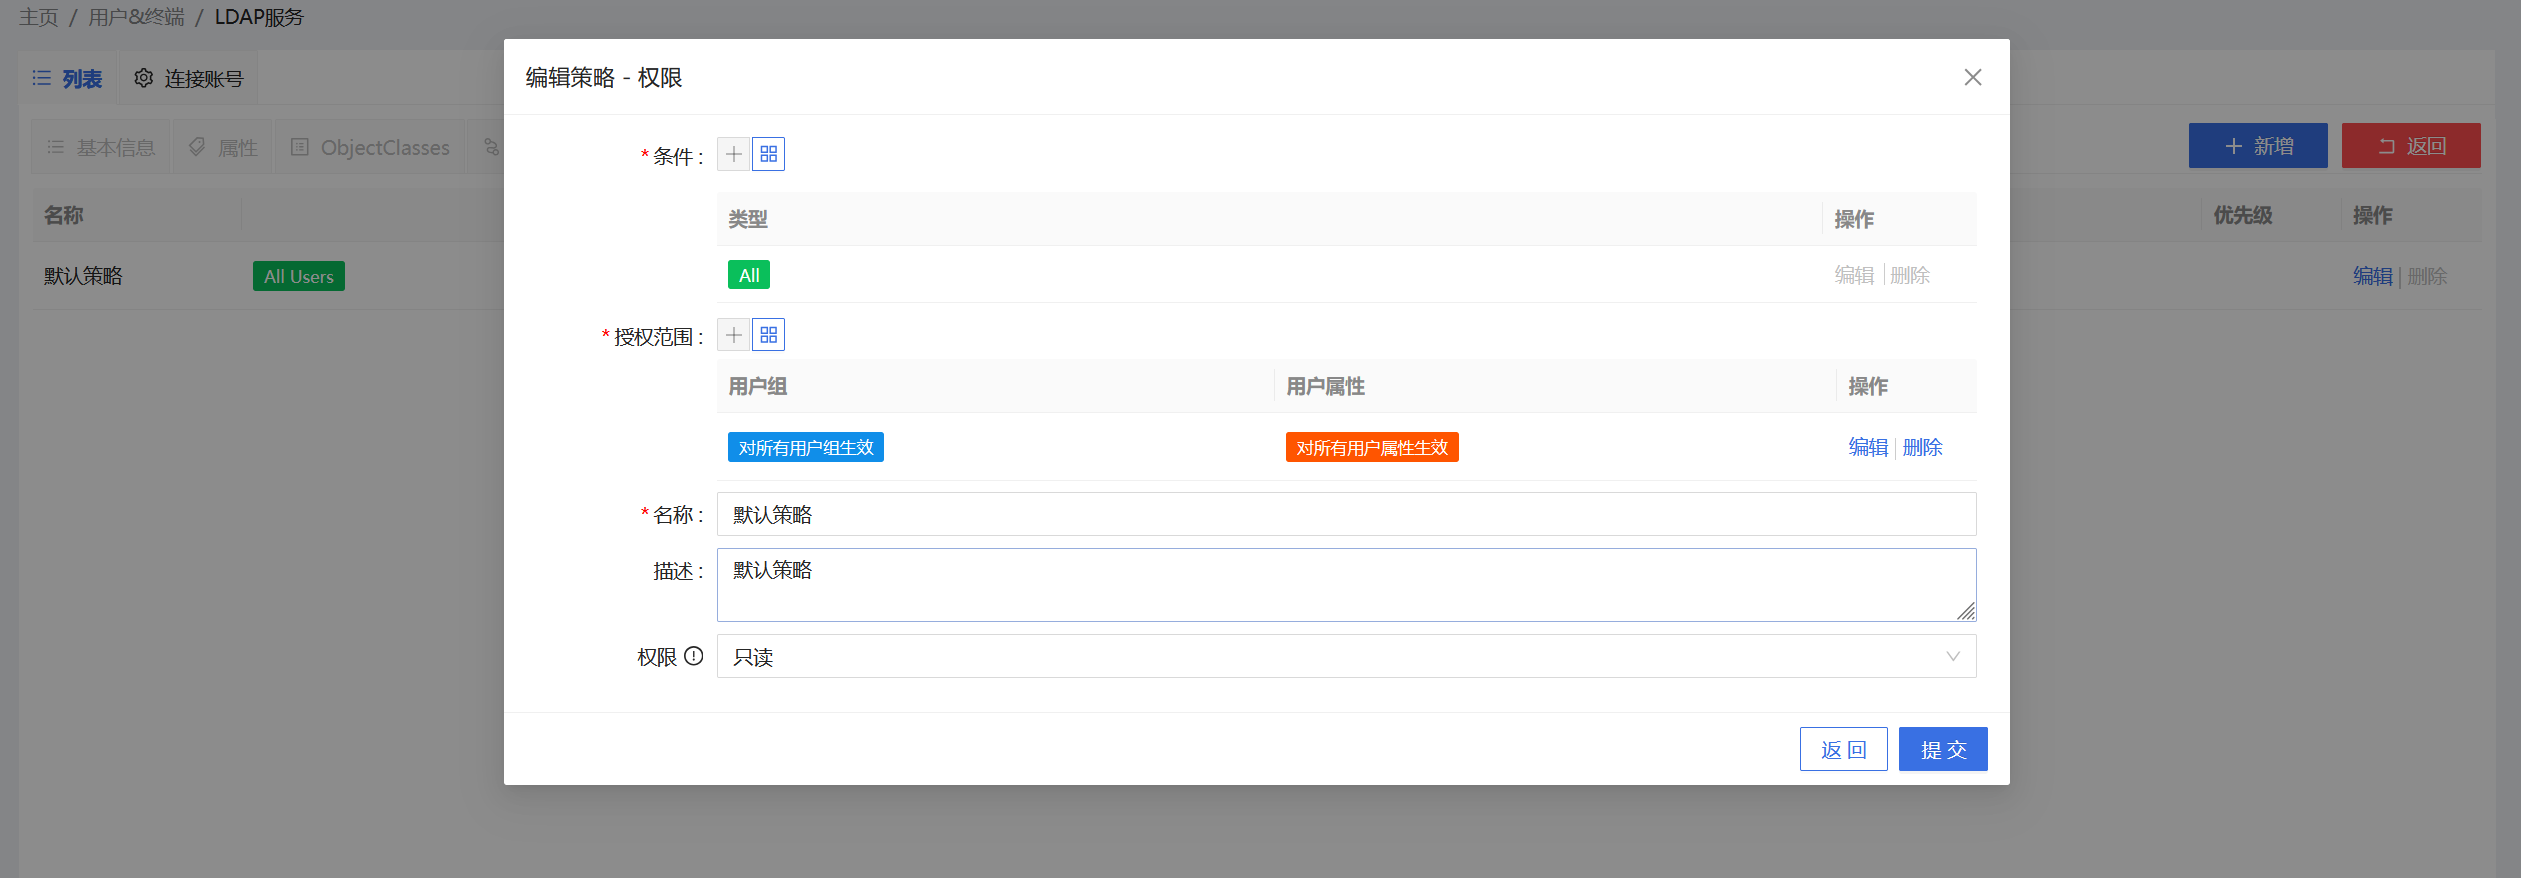
之后会进入【权限管理】界面,具体权限可以根据客户需求来,建议一开始给所有用户【只读】权限
LDAP工具连接宁盾LDAP
2.1 LDAP工具下载(win使用)
略
2.2 LDAP工具连接LDAP
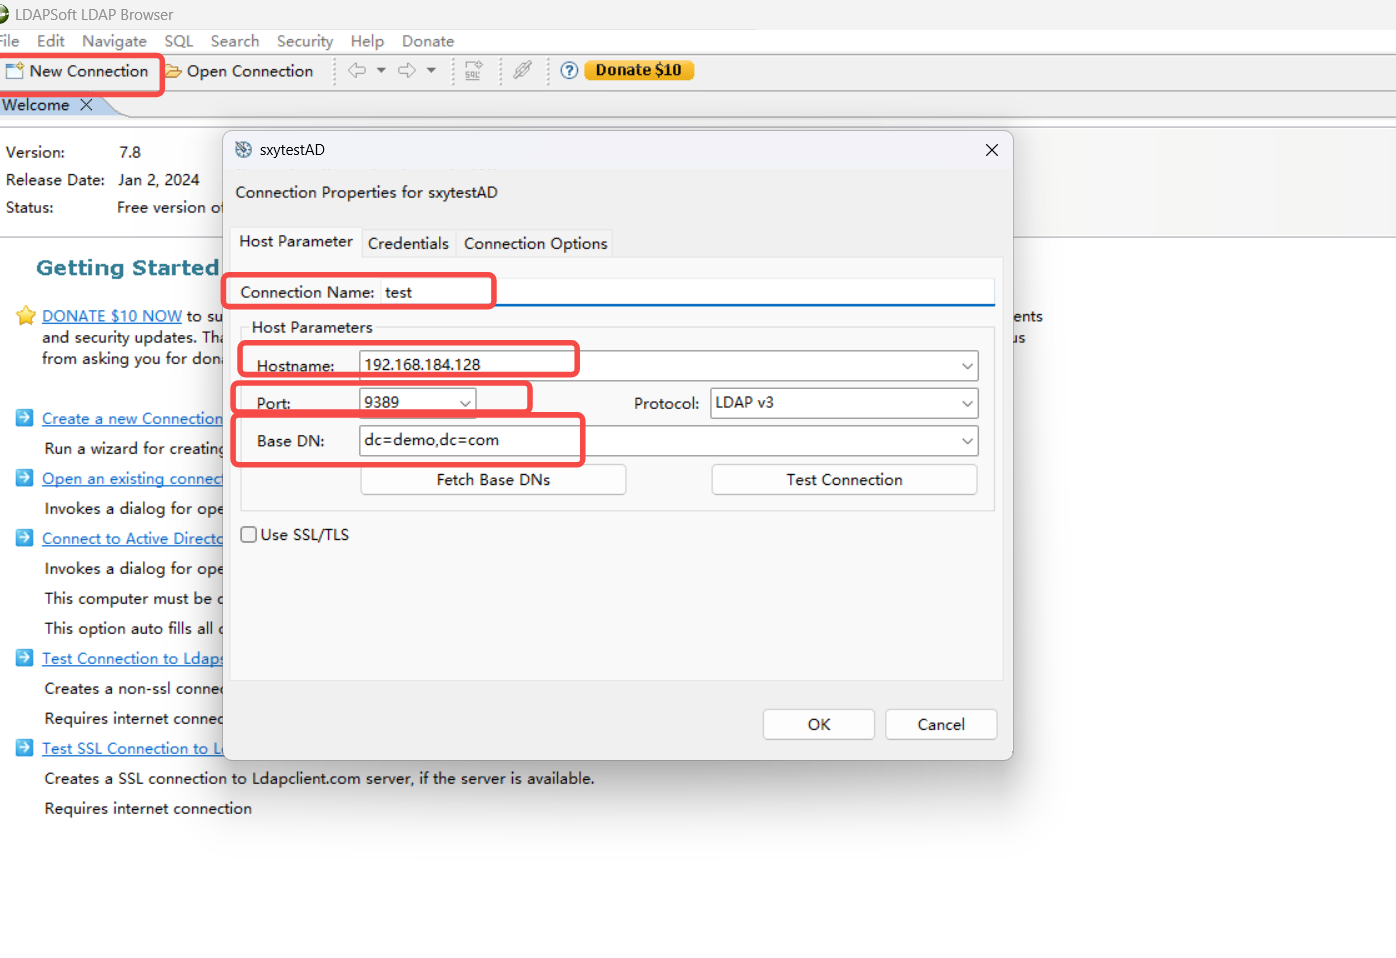
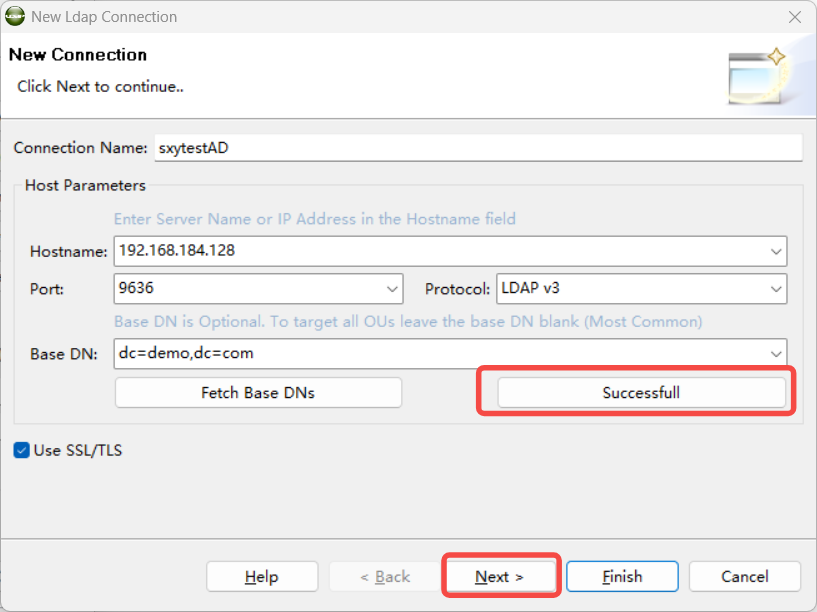
点击【New Connection】创建新的ldap连接,【Connection Name】自定义,【Hostname】填写AM的IP或者域名,【Port】建议手动修改为9389(ldap)或者9636(ldaps),也可以使用默认的389或者636,如果使用ldaps需要勾选下面的【Use SSL/TLS】,【Base DN】填写AM中创建LDAP服务的Base DN。
之后点击【Test Connection】测试网络连通性,测试成功之后点击【Next】
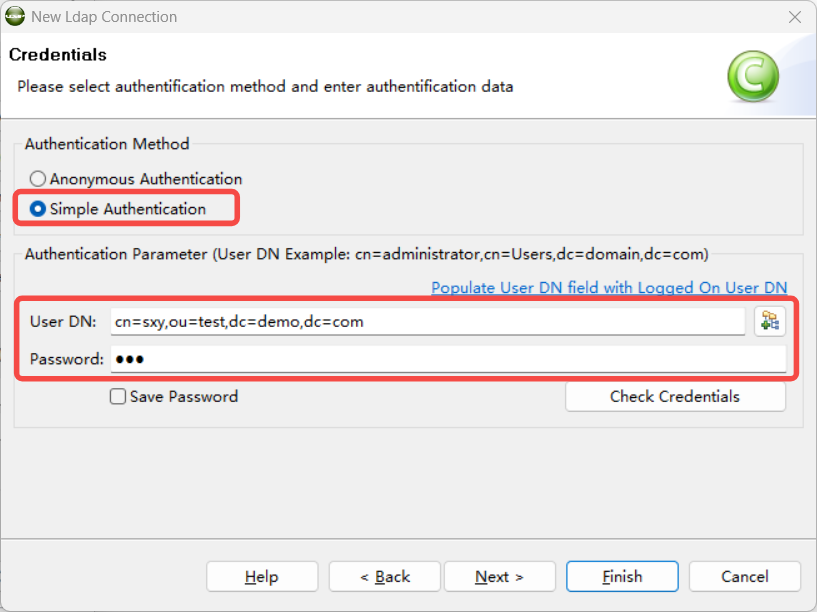
进入【Credentials】页面,在此页面中选择【Simple Authentication】输入用户名密码,注意用户名格式为DN格式或者后缀格式(如果在AM LDAP服务配置中设置了后缀)
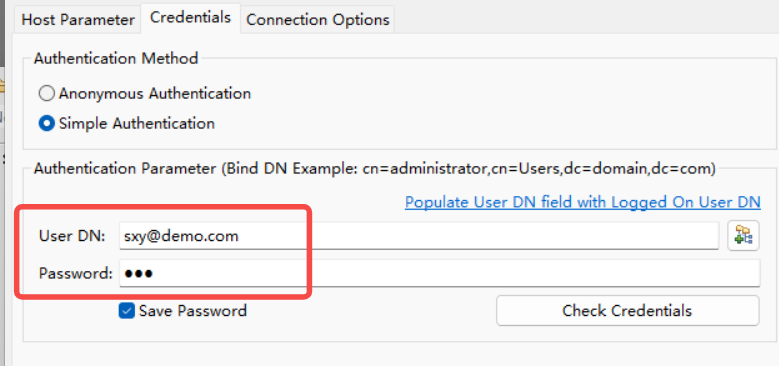
之后点击【Check Credentials】,变为【valid Credentilas】即为认证成功
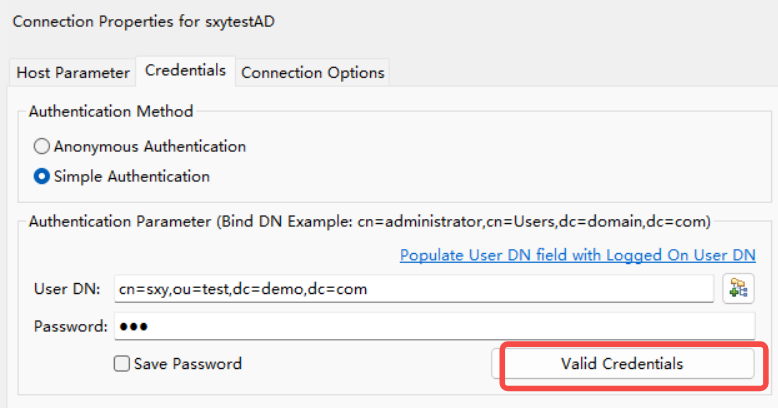
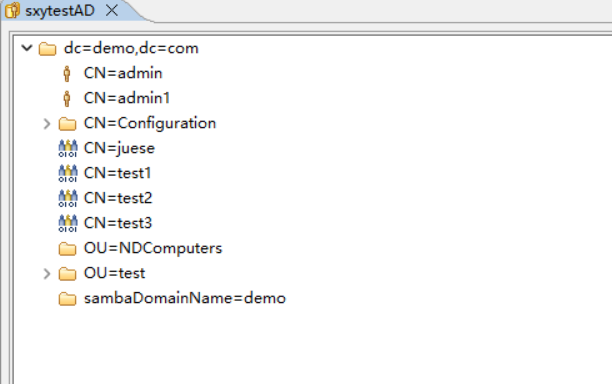
随后点击【Finish】完成即可成功连接AM LDAP服务
GitLab
gitlab对接ldap,在管理后台找不到配置项,需要通过进入后台,编辑配置文件的方式来对接
vim /etc/gitlab/gitlab.rb
host填写AM IP
port填写AM ldap端口,推荐使用9389,也可以使用389
bind_dn为绑定用户dn
base为ldap的base DN
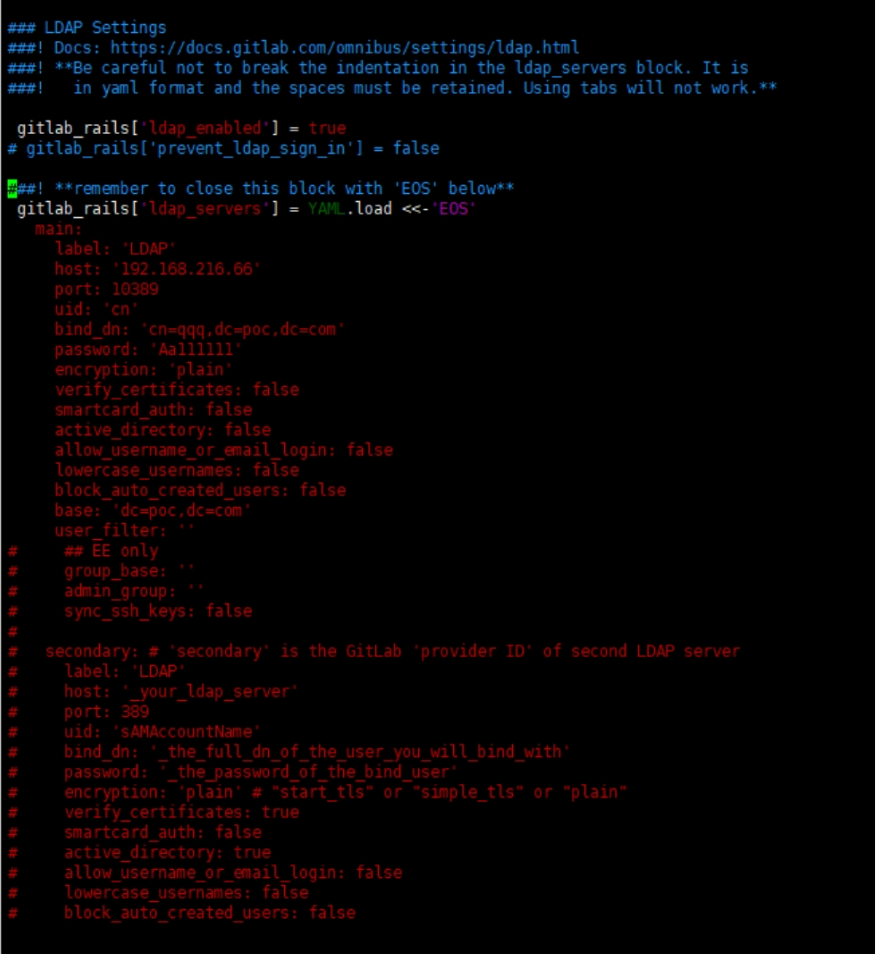
配置完要重启一下,gitlab-ctl reconfigure
如果想要原先gitlab用户的权限保持不变,让AM中的用户邮箱与原先gitlab里用户的邮箱一致就可以了
Jira
一、AD类型对接jira
1、确认ldap属性
使用AD类型的LDAP服务,需要确保角色和用户有objectGUID,正常ldap会自动生成。
2、AM新增LDAP策略
新增策略,类型选择LDAP,用户源选择指定的本地用户源
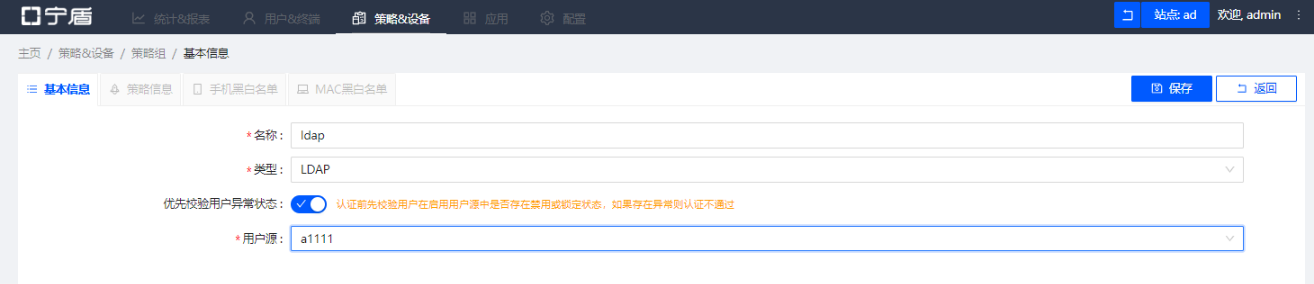
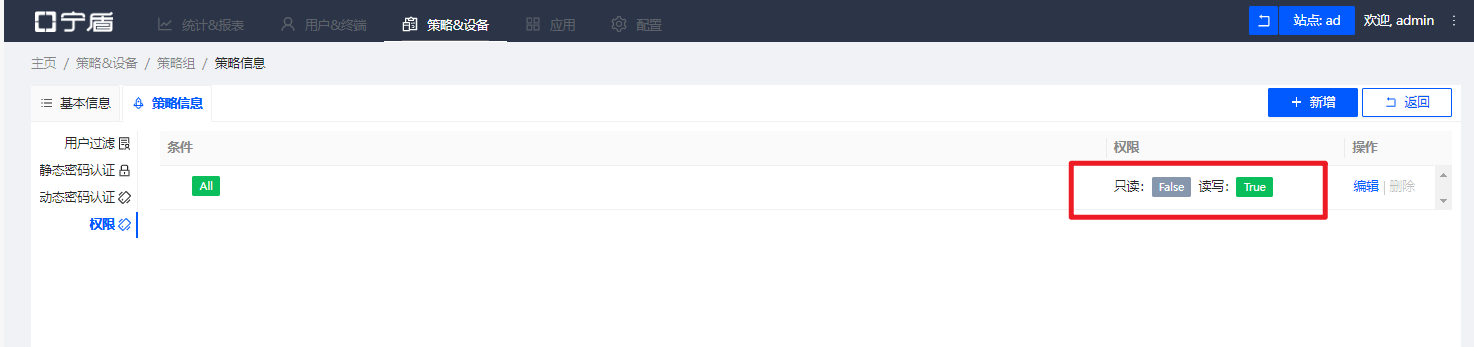
权限处,根据实际情况,勾选只读或者读写权限
3、AM新增AD类型LDAP服务
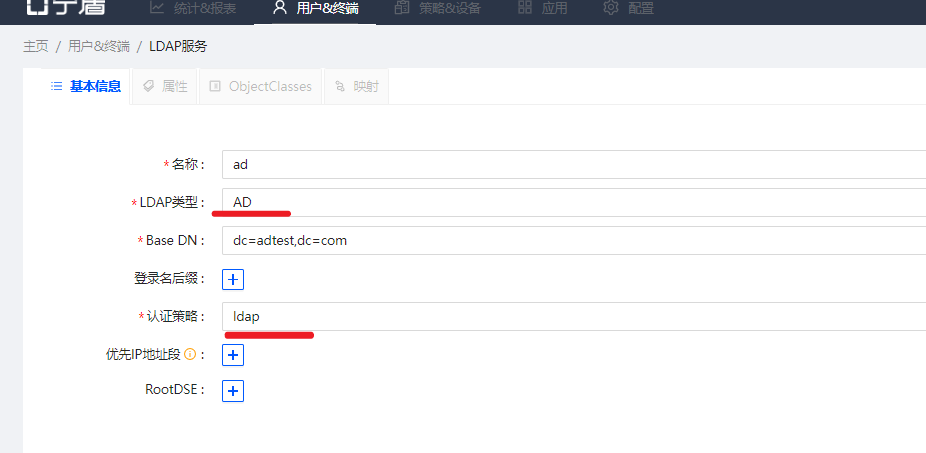
新增LDAP服务,类型选择AD,策略选择ldap策略
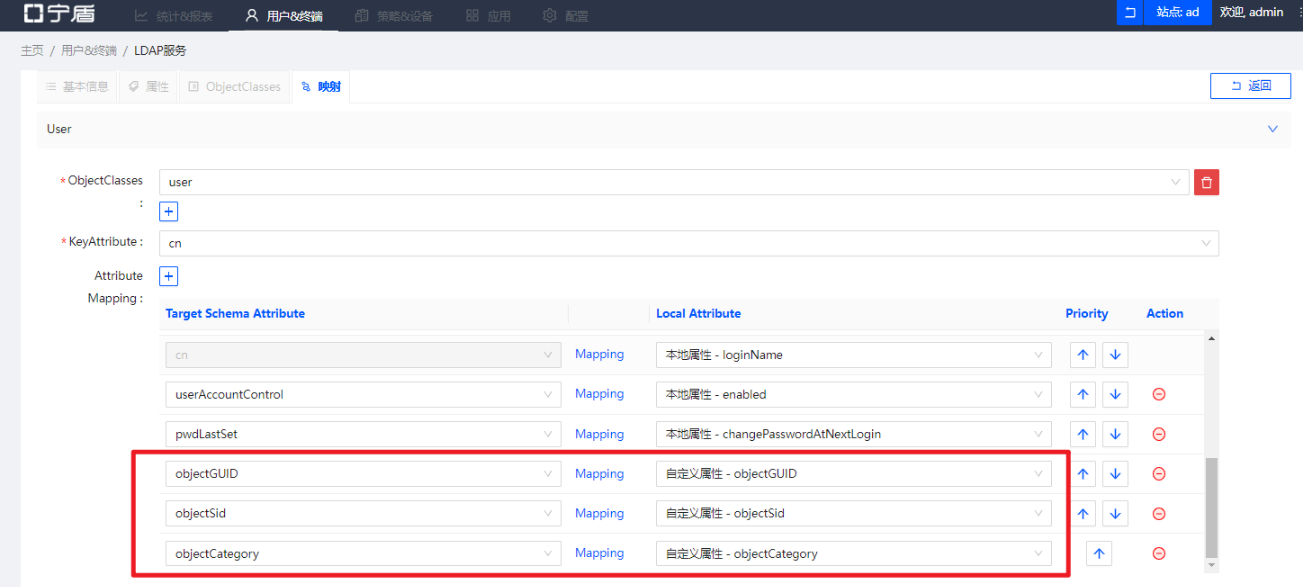
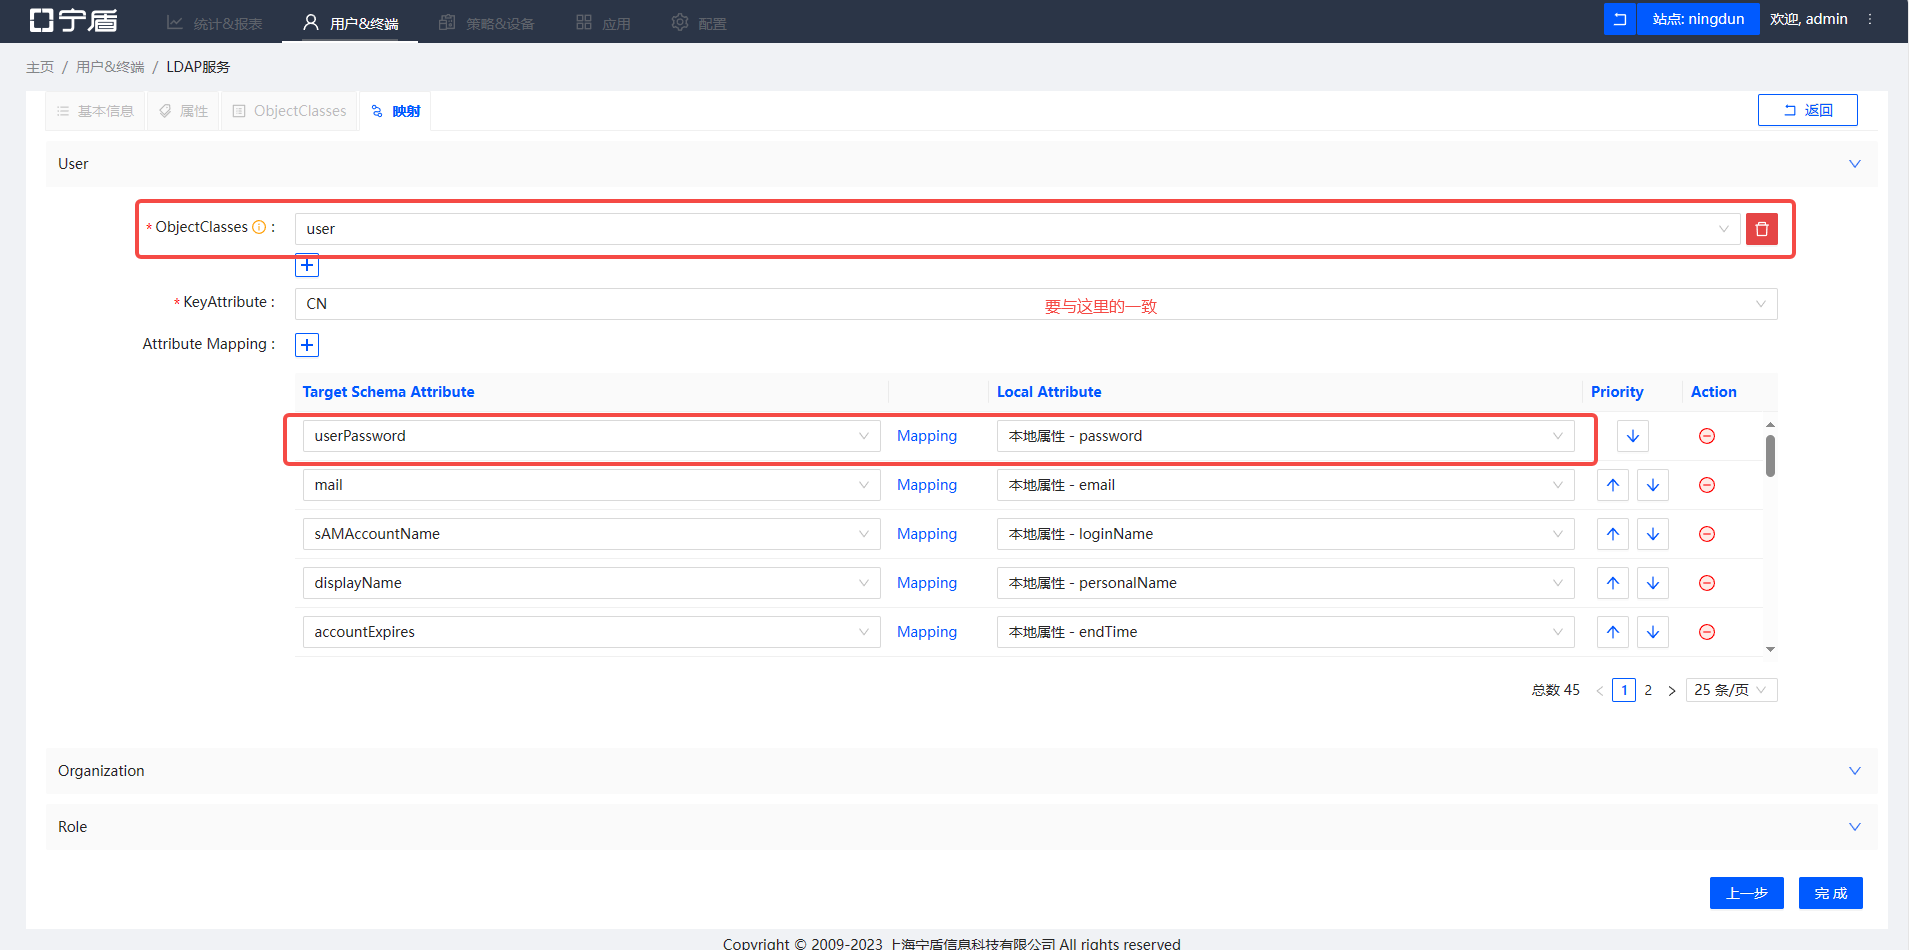
User 映射tab页,额外添加如下映射
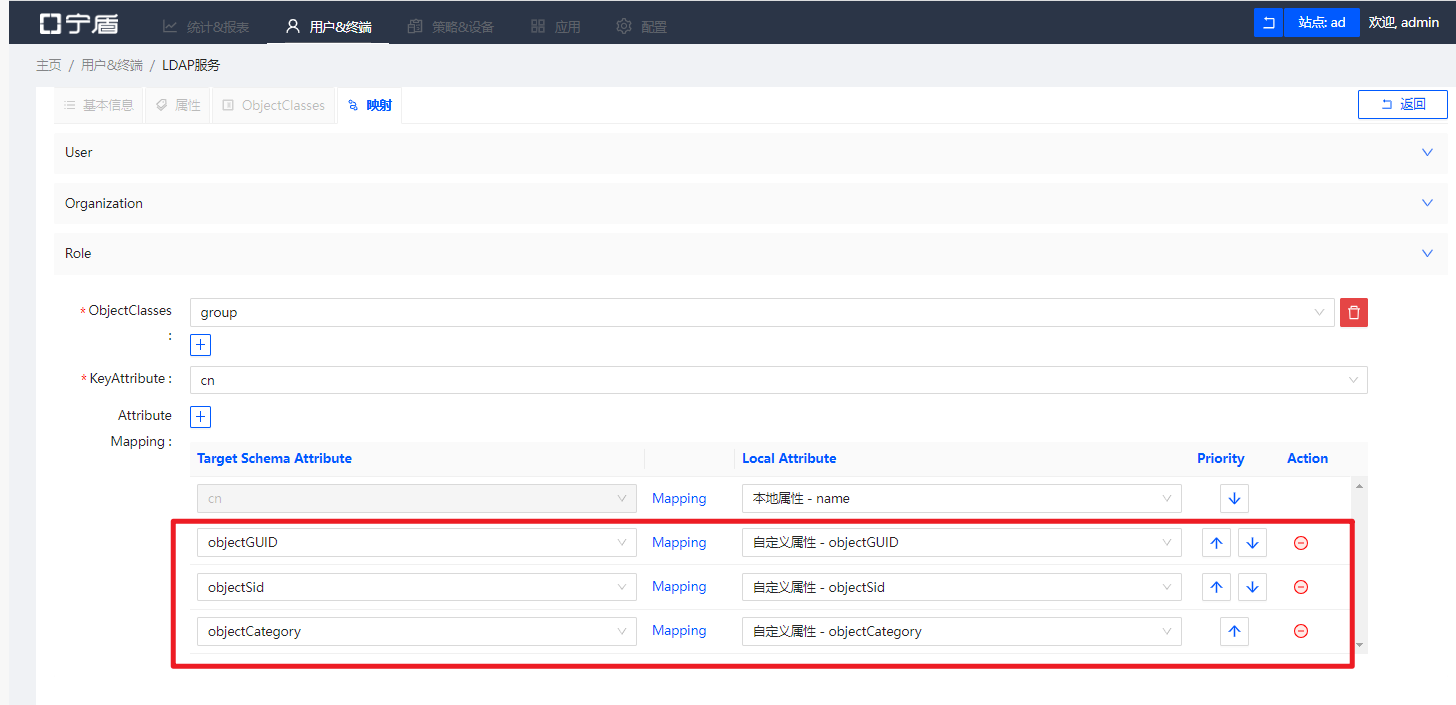
Role 映射tab页,额外添加如下映射
点击完成,查看服务状态
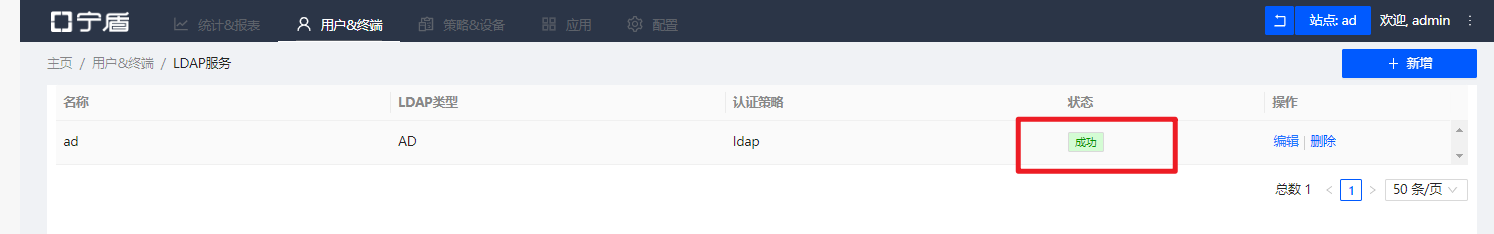
4、jira添加LDAP
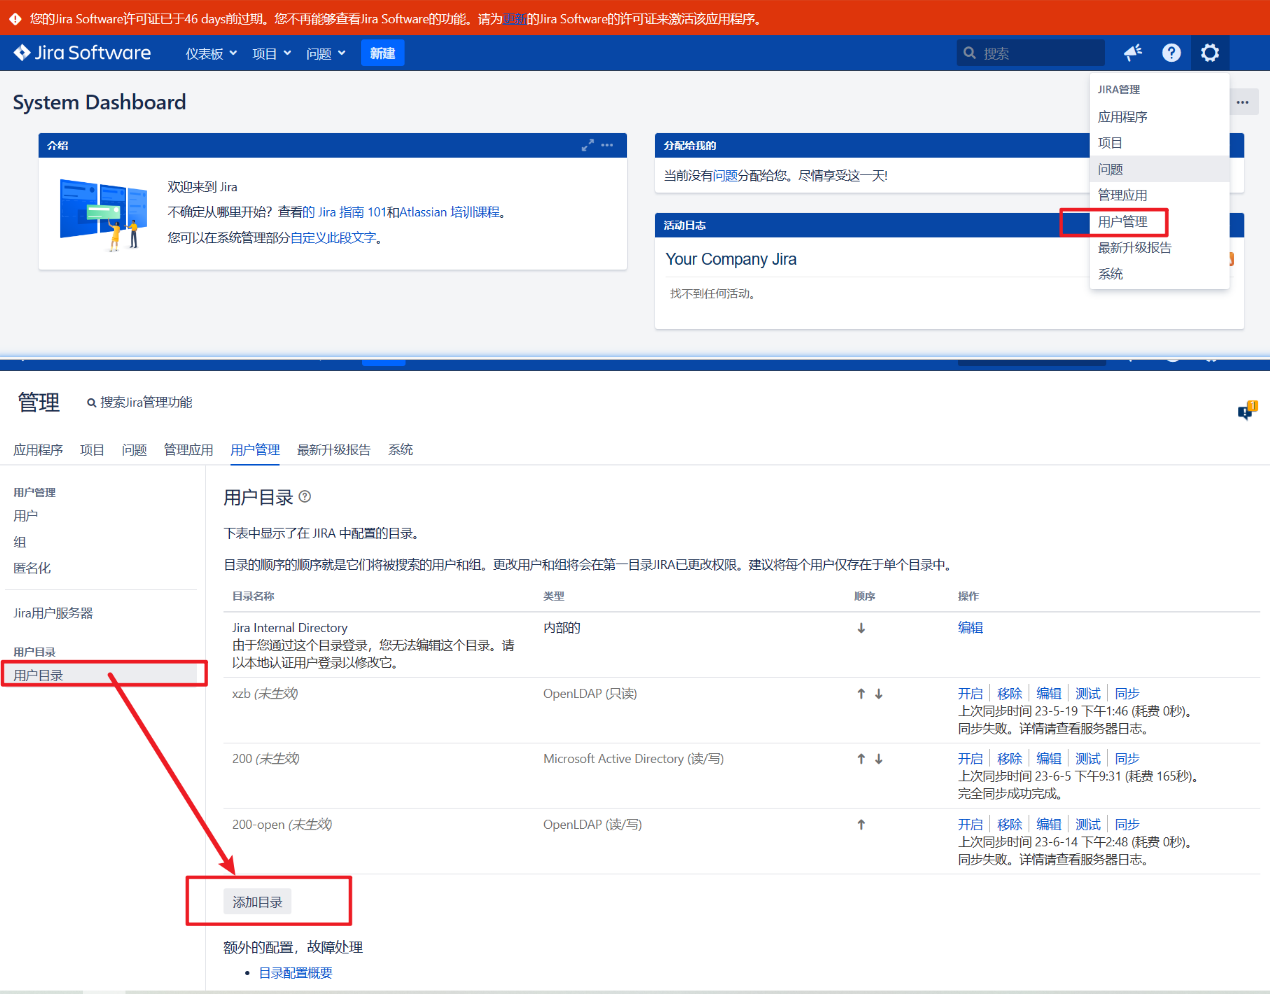
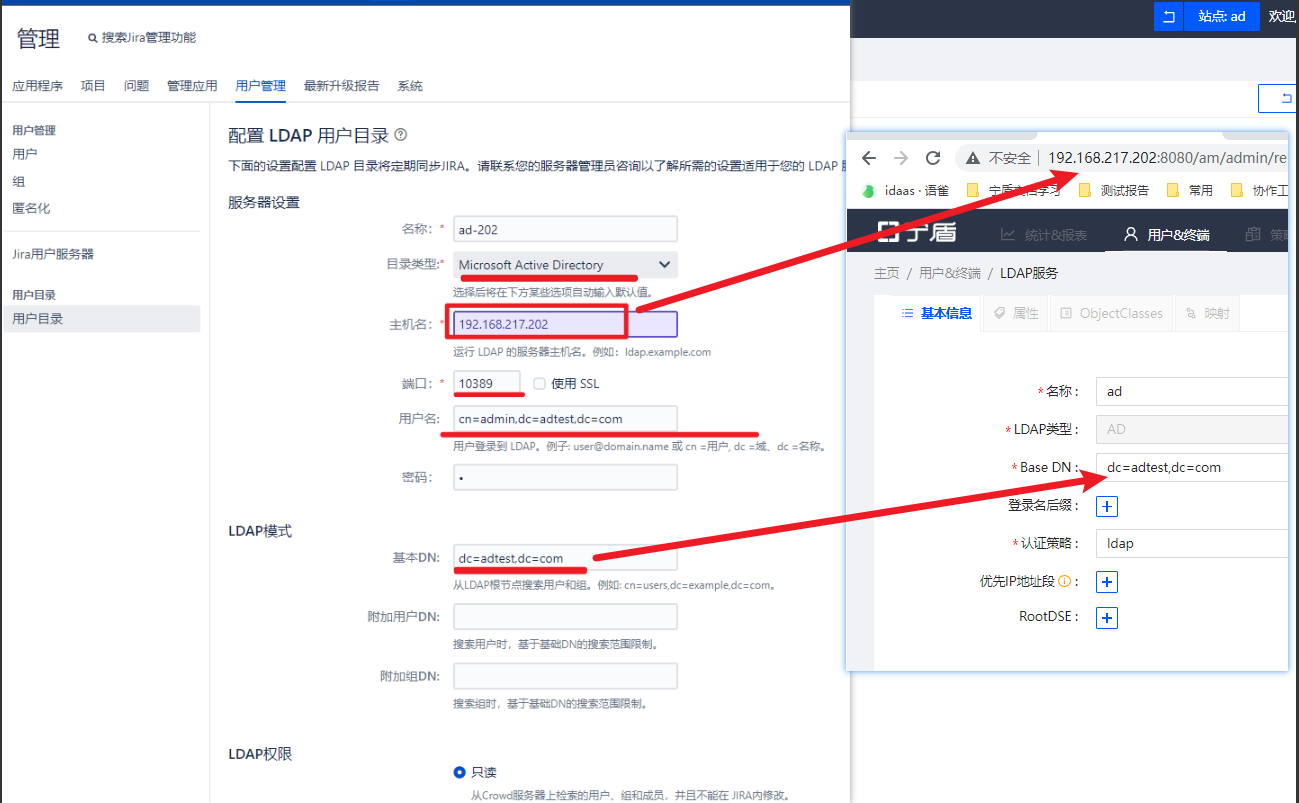
填写AD信息,AM-ldap服务端口是10389,除了如下标红处需要填写,其他配置不变
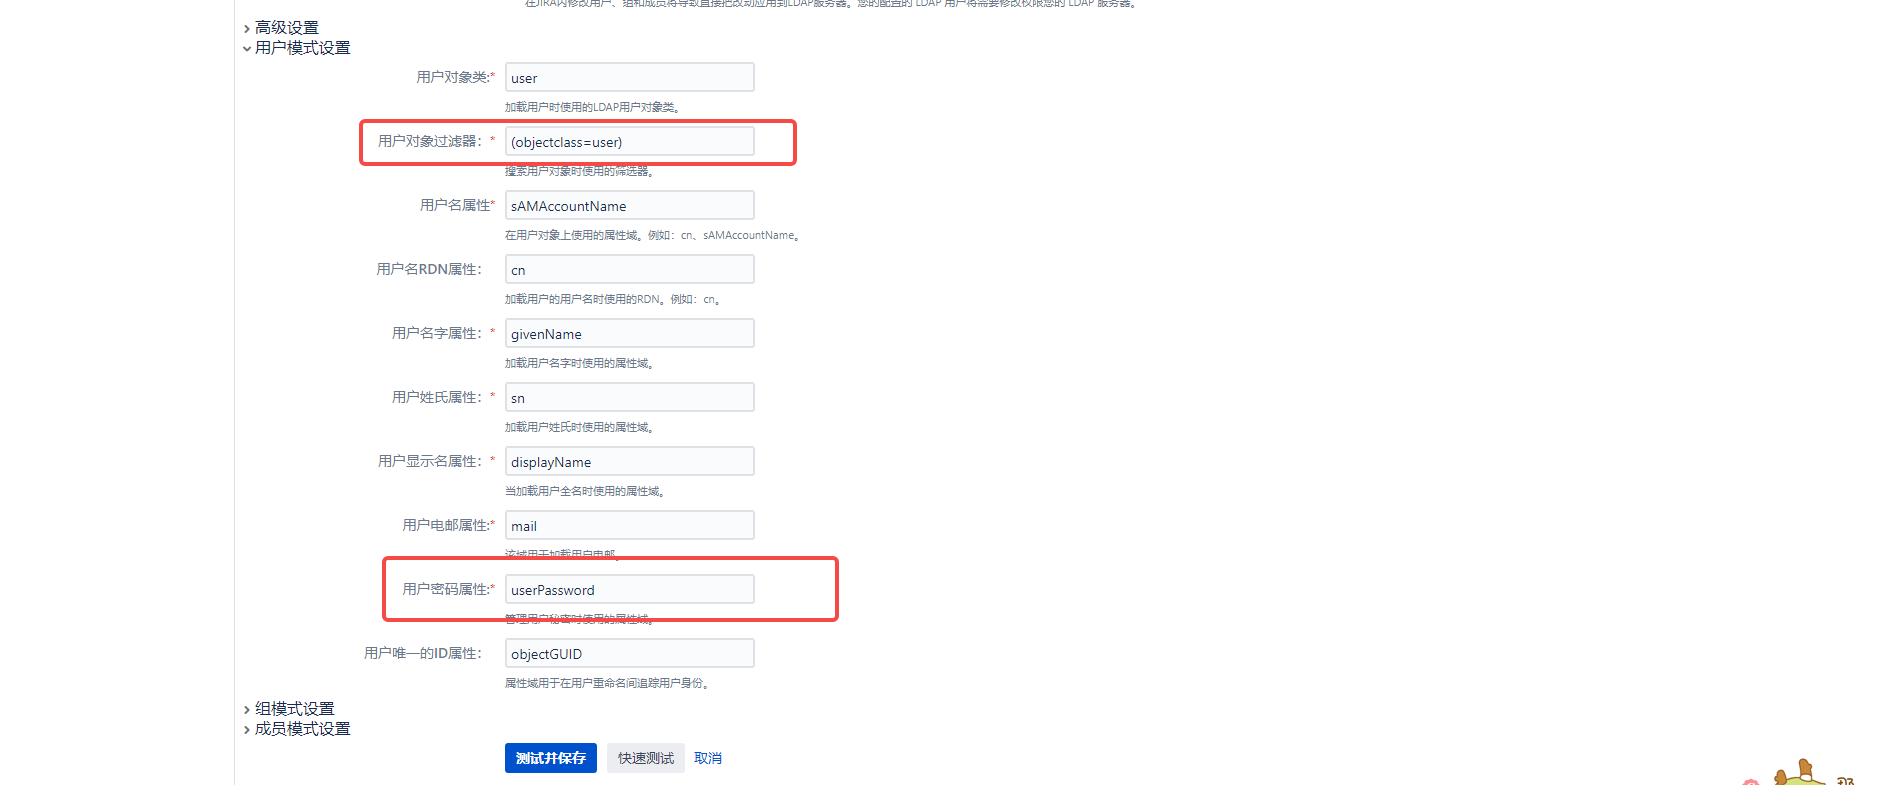
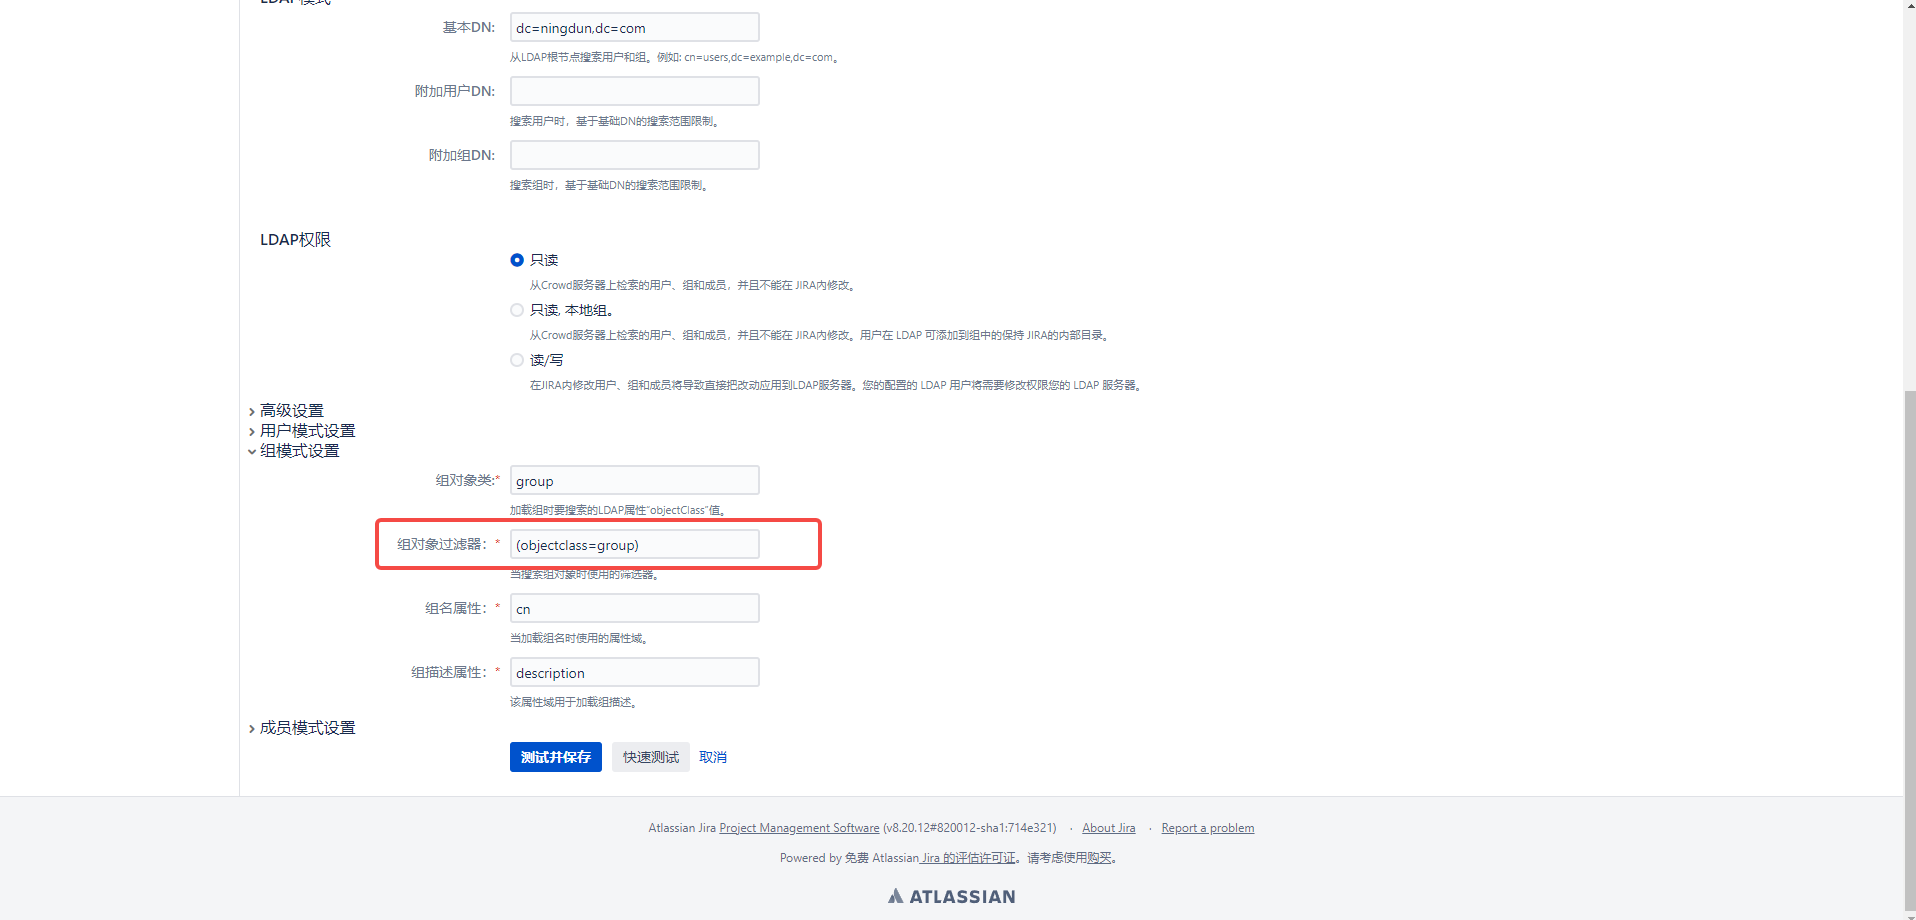
用户模式设置:
组模式设置:
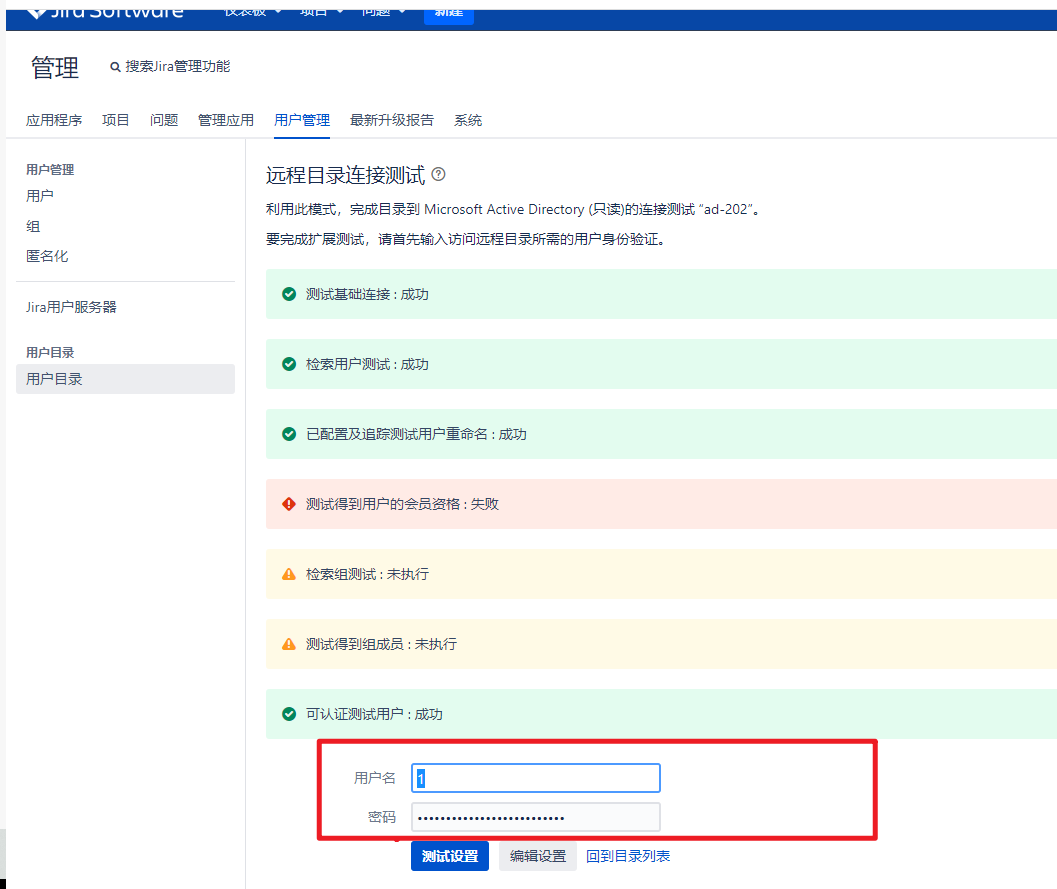
点击测试并保存,输入一个用户进行测试,如下图表示测试成功
5、jira同步LDAP用户、角色
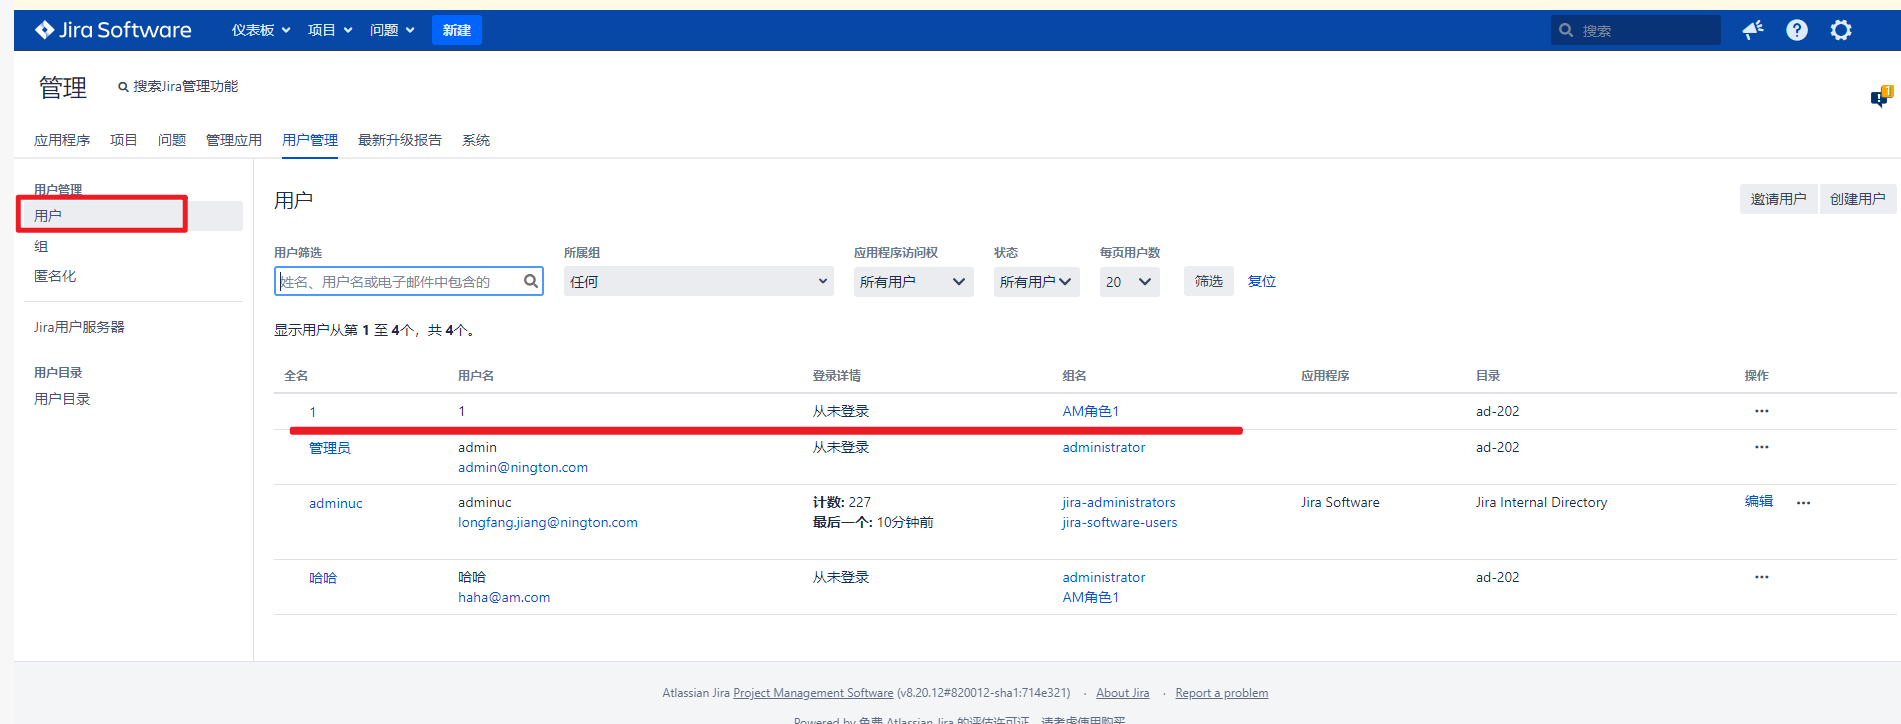
点击回到目录列表,选择刚才添加的目录,点击同步
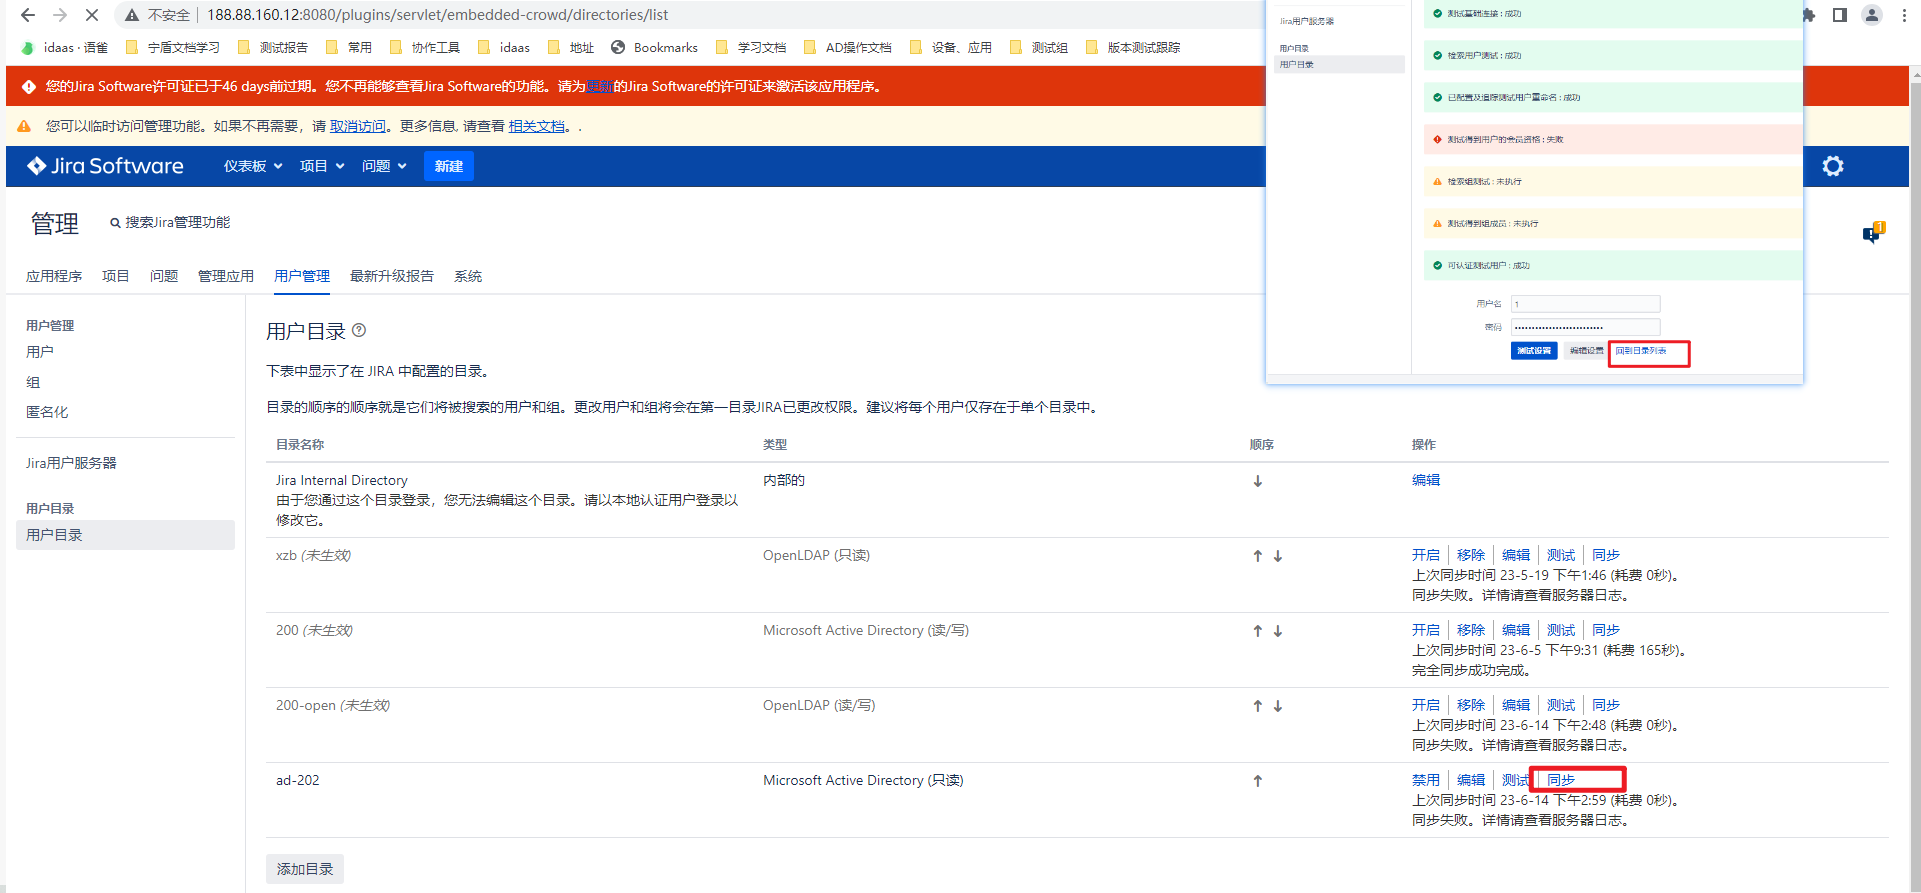
点击用户,查看同步过来的用户及角色是否正确
6、测试jira用户认证
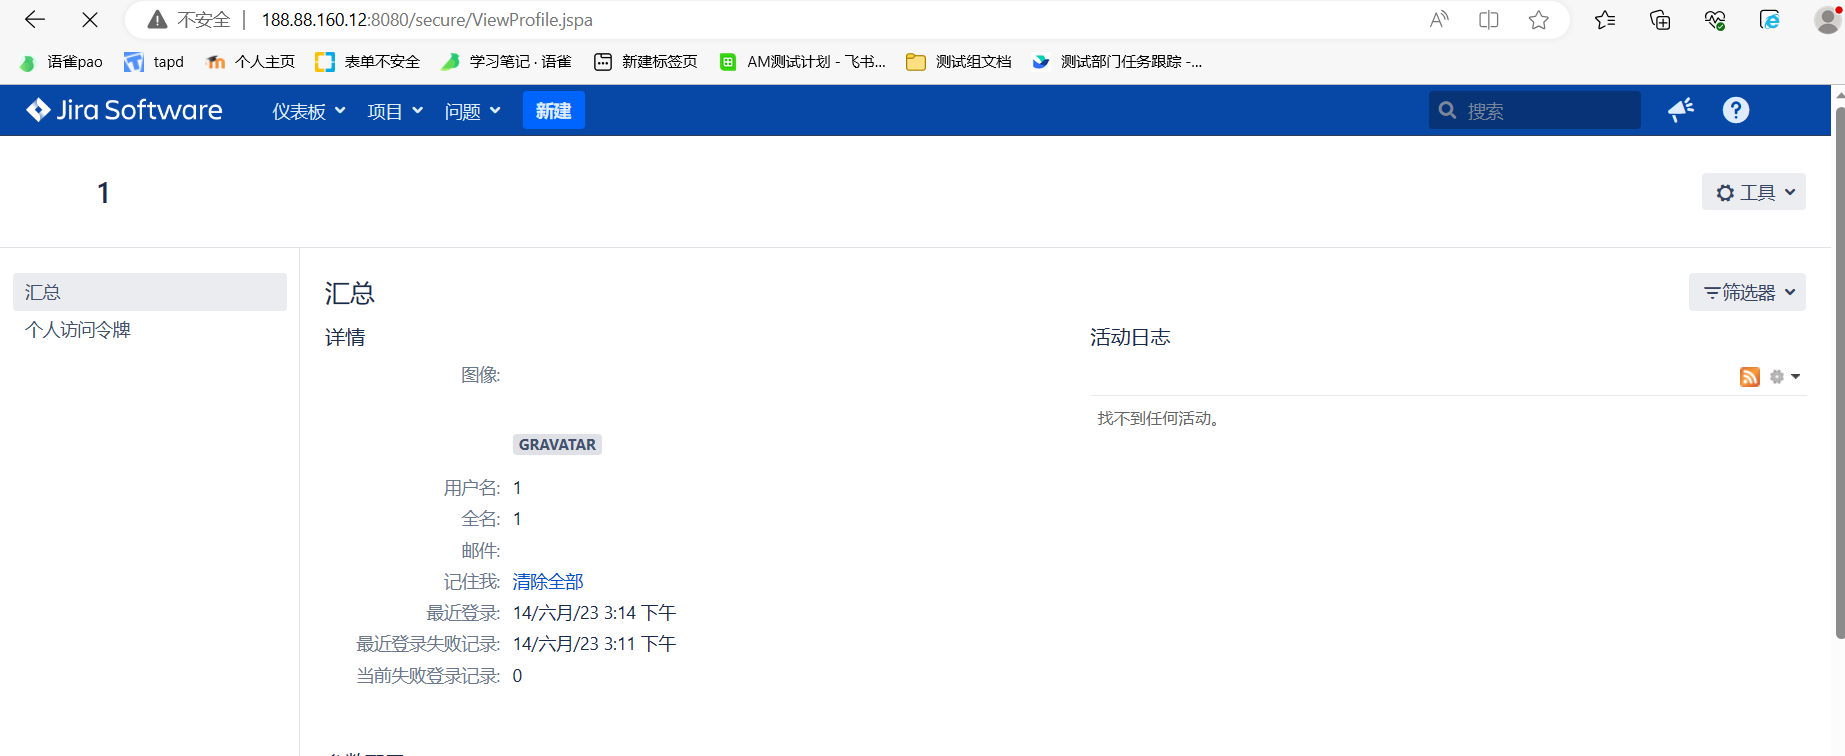
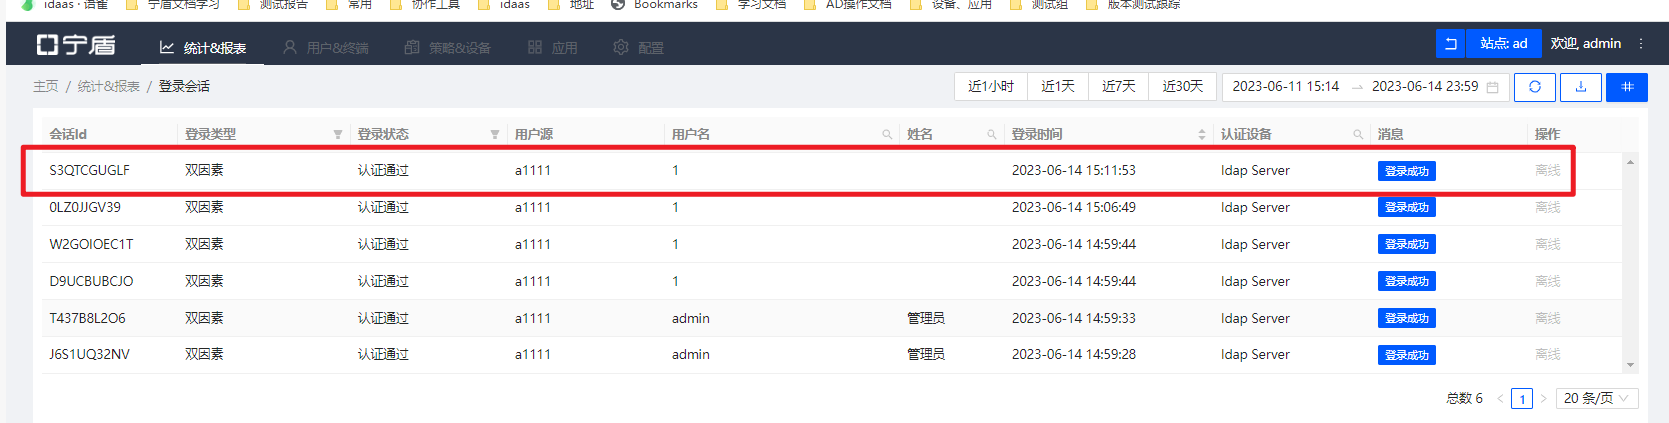
使用同步过来的用户进行认证,认证成功后可在AM登录会话查看该记录
二、openldap类型对接jira
1、AM新增LDAP策略
新增策略,类型选择LDAP,用户源选择指定的本地用户源
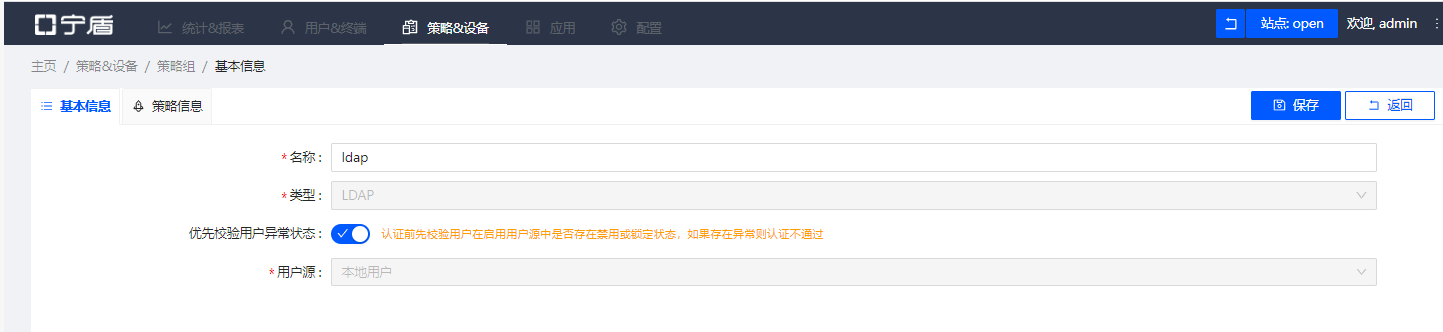
权限处,根据实际情况,勾选只读或者读写权限
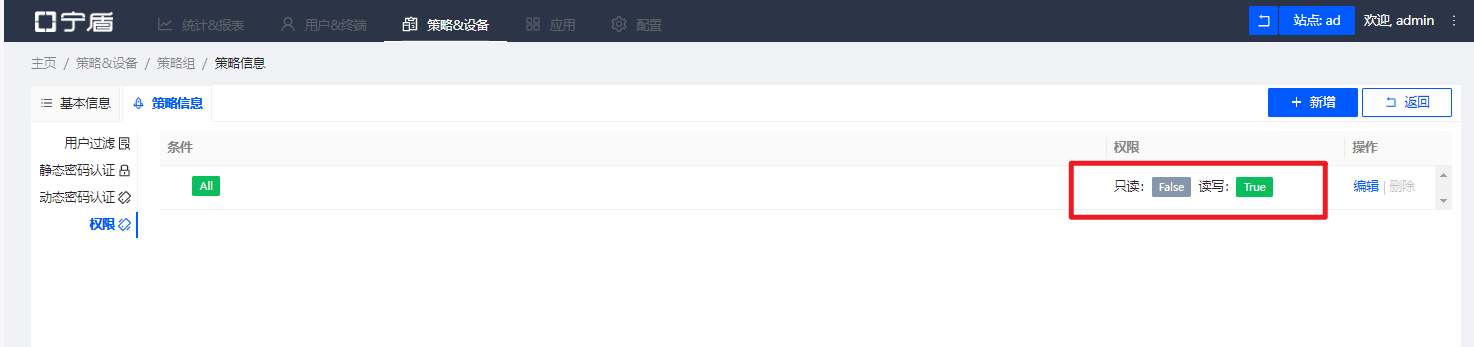
2、AM新增AD类型LDAP服务
新增LDAP服务,类型选择openldap,策略选择ldap策略,属性,objectclasses、映射不变,保存
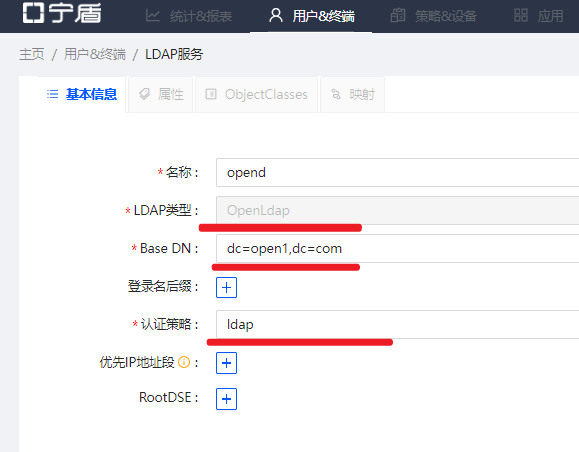
点击完成,查看服务状态
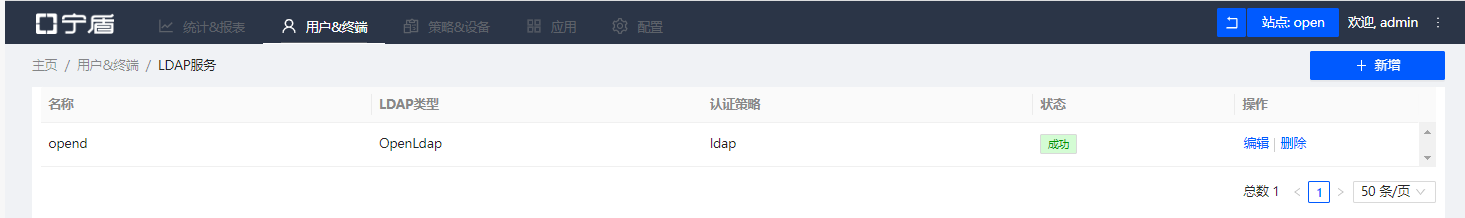
3、jira添加LDAP
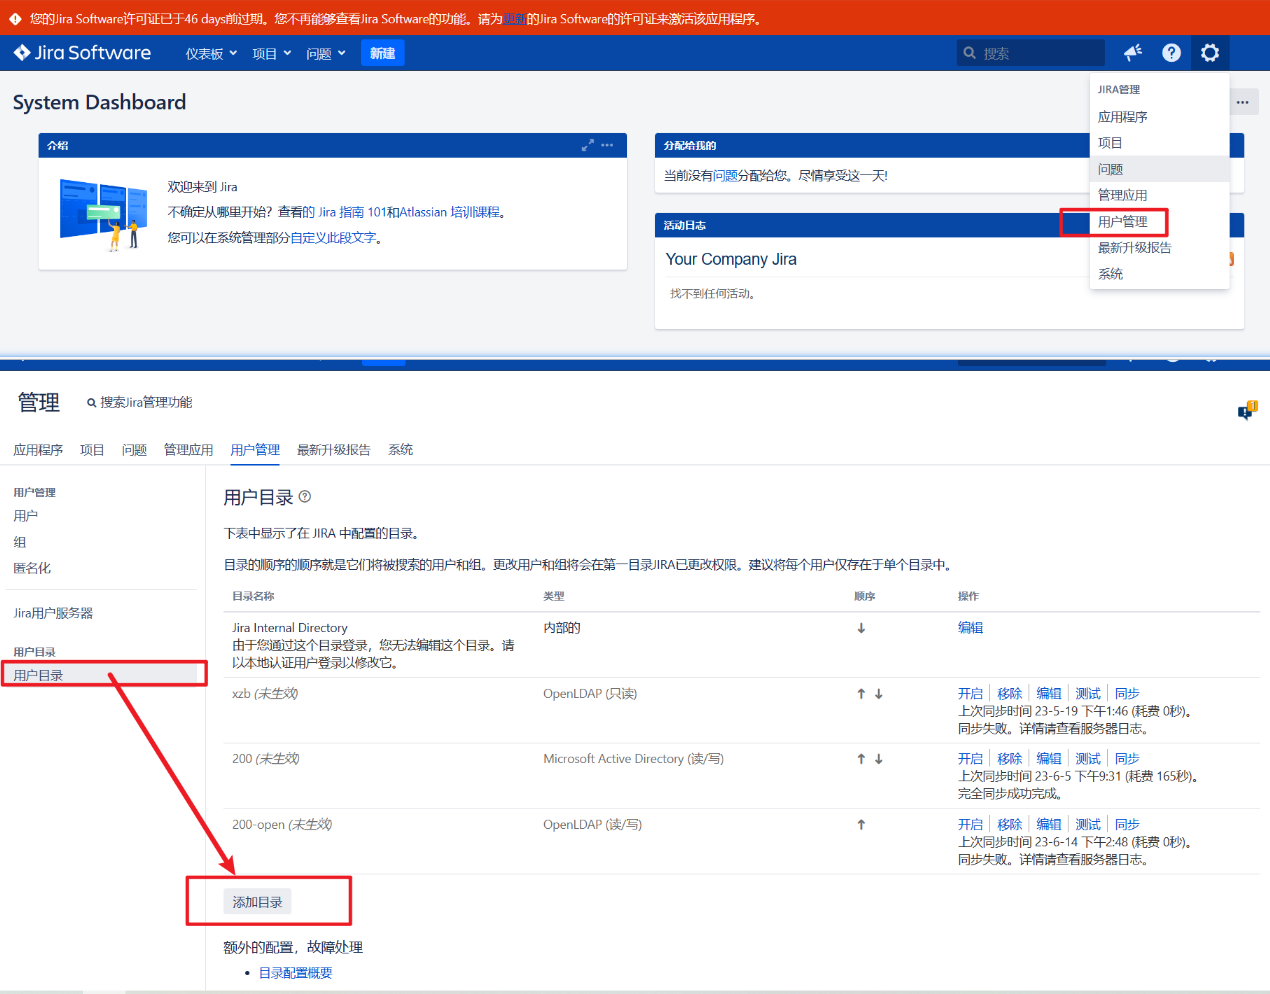
填写openldap信息,AM-ldap服务端口是10389
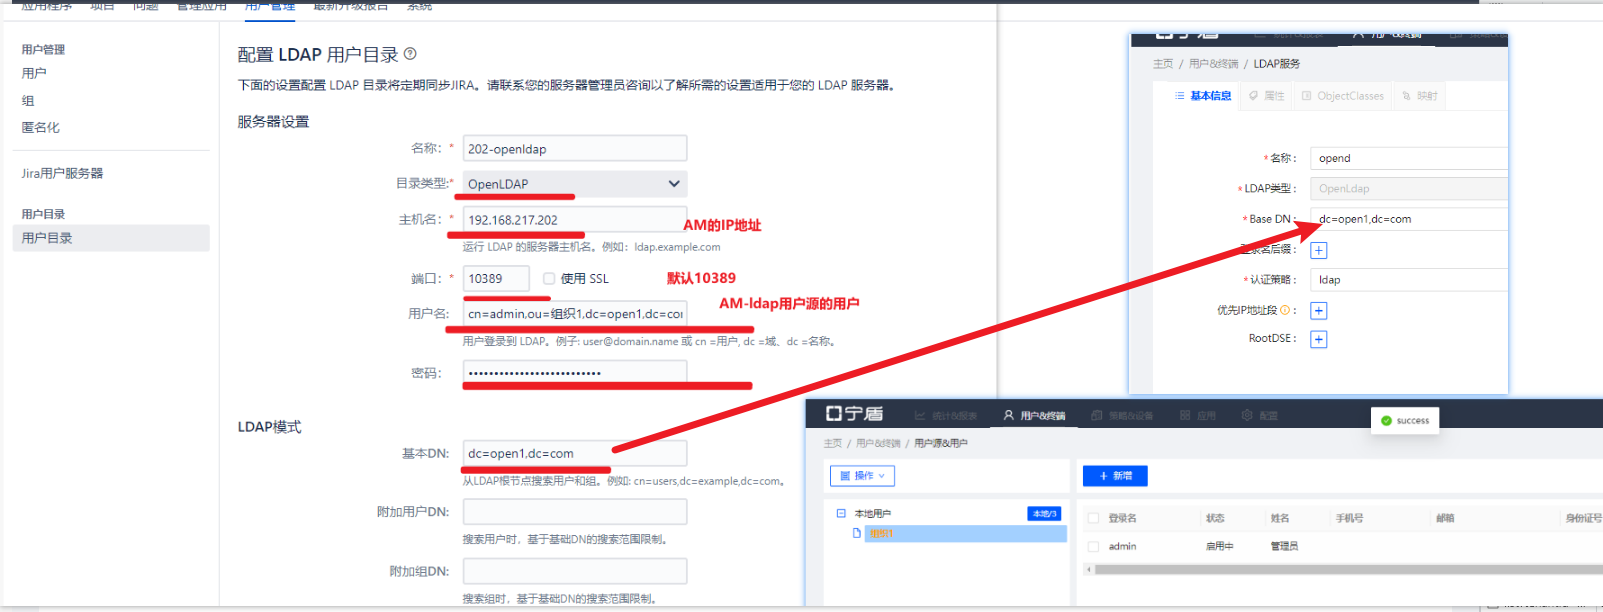
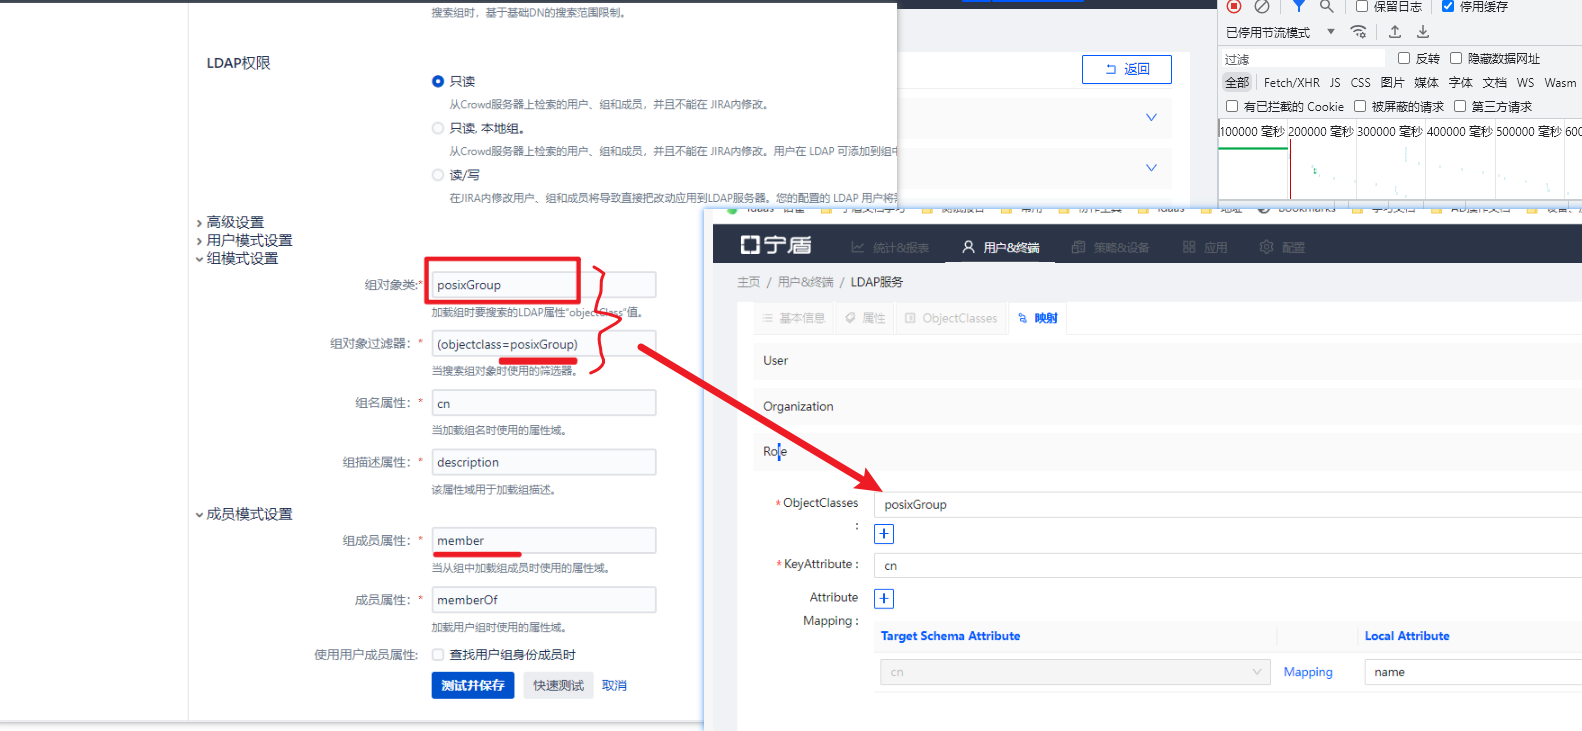
组模式设置,组对象类改为AM-LDAP服务里Role对应的objectclass
成员模式设置,组成员属性改为 member
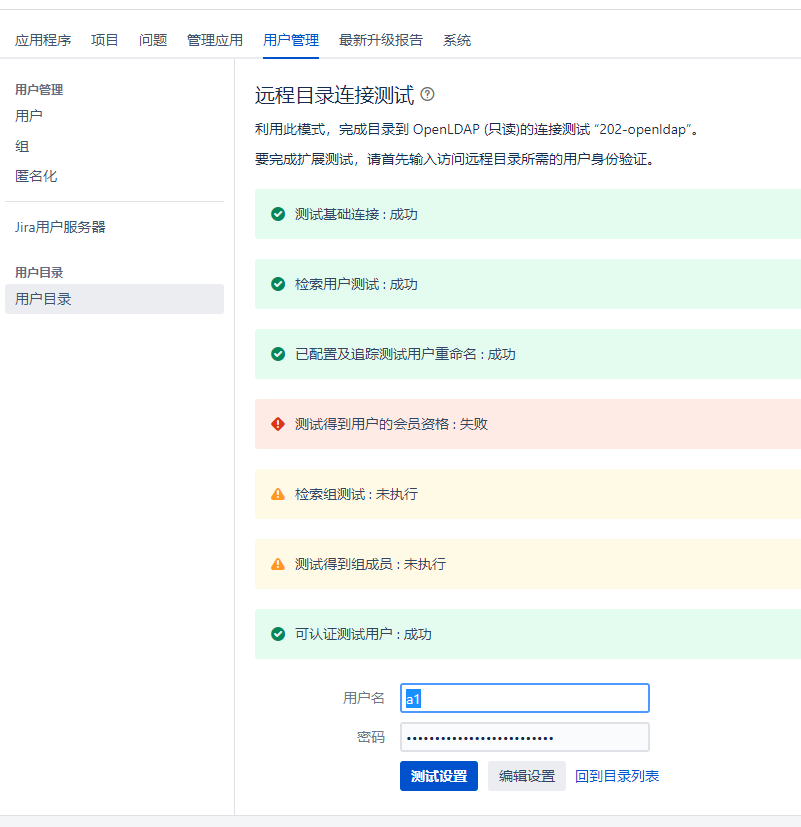
点击测试并保存,输入一个用户进行测试,如下图表示测试成功
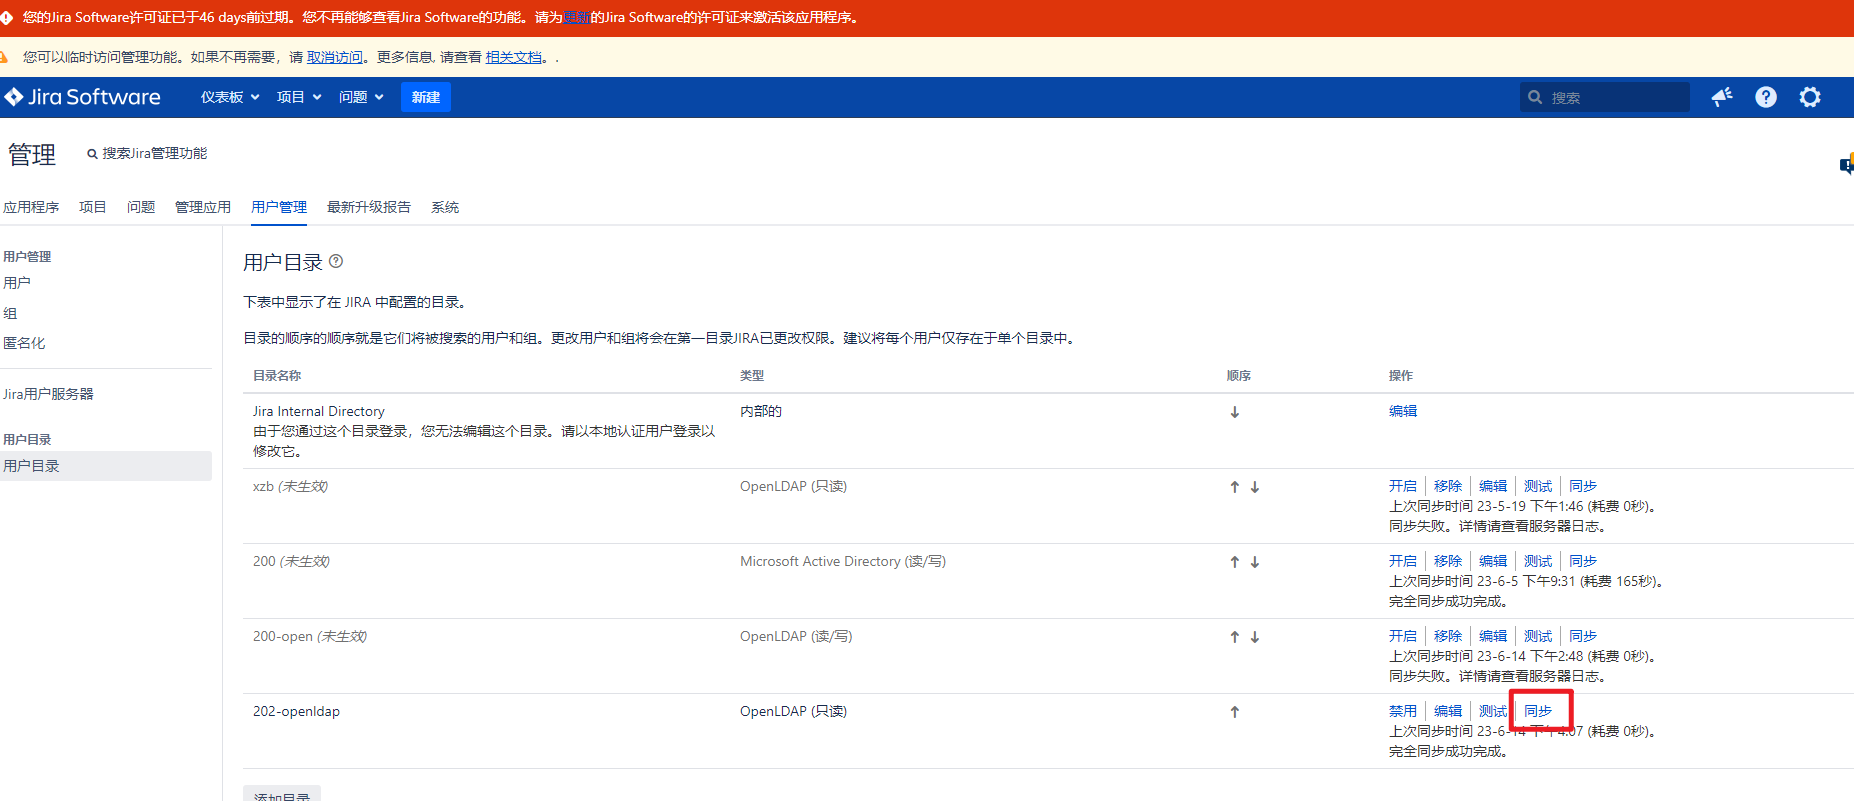
4、jira同步LDAP用户、角色
点击回到目录列表,选择刚才添加的目录,点击同步
点击用户,查看同步过来的用户及角色是否正确
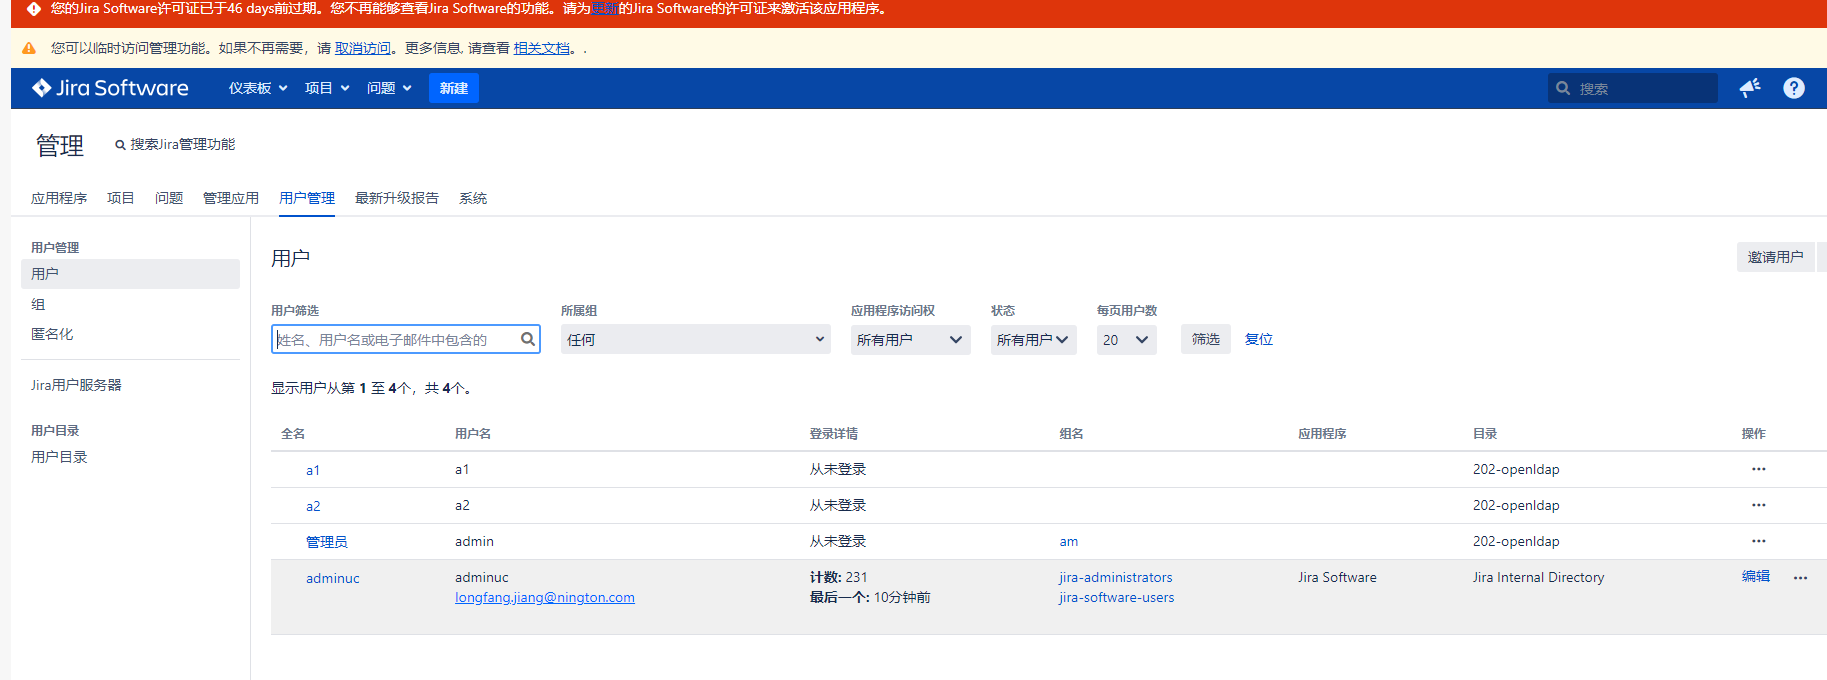
6、测试jira用户认证
使用同步过来的用户进行认证,认证成功后可在AM登录会话查看该记录
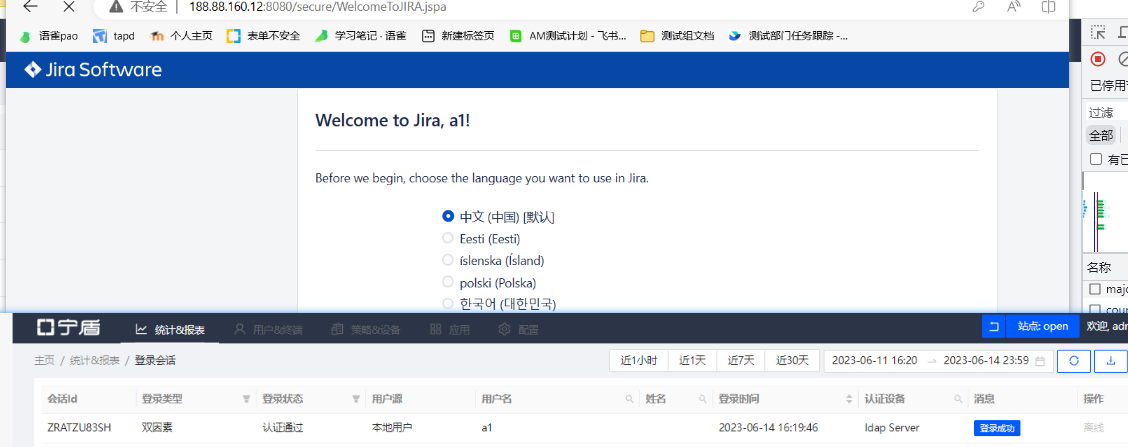
注意点:
1、LDAP策略默认是只开启静态,如果要开启动态可在LDAP策略动态密码里开启
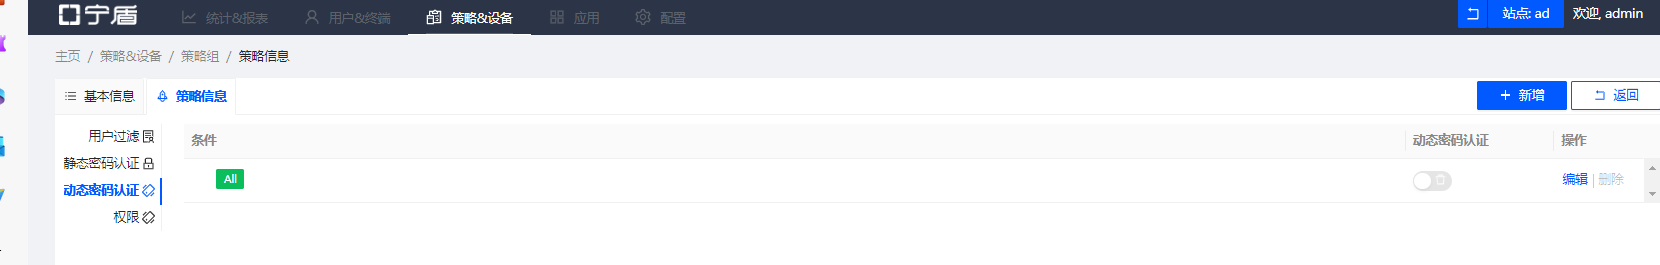
2、jira用户登录需要分配jira角色
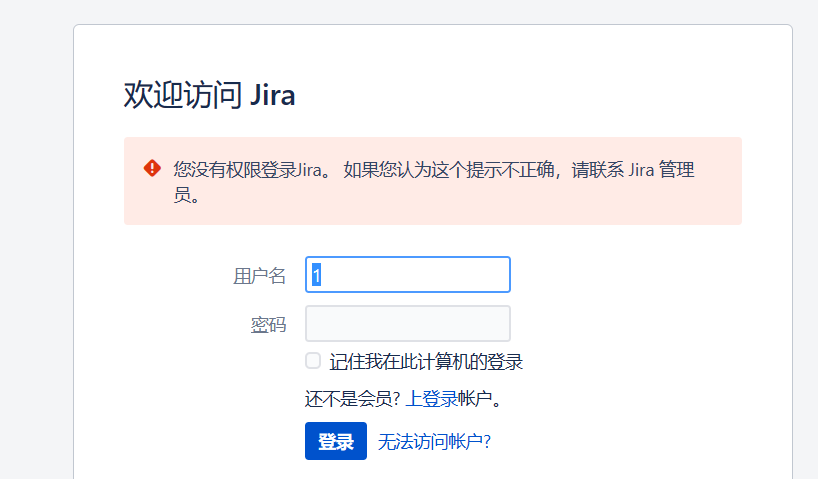
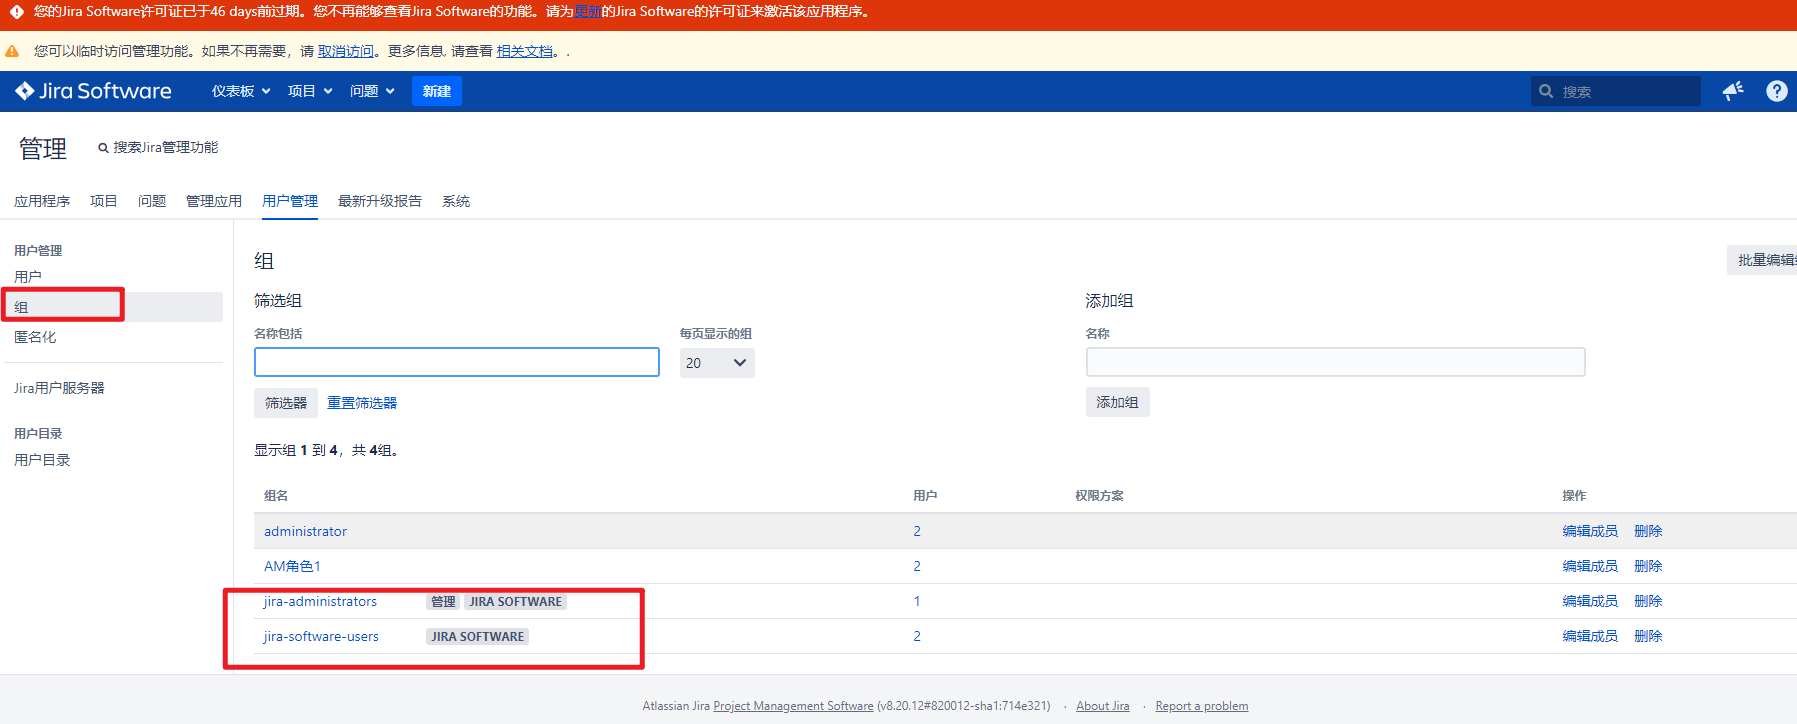
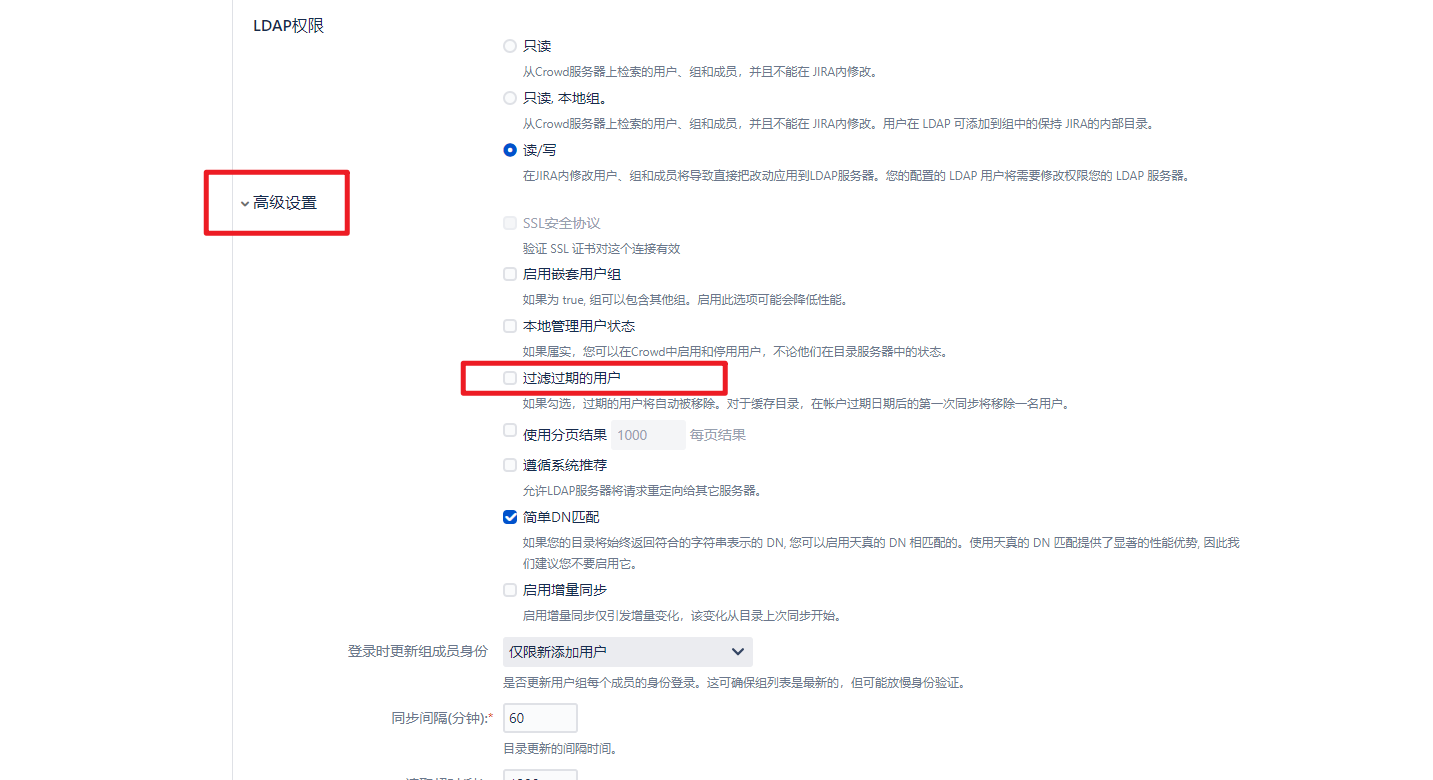
3、如果同步过来的用户比AM-LDAP里的用户少,查看下是否有过期用户。勾选过滤过期用户后再同步可见过期用户同步过来
泛微
一、泛微OA同步NDS用户
1.创建AD类型的LDAP
2.泛微OA配置,点开集成中心→LDAP集成设置→点击新建,填写信息后保存
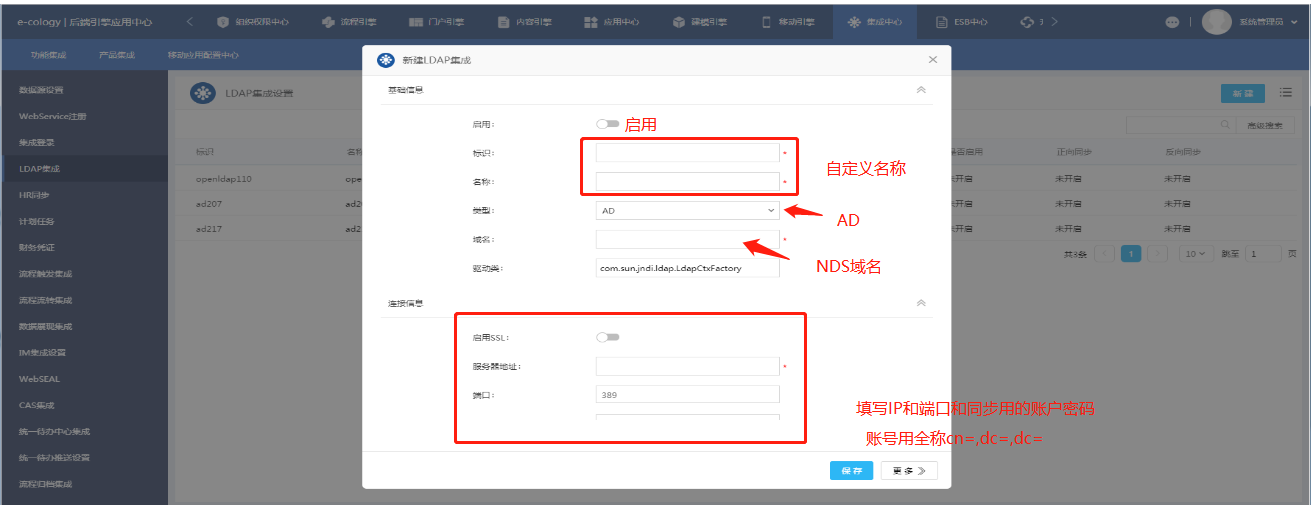
创建后,末尾处有测试吗,可点击查看是否通过。
选择正向同步,编辑页面内容,“字段对应设置”默认,保存即可同步。点击手动同步→右下角同步按钮。
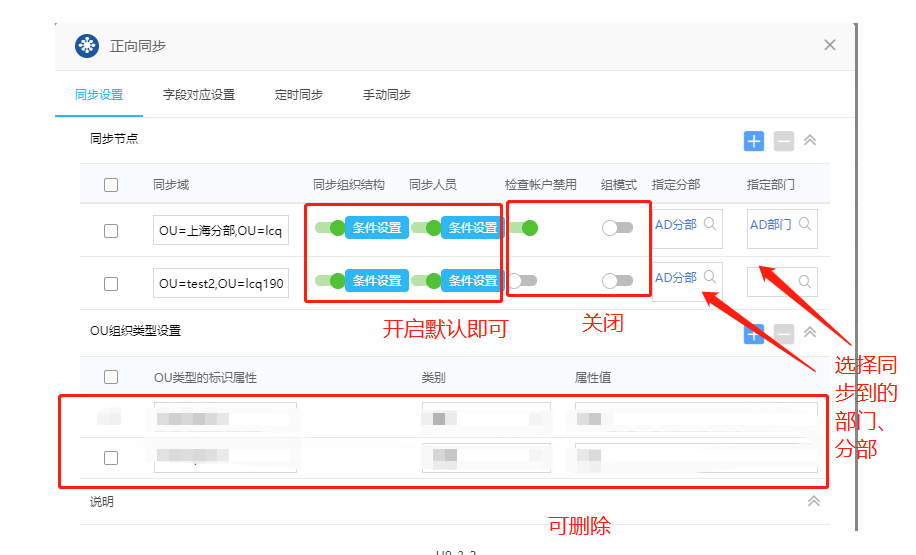
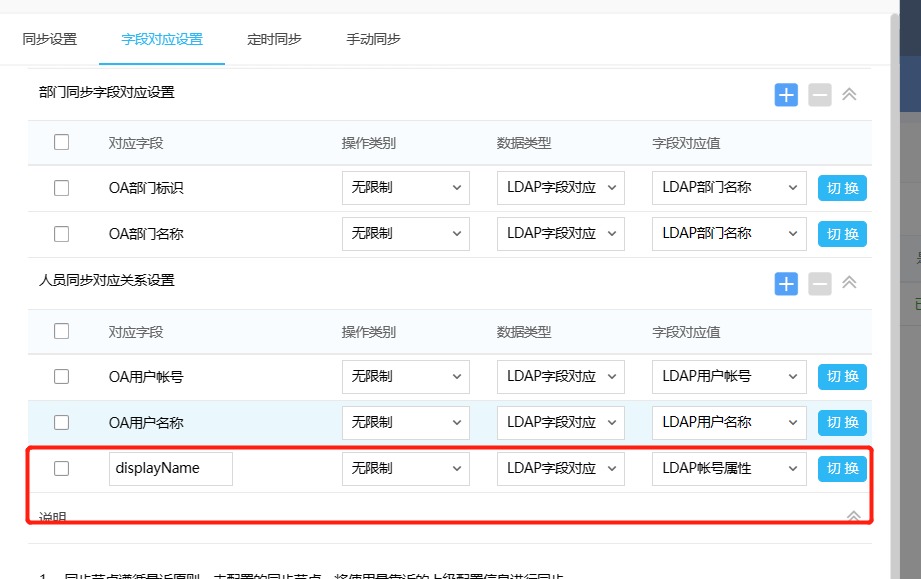
字段对应设置里面 添加displayName,其他选项如图所示
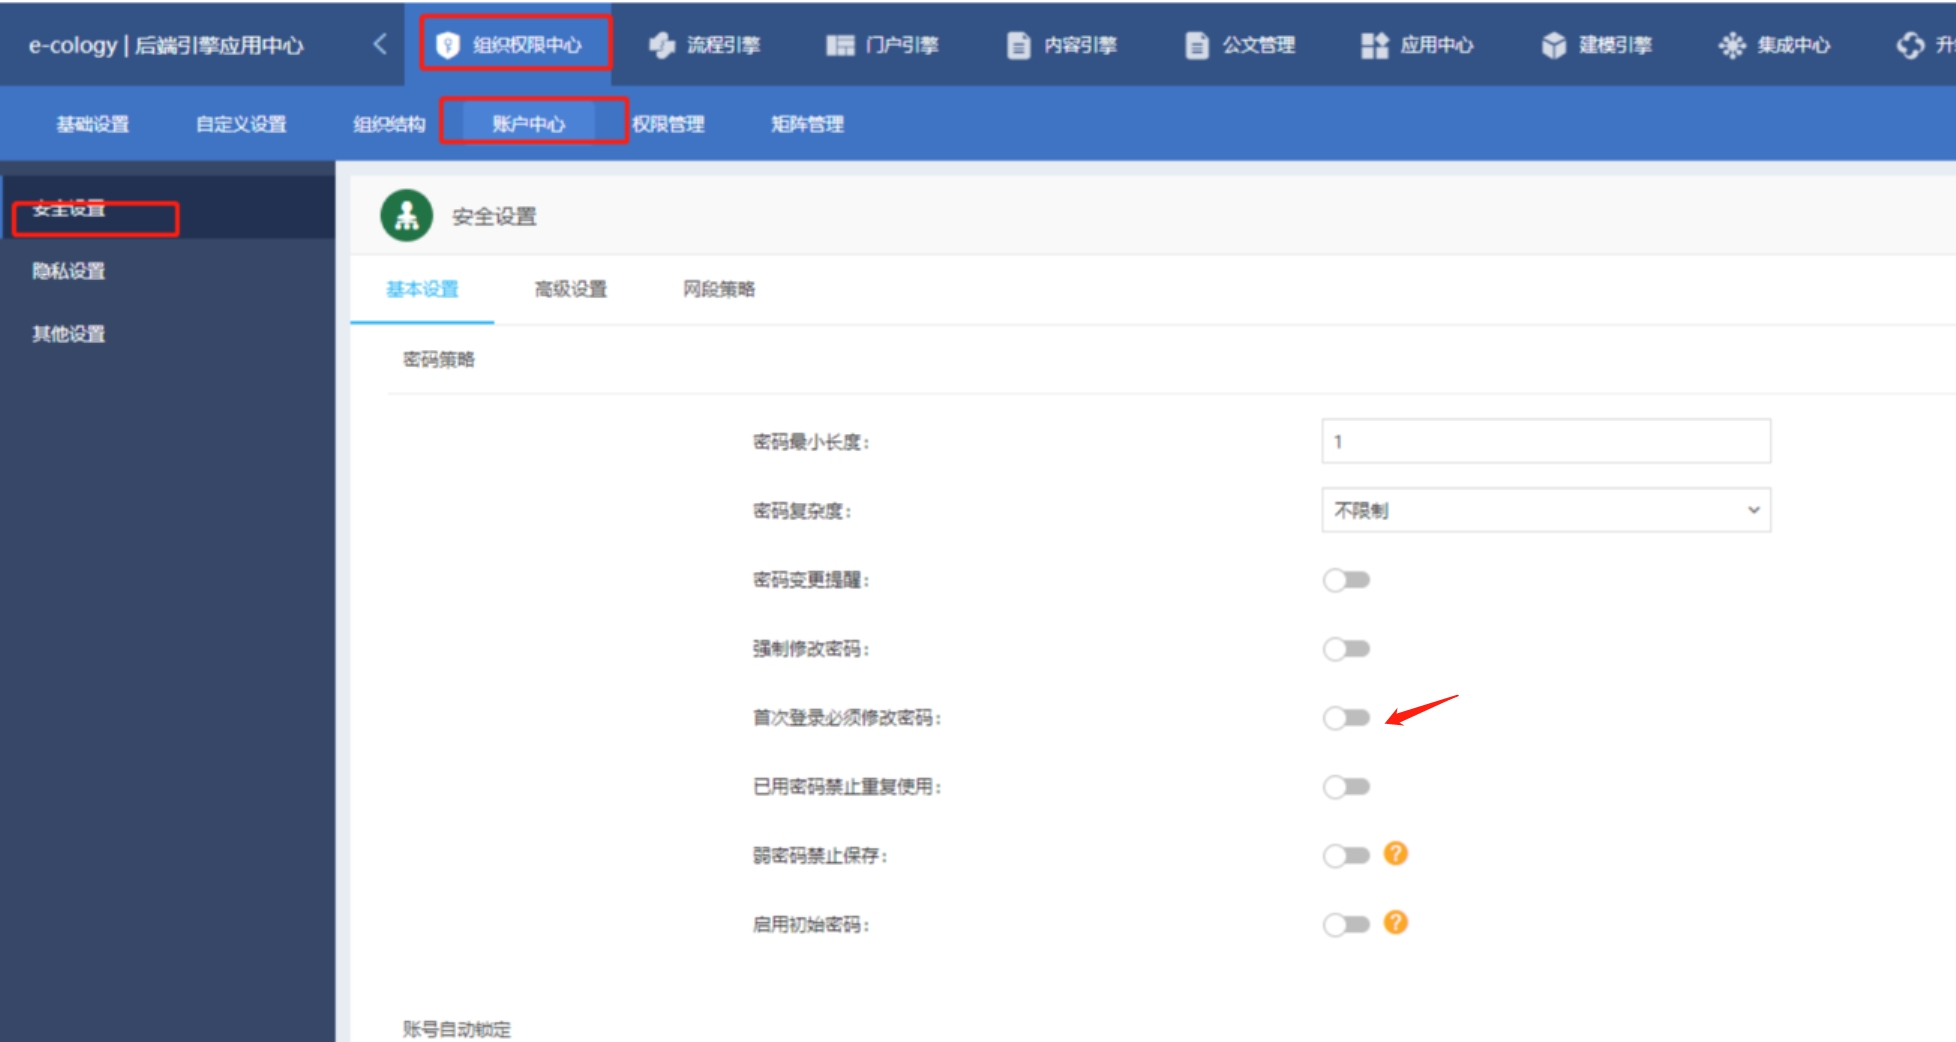
登陆时需要先到组织权限中心→账户中心→安全设置里面 关闭首次登录必须修改密码
二、泛微OA反向同步NDS
1.创建AD类型的LDAP服务
2.泛微OA配置
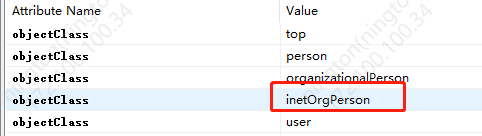
新建LDAP,如同上一步,然后点击反向同步,如下页面需要添加字段:inetOrgPerson
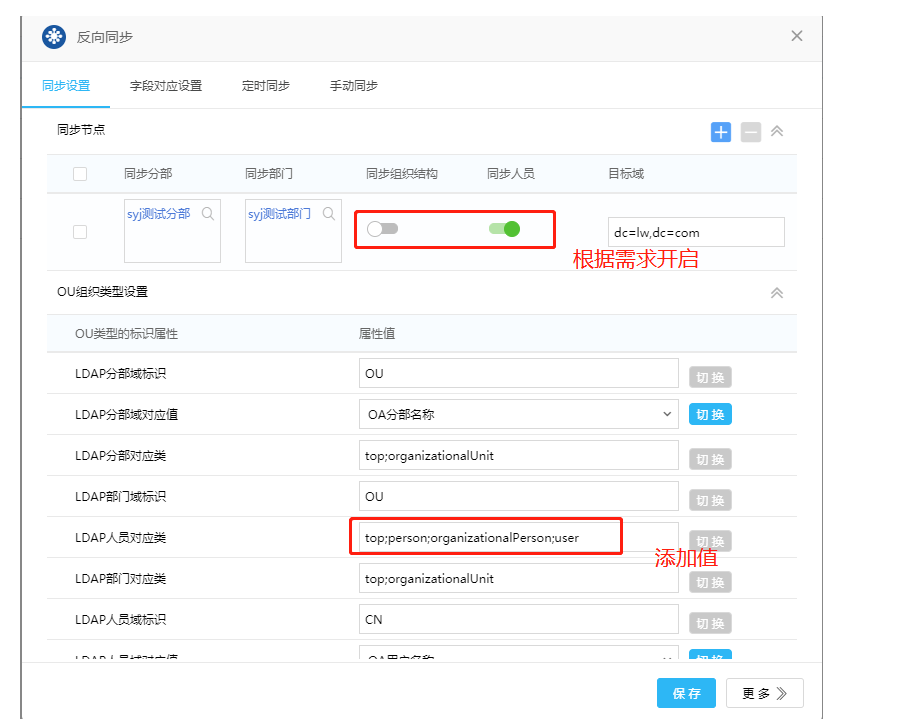
“字段对应设置”其他默认,添加一条将OA的用户名称:name映射成displayName。如下图
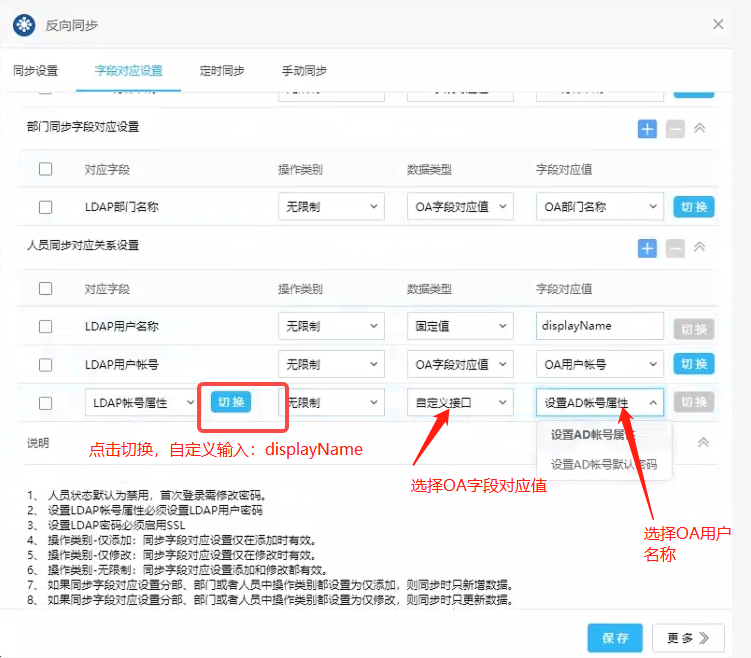
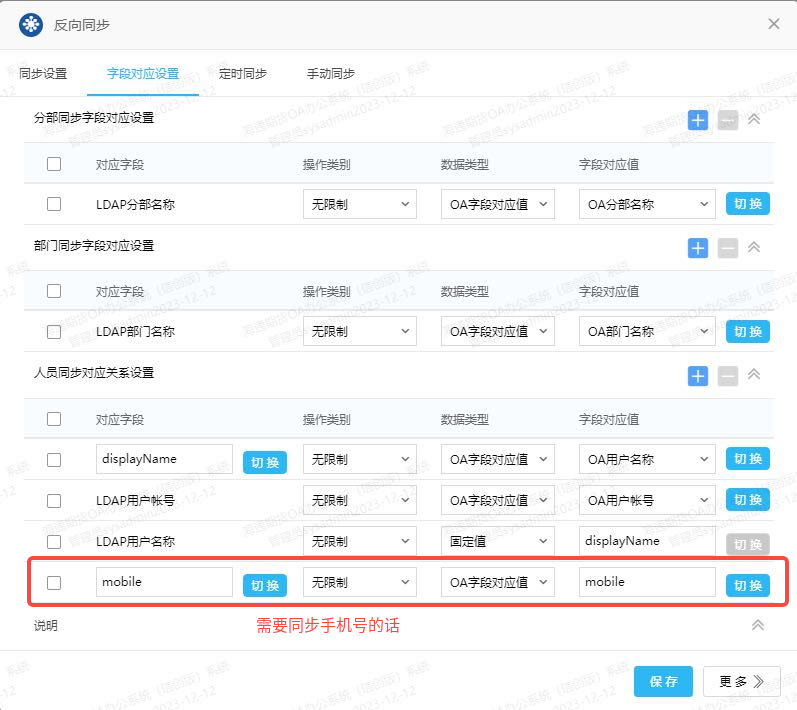
手动同步即可
群晖
群晖nas对接ldap,uid、uidNumber、gidNumber、sambaSID是必要属性
1.AM添加自定义属性
- 自定义属性模块,添加自定义属性
用户tab页添加属性 uidNumber
(uidNumber:类型long 生成器RandomNumberGenerator 最大值1090001 最小值 1000001
**角色tab页添加属性 gidNumber **
(类型long 生成器RandomNumberGenerator 最大值1090001 最小值 1000001)
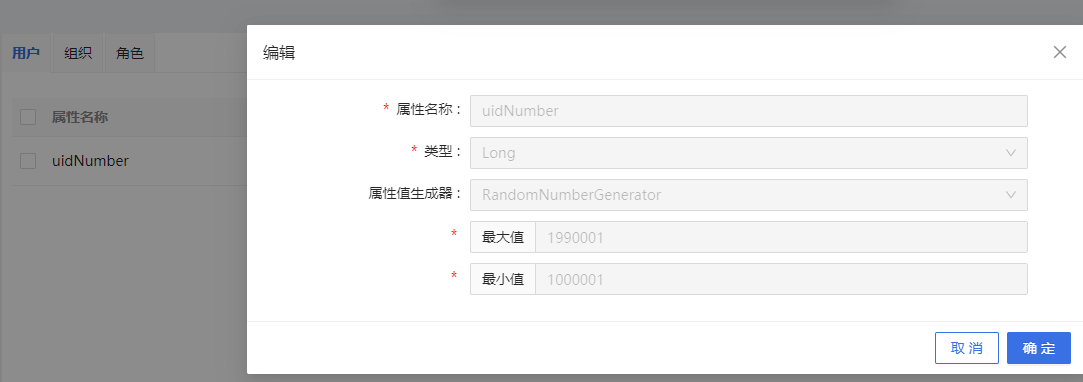
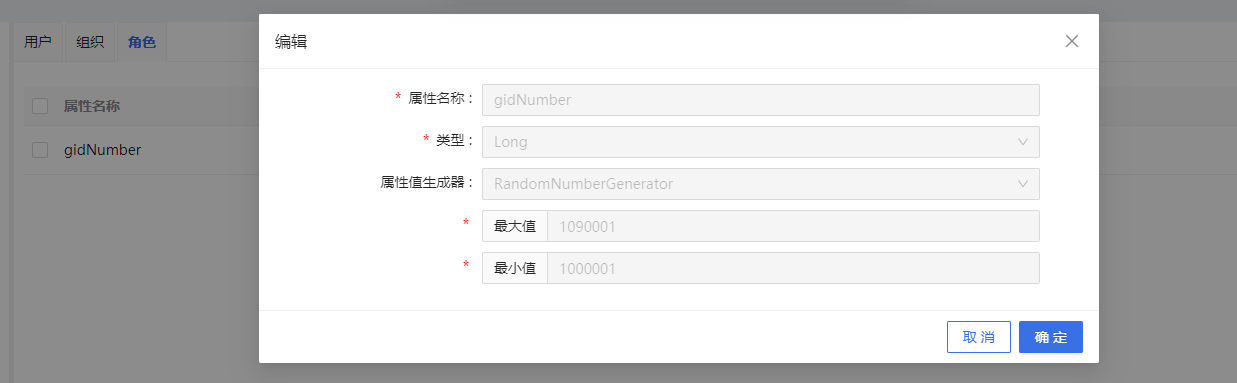
注意:
用户的uidNumber和角色的gidNumber值不能为空也不能重复
如果用户没分配任何角色,那么gidNumber为空,nas拉取不到这个用户
uidNumber 和 gidNumber的值不需要随便填,尽量是7位数,按照上面图片的格式来
2.AM新增OpenLdap类型的LDAP
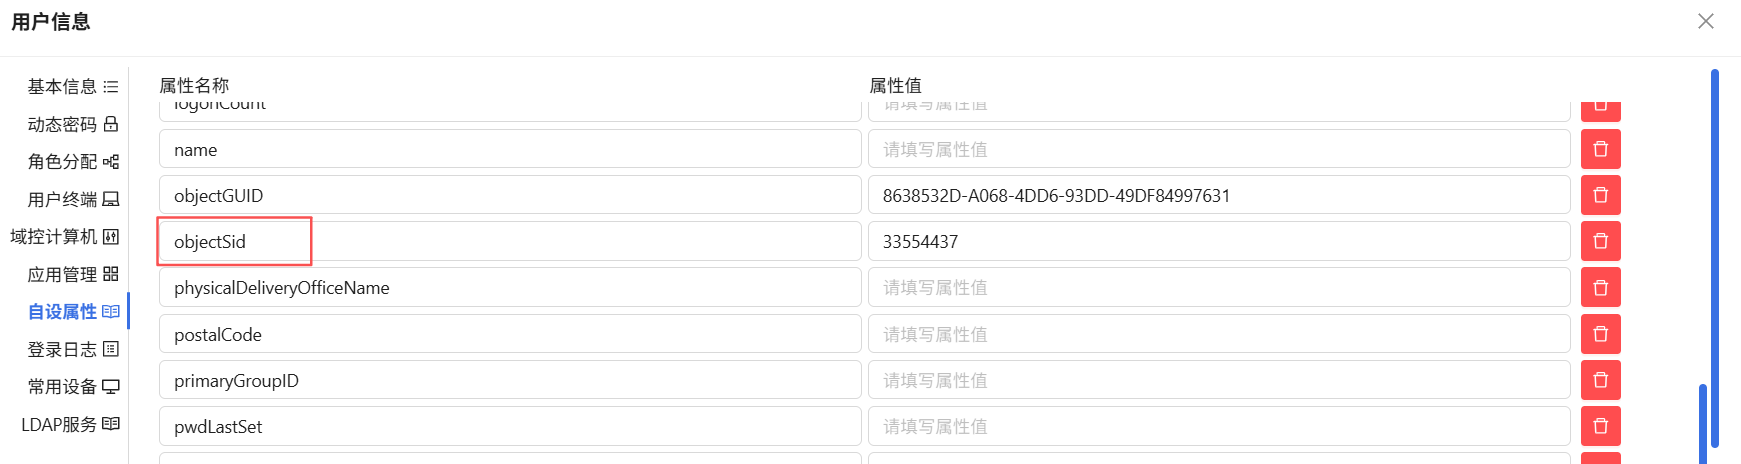
注:创建完成后,需确认用户的自设属性objectSid有值,否则SMB共享登录会有问题
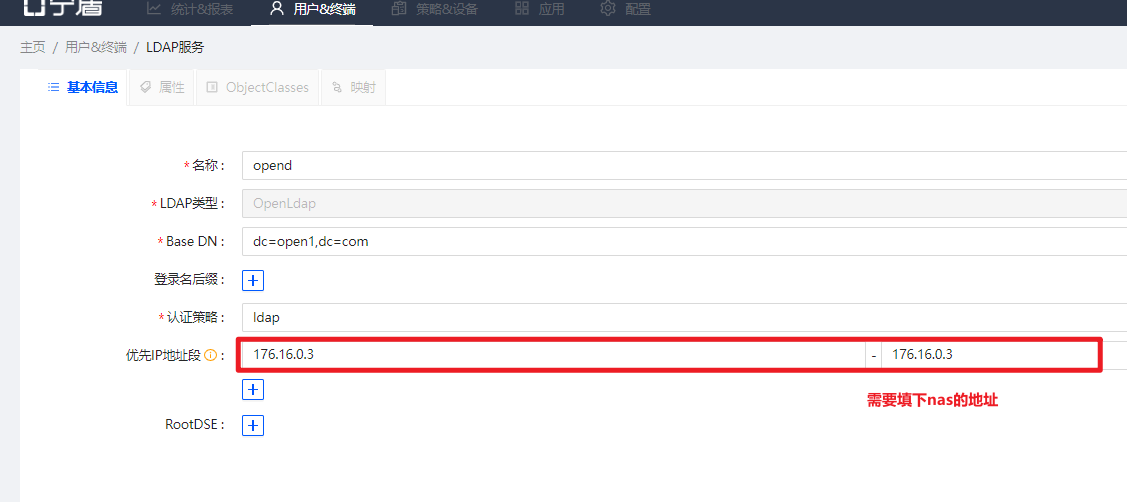
新增LDAP服务,类型建议选择openldap,策略选择ldap策略
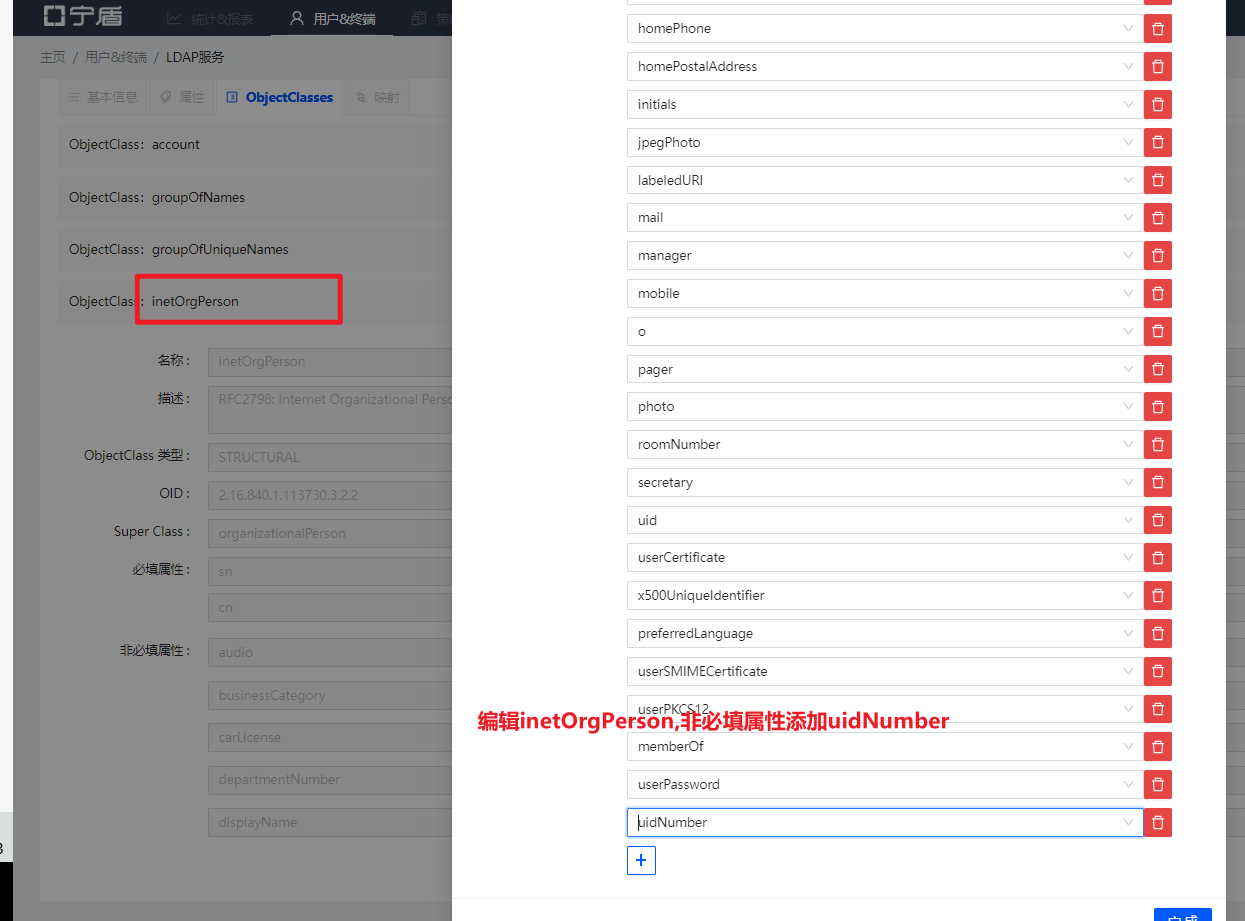
Objectclasses tab页,编辑inetOrgPerson,非必填属性添加一个uidNumber,保存,下一步
映射tab页-User 处,添加下图所示objectclass和映射 sambaIdmapEntry 、 sambaSamAccount
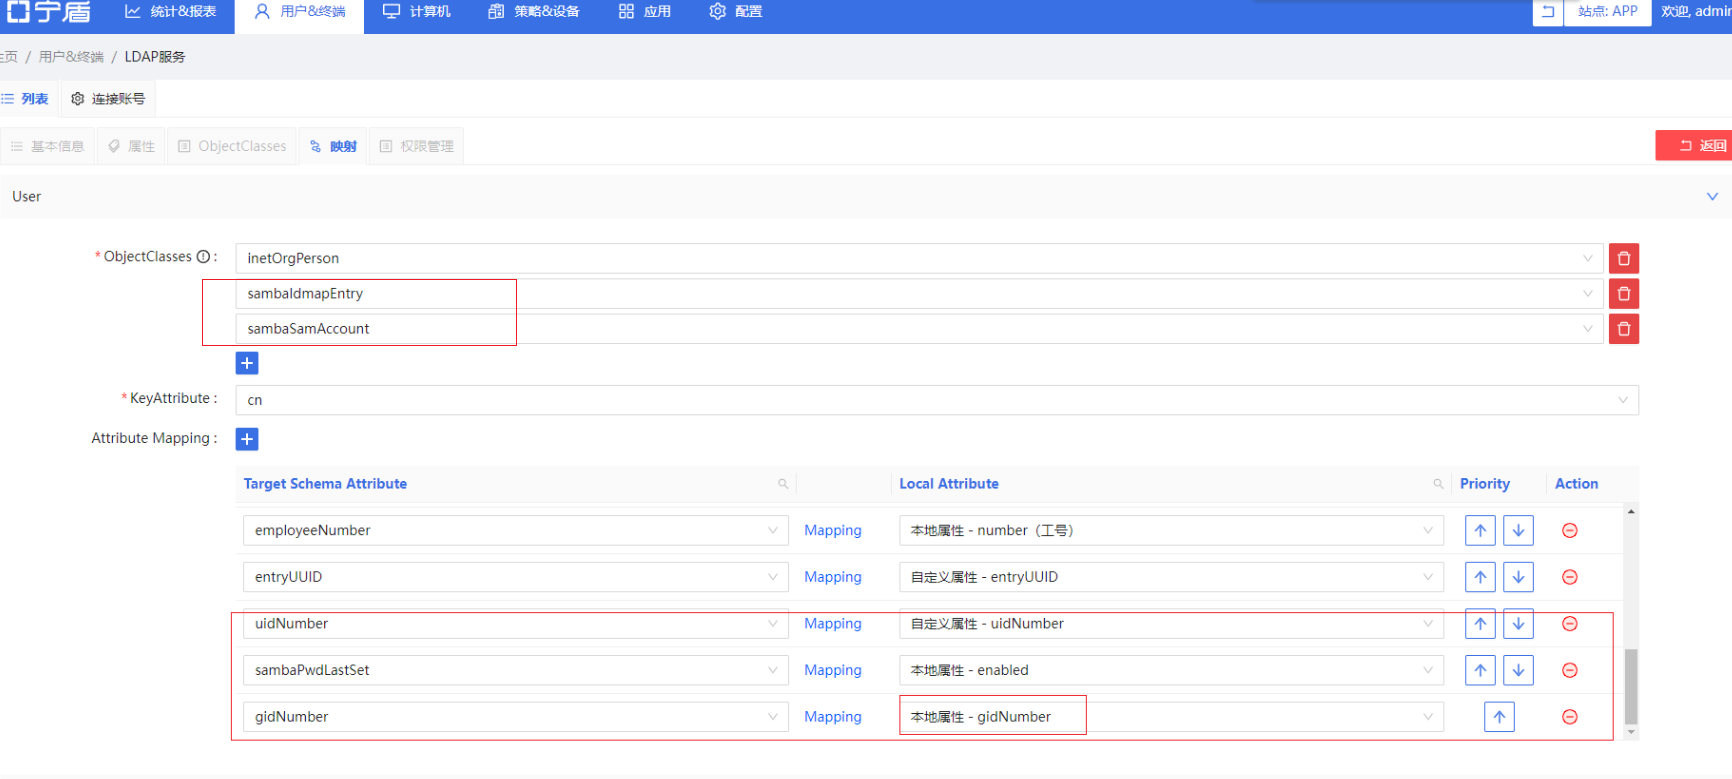
映射tab页-Role处,添加gidNumber映射
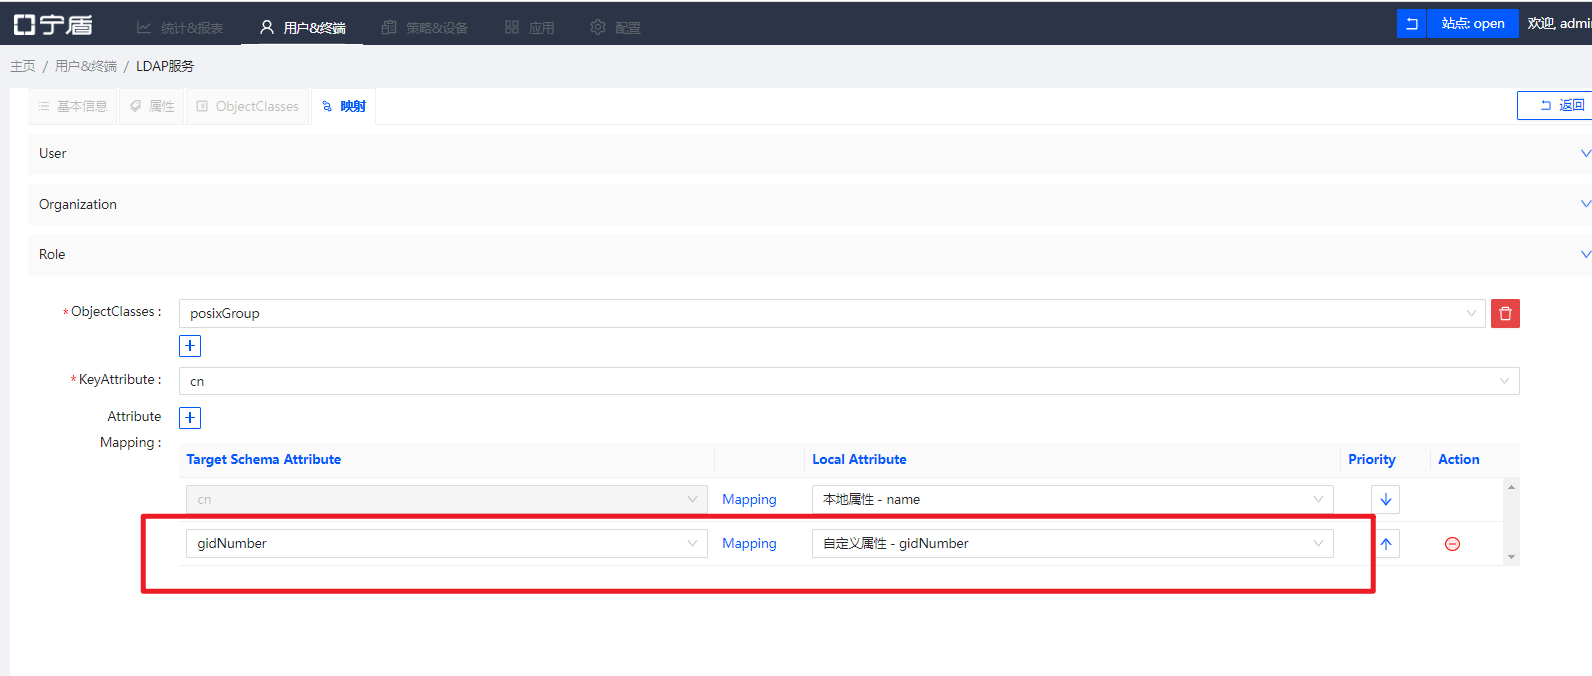
保存后,查看LDAP服务状态
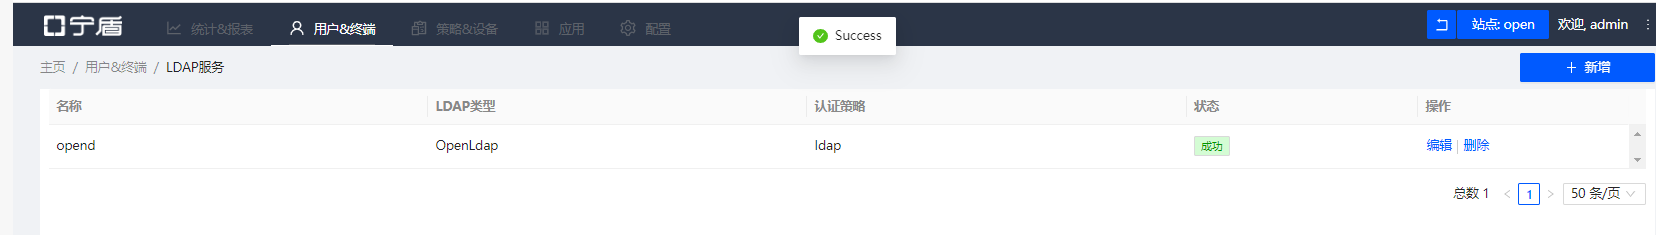
3.nas添加LDAP
-
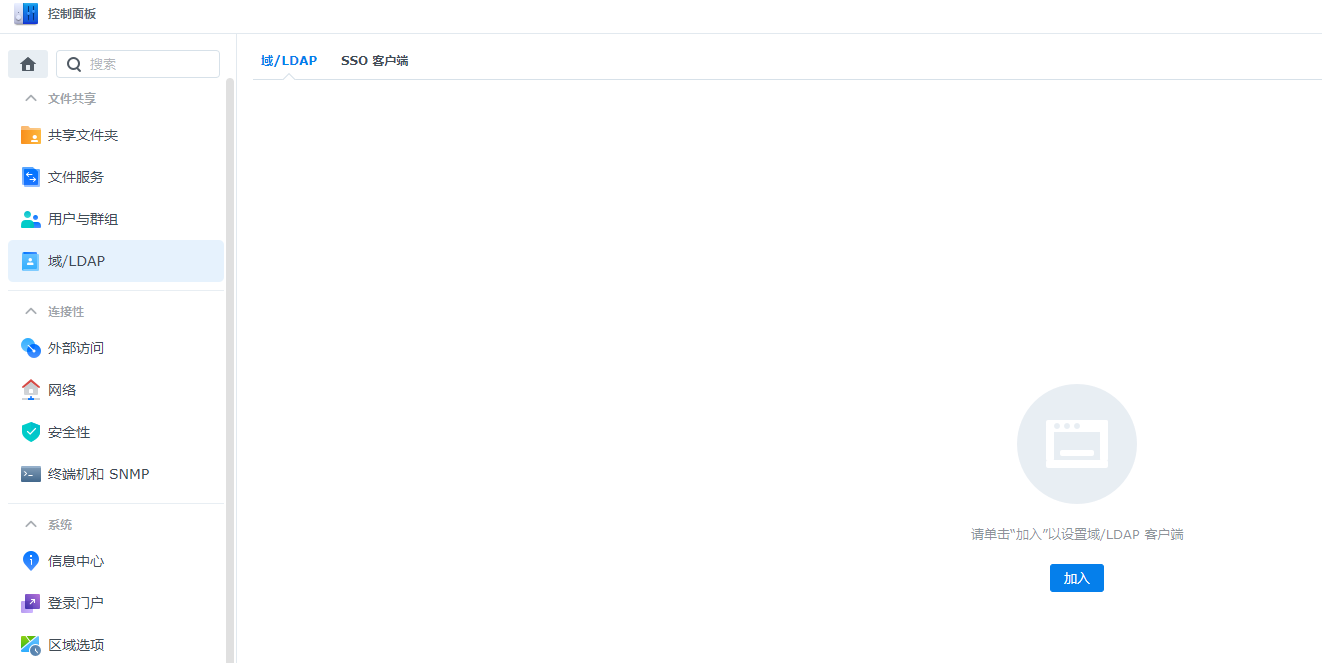
点击控制面板,点击域/LDAP
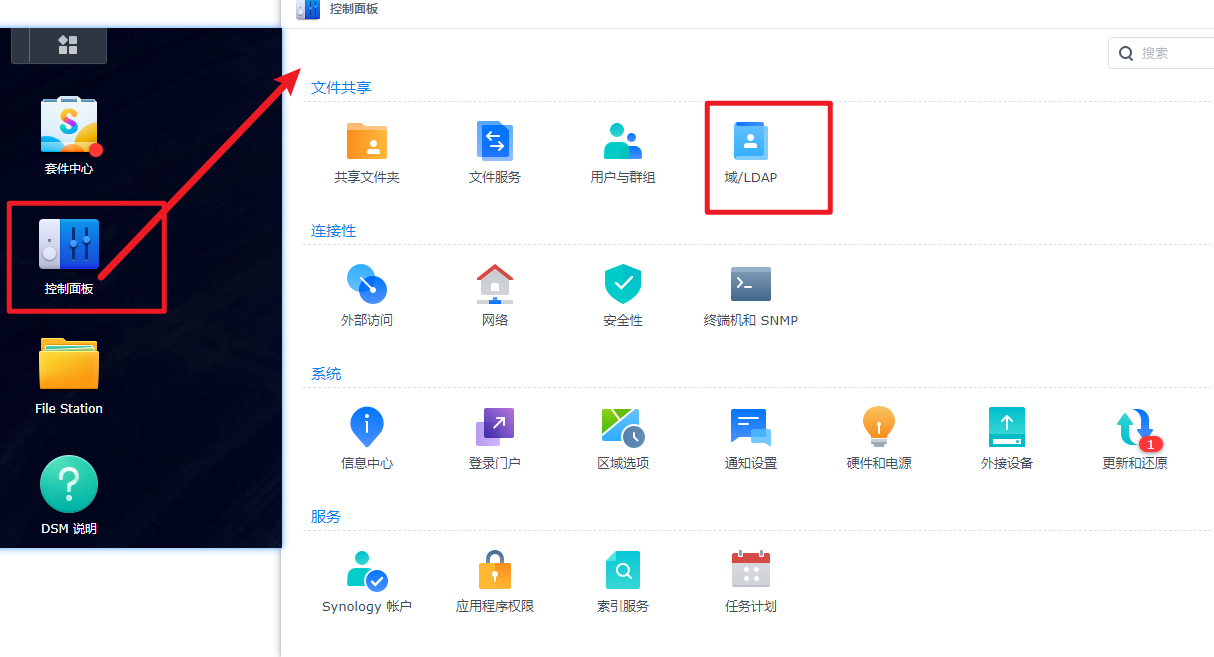
-
如果已有LDAP域,点击离开 LDAP,输入密码确认
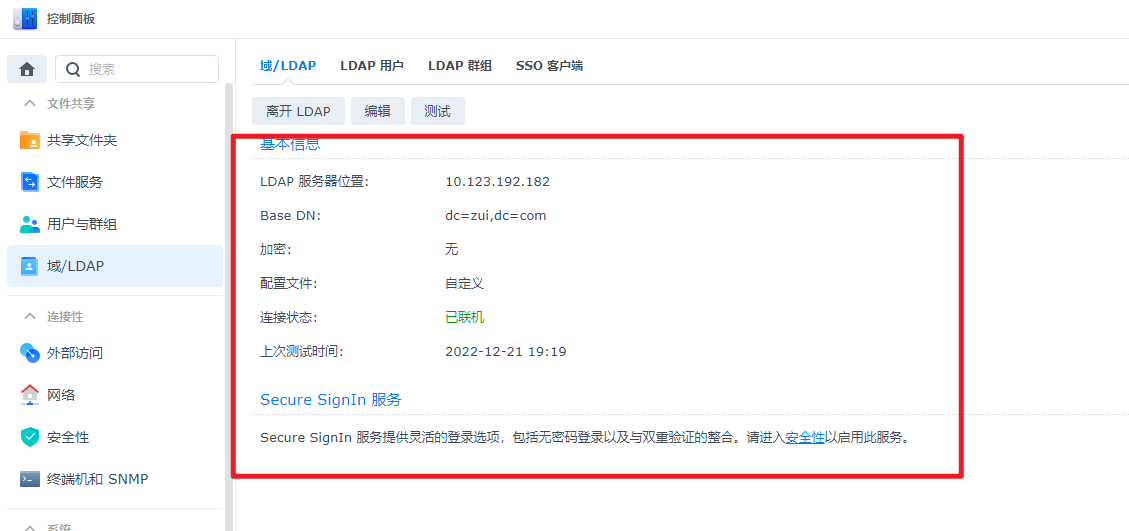
-
成功离开后,点击加入
-
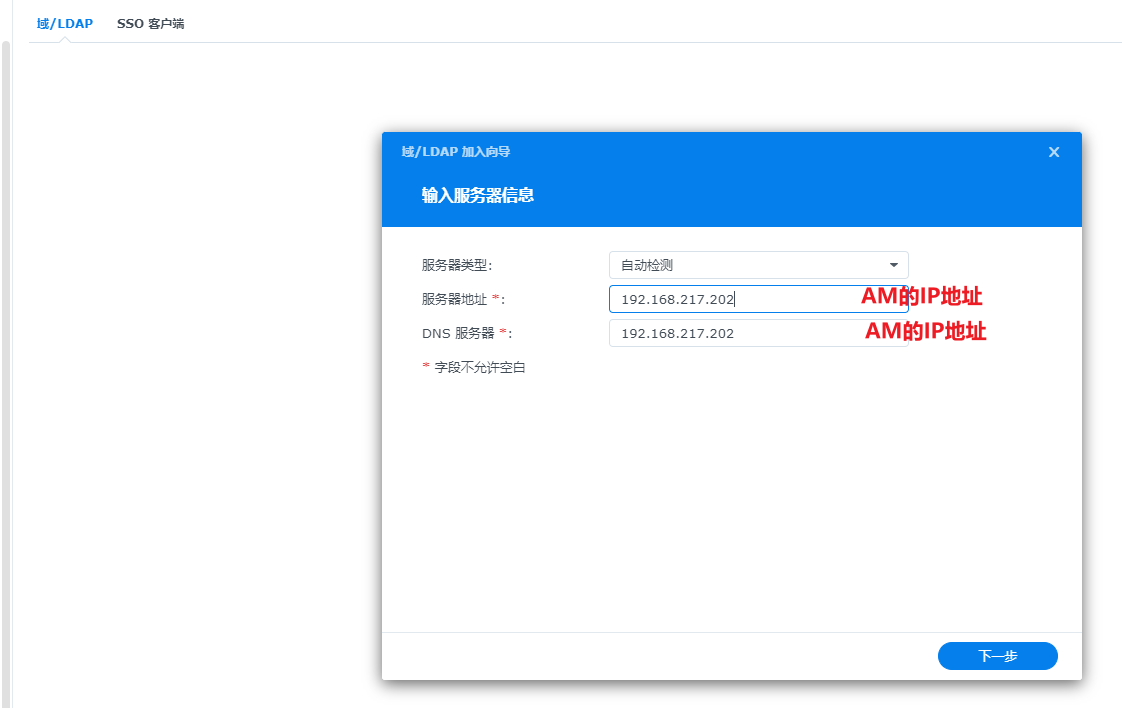
填写AM的IP地址,下一步
-
输入相关配置,点击下一步
passwd填写 objectClass=xxx xxx对应ldap用户的objectclass openldap类型是inetOrgPerson
-
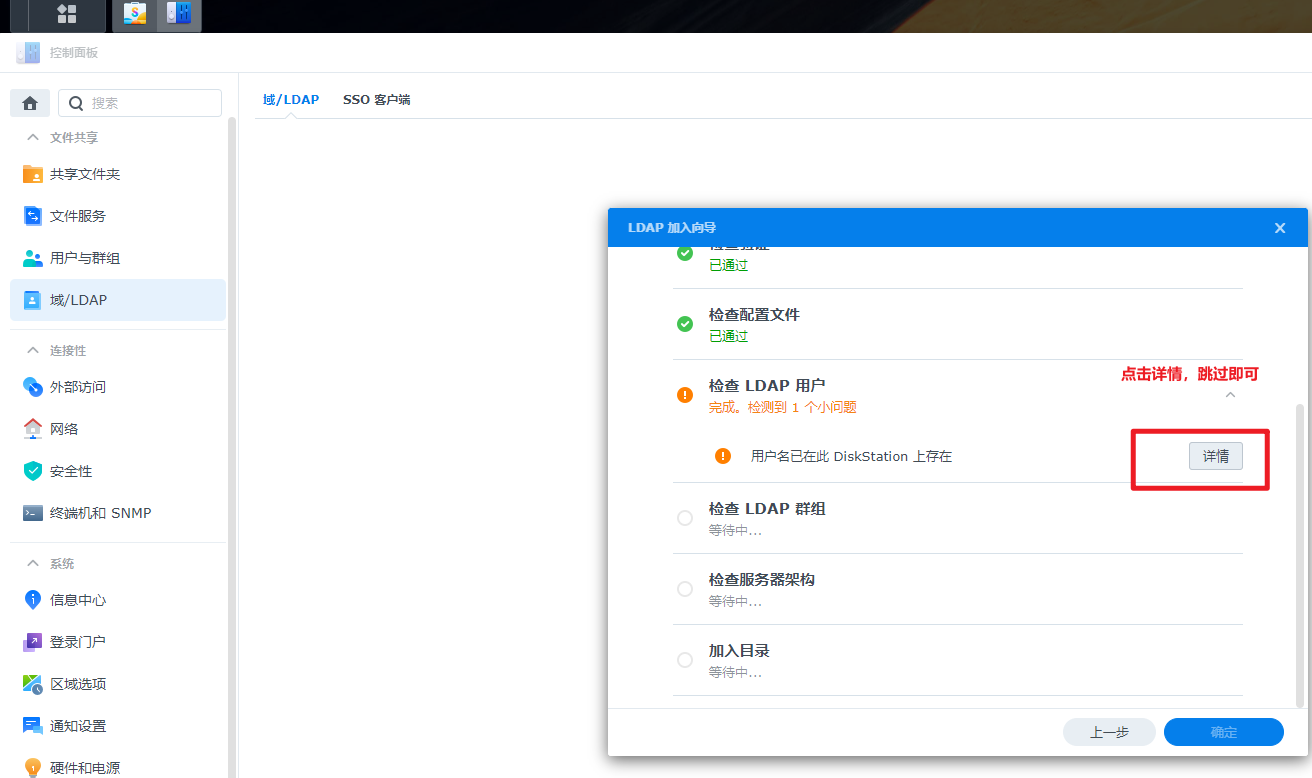
检测遇到问题,点击详情,点击仍然跳过,一直到最后,点击确定
-
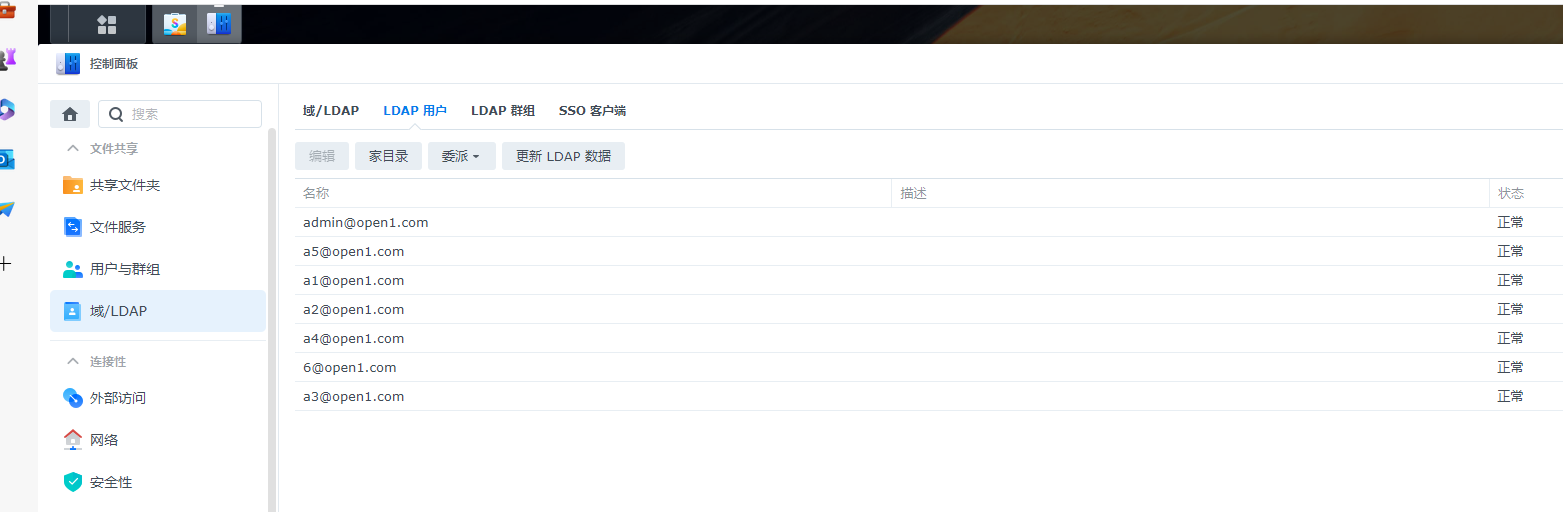
验证同步过来的用户和角色是否正确
4.测试nas用户认证
web访问
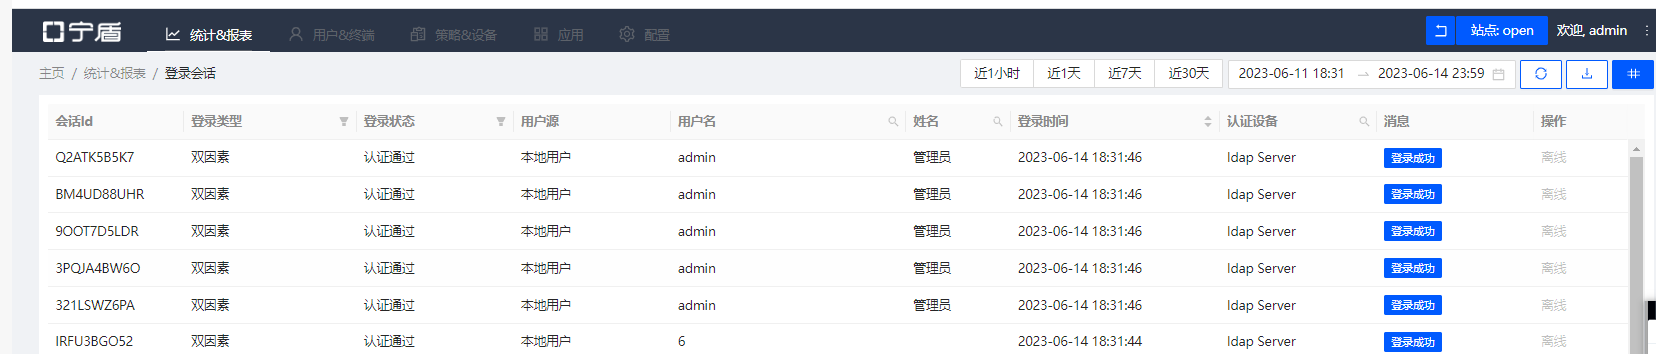
使用同步过来的用户进行认证,认证成功后可在AM登录会话查看该记录
samba访问映射网盘快捷访问
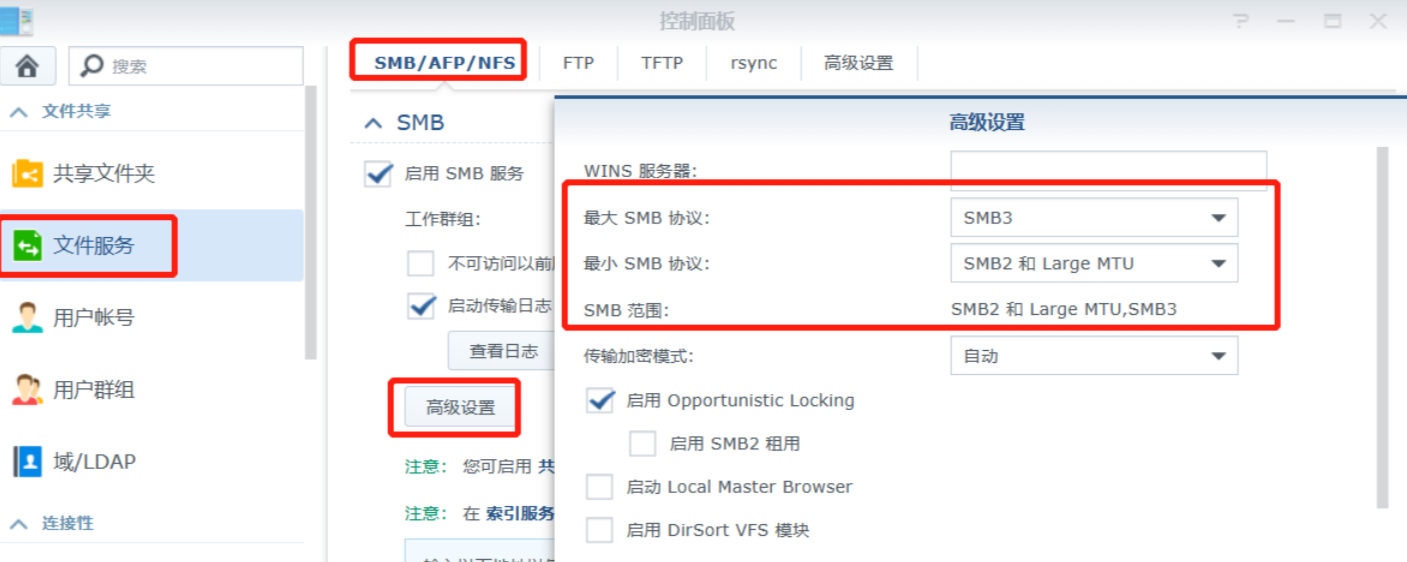
前提:需要启用SMB服务
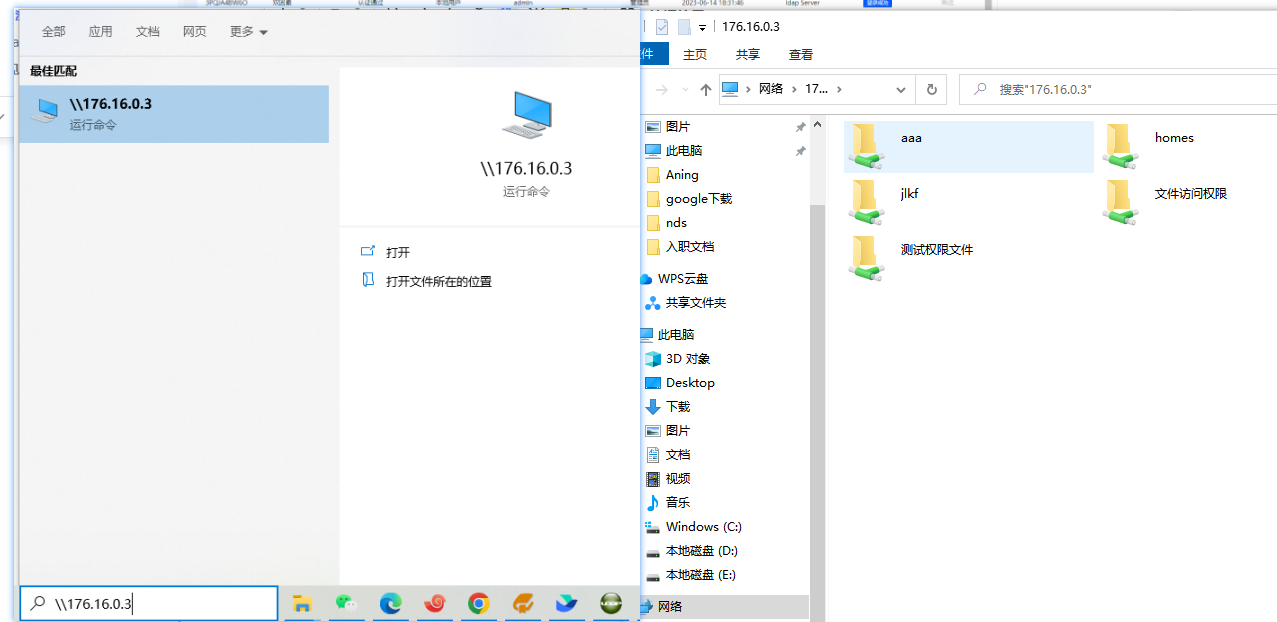
samba访问方式 \\176.16.0.3
samba访问只支持静态密码 且必须保证ldap服务里sambaNTPassword是有值的
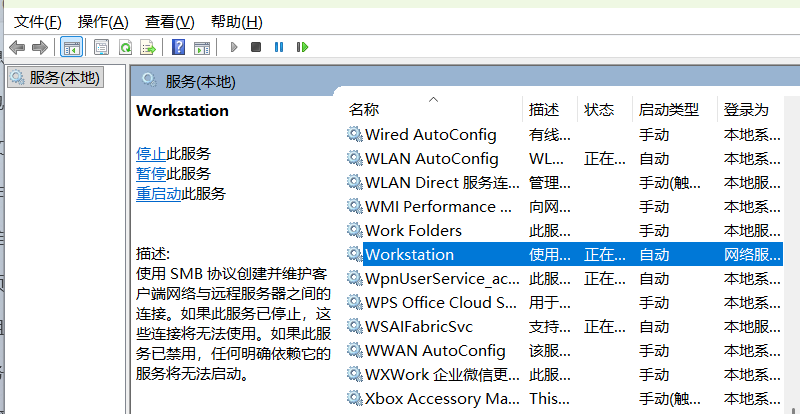
删除用户凭据: net use * /del
清除SMB缓存,登录触发重输账密:重启Workstation服务
华为云
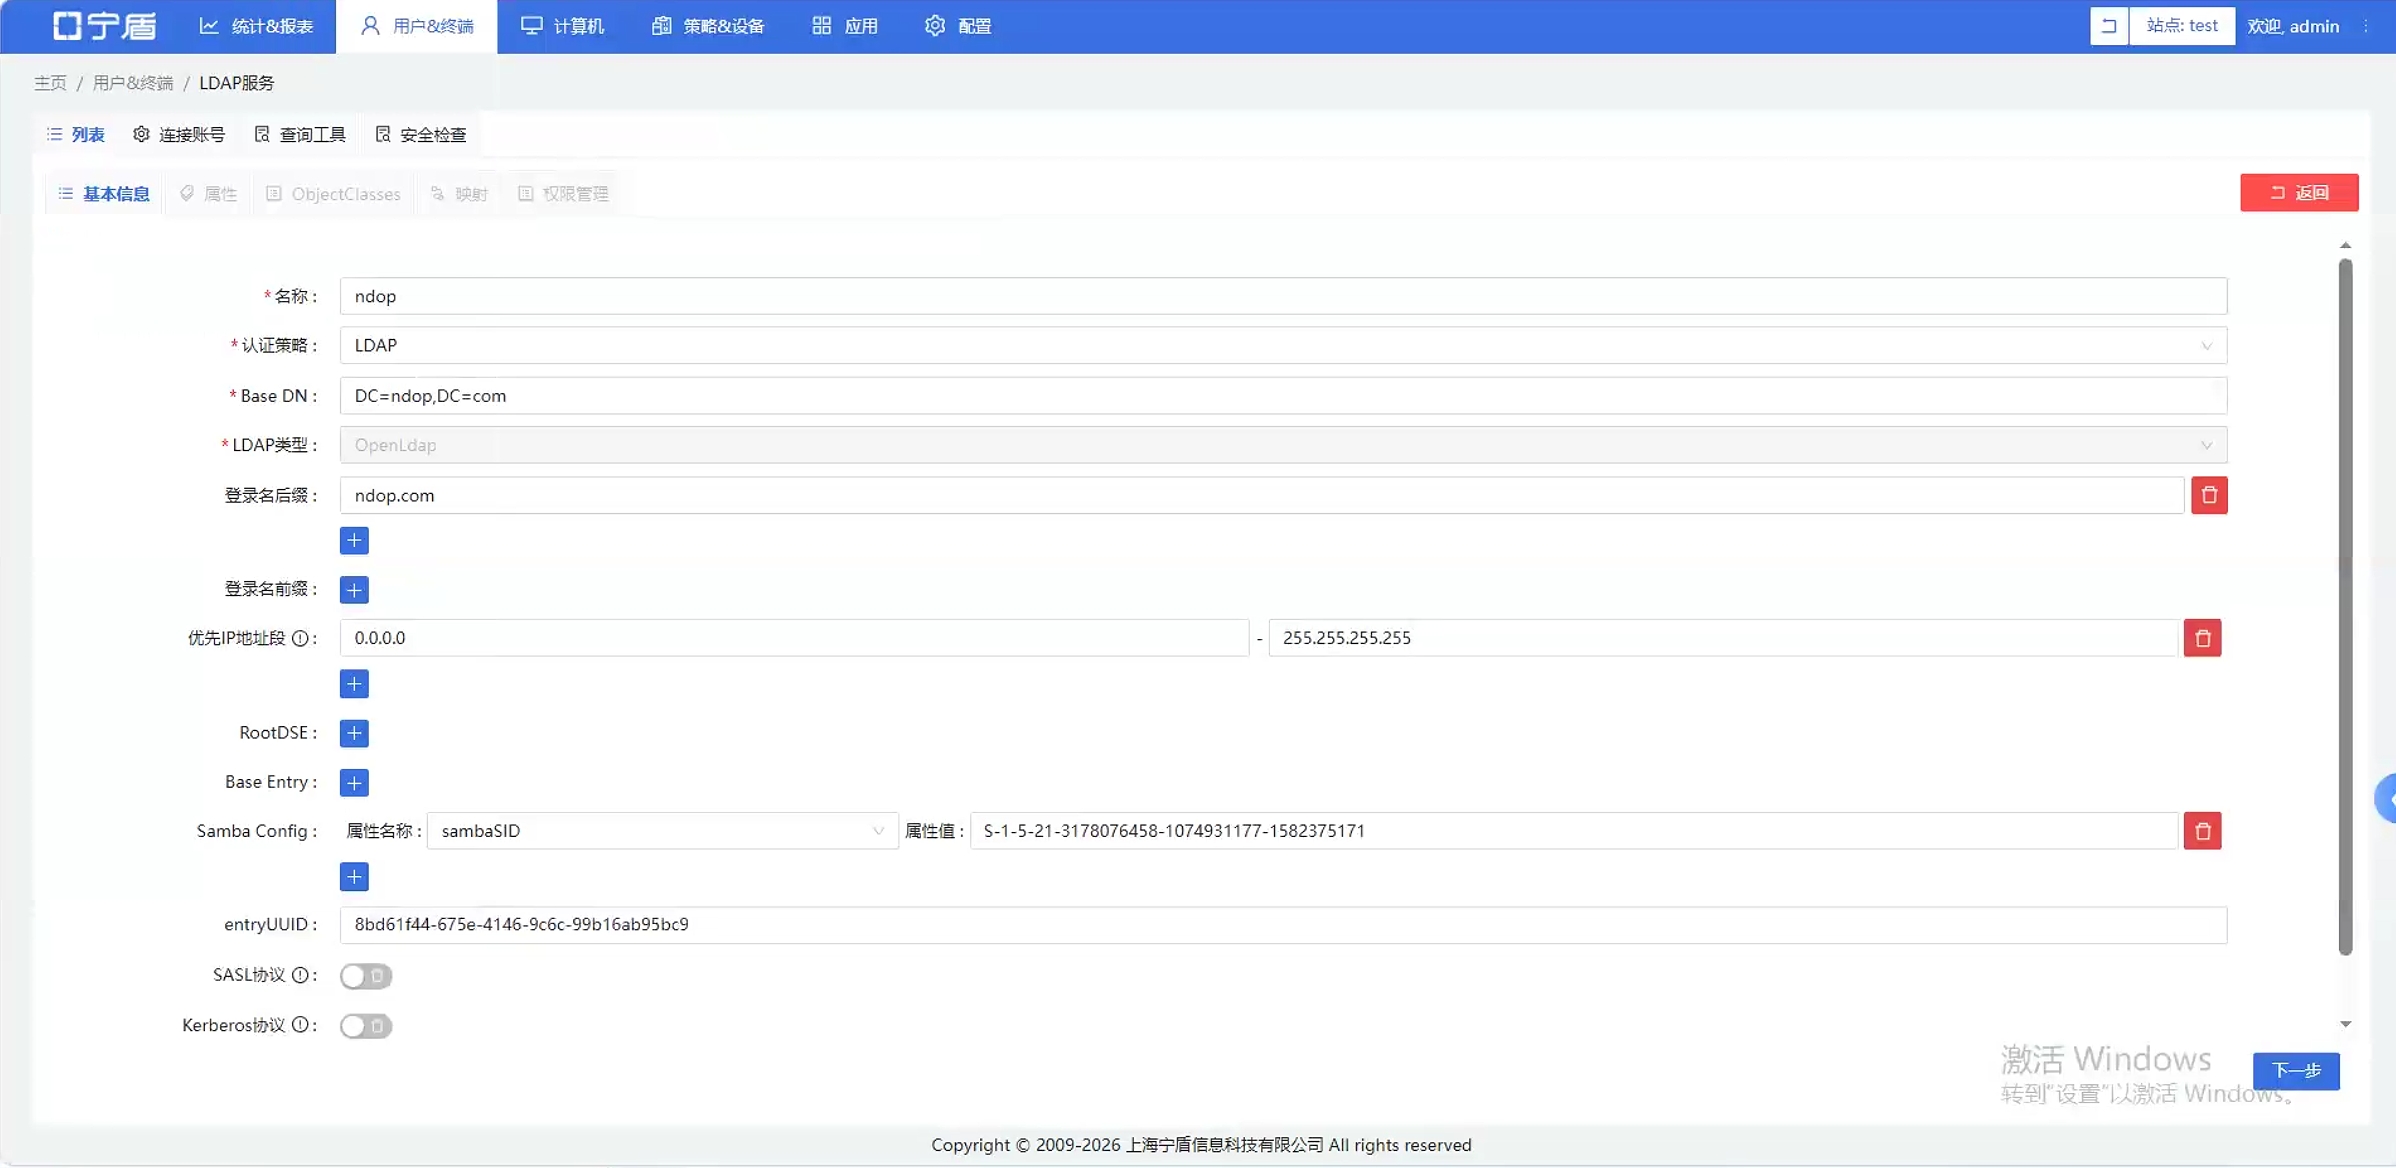
1.创建OpenLdap类型的ldap
常规OpenLdap配置,注意优先IP地址段中包括华为云IP
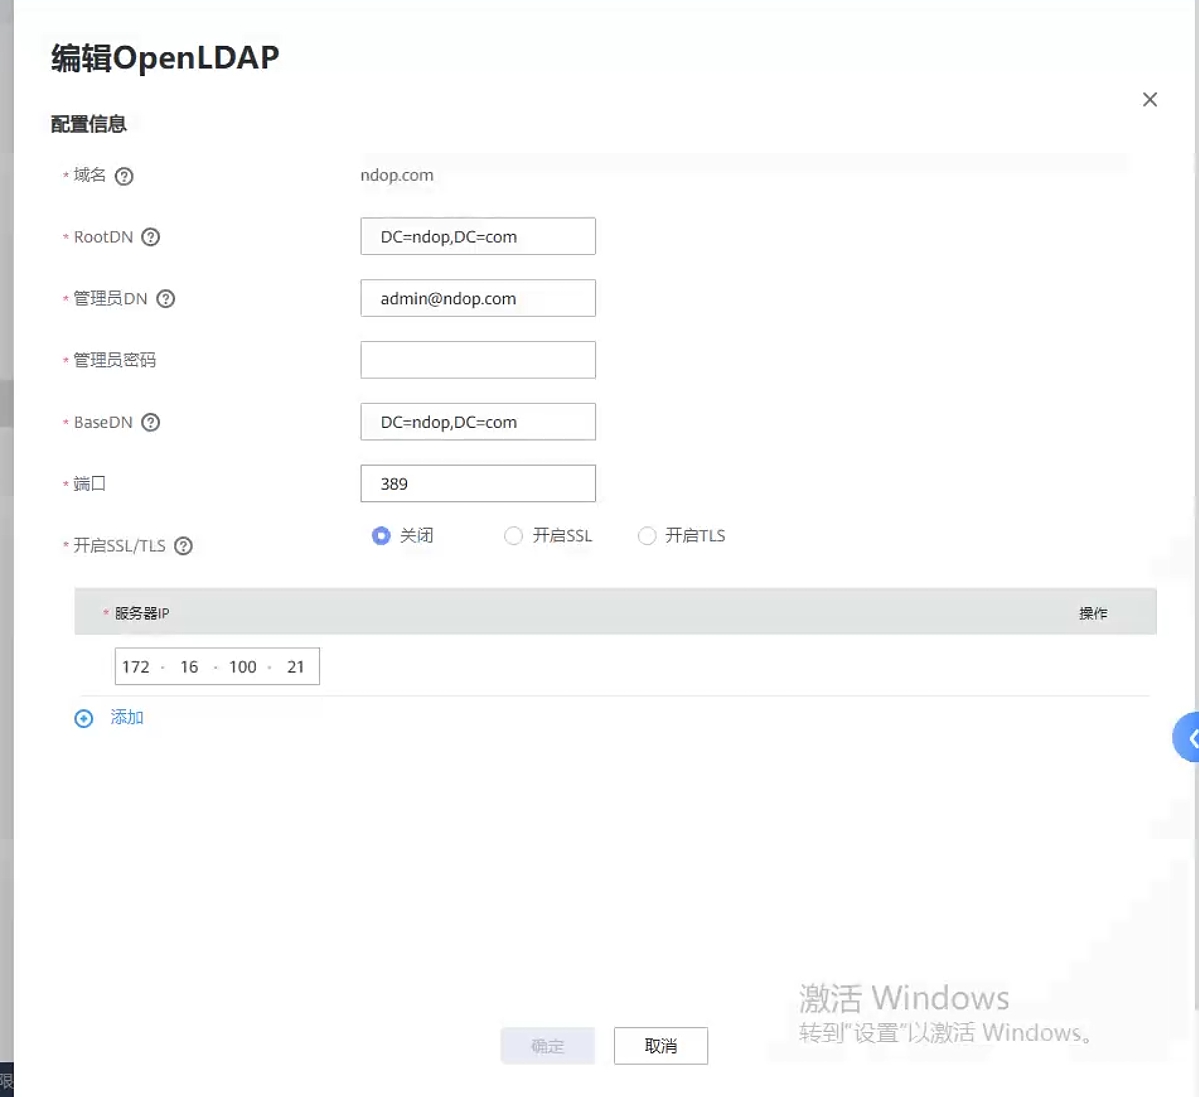
2. 华为云对接ldap配置:
RootDN填写Base DN
管理员DN填写有全部用户读权限的用户
BaseDN填写Base DN
服务器IP填写AM IP
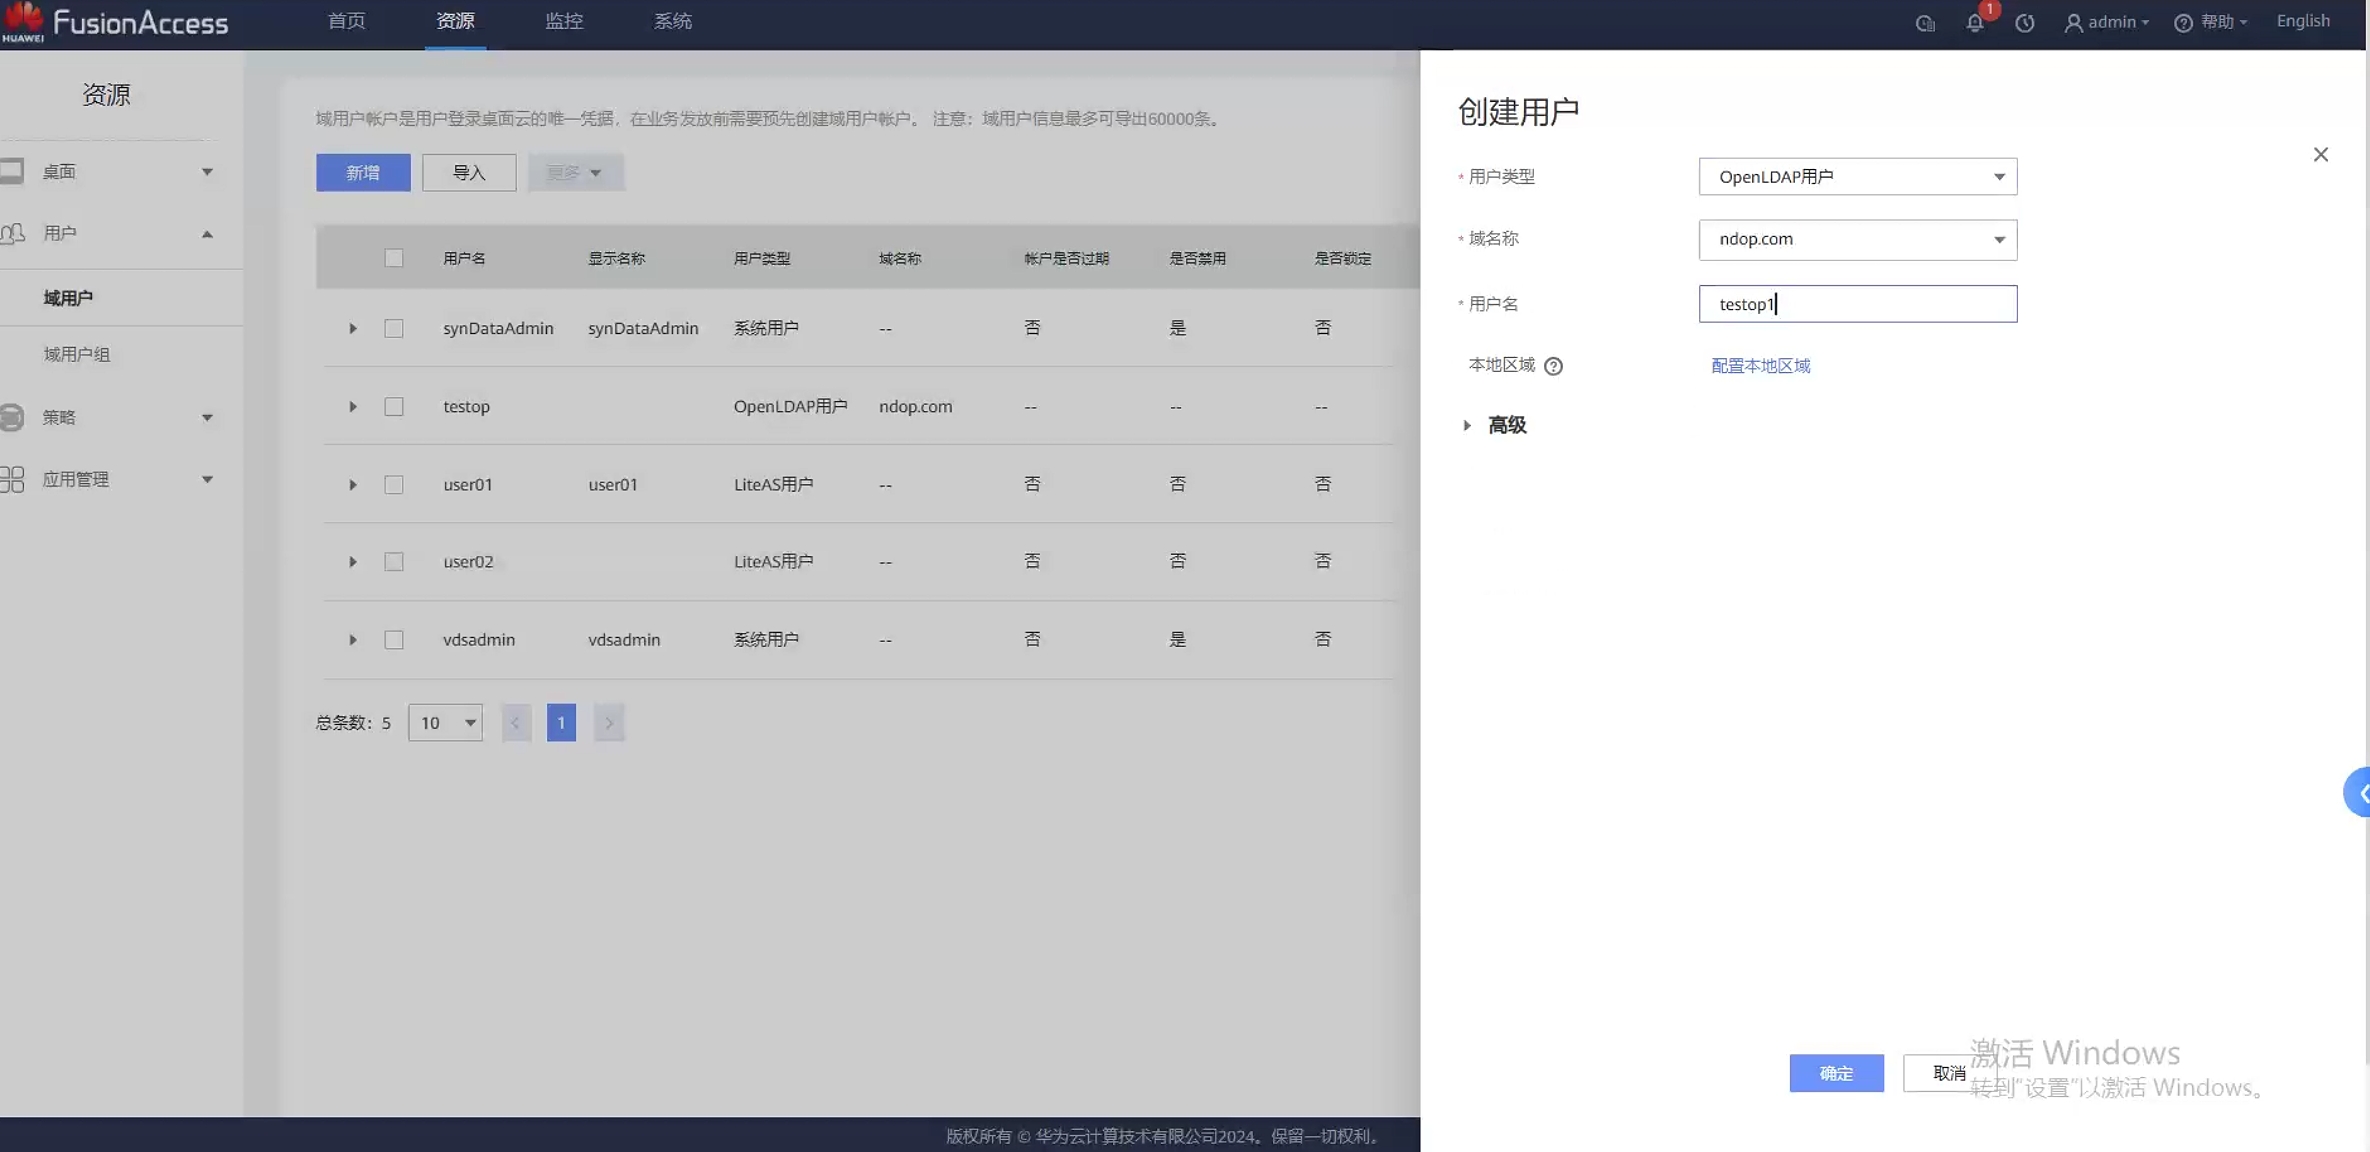
3. 域管基础配置
请参考身份域管中的【4.终端加域】-【4.2 NDCA与UC配置】
4.华为云模板机安装宁盾nda客户端,并选择重启加域
配置三方鉴权的共享密钥
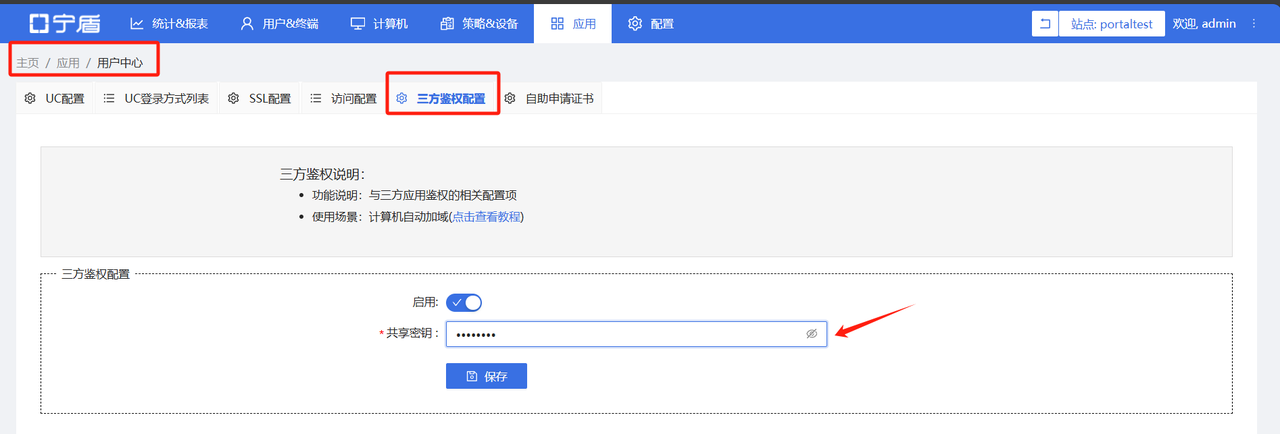
在华为云虚拟机上安装nda客户端,并选择重启加域,填写UCIP和三方鉴权共享密钥,关机并保存为模板机。
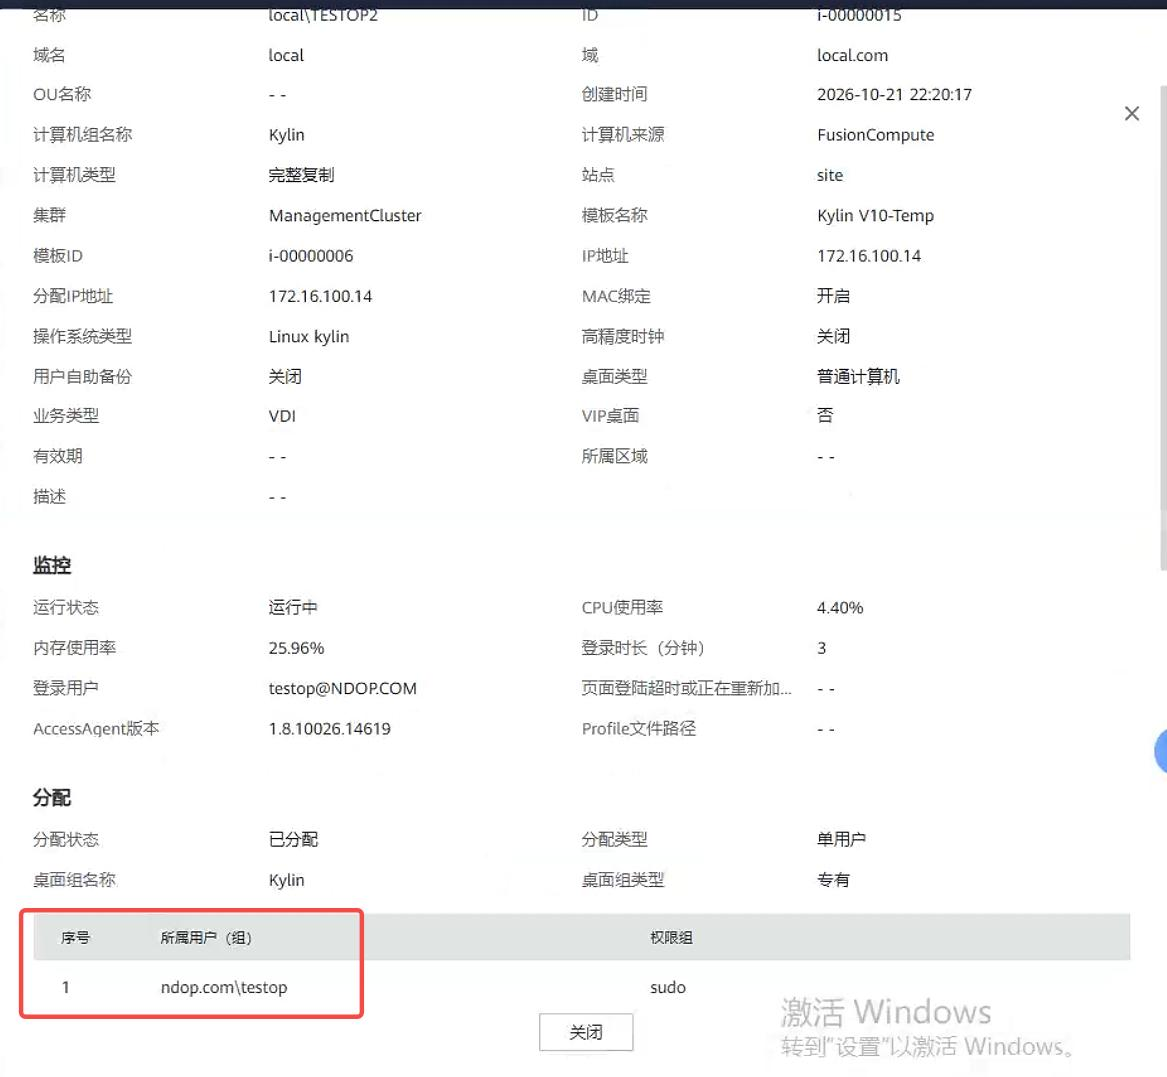
5.使用此模板机为OpenLdap用户分配虚拟机
6.效果说明
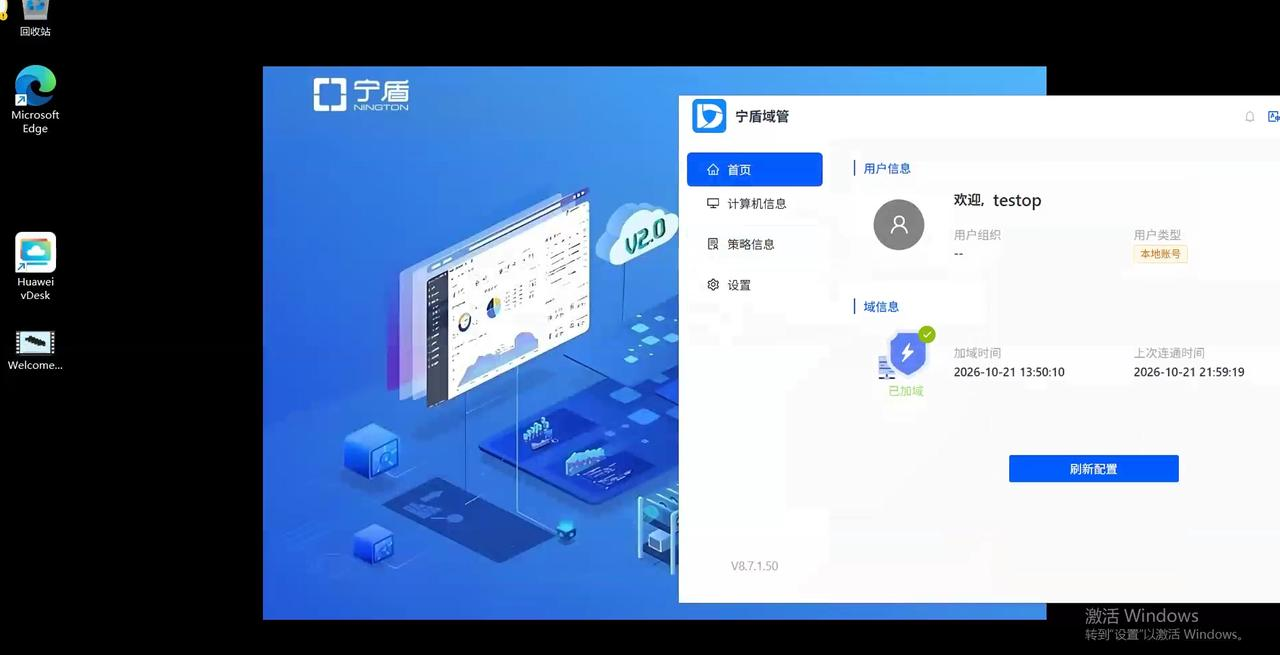
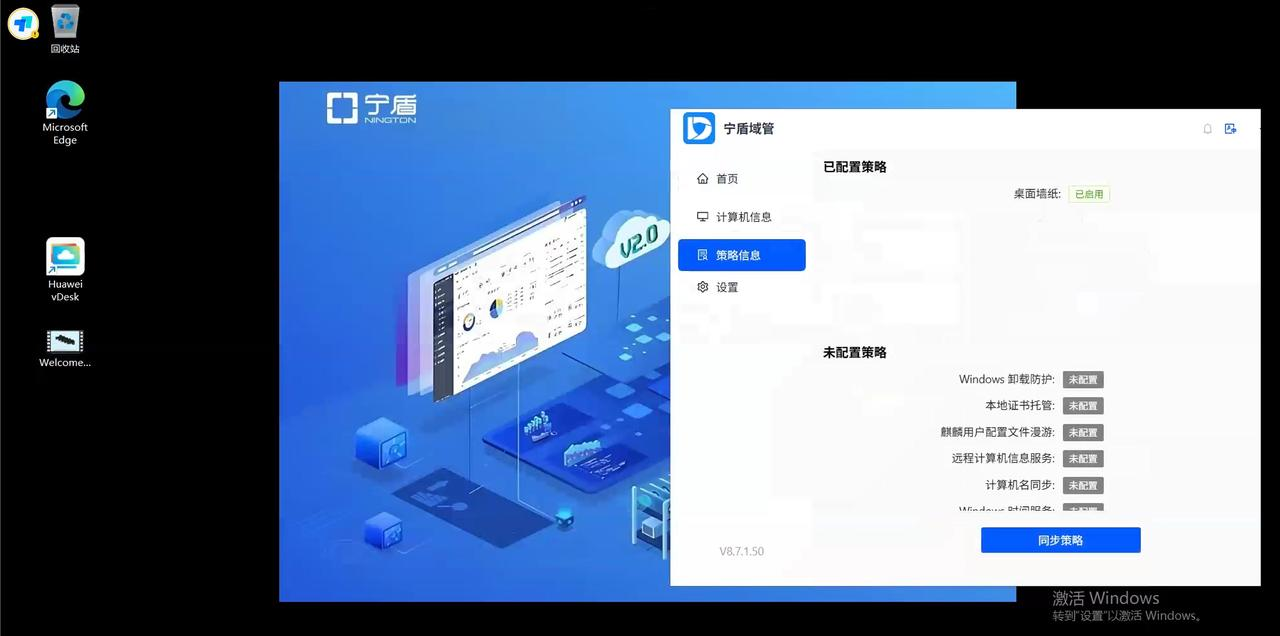
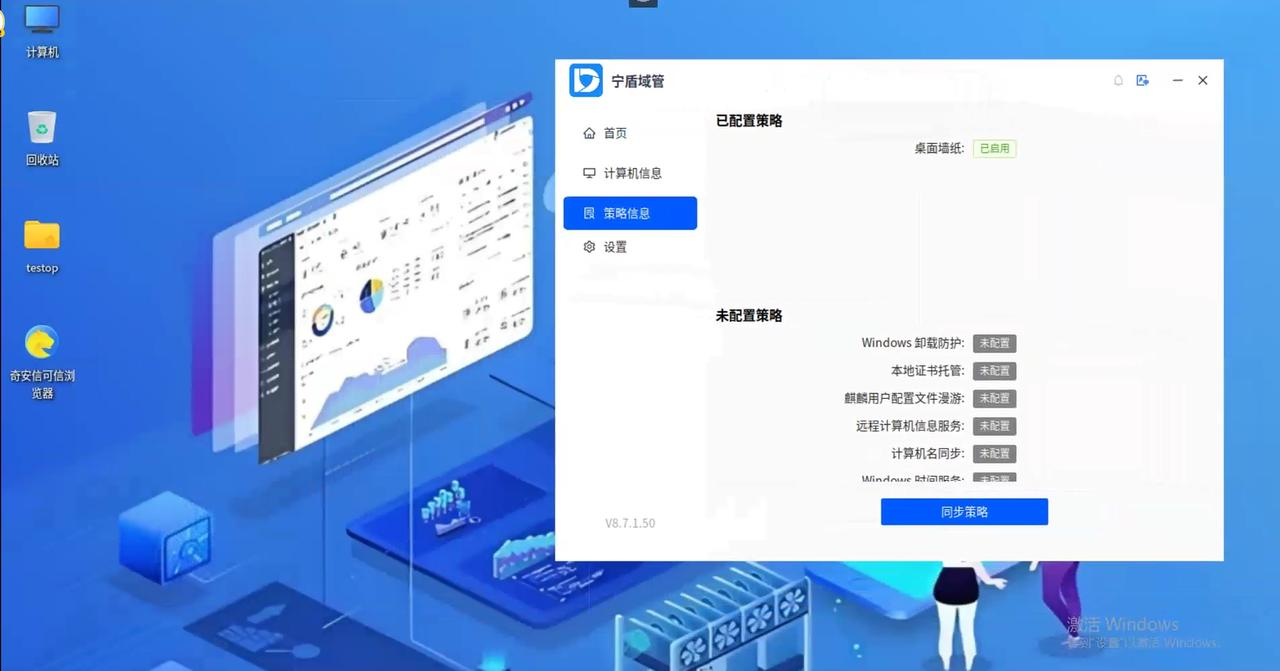
信创终端可以选择AM openldap,登陆的时候走ldap协议到AM认证,有登录会话,nda可以正常下发组策略。
如果是分配Windows终端,只有不启用WindowsAD的时候才能选择openldap,达成和信创终端类似的效果。
深信服SSL
1.创建AD类型的LDAP服务
无特殊配置,常规创建即可
2.深信服配置
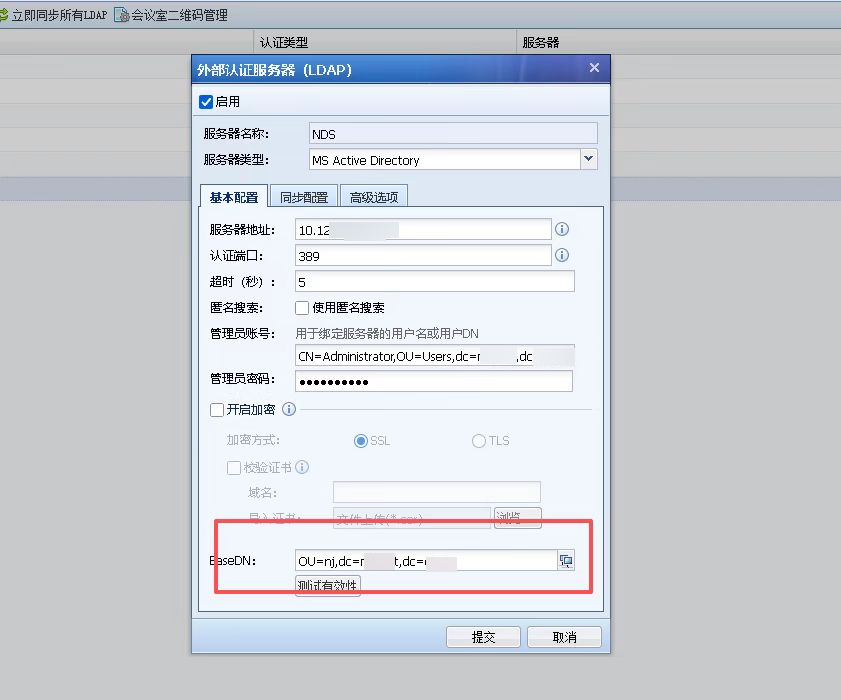
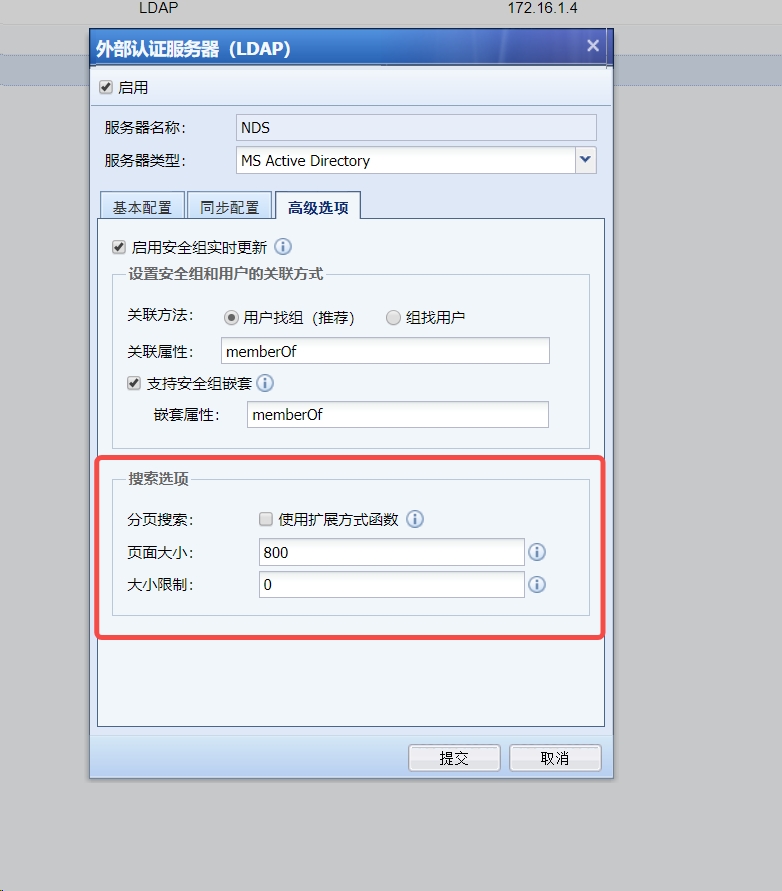
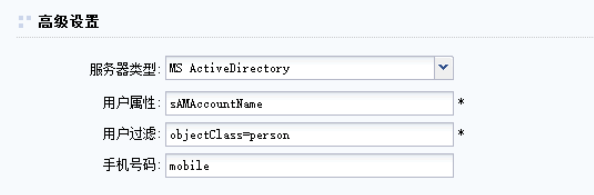
Coremail
1、创建AD类型的LDAP服务,优先地址段添加coremail服务器IP
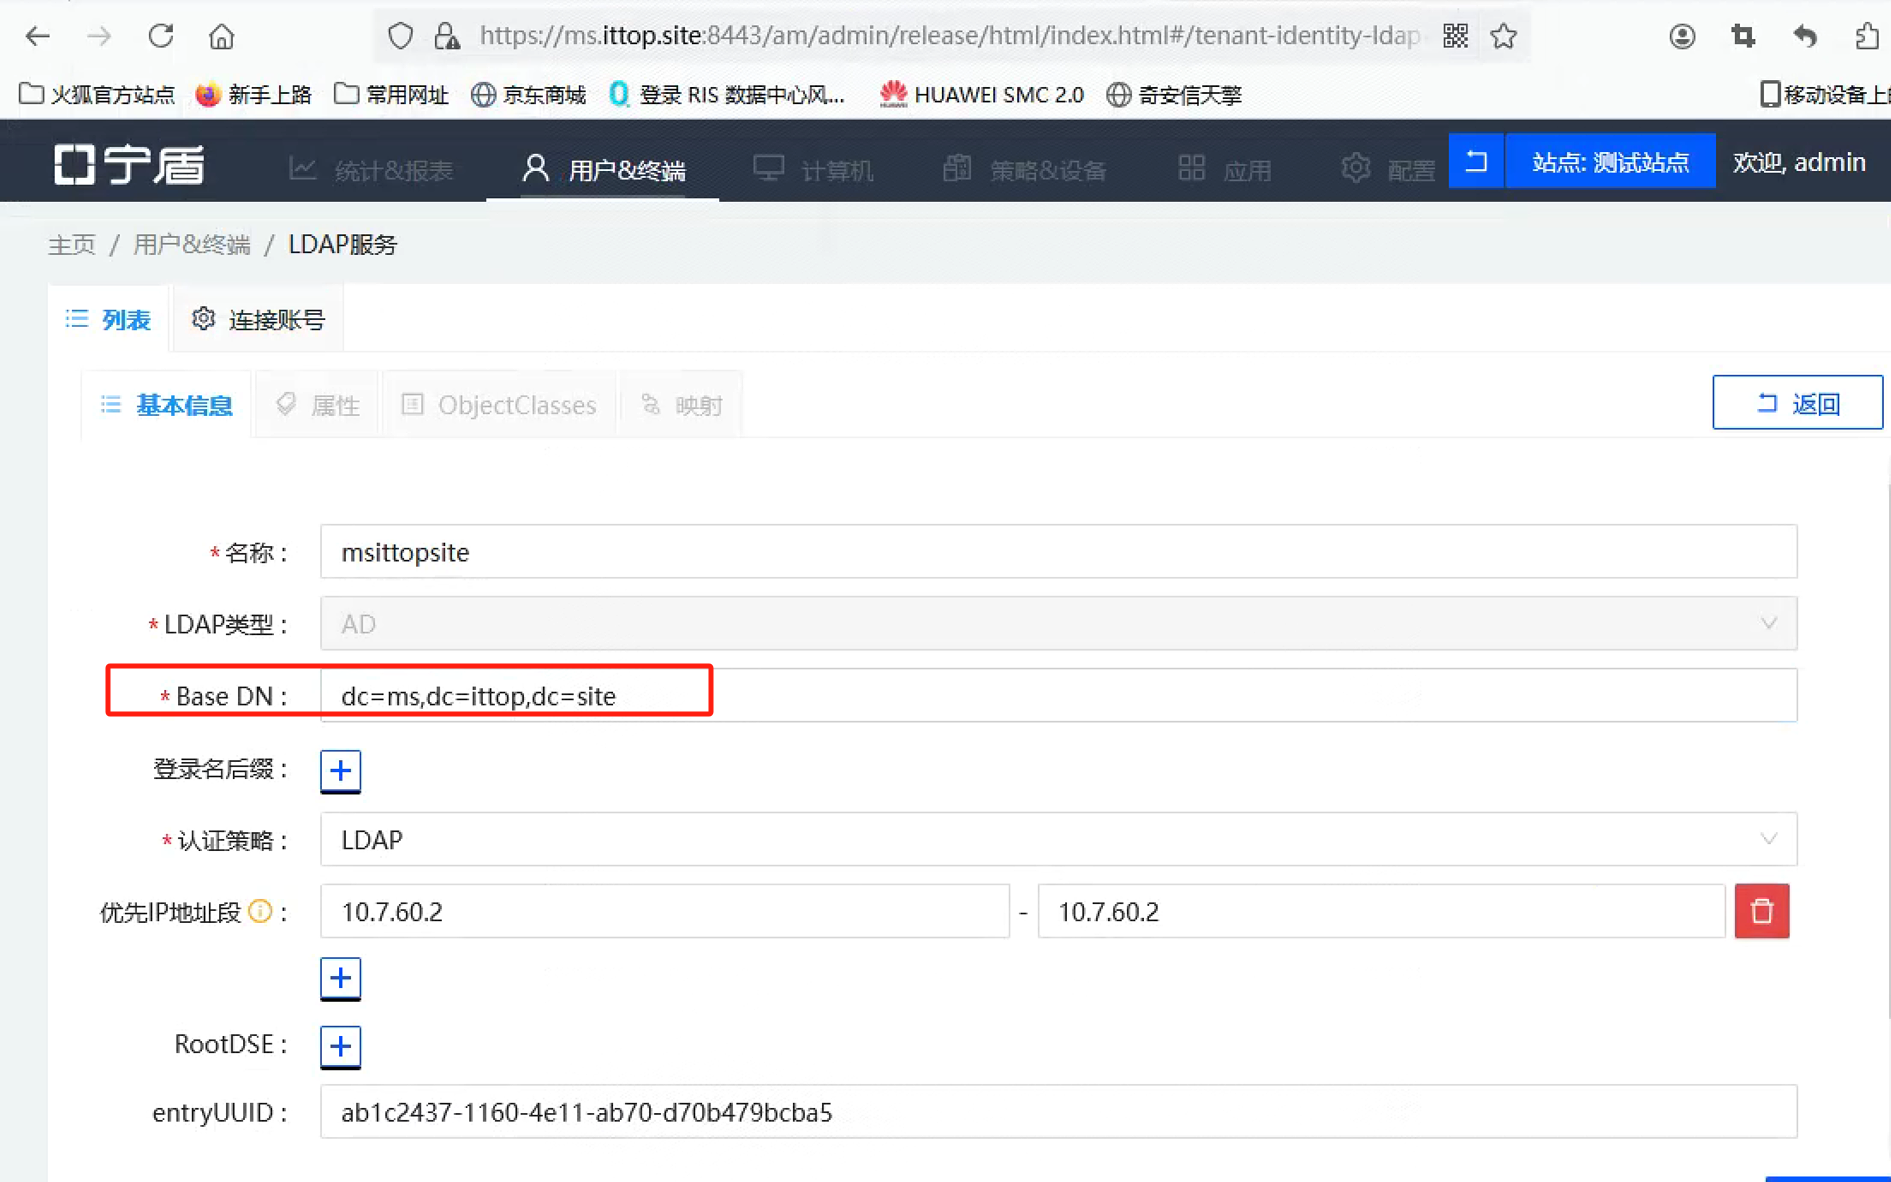
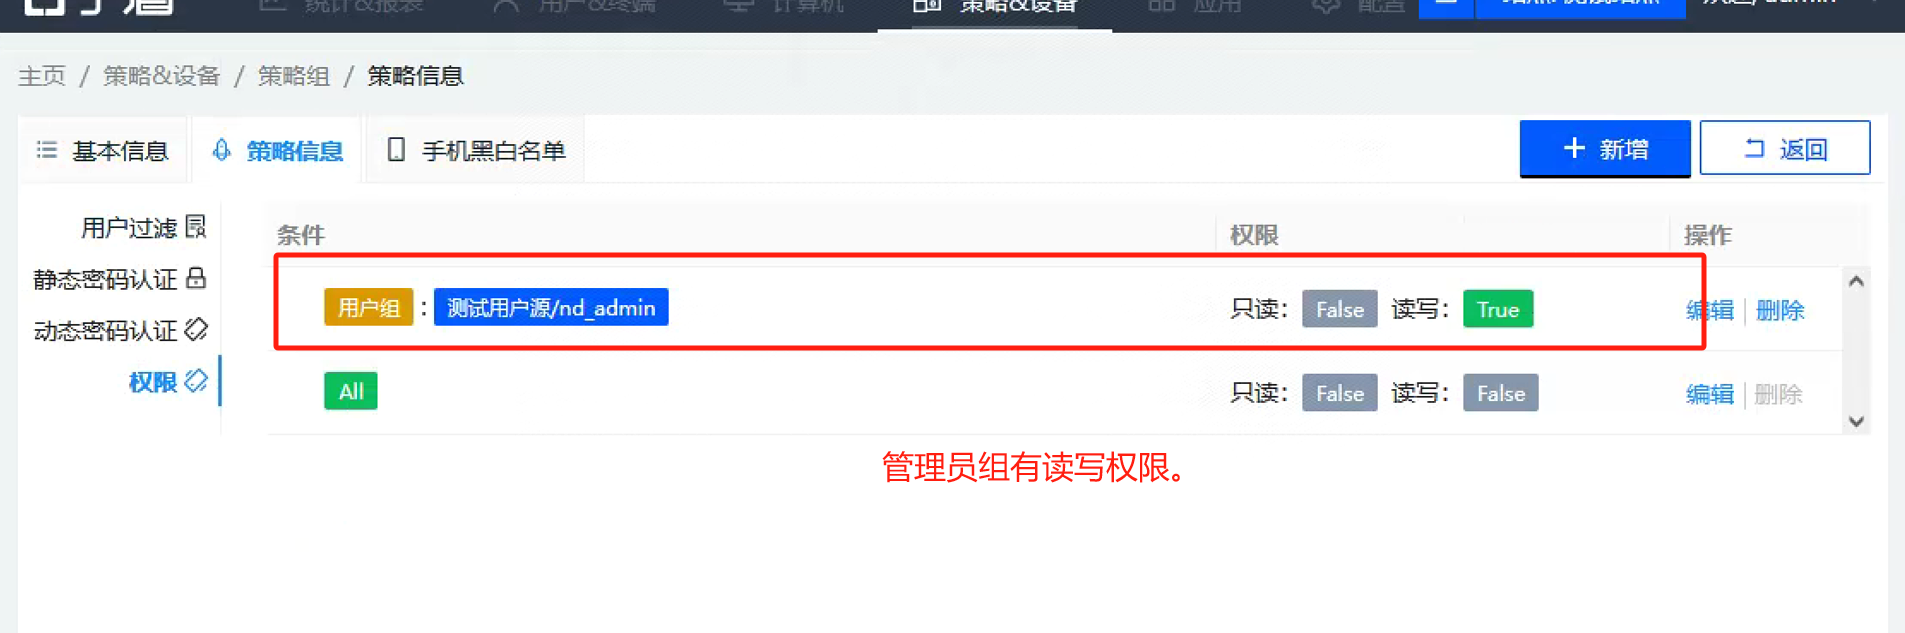
2.宁盾提供以下信息参数:
#Server ip
server_IP AMIP
#BaseDN
baseDN:Base DN
#同步用户的账号
User_DN:cn=,ou=,dc= 格式用户名
#密码
password:
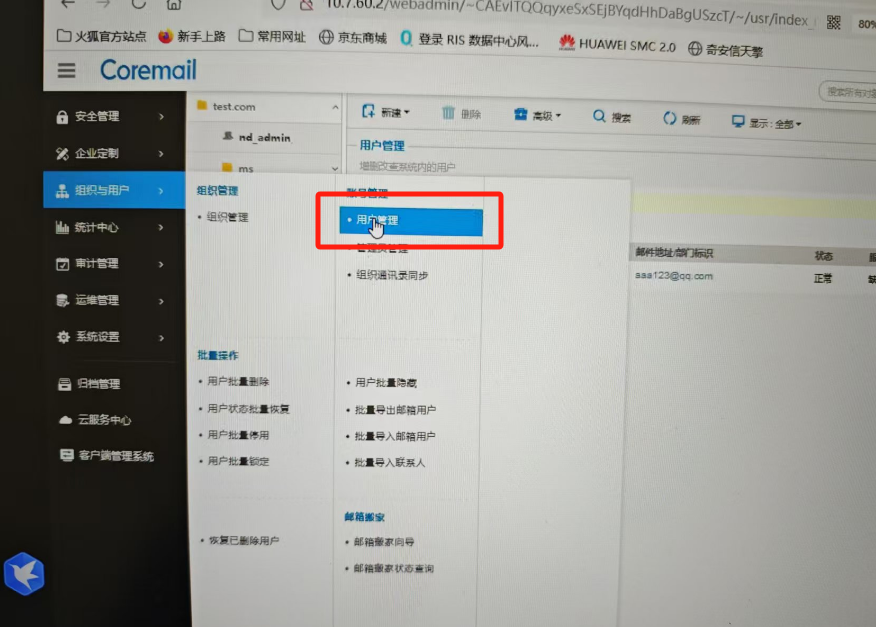
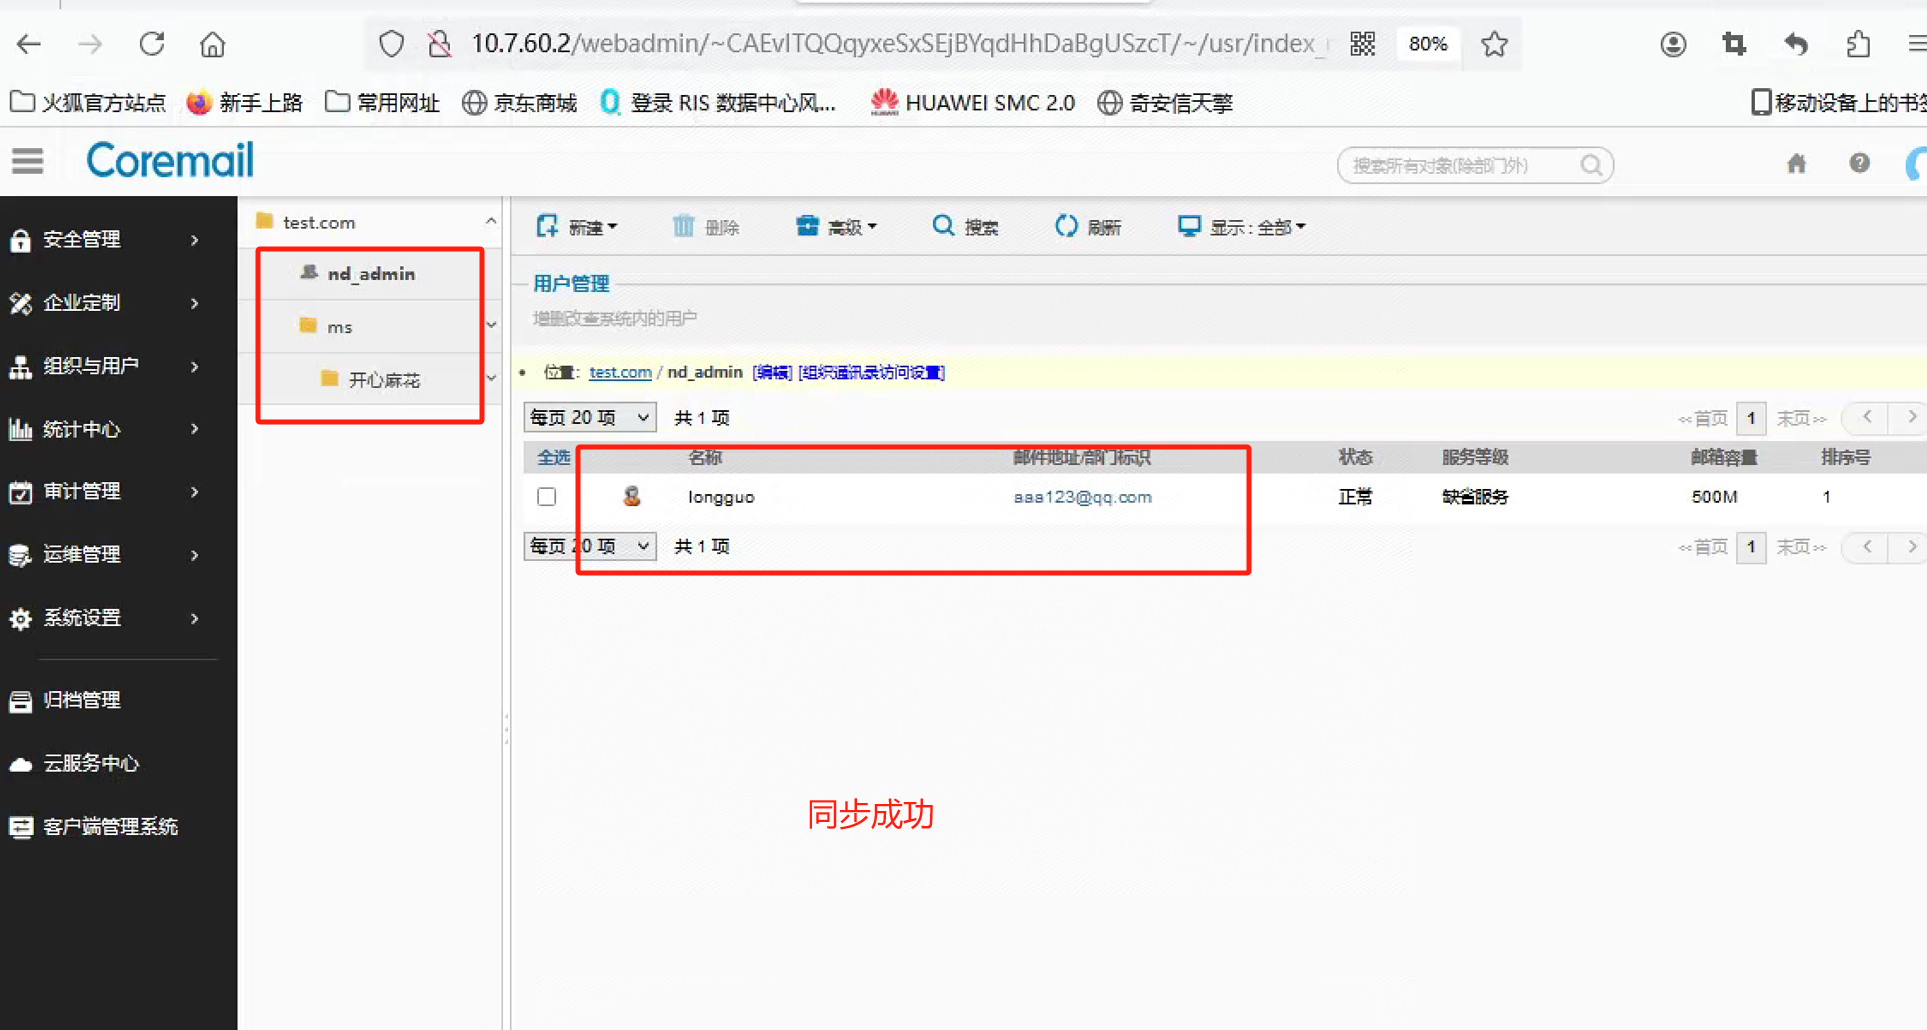
3.Coremail配置:
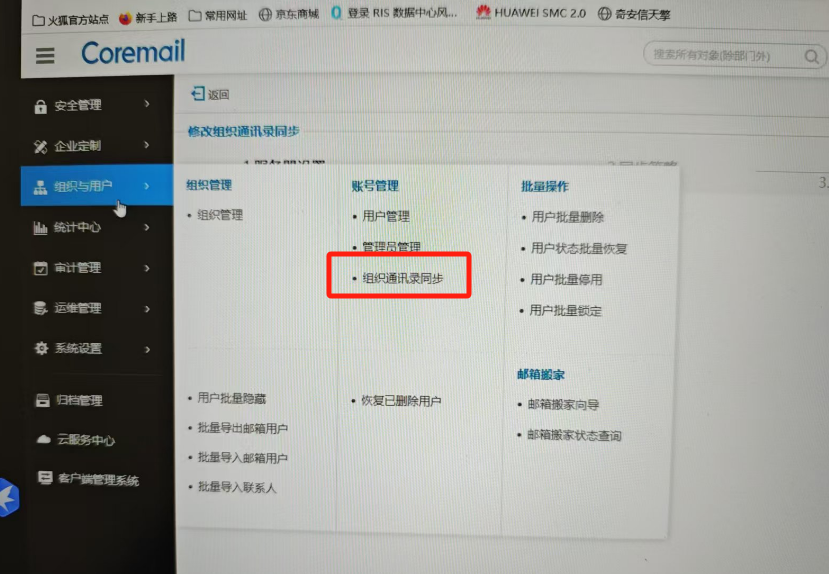
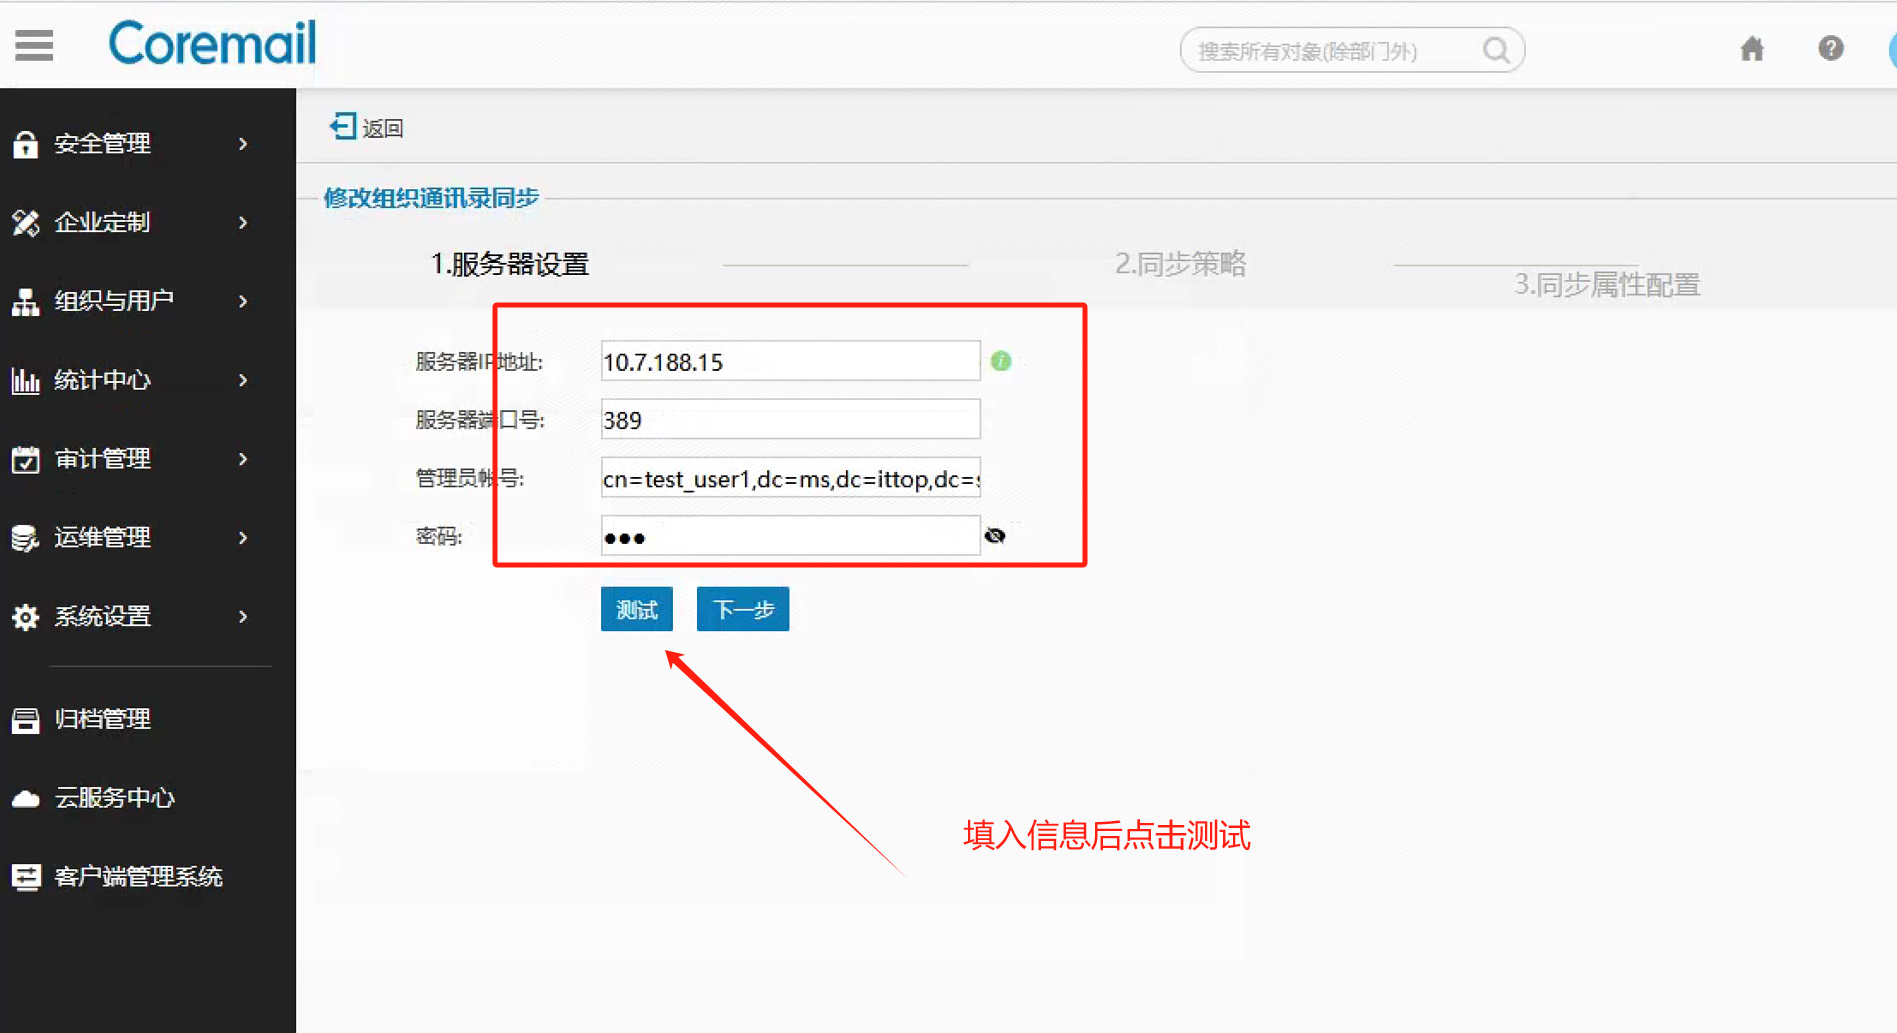
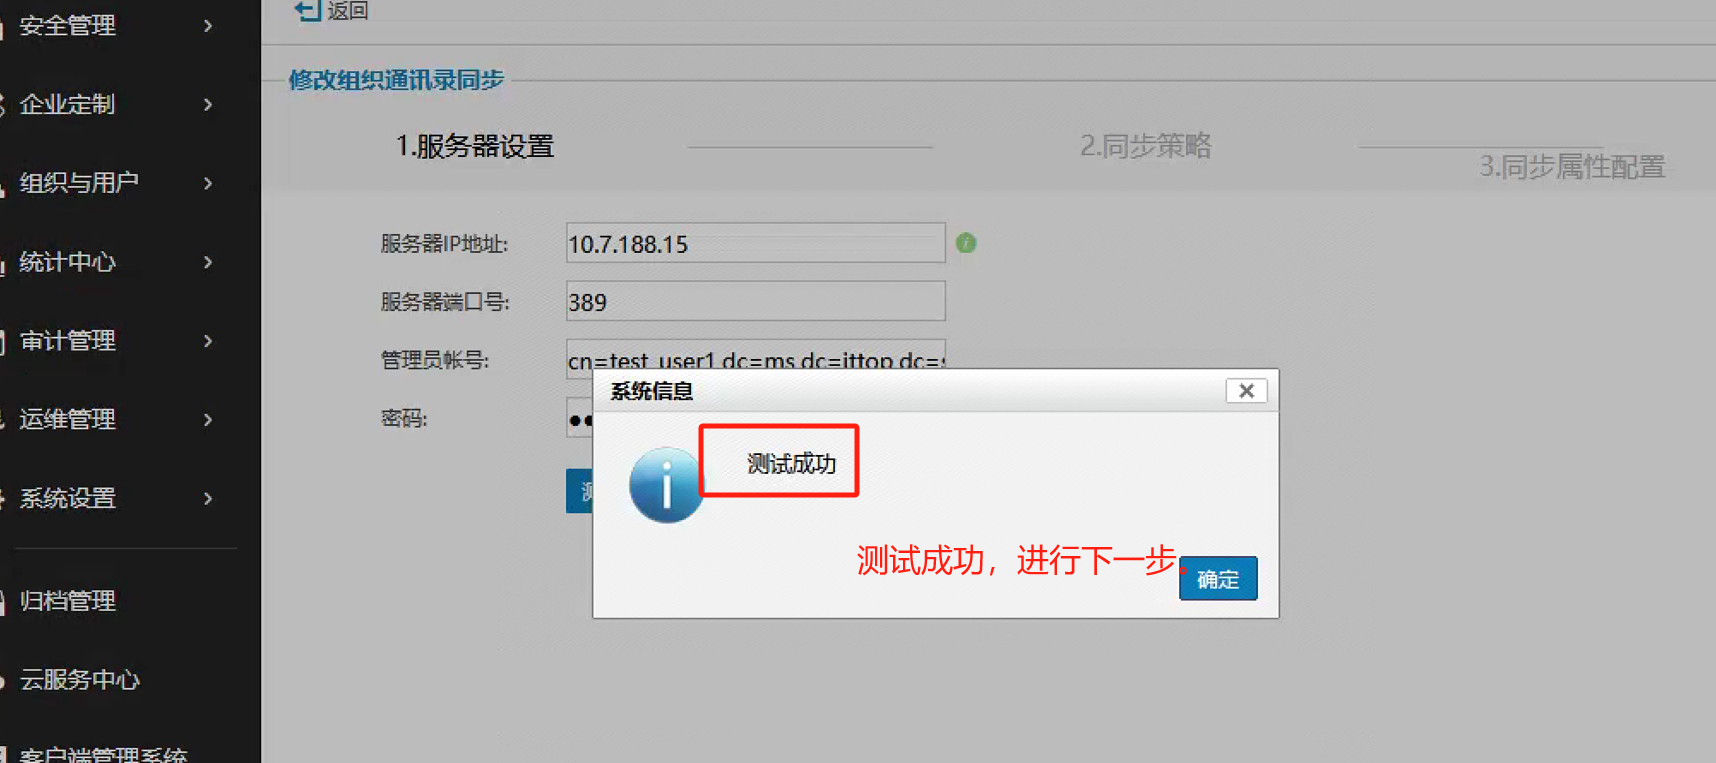
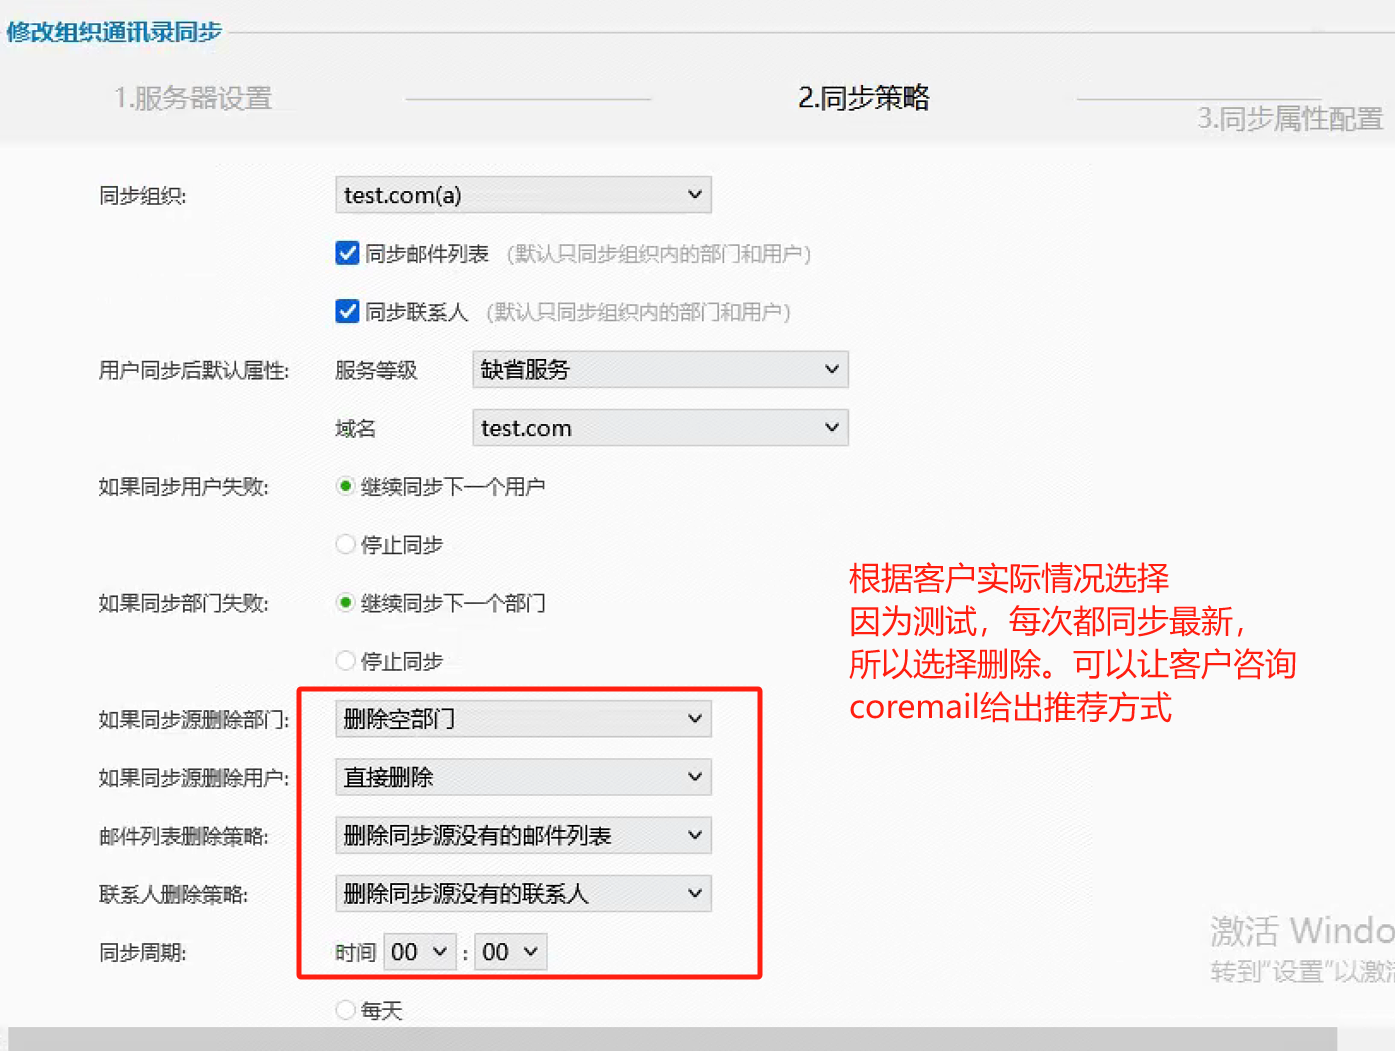
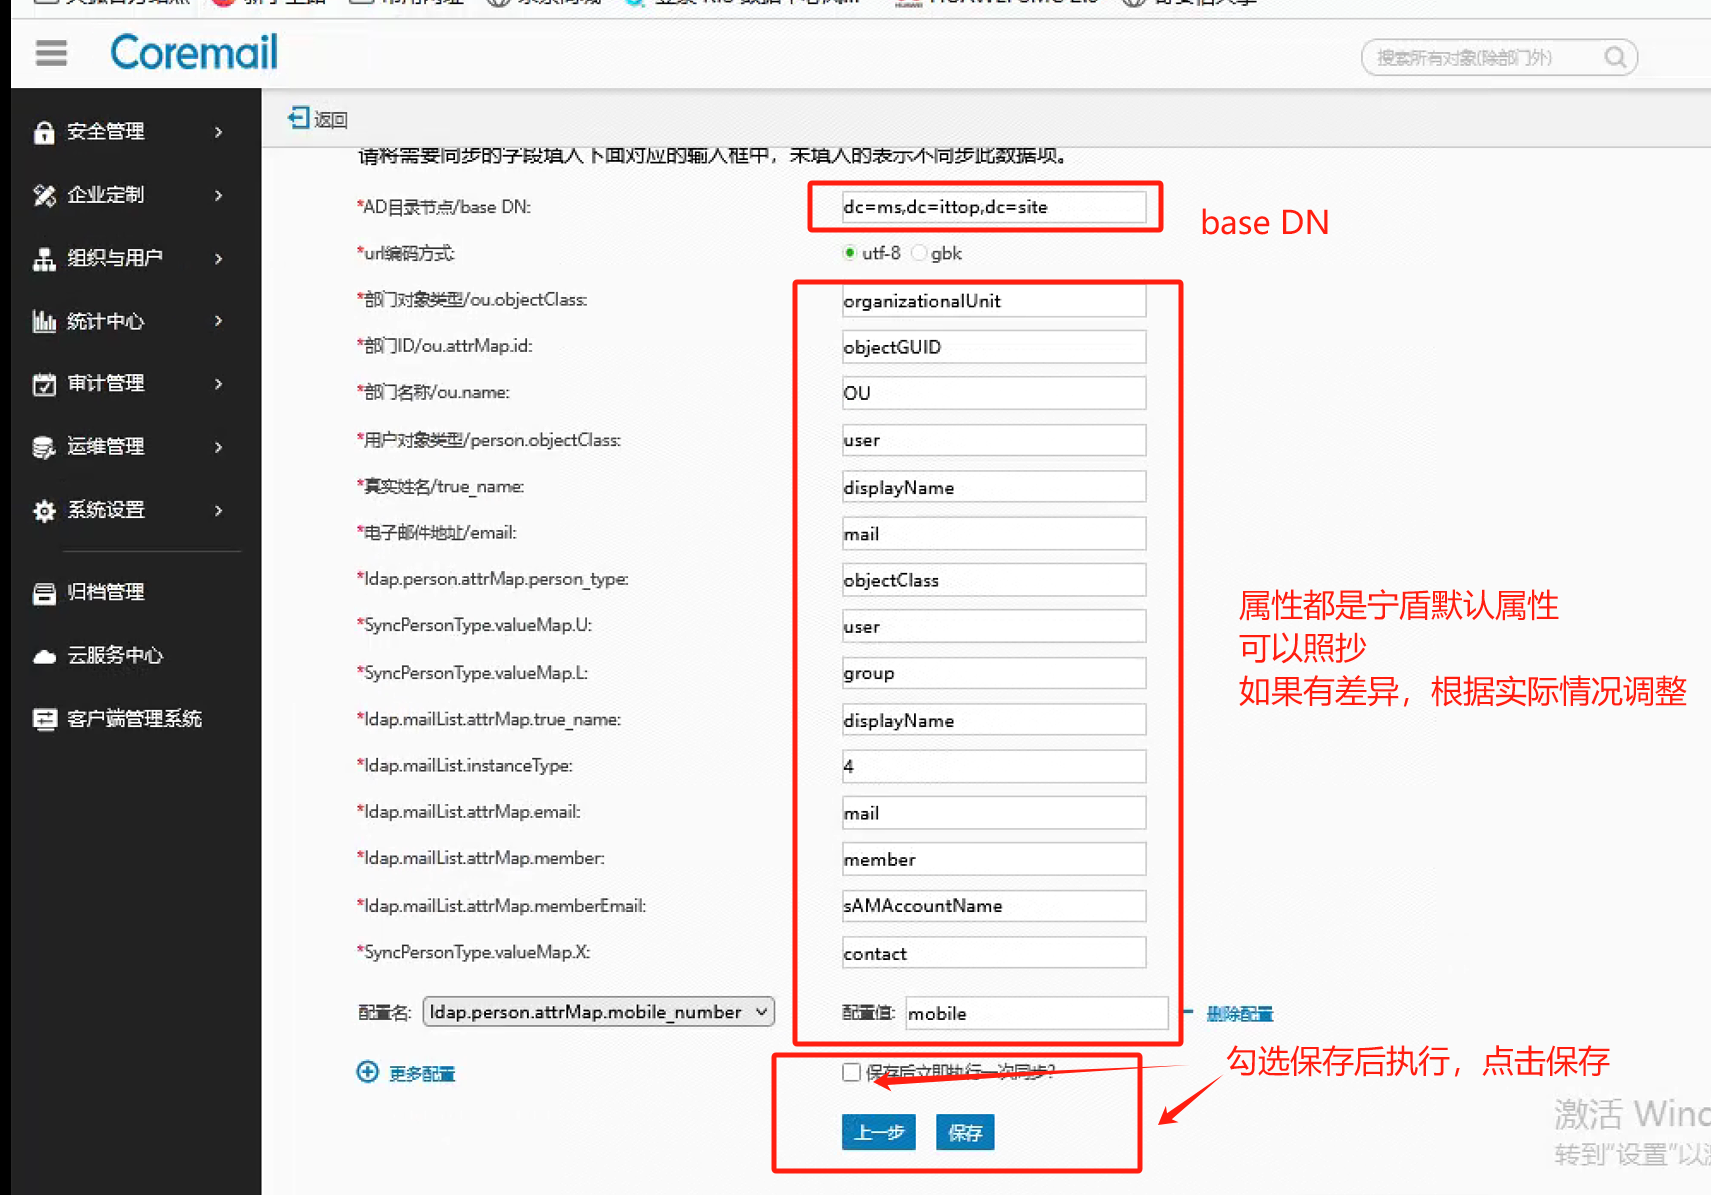
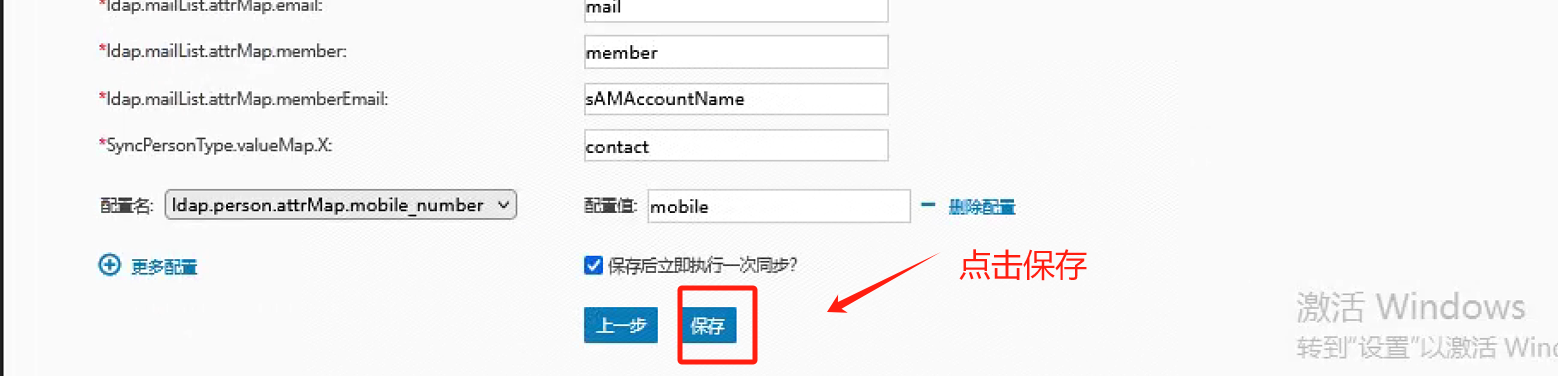
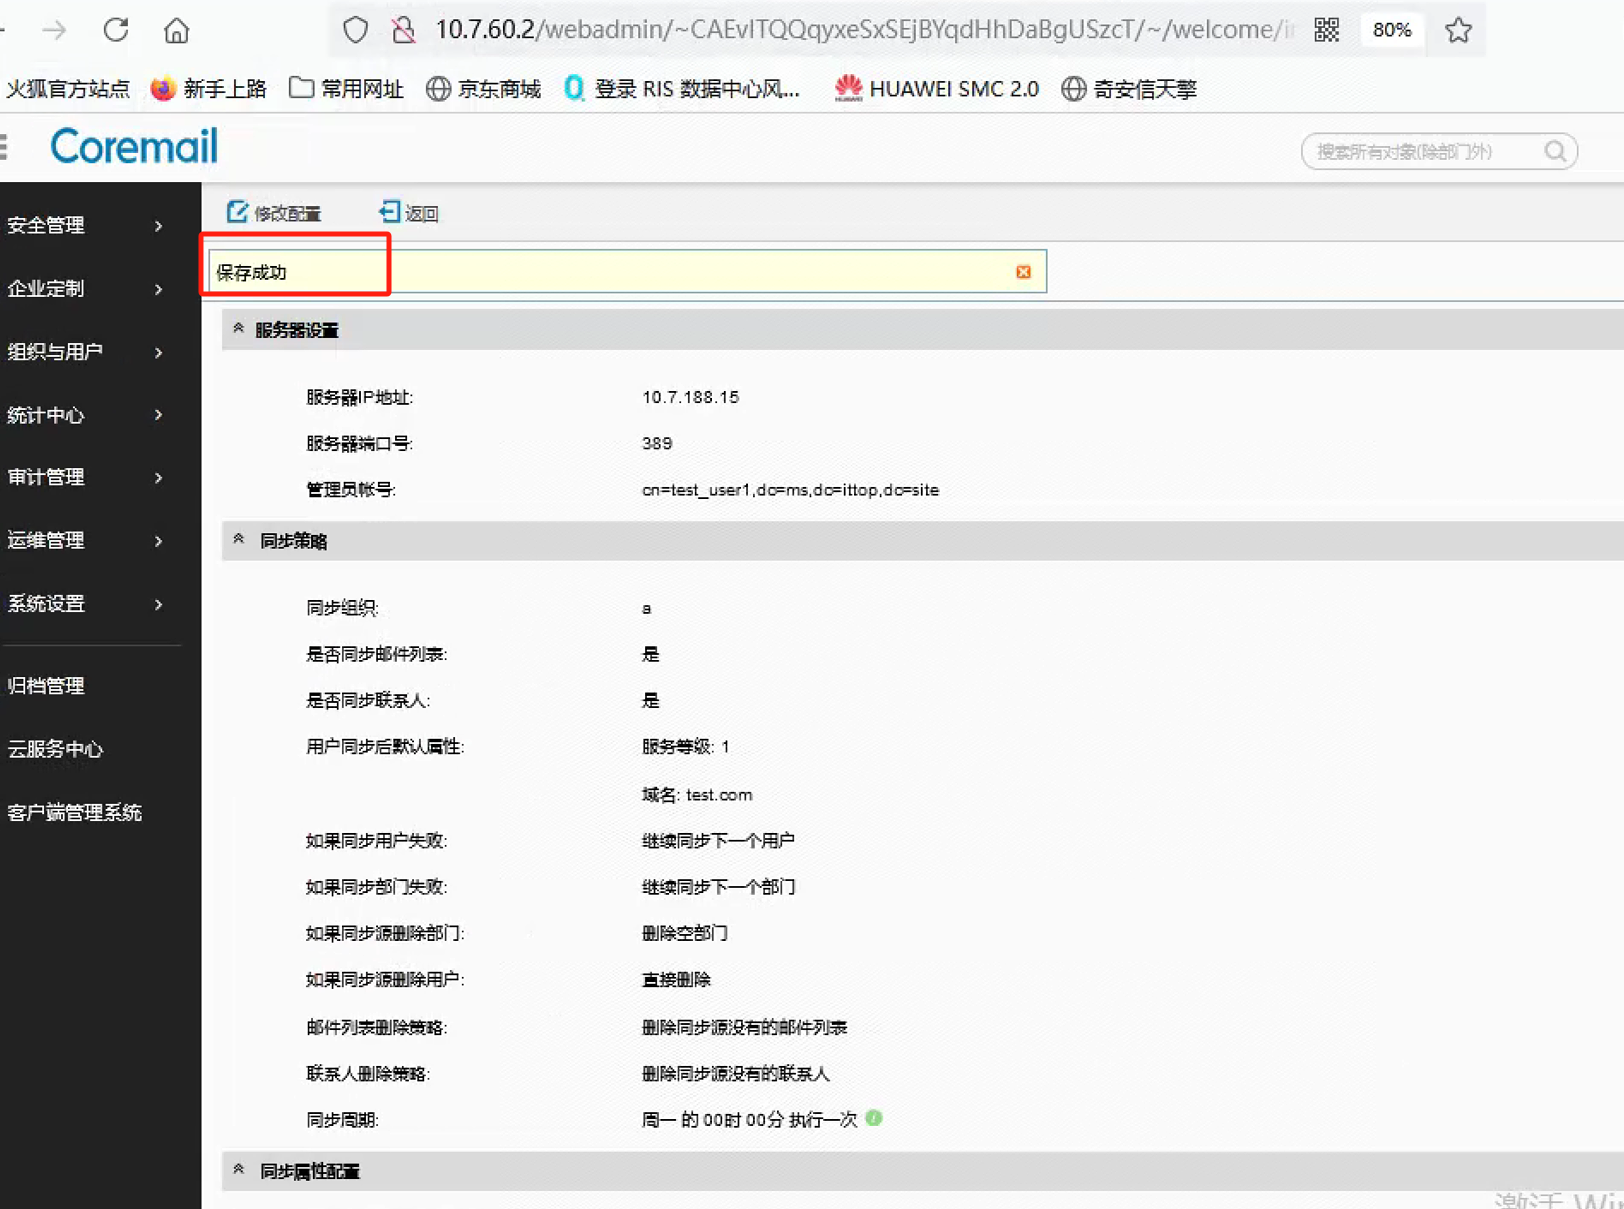
4.效果:
统信域管
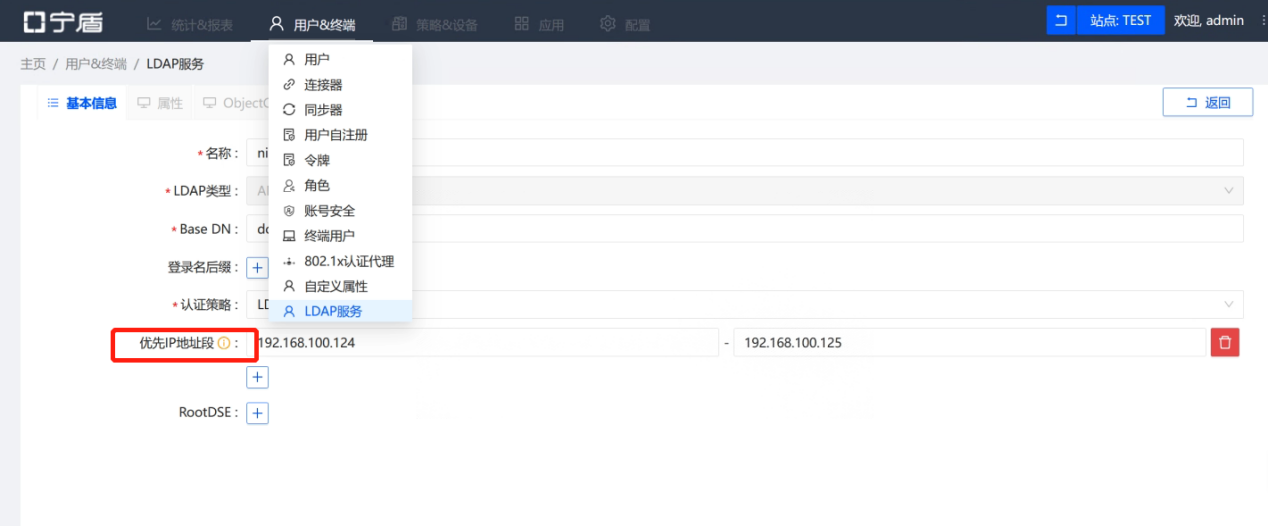
1.创建AD类型LDAP
优先IP地址段配置UOS域控地址
2.域管平台配置
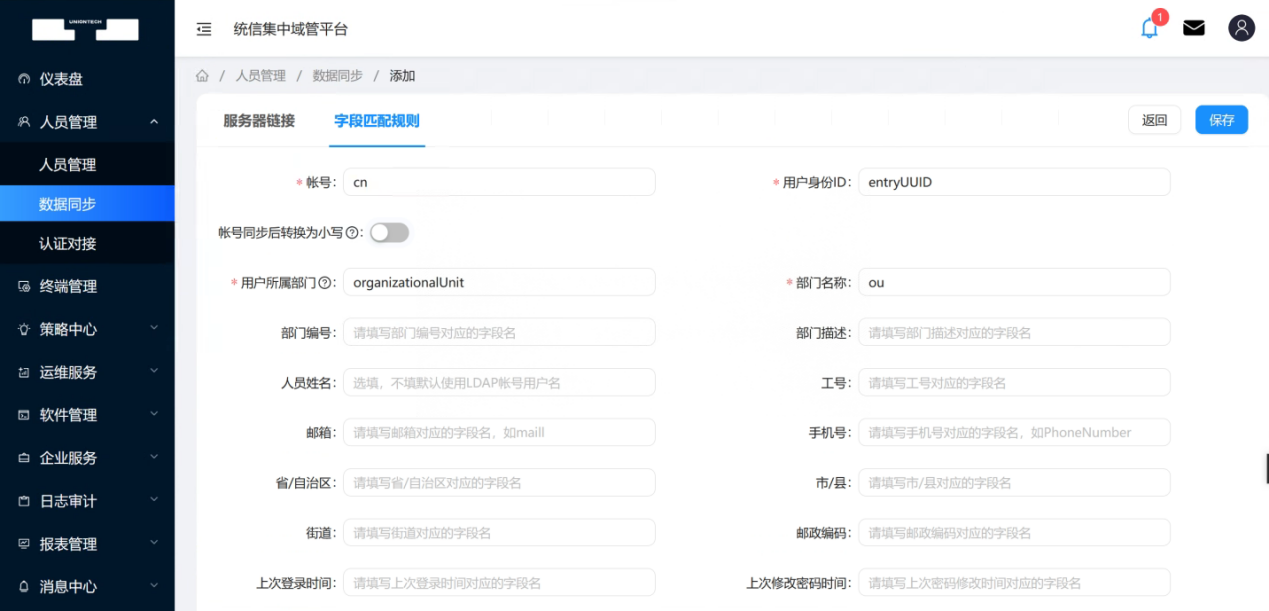
版本(1.8)
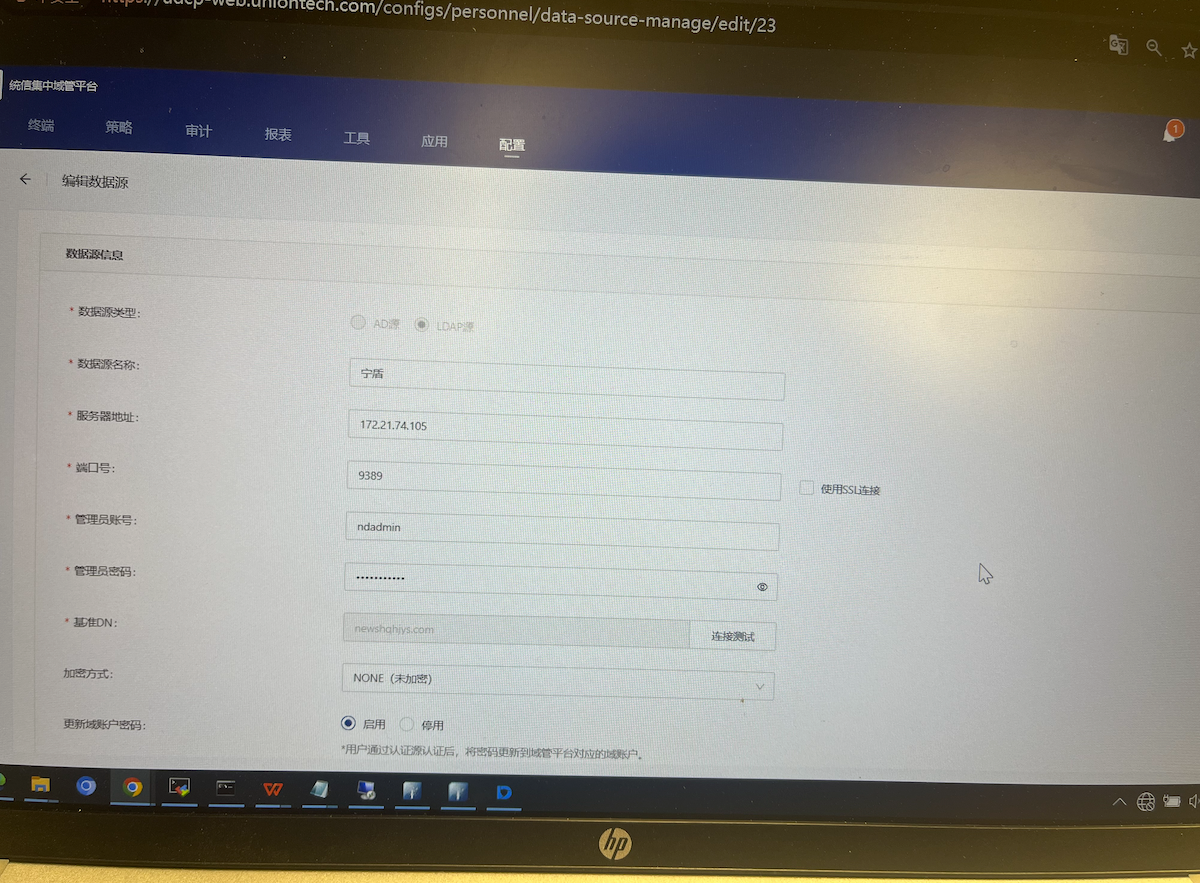
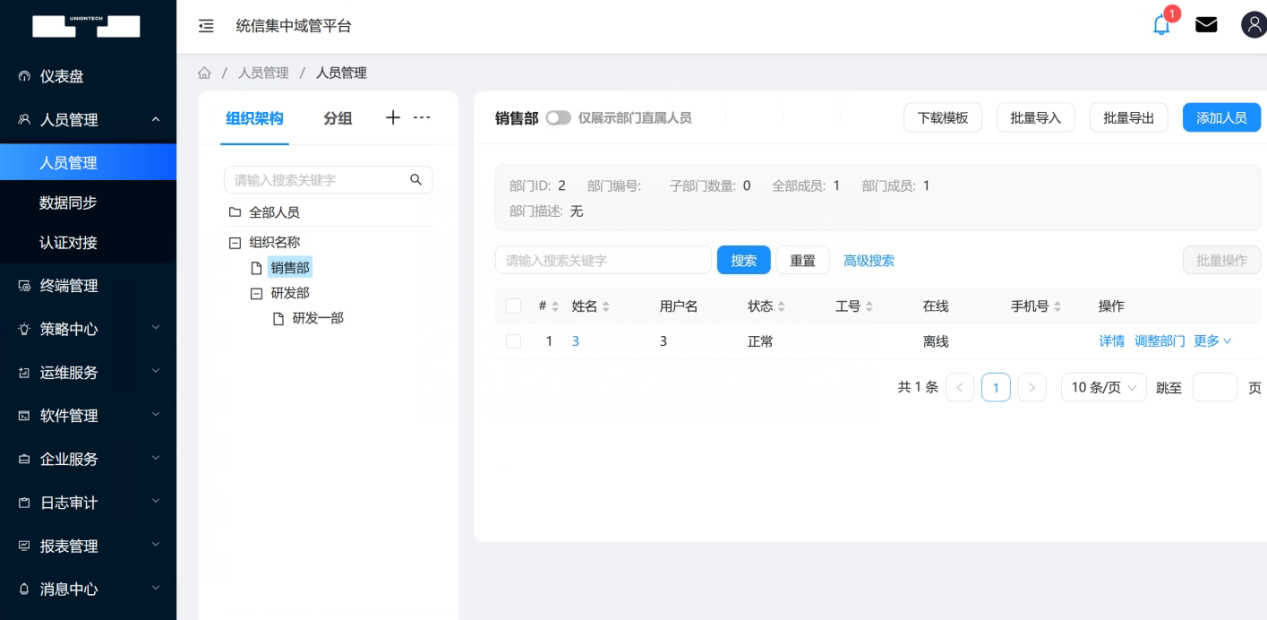
1)建立LDAP用户源,配置AM地址、端口号(389端口映射到10389)、Base DN及管理员账号密码
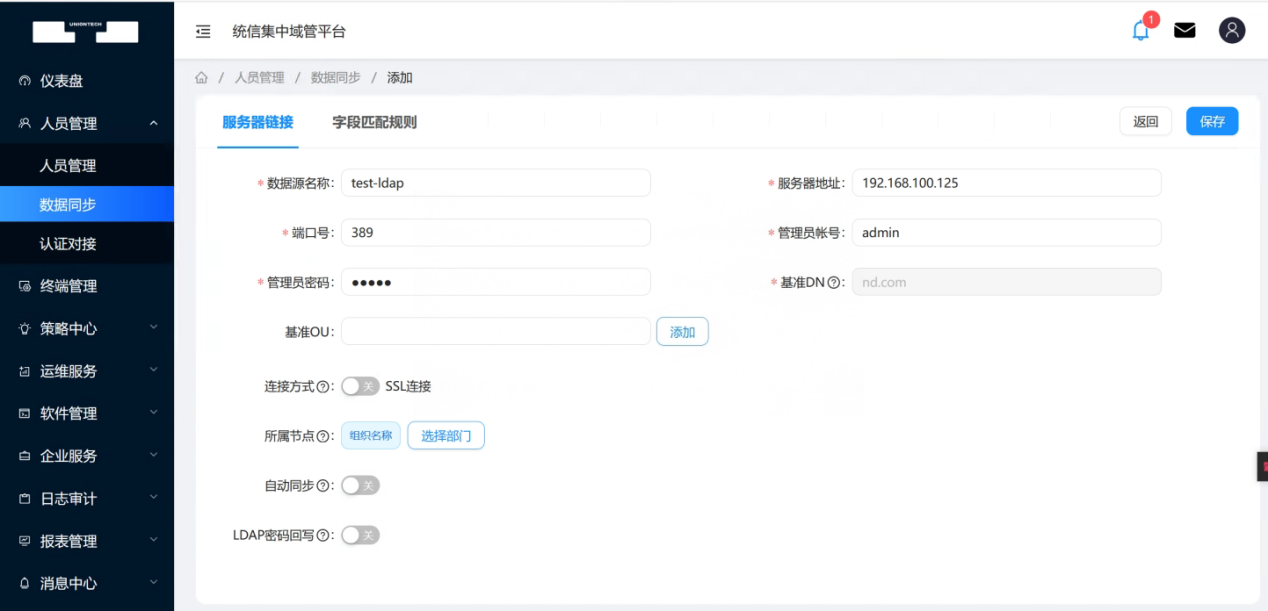
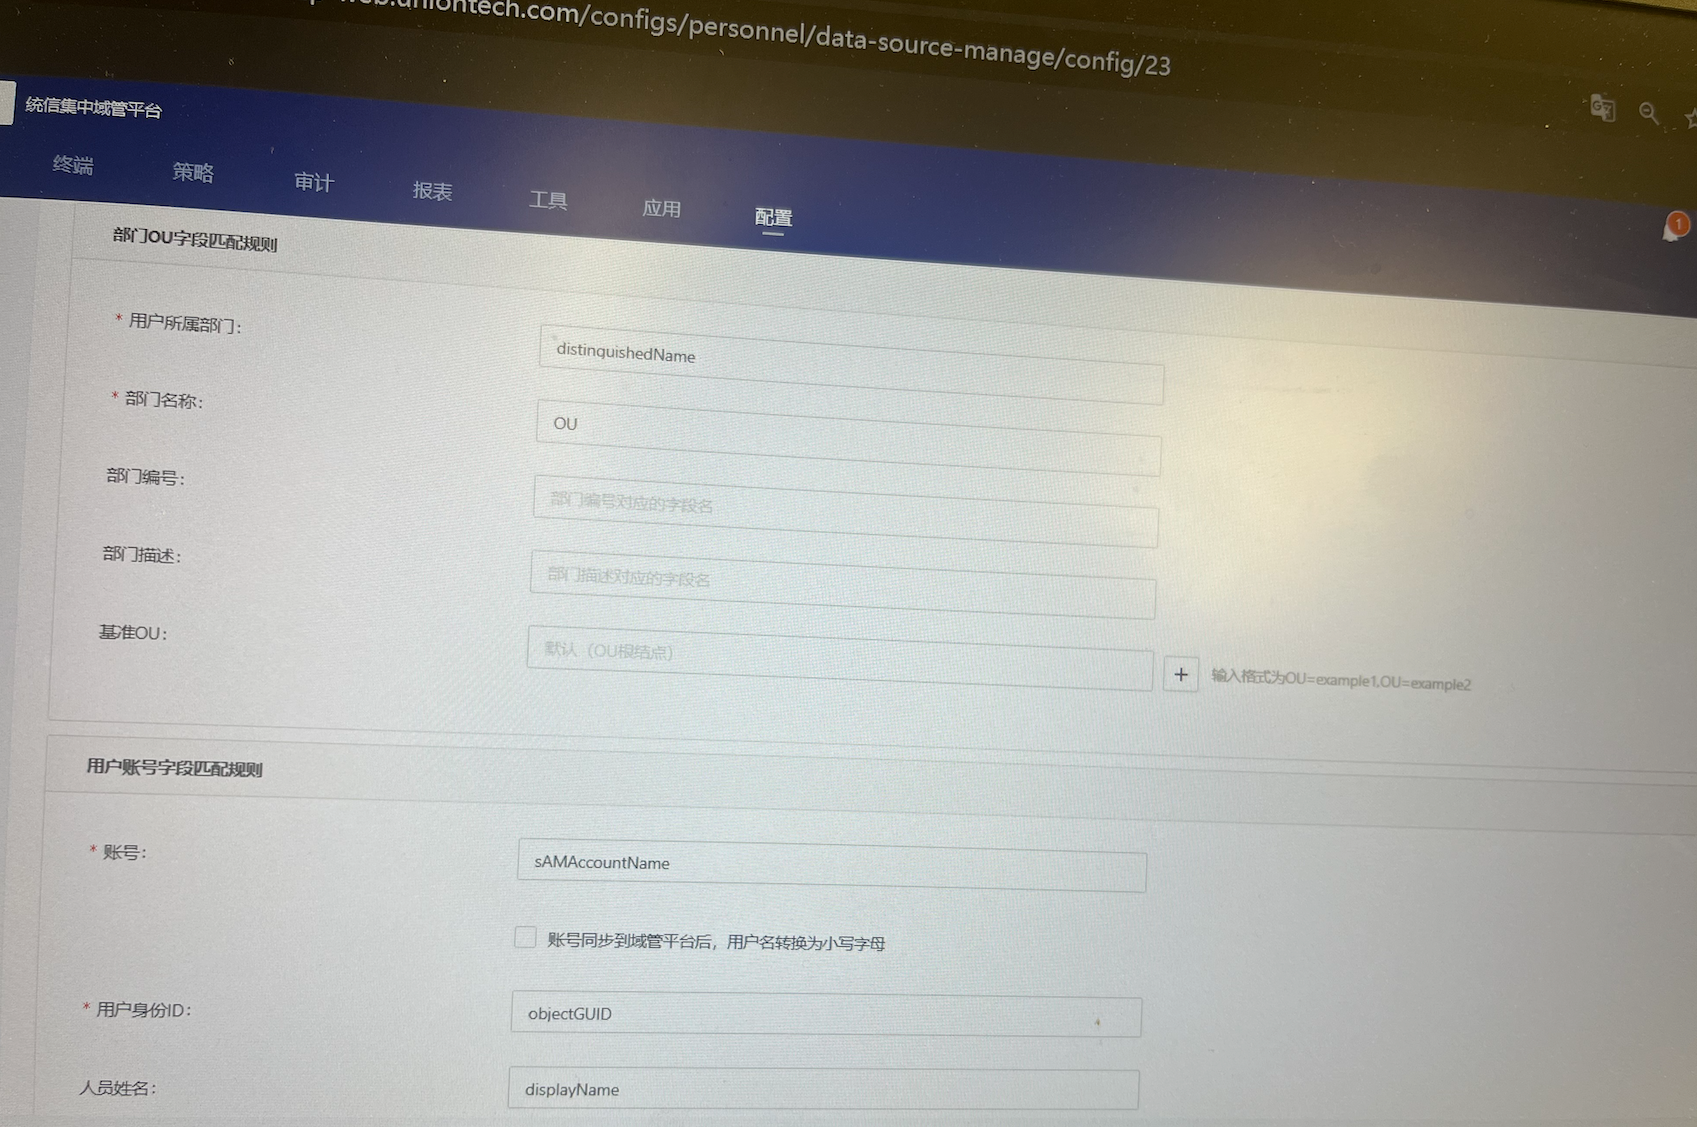
- 配置字段匹配规则(对应LDAP字段),所属部门也可以填写为ou,AM配置LDAP服务可看到默认映射配置
版本(2.0)
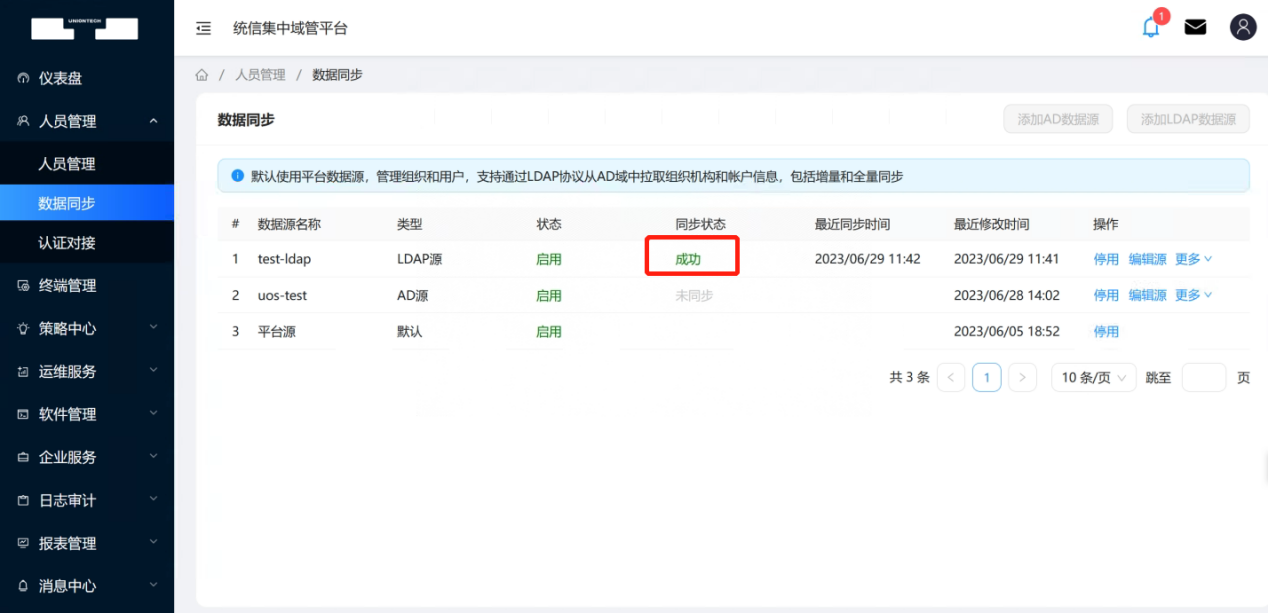
3.同步成功示例
司印
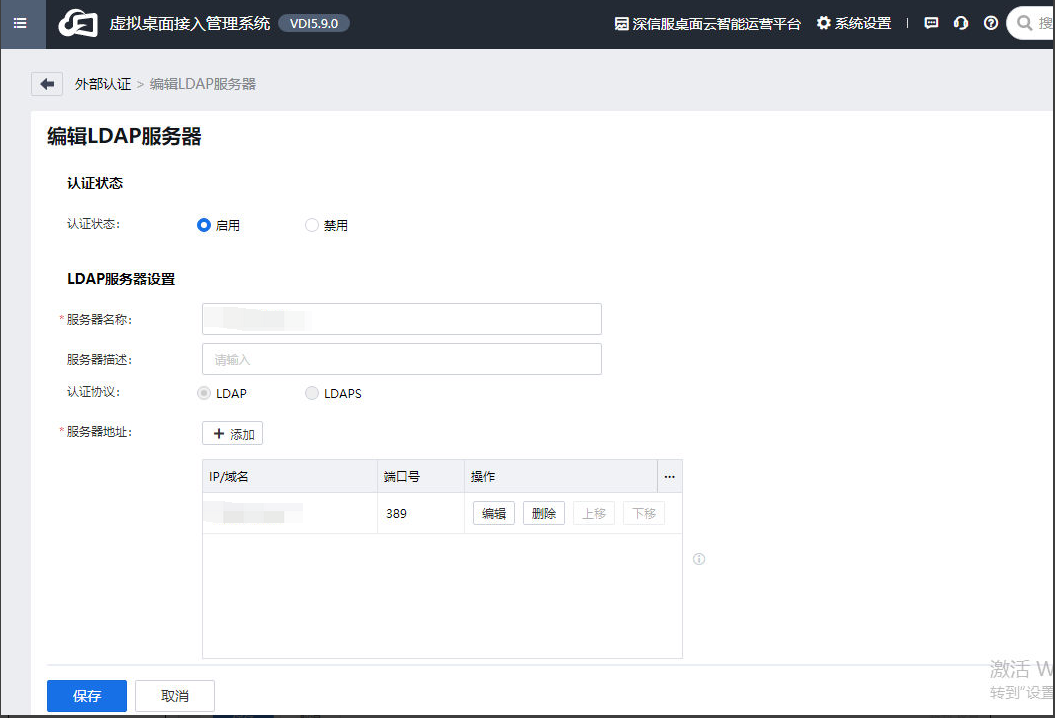
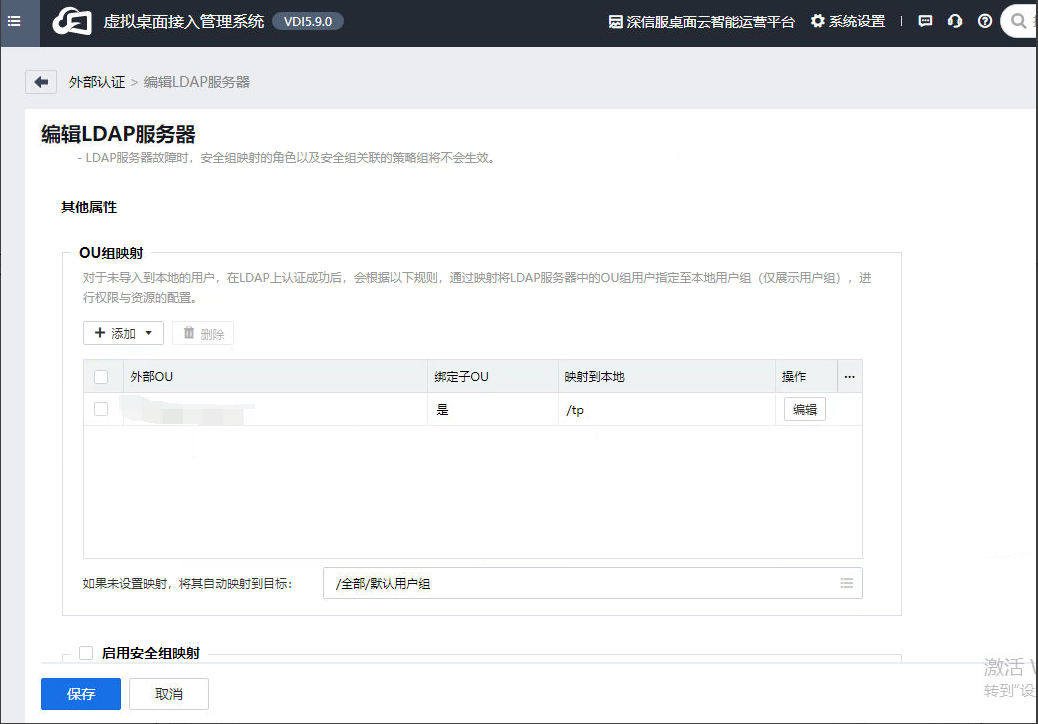
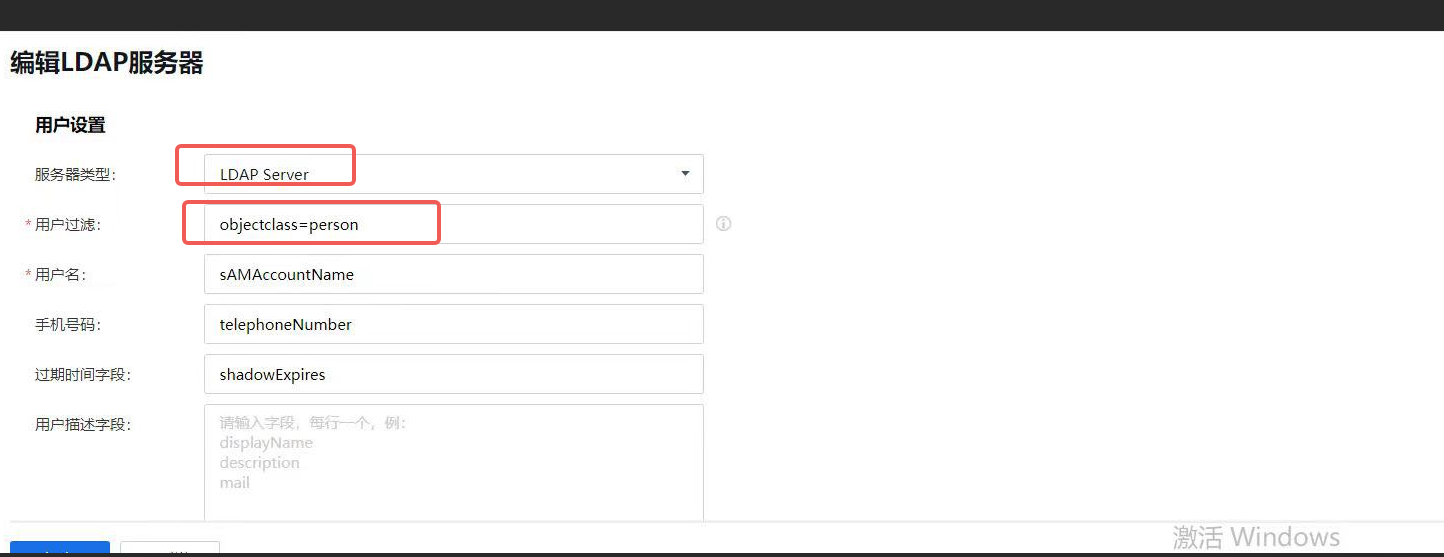
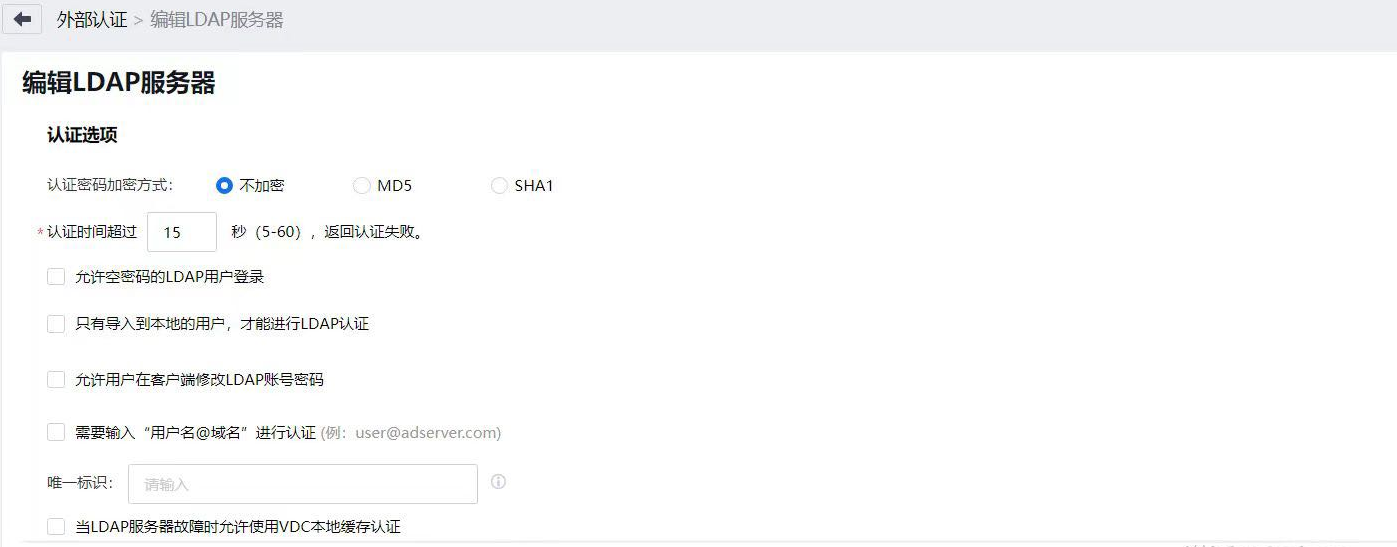
深信服VDI
1、宁盾身份目录搭建好,提供相应的LDAP连接信息给到深信服
2、在云桌面服务端VDC新增LDAP认证